Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7911 kayıt listeleniyor.

7911
Kayıt
12
Bu sayfa
1125
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai security privacy cybercrime iot cryptocurrency
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Firefox ve Chrome için 200'den fazla güvenlik açığı bir arada yamanıyor – iki tarayıcıyı da en kısa sürede güncelleyin
vulnerability 88

Firefox ve Chrome için 200'den fazla güvenlik açığı bir arada yamanıyor – iki tarayıcıyı da en kısa sürede güncelleyin

Firefox 167 güvenlik açığını kapatan bir güncelleme yayımladı; Chrome ise 52 açığı giderdi ve bunlardan bazıları kritik öneme sahip. Kullanıcılar derhal güncellemeyi yapmalıdır.

29.10.2026 19:30 ZDNet Security US
Adobe 8 Kritik Campaign Classic Zafiyetini Düzeltildi
vulnerability 88

Adobe 8 Kritik Campaign Classic Zafiyetini Düzeltildi

Adobe Campaign Classic üzerinde 8 adet kritik güvenlik açığı giderildi; CVE-2026-104351 dahil., açılar kod yürütme ve güvenlik özelliği bypassı riskli.

28.10.2026 14:15 The Hacker News US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
Sızma: Yüksek Kritik Drupal Commerce Core Yetkilendirme Atlatma Zafiyeti Aktif Olarak Sömürülüyor
vulnerability 85

Sızma: Yüksek Kritik Drupal Commerce Core Yetkilendirme Atlatma Zafiyeti Aktif Olarak Sömürülüyor

Drupal Commerce Core'daki yetkilendirme açığı, sürüm 0.0.0–2.41 ve 3.0.0–3.3.13 arasındaki sürümlerde kritik bir güvenlik zafiyetine işaret ediyor ve kötü niyetli aktörler tarafından istismar ediliyor.

30.10.2026 10:45 The Hacker News US
CISA Aktif Olarak Kullanılan GitLab RCE ve Cisco Güvenlik Duvarı DoS Hatalarını KEV’e Ekledi
vulnerability 85

CISA Aktif Olarak Kullanılan GitLab RCE ve Cisco Güvenlik Duvarı DoS Hatalarını KEV’e Ekledi

CISA, GitLab ve Cisco güvenlik açıklarını KEV'e ekledi; bu açıklar aktif olarak istismar ediliyor ve kullanıcılar için acil uyarı gerektiruyor.

30.10.2026 10:27 The Hacker News US
IR trendleri 3. çeyrek 2026: Saldırganlar vishing saldırılarında IT yardım masalarını taklit ediyor, fidye yazılımı faaliyeti artıyor
malware 78

IR trendleri 3. çeyrek 2026: Saldırganlar vishing saldırılarında IT yardım masalarını taklit ediyor, fidye yazılımı faaliyeti artıyor

IR trendleri raporu, vishing ile desteklenen IT yardım masası taklitlerini ve artan fidye yazılımı faaliyetlerini öne çıkarıyor; finans ve kamu yönetimi başlıca hedefler olarak belirleniyor.

29.10.2026 17:00 Cisco Talos Intelligence Group US
vulnerability 78

CISA, PHP2Shell saldırılarında zincirlenen Fragnesia Linux açığını uyardı

Fragnesia Linux çekirdeğinde yüksek önem arz eden bir privilege escalation açığı, PHP2Shell açıklarıyla zincirlenerek sınırlı yetkilerden kök/yüksek ayrıcalık elde etme riski doğuruyor. CISA federaller için yamalama çağrısı yayımladı.

29.10.2026 16:59 BleepingComputer US
linux kernel privilege_escalation
malware 68

Bluesky, sızdırılmış DHS çalışan verilerine bağlantıları engelliyor; hükümet kaldırılmasını talep ediyor

Bluesky, sızdırılmış DHS çalışan verilerine ait bağlantıları engellerken hükümet kaldırılmasını talep ediyor; veri ifşası ve platform sorumlulukları gündemde.

29.10.2026 16:43 TechCrunch Security US
siber güvenlik veri sızıntısı dijital güvenlik
vulnerability 78

Adobe, Veeam, Juniper Networks Kritik Güvenlik Açıklarını Düzeltmiş

Adobe, Veeam ve Juniper Networks’te bulunan kritik güvenlik açıkları nedeniyle güncellemeler yayınlandı; bu açıklar uzaktan kod yürütme ve yetki yükseltme riskleri doğuruyor.

29.10.2026 16:42 SecurityWeek US
security vulnerability patch
Google'ın Gemini 4 Carbonu, Açık Bulma, Sömürme ve Yama Depolama Benchmarklarında Öne Çıkıyor

Google'ın Gemini 4 Carbonu, Açık Bulma, Sömürme ve Yama Depolama Benchmarklarında Öne Çıkıyor

29.10.2026 16:42 78
How to Export Logs from Splunk for Security Analysis

How to Export Logs from Splunk for Security Analysis

29.10.2026 16:39 55
malware 72

ABD'de İflas Mahkemeleri Bildirimlerini Etkileyen Olayda Veri Çıkarılmadı

BAE Systems’a ait olayda veri çıkarılmadığı ve PII’nin etkilenmediği duyuruldu; ancak ABD mahkeme bildirimlerinde aksamalara yol açan güvenlik olayının etkisi sürüyor. Güvenlik yönetişimi ve tehditlerin tespiti konusunda dikkat çekici bir vaka.

29.10.2026 16:26 SecurityWeek US
cybersecurity data-privacy breach
Güvenlik Tasarımı ve Siber Immünite Prensiplerinin AI Sistemlerini Korumaya Uygulanması | Kaspersky Resmi Blogu
cyberwar/other 68

Güvenlik Tasarımı ve Siber Immünite Prensiplerinin AI Sistemlerini Korumaya Uygulanması | Kaspersky Resmi Blogu

Bu haber, güvenli tasarım ve siber immünite prensiplerinin AI sistemleri için uygulanmasını ele alıyor; AI güvenliği ve entegre güvenlik mimarileri üzerinde odaklanıyor.

29.10.2026 16:07 Kaspersky Daily RU
siber güvenlik malware ai güvenliği
Kritik Yetkilendirme Atlatma Açığı: CVE-2026-108142 - Veeam Backup & Replication
vulnerability 85

Kritik Yetkilendirme Atlatma Açığı: CVE-2026-108142 - Veeam Backup & Replication

Kritik yetkilendirme bypass açığı (CVE-2026-108142) Veeam Backup & Replication 13 sürümlerini hedefliyor; gündemde güvenlik güncellemeleri yayımlandı ve savunma önlemleri vurgulanıyor.

29.10.2026 15:59 SOC Prime US
cybersecurity vulnerability cve-2026-108142
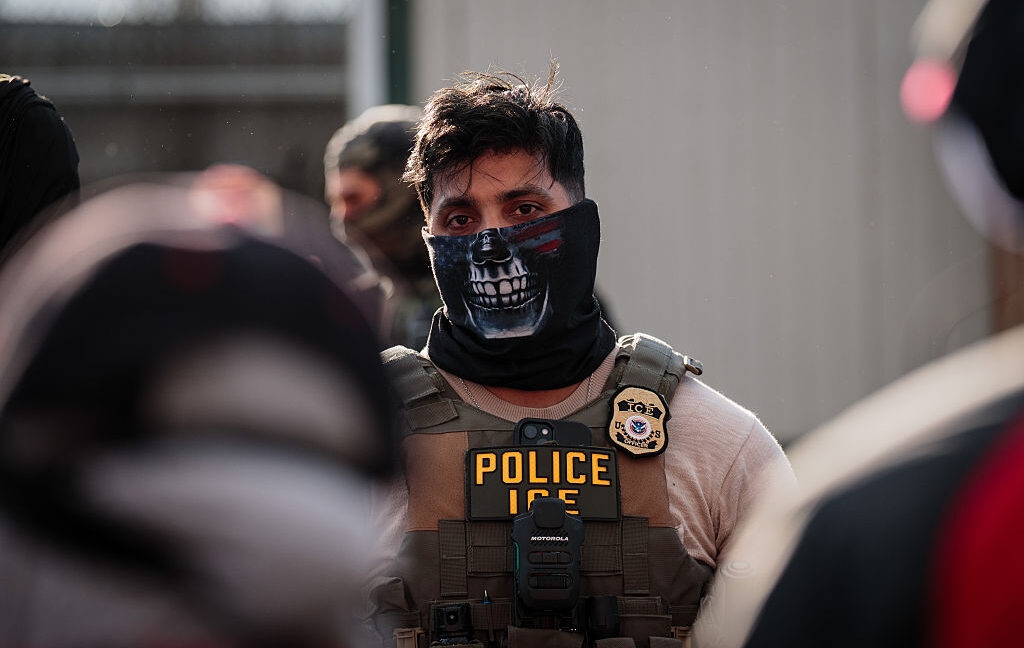
41.000 DHS çalışanı ve gizli ICE ajanlarını ifşa eden devasa sızıntı
breach 78

41.000 DHS çalışanı ve gizli ICE ajanlarını ifşa eden devasa sızıntı

Massive leak exposes 41,000 DHS workers and undercover ICE agents. The leak includes undercover agents, surveillance groups, and sensitive DHS access, risking governmental security infrastructure.

29.10.2026 15:58 Ars Technica US
siber tehdit data breach hükümet güvenliği
cybersecurity/other 72

41.000'den Fazla DHS Çalışanı Kaydı Çevrimiçi Sızdırıldı

Okta SSO üzerinden DHS çalışanlarına ait 41.000'den fazla kaydın sızdırıldığı bildirilmiş durumda. Olay, siber güvenlik ve kimlik yönetimi konularında kurumsal güvenlik risklerini vurguluyor.

29.10.2026 15:54 SecurityWeek US
cybersecurity malware credential-stuffing
Different Platforms, Different Schemas, No Extra Work: LogTotal Support for Google SecOps, CrowdStrike, MDE, and Sentinel
vulnerability/apt/hacking/malware/cyberwar/other 68

Different Platforms, Different Schemas, No Extra Work: LogTotal Support for Google SecOps, CrowdStrike, MDE, and Sentinel

LogTotal, dört büyük SIEM/EDR platformunun log ihracatını tek çatı altında normalize ediyor; farklı şekillerdeki verileri otomatik olarak işler ve güvenlik operasyonlarını kolaylaştırır.

29.10.2026 15:16 SOC Prime US
siber güvenlik log management SIEM
1 ... 13 14 15 16 17 ... 660
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-03
Son 24 saatte yüksek etkili vakalarda kimlik doğrulama açığı ve LXD/MicroCloud üzerinde cluster kontrolünü hedefleyen bulgular öne çıkıyor. CVE-2026-112816 kritik bir kimlik doğrulama açığı olarak değerlendiriliyor ve LXD ile MicroCloud ortamlarında yetkisiz erişim ile cluster takeover riski yaratıyor. Langflow’da iki kritik güvenlik açığı uzaktan kod yürütme ve kimlik doğrulama atlatma potansiyeli sunuyor ve sadece sürüm 1.13.0’da kapatılıyor. XCPE Android TV botnet’in varlığı, varlık tabanlı zararlı yazılım yayılımı ve üretici sorumluluğu konularını gündeme getiriyor. Binance’e yönelik büyük ölçekli saldırı raporları tehdit zekasıyla öne çıkan önemli göstergeler olarak değerlendiriliyor. Genel olarak tedarik zinciri ve IoT güvenliği ile uyumlu güncellemelerin ivmesi kritik rol oynuyor. Böyle vakalarda hızlı güncelleme, uç nokta güvenliği ve güvenli konfigürasyonlar zorunlu hale geliyor.
Toplam Haber: 60
Yüksek Önem: 3
IOC/CVE: 9
Öne Çıkanlar
• CVE-2026-112816 kritik kimlik doğrulama açığı LXD ve MicroCloud üzerinde cluster takeover riski yaratıyor.
• Langflow’da iki kritik açıklık uzaktan kod yürütme ve kimlik doğrulama atlatma imkanı sunuyor; sadece 1.13.0 sürümü güvenliği sağlıyor.
• XCPE Android TV botneti 1.3 milyon cihazı etkileyerek gelir elde etmek amacıyla kötüye kullanılmış.
• Binance’e yönelik büyük ölçekli saldırı, iç altyapı istismarlarıyla yaklaşık 6.3 milyar değeri çalınmış olabilir.
• Sertifika zinciri doğrulama hataları nedeniyle LXD/OpenStack benzeri ortamlarda yükseltme gereksinimi dikkat çekiyor.
CVE ve Açıklamaları
CVE-2026-112816
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-120135
kısa etki
CVE-202X-XXXX
kısa etki
-
kısa etki