Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7597 kayıt listeleniyor.

7597
Kayıt
12
Bu sayfa
1079
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network network-security cve phishing security
Öne çıkan haberler
Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü
malware 92

Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü

Kritik pre-auth RCE açığı, Orkes Conductor’da uzaktan kod çalıştırmaya izin veriyor; şu anda aktif olarak istismar ediliyor ve etkilenebilir sürümler mevcut.

19.09.2026 11:18 The Hacker News US
Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)
vulnerability 92

Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)

Cisco'nun ISE için CVE-2026-76460 kodlu maksimum ciddiyette bir güvenlik açığı bulunduğu ve bu açığın aktif olarak istismar edildiği ifade edildi; açık, API uç noktasında kimlik doğrulama kontrollerinin yetersizliğinden kaynaklanıyor ve kimlik doğrulama aşamasını atlatılmasına olanak tanıyor.

17.09.2026 09:39 The Hacker News US
Cisco Secure Email Gateway Sorunu, Gerçek Dünyada Kullanıma Sokuldu: Root Komut Çalıştırma Mümkün
vulnerability 92

Cisco Secure Email Gateway Sorunu, Gerçek Dünyada Kullanıma Sokuldu: Root Komut Çalıştırma Mümkün

The Hacker News tarafından bildirilen CVE-2026-76461 kodlu kritik güvenlik açığı, Cisco AsyncOS tabanlı Secure Email Gateway üzerinde kötü amaçlı istismarları tetikler ve uzaktan komut yürütmeye yol açabilir.

15.09.2026 09:11 The Hacker News US
CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı
vulnerability 85

CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı

CISA, Linux kernel’i etkileyen üç güvenlik açığını KEV listesine ekledi ve bu açıkların aktif olarak istismar edildiğine dair kanıtlar sunuldu. CVE-2025-39682 dahil olmak üzere zafiyetler, TLS alım yolundaki uygunsuz durum kontrolleriyle ilgili.

19.09.2026 09:24 The Hacker News US
Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme
vulnerability 85

Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme

Azure AI Foundry'deki kritik bir güvenlik açığı CVE-2026-85889 ile tespit edildi ve CVSS 10.0 olarak derecelendirildi. Açık, temel fonksiyon için kimlik doğrulama olmaması nedeniyle yetkisiz ayrıcalık artışına yol açabilir. Microsoft yamayı yayımladı; müşteri eylemi gerekli değildir.

18.09.2026 15:47 The Hacker News US
Kritik Docker Sandboxes Açığı Zararlı Misafir Kodunun macOS Ev Sahibi Dosyalarını Okumasını ve Değiştirmesini Sağlıyor
vulnerability 85

Kritik Docker Sandboxes Açığı Zararlı Misafir Kodunun macOS Ev Sahibi Dosyalarını Okumasını ve Değiştirmesini Sağlıyor

macOS üzerinde çalışan Docker Sandbox’larda bulunan kritik güvenlik açığı, zararlı kodun ev sahibi dosya sistemine erişmesini mümkün kılıyor ve CVE-2026-77179 olarak kaydedildi.

17.09.2026 18:37 The Hacker News US
Gizli bir Google analisti, itibarlı bir tedarik zinciri korsan grubuna sızdı
malware 84

Gizli bir Google analisti, itibarlı bir tedarik zinciri korsan grubuna sızdı

Güvenlik haberinde, TeamPCP’nin yazılım tedarik zinciri suistimalleri ve içerden bir sızma sayesinde büyük ölçekli ihlaller yaptığı, Google tehdit istihbarat biriminin ise çetenin içindeki bir moleyi ortaya çıkardığı belirtiliyor.

18.09.2026 19:00 Wired Security US
Rustaceans warned of job interviews with a malicious payload
malware 78

Rustaceans warned of job interviews with a malicious payload

Rust kullanıcıları ve crate sahipleri hedeflenen sahte iş görüşmeleriyle zararlı payload içeren iletişimler alıyor; bu, sosyal mühendislik ve zararlı yüklerle bağlantılı bir saldırıyı işaret ediyor.

21.09.2026 13:33 The Register Security GB
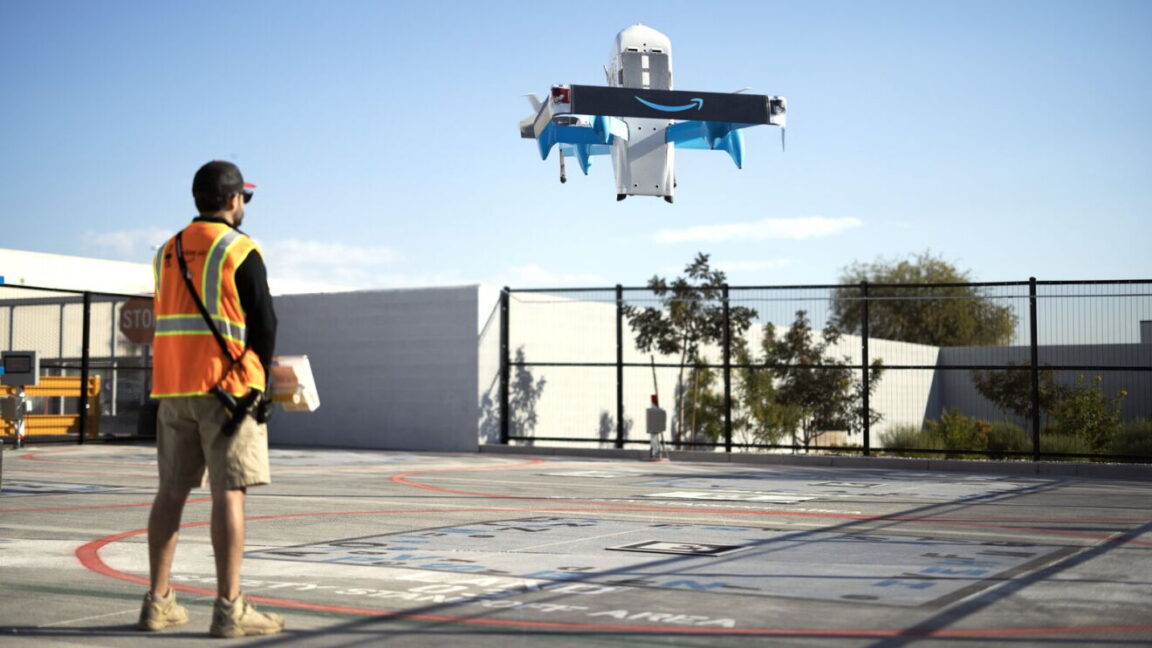
Amazon, Teslimat Drone'larını 500 US Mahallesine Ulaşmak İçin Hedefliyor
other 80

Amazon, Teslimat Drone'larını 500 US Mahallesine Ulaşmak İçin Hedefliyor

Amazon, teslimat drone'larını genişlettiği Prime Air hizmetinin US vatandaşları için bazı trade-off'lar getirdiğini belirtti.

20.08.2026 01:02 Ars Technica US
malware 72

Sahte Ransomware Ortağı Veri Kurtarma Firması Olarak Poz Veriyor ve Ödemeleri Çalıyor

Bir ransomware ortaklığı, hedefleri saldırı öncesi arayarak sahte veri kurtarma hizmeti sunuyor ve fidye için ödeme talep ediyor; bu, dolandırıcılık ve veri ihlallerine yeni bir tehdit olarak kayda geçiyor.

19.08.2026 23:59 BleepingComputer US
ransomware fraud data_recovery
breach 72

Sakura Internet hack'i 1.36 milyon hesabı kadar veri sızdırdı

Sakura Internet'ta meydana gelen güvenlik ihlali, müşterilere ait sözleşme ve üyelik bilgilerinin sızmasına yol açtı; olay hızlı bir ihlal vakası olarak güvenlik topluluğunda dikkat çekti.

19.08.2026 23:53 BleepingComputer US
data_breach cloud_security cybersecurity
BIOS güncellemesi Ryzen 7040 dizüstü bilgisayarları taşıran sorunlara yanıt veriyor

BIOS güncellemesi Ryzen 7040 dizüstü bilgisayarları taşıran sorunlara yanıt veriyor

19.08.2026 23:21 52
Cloudflare Workers Spectre Saldırısı, Co-Located Worker'dan JWT’yi 12 Bit/Saniyede Sızdırdı

Cloudflare Workers Spectre Saldırısı, Co-Located Worker'dan JWT’yi 12 Bit/Saniyede Sızdırdı

19.08.2026 22:02 78
cyberwar/other 62

Araştırmacılar, OpenAI’nin kısıtlı siber programına erişimlerinin kısıtlandığını iddia ediyor

Araştırmacılar, OpenAI’nin TAC programına erişimlerinin geri alındığını iddia ediyor; program, onaylı kullanıcılara daha az kısıtlama ile model kullanımı sağlıyordu ve bu durum güvenlik ve güvenilirlik tartışmalarını tetikliyor.

19.08.2026 21:46 TechCrunch Security US
cybersecurity malware ai_security
vulnerability 72

MLflow Güvenlik Duyurusu (AV26-832)

MLflow'da temel güvenlik açıkları tespit edildi; 3.15.0 sürümünden önceki sürümlerde SSRF riski ve kimlikselleştirilmemiş yönlendirmeler mevcut. CISA KEV listesine CVE-2026-64849 dahil edildi; kullanıcılar en son yamaları uygulamalı.

19.08.2026 21:28 Canada Cyber Alerts CA
malware vulnerability cybersecurity
vulnerability 80

Oracle Corporation Güvenlik Uyarısı

Oracle Corporation, çeşitli ürünlerinde güvenlik açıkları ile ilgili uyarı yayınladı.

19.08.2026 21:24 Canada Cyber Alerts CA
Oracle güvenlik uyar
hacking 80

Hackçiler 14,500 Dahua web kamerasını 35 gün süren bir kampanyada kompromize düşürdü

BleepingComputer'a göre, researchers CameraSwarm olarak adlandırdıkları büyük ölçekli bir kampanyada, hackers Dahua IP kameralarını kompromize düşürdü.

19.08.2026 21:09 BleepingComputer US
Dahua web kameraları hack
OpenAI Frontier RL Eğitimini Durdurdu ve Güvenliği Artırıyor
cybersecurity/ai-security 68

OpenAI Frontier RL Eğitimini Durdurdu ve Güvenliği Artırıyor

OpenAI, Frontier RL eğitimini güvenlik önlemlerini artırmak için iki hafta durdurdu ve izleme kapsamını genişletti; hedef, güvenlik risklerini azaltmak ve güvenli model geliştirmeyi sürdürmek.

19.08.2026 21:06 The Hacker News US
artificial intelligence security reinforcement learning
cyberwar 80

ABD, AI-Powered Saldırıları Kritik Altyapıya Uyarıyor

ABD, Siemens S7 Serisi programlanabilir mantık kontrolörlerini (PLCs) hedef alan AI-generated scriptler kullanmakla suçlanan tehdit aktörleri hakkında uyarıda bulundu.

19.08.2026 20:50 BleepingComputer US
AI-powered saldırı Siemens PLC kritik altyapı
hacking 80

Inside Operation CameraSwarm: Dahua Kameralarına Saldırı

Bir saldırgan, 14.000'den fazla Dahua kamerasını Ukrayna ve Rusya'da ele geçirdi. Saldırganın yöntemi, bir açıklanmış operatör dizini aracılığıyla ortaya çıktı.

19.08.2026 20:35 Security Affairs IT
Dahua IoT saldırı
1 ... 114 115 116 117 118 ... 634
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-21
Son 24 saatte bildirilen güvenlik olayları, kurumsal ve açık platformlarda kritik zafiyetler ve izinsiz erişim riskleri içeren çok sayıda vaka içeriyor. PostgreSQL uzantısı pg_partman ve IBM Guardium Data Protection gibi ticari çözümlerde SQL enjeksiyonu ve yetki yükseltme gibi zafiyetler öne çıkıyor. OpenShift’in web konsolundaki SSRF ve kaynak tüketimi açığı ise kimlik doğrulama gerektirmeyen bir durumda etkili olabiliyor. Totolink A3002MU yönlendiricisindeki uzaktan kod yürütme (RCE) açıkları yüksek tehdit oluşturuyor. OpenAI Codex güvenlik testlerinde sandbox zafiyeti raporları ise yapay zeka destekli araçların güvenlik sınırlarını gösteriyor. Tedarik zinciri ve bulut güvenliği alanlarında da önemli uyarılar mevcut; çok sayıda CVE ikili/çoklu tehdit oluşturan kritik sınıfta yer alıyor. Olaylar, özellikle FI ve US odaklısa ve yüksek etkiye sahip. Genel olarak, izleme, yamalar ve güvenlik kontrollerinin güçlendirilmesi kritik öneme sahip.
Toplam Haber: 13
Yüksek Önem: 4
IOC/CVE: 6
Öne Çıkanlar
• pg_partman’da SQL enjeksiyonu ve yetki yükseltme ile birden çok CVE tanımlandı; OS komutlarının çalıştırılması riski mevcut.
• IBM Guardium Data Protection için çok sayıda CVE ile ilgili güvenlik güncellemesi yayımlandı; yüksek zarar potansiyeli var.
• Red Hat OpenShift Web Console’da SSRF ve kaynak tüketimi açığı, unauthenticated erişim ile kritik etki yaratabilir.
• Totolink A3002MU router’da RCE açıkları uzaktan tetiklenebilir ve kamuya açık exploit materyali mevcut.
• OpenAI Codex sandbox güvenliklerinden görülen zayıflıklar, yapay zeka destekli araçlarda güvenlik operasyonlarını etkileyebilir.
• Çok sayıda CVE ileri düzey tehditler içeriyor; güvenlik takımları için güncel yamaların uygulanması kritik.
CVE ve Açıklamaları
CVE-2023-XXXX
kısa etki
CVE-2026-61781
yüksek etki
CVE-2026-61817
yüksek etki
CVE-2026-61818
yüksek etki
CVE-2026-61819
yüksek etki
CVE-2026-61820
yüksek etki
CVE ve Açıklamaları
CVE-2026-61821
orta/yüksek etki
CVE-2026-61822
orta etki
CVE-2026-84031
yüksek etki
CVE-2026-82340
orta/yüksek etki
CVE-2026-84436
orta etki
CVE-2026-84862
orta etki
CVE ve Açıklamaları
CVE-2026-81937
orta etki
CVE-2026-84073
orta etki
CVE-2026-84082
orta etki
CVE-2026-81657
orta etki
CVE-2026-81626
orta etki
CVE-2026-81656
orta etki
CVE ve Açıklamaları
CVE-2026-84034
orta etki
CVE-2026-84064
orta etki
CVE-2026-75885
yüksek etki
CVE-2026-93738
yüksek etki
CVE-2026-93739
yüksek etki
CVE-2026-93740
yüksek etki
CVE ve Açıklamaları
CVE-2026-93741
yüksek etki
CVE-2026-93742
yüksek etki