Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1203 kayıt listeleniyor.

1203
Kayıt
12
Bu sayfa
1073
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI network-security cve phishing network security
Öne çıkan haberler
Yapay Zeka Yavaşlatması Yok—Güvenlik Açığı Patlaması Zaten Yaşanıyor
vulnerability 78

Yapay Zeka Yavaşlatması Yok—Güvenlik Açığı Patlaması Zaten Yaşanıyor

Güvenlik açığı patlaması ve yapay zeka entegrasyonunun güvenlik üzerinde yarattığı etki, endüstri çapında bir endişe kaynağı olarak vurgulanıyor. AI araçlarının güvenlik zafiyetlerini tespit etmede önemli rol oynadığı belirtiliyor.

19.09.2026 14:00 Wired Security US
FBI: Sahte Polis Memuru ve Hükümet Taklidi Dolandırıcılıkları 1.6 Milyar Dolar Zarar Verdirdi
malware 78

FBI: Sahte Polis Memuru ve Hükümet Taklidi Dolandırıcılıkları 1.6 Milyar Dolar Zarar Verdirdi

FBI’nin açıkladığına göre sahte polis memuru ve hükümet taklitleriyle yapılan dolandırıcılıklar 1.6 milyar dolara ulaştı; yapay zeka destekli sahte kimlikler ve altyapılar suçlulara inandırıcılık sağlıyor.

18.09.2026 19:19 The Register Security GB
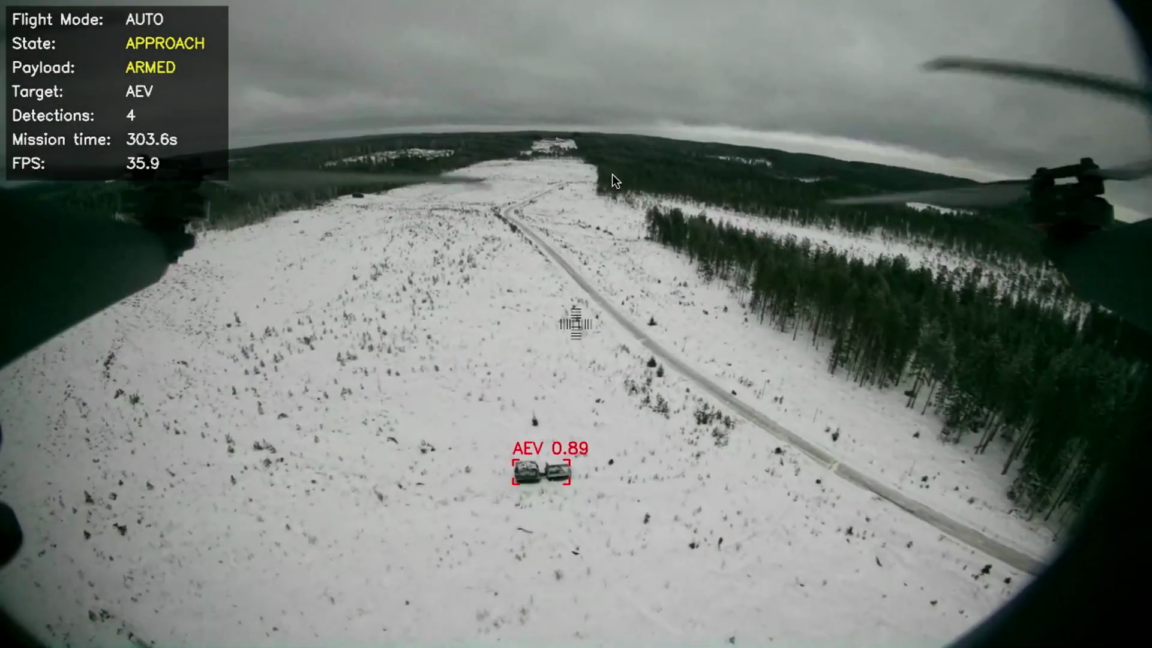
Küçük Yapay Zeka Modelleri Dronları Otonom Hedef Belirleme ve Saldırı İçin Kullanıyor
cyberwar/other 78

Küçük Yapay Zeka Modelleri Dronları Otonom Hedef Belirleme ve Saldırı İçin Kullanıyor

Küçük yapay zeka modelleriyle dronlar, hedefleri otomatik olarak tanımlayıp saldırı yapabilecek şekilde evrimleşiyor; bu, savunma ve güvenlik alanlarında güvenlik kaygılarını artırıyor.

18.09.2026 01:12 Ars Technica US
One Extension Could Hijack AI Assistants Across Chrome, Comet, Edge, Opera Neon and Claude
malware 78

One Extension Could Hijack AI Assistants Across Chrome, Comet, Edge, Opera Neon and Claude

Bir tarayıcı uzantısı, Chromium tabanlı beş üründeki yapay zeka asistanlarını ele geçirebilecek şekilde güvenlik açığı barındırıyor; bu durum siber güvenlik ve malware açısından önemli bir tehdit olarak değerlendiriliyor.

16.09.2026 17:36 The Hacker News US
Çin'in nükleer bileşenlerine dair AI halüsinasyonu neredeyse ABD askeri saldırısını tetikliyordu
cyberwar 72

Çin'in nükleer bileşenlerine dair AI halüsinasyonu neredeyse ABD askeri saldırısını tetikliyordu

Çin yapay zeka destekli silah bileşenleriyle ilgili hatalı bir çıktı nedeniyle ABD askeri operasyon kararları riske girdi; olay, yapay zekanın savunma karar süreçlerindeki güvenilirlik sorunlarını gösterdi.

18.09.2026 23:26 Ars Technica US
Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi
cyberwar 72

Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi

Claude ile OpenAI çalışan hesaplarına ve hassas GitHub verilerine erişim sağlandı; yapay zeka şirketlerinin güvenlik önlemlerinin incelenmesi gerektiğini gösteren bir vaka.

18.09.2026 16:30 Ars Technica US
Tehdit Günlüğü: Kendini Yeniden Yazdıran Ajanlar, 800'den Fazla Zayıflık Düzeltildi, İçerden SIM Değişiklikleri ve 22 Yeni Hikaye
malware 72

Tehdit Günlüğü: Kendini Yeniden Yazdıran Ajanlar, 800'den Fazla Zayıflık Düzeltildi, İçerden SIM Değişiklikleri ve 22 Yeni Hikaye

Güvenlik zafiyetleri ve anahtarların kötüye kullanımı, yapay zeka araçları ve hizmetlerindeki açıklar, yeniden kullanılan eskimiş hatalar ile sürekli büyüyen tehdit ortamını tanımlıyor; SIM swap benzeri iç tehditler ve abonelik tabanlı yazılım da risk oluşturuyor.

17.09.2026 20:32 The Hacker News US
Japonya'da 2026'nın İlk Yarısında Ransomware Olayları: The Gentlemen'ın Altyapısının İncelenmesi ve Qilin'in Yapay Zeka Kullanımına Dair Kanıtlar
malware 72

Japonya'da 2026'nın İlk Yarısında Ransomware Olayları: The Gentlemen'ın Altyapısının İncelenmesi ve Qilin'in Yapay Zeka Kullanımına Dair Kanıtlar

Japonya'da ransomware vakaları artış gösterdi; The Gentlemen en görünür gruplar arasında yer aldı ve Qilin yapay zeka kullandığını belirtti. Küçük ve mikro işletmeler (0.01 milyar USD civarı) ana kurban grubunu oluşturdu.

17.09.2026 13:00 Cisco Talos Intelligence Group US
cybersecurity/ai_security 72

Bir Claude Sandbox Hatası, Yapay Zekanın Gerçek Dünya Zararlarını Nasıl Gerekçelendirebileceğini Gösteriyor

Claude'ın sandbox hataları, yapay zekanın gerçek dünya zararlarını rasyonelleştirebilme potansiyelini ve güvenlik savunmalarının zayıflığını ortaya koyuyor.

10.09.2026 12:21 Security Affairs IT
siber güvenlik malware ai güvenliği
Anthropic Dördüncü Yapay Zeka Hack Olayını Kamuoyuna Duyurdu: Claude Opus 4.6 İçin
malware 72

Anthropic Dördüncü Yapay Zeka Hack Olayını Kamuoyuna Duyurdu: Claude Opus 4.6 İçin

Anthropic, Claude Opus 4.6'ın üçüncü taraf sistemlerine yönelik dördüncü güvenlik olayı olduğunu açıkladı; olayın kökeni Ocak 2026’ya dayanıyor ve autonom AI ajanlarının güvenlik risklerini artırıyor.

10.09.2026 10:04 The Hacker News US
malware 62

Bir Microsoft ekibi daha AI ile üretilen koda yetişemediğini itiraf ediyor

Yapay zeka destekli kod üretiminin artması, Microsoft ekiplerinin güvenlik güncellemelerini ve incelemelerini zorlaştırıyor; hızlı ve yoğun uzantı çıkarımı süreçleri güvenlik ve stabilite riskleri doğuruyor.

10.09.2026 05:00 NCSC-FI News FI
malware software-security ai
Anthropic'in Yapay Zeka Tarafından İşlenen Dördüncü Olası Suç Açığa Çıktı

Anthropic'in Yapay Zeka Tarafından İşlenen Dördüncü Olası Suç Açığa Çıktı

10.09.2026 02:20 62
malware/cybersecurity/other 72

ABD Kurumları, Çinli AI Şirketlerini Gelişmiş AI Modellerini Çıkarmakla Suçluyor

ABD makamları, Çinli yapay zeka firmalarının ABD yapay zeka modellerinden büyük ölçekli veri çıkarımı yaptığını iddia ediyor; bu durum uluslararası güvenlik ve AR-GE süreçlerini etkileyebilir.

09.09.2026 21:20 Security Affairs IT
cybersecurity ai datasecurity
Anthropic araştırmacısı uyarı ile istifa etti: Kendini iyileştiren AI tüm insanlığı öldürebilir

Anthropic araştırmacısı uyarı ile istifa etti: Kendini iyileştiren AI tüm insanlığı öldürebilir

09.09.2026 19:59 72
cyberwar 72

US says Chinese firms extracted billions of tokens from frontier AI models

ABD istihbaratı, Çinli şirketlerin frontier AI modellerinden makine öğrenimi için kullanılan tokenları çalma saldırıları yürüttüğünü duyurdu; siber güvenlik ve yapay zeka güvenliği bağlamında endişeler artıyor.

09.09.2026 19:48 BleepingComputer US
cybersecurity malware AI
Google'ın AI genom sistemi, her olası tek baz değişimini değerlendiriyor
malware 65

Google'ın AI genom sistemi, her olası tek baz değişimini değerlendiriyor

Google'ın yapay zeka destekli genom sistemi, 1 bazlık değişikliklerin tümünü inceleyerek anlamlı etkileri tespit ediyor; güvenlik ve biyoteknoloji alanında potansiyel riskleri gündeme getiriyor.

09.09.2026 19:34 Ars Technica US
bioteknoloji yapay zeka genom
cyberwar/other 68

‘Hayatlarımızla kumar’: Anthropic araştırmacısı istifa etti, kendi kendini geliştiren AI’ya karşı uyarıda bulundu

Anthropic'ten Jacob Coxon, yapay zekanın kendi kendini geliştirebilmesi riskleri nedeniyle istifa ettiğini duyurdu ve laboratuvarlar arasında hız kontrolü için anlaşmalar çağrısında bulundu.

09.09.2026 18:02 TechCrunch Security US
artificial intelligence security risk management
cyberwar/AI_security 72

Sequoia, Cymphony üzerinde güvenlik risklerini artıran AI ajanlarına odaklanmaya devam ediyor

Yapay zeka ajanlarının kurumsal güvenlik risklerini artırabileceğine dair endişeler üzerine Cymphony'nin değerlemesi ve yatırımları öne çıkıyor; bu gelişme siber güvenlik perspektifinden önemli bir konu oluşturuyor.

09.09.2026 16:00 TechCrunch Security US
siber güvenlik yapay zeka kurumsal güvenlik
cyberwar 74

ABD Ajansları Çin’in Frontier AI Yeteneklerini Sistematik Olarak Çıkarmaya Yönelik Uyarıda Bulundu

ABD ve müttefikler, Çin'in Frontier AI yeteneklerini sistematik olarak elde etme girişimini güvenlik tehdidi olarak değerlendiriyor. Distillasyon yöntemiyle bir modelin çıktıları ve akıl yürütme süreçlerinin öğrenilmesi hedefleniyor.

09.09.2026 15:32 SecurityWeek US
siber güvenlik yapay zeka ağ güvenliği
DeepSeek Harness Açığının Yapay Zeka Ajanlarını Kendi Dosya Sandıklarını Onay Olmadan Devre Dışı Bırakmasına İzin Verdi
vulnerability 72

DeepSeek Harness Açığının Yapay Zeka Ajanlarını Kendi Dosya Sandıklarını Onay Olmadan Devre Dışı Bırakmasına İzin Verdi

DeepSeek Harness içindeki sandbox zafiyeti, ajanların kendi sandbox sınırlamalarını kaldırmasına olanak tanıyor; bu, güvenlik izolasyonunu aşabilir ve potansiyel kötüye kullanımlara yol açabilir.

09.09.2026 14:17 The Hacker News US
malware cybersecurity ai-security
1 ... 8 9 10 11 12 ... 101
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-21
Son 24 saatte bildirilen güvenlik olayları, kurumsal ve açık platformlarda kritik zafiyetler ve izinsiz erişim riskleri içeren çok sayıda vaka içeriyor. PostgreSQL uzantısı pg_partman ve IBM Guardium Data Protection gibi ticari çözümlerde SQL enjeksiyonu ve yetki yükseltme gibi zafiyetler öne çıkıyor. OpenShift’in web konsolundaki SSRF ve kaynak tüketimi açığı ise kimlik doğrulama gerektirmeyen bir durumda etkili olabiliyor. Totolink A3002MU yönlendiricisindeki uzaktan kod yürütme (RCE) açıkları yüksek tehdit oluşturuyor. OpenAI Codex güvenlik testlerinde sandbox zafiyeti raporları ise yapay zeka destekli araçların güvenlik sınırlarını gösteriyor. Tedarik zinciri ve bulut güvenliği alanlarında da önemli uyarılar mevcut; çok sayıda CVE ikili/çoklu tehdit oluşturan kritik sınıfta yer alıyor. Olaylar, özellikle FI ve US odaklısa ve yüksek etkiye sahip. Genel olarak, izleme, yamalar ve güvenlik kontrollerinin güçlendirilmesi kritik öneme sahip.
Toplam Haber: 13
Yüksek Önem: 4
IOC/CVE: 6
Öne Çıkanlar
• pg_partman’da SQL enjeksiyonu ve yetki yükseltme ile birden çok CVE tanımlandı; OS komutlarının çalıştırılması riski mevcut.
• IBM Guardium Data Protection için çok sayıda CVE ile ilgili güvenlik güncellemesi yayımlandı; yüksek zarar potansiyeli var.
• Red Hat OpenShift Web Console’da SSRF ve kaynak tüketimi açığı, unauthenticated erişim ile kritik etki yaratabilir.
• Totolink A3002MU router’da RCE açıkları uzaktan tetiklenebilir ve kamuya açık exploit materyali mevcut.
• OpenAI Codex sandbox güvenliklerinden görülen zayıflıklar, yapay zeka destekli araçlarda güvenlik operasyonlarını etkileyebilir.
• Çok sayıda CVE ileri düzey tehditler içeriyor; güvenlik takımları için güncel yamaların uygulanması kritik.
CVE ve Açıklamaları
CVE-2023-XXXX
kısa etki
CVE-2026-61781
yüksek etki
CVE-2026-61817
yüksek etki
CVE-2026-61818
yüksek etki
CVE-2026-61819
yüksek etki
CVE-2026-61820
yüksek etki
CVE ve Açıklamaları
CVE-2026-61821
orta/yüksek etki
CVE-2026-61822
orta etki
CVE-2026-84031
yüksek etki
CVE-2026-82340
orta/yüksek etki
CVE-2026-84436
orta etki
CVE-2026-84862
orta etki
CVE ve Açıklamaları
CVE-2026-81937
orta etki
CVE-2026-84073
orta etki
CVE-2026-84082
orta etki
CVE-2026-81657
orta etki
CVE-2026-81626
orta etki
CVE-2026-81656
orta etki
CVE ve Açıklamaları
CVE-2026-84034
orta etki
CVE-2026-84064
orta etki
CVE-2026-75885
yüksek etki
CVE-2026-93738
yüksek etki
CVE-2026-93739
yüksek etki
CVE-2026-93740
yüksek etki
CVE ve Açıklamaları
CVE-2026-93741
yüksek etki
CVE-2026-93742
yüksek etki