Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 13549 kayıt listeleniyor.

13549
Kayıt
12
Bu sayfa
1088
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity php privacy ai network-security security phishing
Öne çıkan haberler
Kritik GitLab Açığı (CVSS 10.0) Kimlik Doğrulama Olmadan 12 Yıllık Sürüm Yelpazesinde RCE'ya İzin Verebilir
vulnerability 90

Kritik GitLab Açığı (CVSS 10.0) Kimlik Doğrulama Olmadan 12 Yıllık Sürüm Yelpazesinde RCE'ya İzin Verebilir

The Hacker News tarafından bildirilen bu güvenlik açığı, kimlik doğrulama olmadan uzaktan kod yürütülmesine yol açabilecek kritik bir RCEdür. Tüm GitLab sürümlerini kapsayabilir ve 2014'ten günümüze kadar uzanan geniş bir sürüm yelpazesini etkileyebilir.

21.10.2026 21:57 The Hacker News US
Kritik Oracle Java SE ve GraalVM Açığı Uzak Saldırılara İzin Veriyor
vulnerability 88

Kritik Oracle Java SE ve GraalVM Açığı Uzak Saldırılara İzin Veriyor

Kritik güvenlik açığı CVE-2026-91403, Oracle Java SE ve GraalVM üzerinde uzaktan istismar edilebilen JSSE bileşeninde bulunduğunu bildiren out-of-band güvenlik uyarısıdır; yüksek etkili ve etiketsiz bir tehdit olarak değerlendiriliyor.

22.10.2026 14:29 SOC Prime US
UEFI firmware'daki kod yürütme kusuru çoğu sunucuyu tehdit ediyor
vulnerability 86

UEFI firmware'daki kod yürütme kusuru çoğu sunucuyu tehdit ediyor

EDK2 tabanlı UEFI firmware'deki kritik bir hata, saldırganların önyükleme sırasında kod çalıştırmasına izin vererek geniş kapsamlı sunucu etkilerine yol açabilir. Güvenlik yamaları ve BIOS/UEFI güncellemeleri önem kazanıyor.

27.10.2026 23:25 Ars Technica US
Python’un Popüler Pillow Görüntü Kütüphanesinde Dosya Adı Yoluyla Kod Yürütme İçeren Kritik Zafiyet
vulnerability 85

Python’un Popüler Pillow Görüntü Kütüphanesinde Dosya Adı Yoluyla Kod Yürütme İçeren Kritik Zafiyet

Pillow kütüphanesindeki EPS işleme hatası nedeniyle zararlı isimli dosya ile komut çalıştırılabilir; bu, Python tabanlı uygulamalarda kod güvenliği açısından kritik bir zafiyettir.

23.10.2026 12:36 The Hacker News US
CVE-2026-110264: Critical GitLab RCE Flaw Affects 12 Years of Releases
vulnerability 85

CVE-2026-110264: Critical GitLab RCE Flaw Affects 12 Years of Releases

SOC Prime tarafından yayınlanan haberde CVE-2026-110264 ile GitLab'ın self-managed sürümlerinde uzaktan kod yürütme potansiyeli olan kritik bir açık olduğuna dikkat çekiliyor. CVSS 10.0 olan bu zafiyet için acil güvenlik yamaları yayımlandığı belirtiliyor.

22.10.2026 15:09 SOC Prime US
Bu Bir Tatbikat Değil: Kritik PHP Açıkları İnterneti Ateşe Veriyor
vulnerability 85

Bu Bir Tatbikat Değil: Kritik PHP Açıkları İnterneti Ateşe Veriyor

İki önemli PHP açığı, milyonlarca web sitesini savunmasız bırakabilir ve hızlı yamalama gerektirir; güvenlik topluluğu acil önlem çağrısı yapıyor.

21.10.2026 17:26 Wired Security US
PHP'yi Etkileyen Kritik Güvenlik Sorunu
vulnerability 85

PHP'yi Etkileyen Kritik Güvenlik Sorunu

UK NCSC, PHP'de kritik güvenlik açığı nedeniyle kuruluşları hemen sistemlerini güncellemek üzere hazırlıklı olmaya çağırdı; güvenlik iyileştirmeleri için acil önlemler öneriliyor.

21.10.2026 15:00 UK NCSC GB
Brotli Decoder Hatası Node.js RCE’nin Ardında: Bun, Python ve Diğer Yaygın Yazılımları Etkiliyor
vulnerability 82

Brotli Decoder Hatası Node.js RCE’nin Ardında: Bun, Python ve Diğer Yaygın Yazılımları Etkiliyor

Brotli decoder’ında bulunan bellek bozulması hatası, çok sayıda uygulama tarafından brotli sıkıştırmasını açarken bellek üzerinde yazma yetkisi elde edilmesine yol açabilir. Node.js ekosistemi ve diğer paketler bu zafiyetten etkilenebilir; saldırganlar bu açığı kullanarak uzaktan kod çalıştırabilir.

24.10.2026 11:45 The Hacker News US
apt 85

Ghostwriter Geri Döndü, Hükümet Hedeflerini Vurmak İçin Ukrayna Öğrenme Platformunu Tuzak Olarak Kullanıyor

Ghostwriter, Ukrayna hükümetine yönelik phishing e-postaları aracılığıyla malware ve Cobalt Strike yükleri dağıtıyor. Bu yeni kampanya, Prometheus adlı meşru bir çevrimiçi öğrenme platformunu hedef alıyor.

23.05.2026 12:39 Security Affairs IT
APT phishing malware
LiteSpeed cPanel Eklentisi CVE-2026-48172 Kök Olarak Script Çalıştırmak İçin İstismar Edildi
vulnerability 90

LiteSpeed cPanel Eklentisi CVE-2026-48172 Kök Olarak Script Çalıştırmak İçin İstismar Edildi

LiteSpeed User-End cPanel Plugin'de bulunan maksimum şiddet dereceli güvenlik açığı, CVE-2026-48172, aktif olarak istismar ediliyor. Bu açık, saldırganların yetkileri artırarak rastgele komutlar çalıştırmasına olanak tanıyor.

23.05.2026 10:35 The Hacker News US
Drupal Core SQL Enjeksiyon Açığı Aktif Olarak İstismar Ediliyor, CISA KEV'ye Eklendi

Drupal Core SQL Enjeksiyon Açığı Aktif Olarak İstismar Ediliyor, CISA KEV'ye Eklendi

23.05.2026 10:23 85
malware 75

Yüksek Seviye Dilde Yığın Dizesi Örneği

Bu hafta SEC670 eğitimine katılıyorum. Eğitim, kötü amaçlı yazılım analizi ile ilgili ve kötü niyetli kod yazma becerilerini geliştirmeye odaklanıyor.

23.05.2026 08:49 SANS ISC Diary US
kötü amaçlı yazılım eğitim Red Teaming
malware 75

SmartApeSG ClickFix --> Tanımlanamayan RAT --> NetSupport RAT

SmartApeSG ClickFix ile bağlantılı olarak tanımlanamayan bir RAT, NetSupport RAT olarak adlandırıldı. Bu tür zararlı yazılımlar, hedef sistemlerde uzaktan kontrol sağlamak için kullanılıyor.

23.05.2026 00:20 Malware Traffic Analysis US
RAT malware siber güvenlik
Bir Rus konuşan ve jailbreak yapılmış Gemini, bir hacking saldırısı gerçekleştirdi ve en az bir MAGA mağdurunun kripto cüzdanını boşalttı

Bir Rus konuşan ve jailbreak yapılmış Gemini, bir hacking saldırısı gerçekleştirdi ve en az bir MAGA mağdurunun kripto cüzdanını boşalttı

23.05.2026 00:18 85
hacking 85

FBI, Microsoft 365 Hesaplarını Hedef Alan Kali365 Phishing Hizmetini Uyarıyor

FBI, Kali365 adlı bir PaaS dolandırıcılık kitinin, siber suçluların Microsoft 365 hesaplarını şifre olmadan ele geçirmesine olanak tanıdığını bildirdi. Bu durum, kullanıcıların hesap güvenliğini tehdit ediyor.

22.05.2026 22:59 HackRead GB
phishing Microsoft 365 siber güvenlik
Metasploit Haftalık Özeti 05/22/2026
vulnerability 85

Metasploit Haftalık Özeti 05/22/2026

Metasploit, Cisco Catalyst SD-WAN Controller için CVE-2026-20182 kimlik doğrulama atlama açığını duyurdu. HUSTOJ platformunda zip-slip RCE açığı ve Barracuda Email Security Gateway'de ise uzaktan kod yürütme açığı tespit edildi.

22.05.2026 22:10 Rapid7 US
siber güvenlik ağ güvenliği malware
Megalodon, 5.5K'dan Fazla GitHub Repo Zehirliyor
malware 85

Megalodon, 5.5K'dan Fazla GitHub Repo Zehirliyor

Megalodon isimli bir siber tehdit, 5.5K'dan fazla GitHub reposunu zehirleyerek yazılım güvenliğini tehdit ediyor. Bu durum, geliştiricilerin dikkatli olmaları gerektiğini gösteriyor.

22.05.2026 21:57 The Register Security GB
siber güvenlik GitHub malware
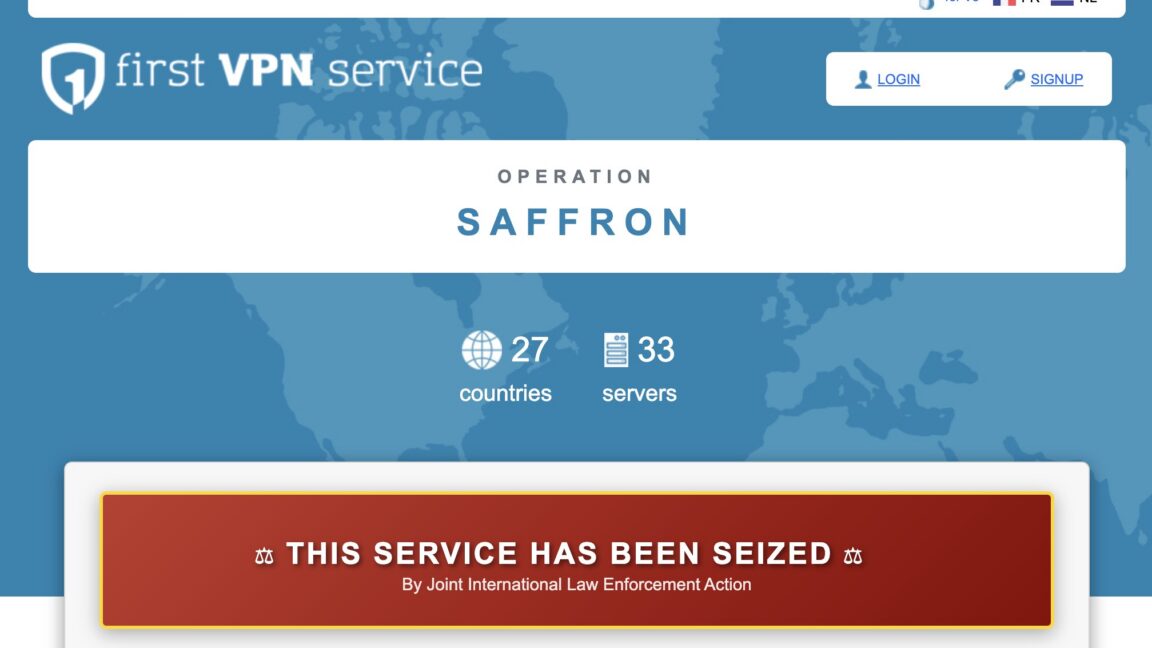
Polis, suçluların 'güvende olduklarını düşündüğü' VPN'i hacklediğini duyurdu
hacking 85

Polis, suçluların 'güvende olduklarını düşündüğü' VPN'i hacklediğini duyurdu

Hukuk uygulayıcıları, suçluların güvenli olduğunu düşündüğü bir VPN'i hackleyerek trafiği izledi ve operatörünü tutukladı. Bu durum, siber güvenlik alanında önemli bir gelişme olarak değerlendiriliyor.

22.05.2026 21:43 Ars Technica US
VPN siber güvenlik hukuk uygulayıcıları
Texas AG, WhatsApp'ın uçtan uca şifreleme sağlamadığı iddialarıyla Meta'ya dava açtı
other 75

Texas AG, WhatsApp'ın uçtan uca şifreleme sağlamadığı iddialarıyla Meta'ya dava açtı

Texas AG, WhatsApp'ın uçtan uca şifreleme sağlamadığı iddialarıyla Meta'ya karşı dava açtı. Eleştirmenler, davanın gerçekçi bir destekten yoksun olduğunu belirtiyor.

22.05.2026 21:13 Ars Technica US
siber güvenlik şifreleme WhatsApp
25 Fidye Yazılım Grubu Tarafından Kullanılan İlk VPN Kapatıldı
cyberwar 85

25 Fidye Yazılım Grubu Tarafından Kullanılan İlk VPN Kapatıldı

Fransa ve Hollanda'nın öncülüğünde, siber suçluların fidye yazılımı saldırılarını gizlemek için kullandığı bir VPN hizmeti olan First VPN Service'in kapatıldığı açıklandı. Bu operasyon, Aralık ayından bu yana birçok ülkenin desteğiyle gerçekleştirildi.

22.05.2026 20:35 The Hacker News US
VPN fidye yazılımı siber suç
1 ... 630 631 632 633 634 ... 1130
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-27
Son 24 saatte bir dizi kritik güvenlik olayı ve açıklar gündemdeydi. HTTP2Shell olarak tanımlanan Brotli açığı, Node.js içindeki Brotli decoder'ına yönelik bellek bozulması riskiyle acil yamaları gerektiriyor. Gheist kampanyası, ele geçirilmiş GitHub tokenlarıyla kurumsal bulut hesaplarına yönelik yaygın bir tehdit olarak öne çıktı. GLM-5.3 Workers AI’da konfigürasyon hatası KV cache sızıntısına yol açtı ve hızlı bir düzeltme uygulanması gerektiğini gösterdi. Ayrıca ARTEX AI ile 8.2 milyon veri kaydı çalma iddiaları ve Microsoft’un .NET için Brotli hatasına yönelik acil yamaları haber konusu oldu. Genel olarak bulut kimlikleri, kod depoları ve tedarik zinciri güvenliği ön planda. Küresel olarak US, GB ve diğer ülkelerde IoC ve CVE taramaları artış gösteriyor. Kapsamda; tarama, yamalama ve erişim kontrolü üzerinde yoğunlaşan çok katmanlı bir güvenlik çerçevesi öneriliyor.
Toplam Haber: 77
Yüksek Önem: 1
IOC/CVE: 9
Öne Çıkanlar
• HTTP2Shell isimli Brotli açığı nedeniyle acil yamaların uygulanması gerekliliği vurgulandı.
• Gheist kampanyası ile GitHub tokenlarının çalınması ve bulut sırlarına erişim riski önemli bir tehdit olarak belirlendi.
• GLM-5.3 Workers AI konfigürasyon hatası KV cache sızıntısına yol açtı ve düzeltme uygulanması paylaşıldı.
• ARTEX AI kullanılarak 8.2 milyon veri kaydı çalındığına dair iddialar Güney Kore’de çok sayıda kurumu etkiledi.
• Microsoft, Google Brotli açığına karşı .NET için acil güvenlik yamaları yayımladı.
CVE ve Açıklamaları
CVE-2021-33044
kısa etki
CVE-2021-33045
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-111497
kısa etki
CVE-2026-79844
kısa etki
CVE-2026-79845
kısa etki
CVE ve Açıklamaları
CVE-2026-79846
kısa etki
CVE-2026-79847
kısa etki
CVE-2026-79848
kısa etki
CVE-2026-79849
kısa etki
CVE-2026-79850
kısa etki
CVE-2026-79851
kısa etki
CVE ve Açıklamaları
CVE-2026-79857
kısa etki
CVE-2026-79860
kısa etki
CVE-2026-XXXX
kısa etki