Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 2792 kayıt listeleniyor.

2792
Kayıt
12
Bu sayfa
1125
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI security privacy cybercrime cryptocurrency iot
Öne çıkan haberler
Adobe 8 Kritik Campaign Classic Zafiyetini Düzeltildi
vulnerability 88

Adobe 8 Kritik Campaign Classic Zafiyetini Düzeltildi

Adobe Campaign Classic üzerinde 8 adet kritik güvenlik açığı giderildi; CVE-2026-104351 dahil., açılar kod yürütme ve güvenlik özelliği bypassı riskli.

28.10.2026 14:15 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
9.8 CVSS Puanlı Linux Kernel TCP Açığı Ubuntu, Red Hat ve Diğer Dağıtımları Etkiliyor
vulnerability 85

9.8 CVSS Puanlı Linux Kernel TCP Açığı Ubuntu, Red Hat ve Diğer Dağıtımları Etkiliyor

Linux çekirdeğindeki TCP açığı CVE-2026-98432, yüksek zarar potansiyeli ve uzak istismar imkanı nedeniyle güvenlik açısından önemli olarak nitelendiriliyor. Ubuntu ve RHEL dahil birçok dağıtımı etkileyebilir. Eksik yamaların önemli risklere yol açabileceği vurgulanıyor.

29.10.2026 18:57 The Hacker News US
CVE-2026-115881: Revoked Client Certificates Allowed by GoAhead TLS Flaw
vulnerability 85

CVE-2026-115881: Revoked Client Certificates Allowed by GoAhead TLS Flaw

Kritik bir TLS açığı, revoked (geri çekilmiş) istemci sertifikalarının mutual TLS ile doğrulanırken geçerli kalmasına yol açabilir; bu da daha önce güvenilir kabul edilen varlıkların erişimini sürdürmesine neden olabilir.

28.10.2026 18:03 SOC Prime US
ShinyHunters-Exploited Oracle PeopleSoft Zero-Day Turns Out to Be Three Chained Flaws
vulnerability 82

ShinyHunters-Exploited Oracle PeopleSoft Zero-Day Turns Out to Be Three Chained Flaws

ShinyHunters tarafından kullanılan üçlü açık, Oracle PeopleSoft'de kritik bir güvenlik zafiyetidir ve SSRF yoluyla iç yönetim arayüzüne yetkisiz erişime yol açmıştır; Oracle bu üç açığı tek bir CVE altında yamamıştır.

28.10.2026 09:04 The Hacker News US
İvanti Connect Secure Üzerindeki Üç Açık Zinciriyle Yetkisiz Root Erişimi Sağlama
vulnerability 78

İvanti Connect Secure Üzerindeki Üç Açık Zinciriyle Yetkisiz Root Erişimi Sağlama

Ivanti Connect Secure'da kimlik doğrulama eksikliği ve kritik fonksiyon güvenlik açığı KEV listesine dahil edildi; tehdit aktörlerinin mevcut istismar ettiği bildiriliyor.

31.10.2026 11:27 The Hacker News US
4 gerçekmi? eMudhra’nın zayıf anahtarlarının istismarını ve yamalanmasını takip etmek
vulnerability 78

4 gerçekmi? eMudhra’nın zayıf anahtarlarının istismarını ve yamalanmasını takip etmek

eMudhra sertifikalarındaki zayıf anahtarların istismar edilmesiyle ilgili hızlı yamalama süreci ve internet genelinde hala riskli durumlar olduğu ifade ediliyor.

30.10.2026 20:38 Cloudflare Security Blog US
Google'ın Gemini 4 Carbonu, Açık Bulma, Sömürme ve Yama Depolama Benchmarklarında Öne Çıkıyor
vulnerability 78

Google'ın Gemini 4 Carbonu, Açık Bulma, Sömürme ve Yama Depolama Benchmarklarında Öne Çıkıyor

Gemini 4 Carbon, siber güvenlik operasyonlarını güçlendirmek için gelişmiş açık bulma ve tamir yetenekleri sergileyerek güvenlik değerlendirmelerinde liderlik iddia ediyor.

29.10.2026 16:42 The Hacker News US
OpenAI Kompaktlama Hatası Araştırmacıların Gizli Akıl Yürütmesini Dışarı Çıkarmasına İzin Veriyor
vulnerability 78

OpenAI Kompaktlama Hatası Araştırmacıların Gizli Akıl Yürütmesini Dışarı Çıkarmasına İzin Veriyor

Bir güvenlik firması, OpenAI'nin compaction özelliğinin, modellerin gizli akıl yürütmesini düz metin olarak dışarı çıkarma potansiyeline sahip olduğunu gösterdi. Bu, zararlı aktörlerin modelin iç süreçlerini anlamasına ve sistemlerin güvenliğini zayıflatmasına yol açabilir.

27.10.2026 11:22 The Hacker News US
vulnerability 78

Zagibilitàfouten in Apple iOS en iPadOS verholpen

Apple'ın iOS ve iPadOS'taki çok sayıda güvenlik açığı giderildi; bu açıklar dosya, ağ ve web içerikleriyle tetiklenebilen geniş bir tehdit yüzeyine sahipti ve yetkisiz erişim, bellek bozulması ve hizmet reddi gibi sonuçlara yol açabilirdi.

27.10.2026 11:05 NCSC NL Advisories NL
siber güvenlik malware açıklar
vulnerability 60

Avustralya Ulusal Üniversitesi araştırmacıları Estonia Elektronik Oy Verme Sistemini Analiz Etti

Eesti elektronik oy kullanma sistemi, güvenlik özellikleri ve potansiyel zaafiyetler açısından analiz edildi; Avustralya Ulusal Üniversitesi araştırmacıları süreci inceledi ve geliştirme katkılarını paylaştı.

27.10.2026 09:37 CERT-EE EE
cybersecurity electronic voting vulnerability
vulnerability 72

Ulusal Güvenlik Yetkilileri, Çin yapımı Dahua kameralarının hackers tarafından istismar edildiğini bildiriyor

Güvenlik araştırmacıları, Dahua kameralarının Easy4IP bulut entegrasyonu üzerinden uzaktan erişilebilirliğini ve zayıf/varsayılan parolalar ile güncel olmayan firmwarelerle kompromize olma riskini uyarıyor; CVE-2021-33044 ve CVE-2021-33045 gibi eski güvenlik açıkları da hatırlatılıyor.

27.10.2026 06:00 NCSC-FI News FI
cybersecurity malware network-security
Cross-request KV cache exposure in the GLM-5.3 Workers AI model, and our remediation with SGLang

Cross-request KV cache exposure in the GLM-5.3 Workers AI model, and our remediation with SGLang

27.10.2026 01:01 78
Microsoft releases emergency .NET security fixes for Google Brotli bug

Microsoft releases emergency .NET security fixes for Google Brotli bug

26.10.2026 20:58 78
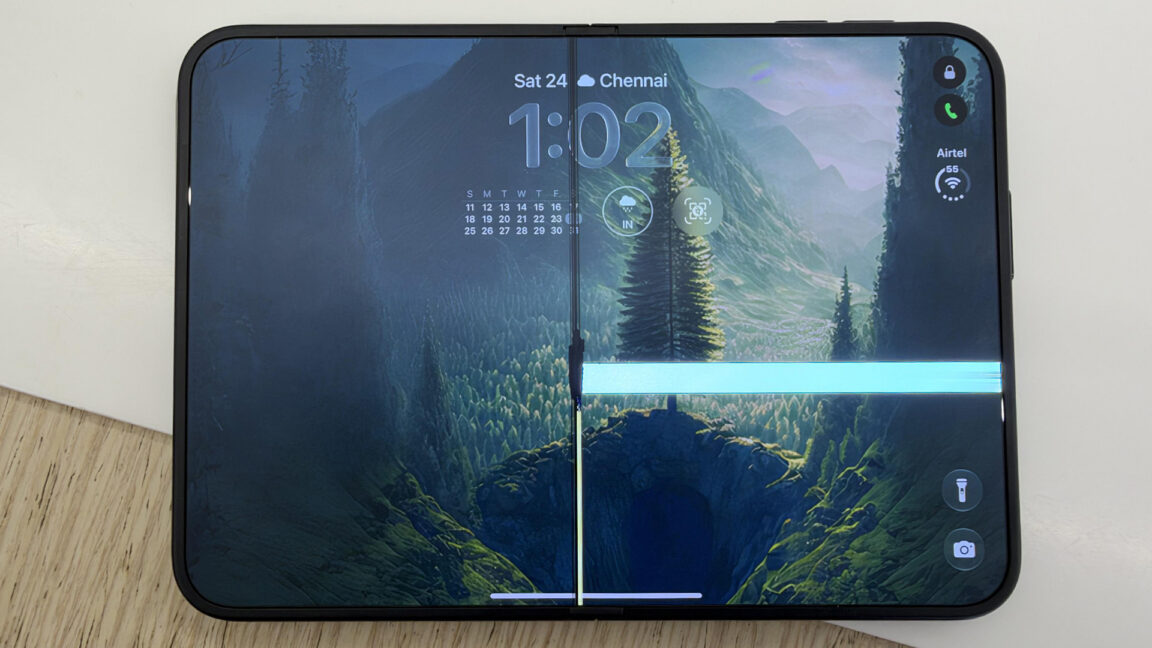
Bazı iPhone Duo ekranları zaten arızalanıyor
vulnerability 55

Bazı iPhone Duo ekranları zaten arızalanıyor

iPhone Duo ekranlarında menteşe tasarımının sorunlu olduğu ve bazı ekranlarda arızalara yol açtığı belirtiliyor; bu durum cihaz güvenilirliği ve kullanıcı deneyimi açısından dikkat gerektirir.

26.10.2026 19:51 Ars Technica US
hardware devices apple
İki Kritik Wasmtime Açığı, Zararlı WebAssembly Modüllerinin Sandboxed Çıkışını Mümkün Kılabilir
vulnerability 78

İki Kritik Wasmtime Açığı, Zararlı WebAssembly Modüllerinin Sandboxed Çıkışını Mümkün Kılabilir

Wasmtime güvenlik açıkları, zararlı WebAssembly modüllerinin sandbox’tan çıkmasına olanak tanıyabilir; yalnızca haydutça oluşturulmuş Wasmtime sürümleriyle erişim mümkün. ARM64 etkileniyor; güncel sürümler yayımlandı.

26.10.2026 14:52 The Hacker News US
malware webassembly sandbox escape
Patchesiz Tailscale SSH Hataları Başka Sunuculara Kök Erişim Kapısını Açabilir
vulnerability 72

Patchesiz Tailscale SSH Hataları Başka Sunuculara Kök Erişim Kapısını Açabilir

Tailscale SSH konfigürasyonundaki açıklar, ele geçirilen bir cihazın ağ içindeki diğer sunuculara kök erişim sağlayabilmesine imkan verebilir; bu durum iki şartla gerçekleşiyor: port yönlendirme için SSH açık ve saldırganın ağdaki güvenlik kurallarını geçen bir cihazı ele geçirmiş olması.

25.10.2026 20:44 The Hacker News US
siber güvenlik malware network security
vulnerability 55

Technology News Recorded Future Reports of PHP bug exploitation attempts grow as experts downplay viability of exploits

PHP açıklarının istismar girişimlerinin arttığı raporlanıyor; ancak uzmanlar mevcut PoC'lerin geniş çapta kullanılabilir olmadığını ve yaygın güvenlik ihlallerinin düşük olmasını belirtiyor.

25.10.2026 06:00 NCSC-FI News FI
siber güvenlik malware vulnerability
vulnerability 72

Pierluigi Paganini PHP2Shell zafiyetleriyle ilgili soruları yanıtlıyor

PHP2Shell zafiyetiyle ilgili açıklamalar, erken istismar dönemi ve güvenlik riskleri hakkında bilgi veren teknik haber.

24.10.2026 21:58 Security Affairs IT
malware vulnerability web_security
AI, PHP Güvenlik Açıklarını Daha İstismar Edilebilir Kılıyor: PHP Meltdown
vulnerability 78

AI, PHP Güvenlik Açıklarını Daha İstismar Edilebilir Kılıyor: PHP Meltdown

AI destekli araçlar kullanılarak PHP zayıflıklarının keşfedilmesi ve bu zayıflıkların AI ile daha kolay istismar edilebildiği için güvenlik risklerinin arttığı ortaya konuldu.

24.10.2026 15:00 Wired Security US
malware web_security ai_security
1 ... 4 5 6 7 8 ... 233
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-03
Son 24 saatte yüksek etkili vakalarda kimlik doğrulama açığı ve LXD/MicroCloud üzerinde cluster kontrolünü hedefleyen bulgular öne çıkıyor. CVE-2026-112816 kritik bir kimlik doğrulama açığı olarak değerlendiriliyor ve LXD ile MicroCloud ortamlarında yetkisiz erişim ile cluster takeover riski yaratıyor. Langflow’da iki kritik güvenlik açığı uzaktan kod yürütme ve kimlik doğrulama atlatma potansiyeli sunuyor ve sadece sürüm 1.13.0’da kapatılıyor. XCPE Android TV botnet’in varlığı, varlık tabanlı zararlı yazılım yayılımı ve üretici sorumluluğu konularını gündeme getiriyor. Binance’e yönelik büyük ölçekli saldırı raporları tehdit zekasıyla öne çıkan önemli göstergeler olarak değerlendiriliyor. Genel olarak tedarik zinciri ve IoT güvenliği ile uyumlu güncellemelerin ivmesi kritik rol oynuyor. Böyle vakalarda hızlı güncelleme, uç nokta güvenliği ve güvenli konfigürasyonlar zorunlu hale geliyor.
Toplam Haber: 60
Yüksek Önem: 3
IOC/CVE: 9
Öne Çıkanlar
• CVE-2026-112816 kritik kimlik doğrulama açığı LXD ve MicroCloud üzerinde cluster takeover riski yaratıyor.
• Langflow’da iki kritik açıklık uzaktan kod yürütme ve kimlik doğrulama atlatma imkanı sunuyor; sadece 1.13.0 sürümü güvenliği sağlıyor.
• XCPE Android TV botneti 1.3 milyon cihazı etkileyerek gelir elde etmek amacıyla kötüye kullanılmış.
• Binance’e yönelik büyük ölçekli saldırı, iç altyapı istismarlarıyla yaklaşık 6.3 milyar değeri çalınmış olabilir.
• Sertifika zinciri doğrulama hataları nedeniyle LXD/OpenStack benzeri ortamlarda yükseltme gereksinimi dikkat çekiyor.
CVE ve Açıklamaları
CVE-2026-112816
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-120135
kısa etki
CVE-202X-XXXX
kısa etki
-
kısa etki