Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 53 kayıt listeleniyor.

53
Kayıt
12
Bu sayfa
1036
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cybercrime CVE privacy
Öne çıkan haberler
1,000 Veri İhlali Sonrası, Açıklama Gecikmesi Her Zamankinden Kötü
vulnerability 85

1,000 Veri İhlali Sonrası, Açıklama Gecikmesi Her Zamankinden Kötü

1,000. veri ihlali, siber güvenlik alanında önemli bir dönüm noktası olarak değerlendiriliyor. Gizlilik düzenlemelerinin ortaya çıkmasına rağmen, veri ihlallerinin hala devam etmesi endişe verici.

01.06.2026 11:22 Troy Hunt's Blog AU
Koddan Çalışma Zamanına: Uygulama Güvenliğinde DAST'ın Kritik Rolü
vulnerability 85

Koddan Çalışma Zamanına: Uygulama Güvenliğinde DAST'ın Kritik Rolü

Dinamik uygulama güvenlik testleri (DAST), uygulama güvenliğinde kritik bir rol oynamaktadır. DAST, canlı uygulamalardaki zayıflıkları tespit ederek, uyumluluk gereksinimlerini karşılamaya yardımcı olur ve potansiyel veri ihlallerini önler.

05.03.2026 17:26 Rapid7 -
Agentic Tarayıcıları Kontrol Altına Alma: Chrome'daki Güvenlik Açığı Uzantıların Yeni Gemini Panelini Ele Geçirmesine İzin Verdi
vulnerability 85

Agentic Tarayıcıları Kontrol Altına Alma: Chrome'daki Güvenlik Açığı Uzantıların Yeni Gemini Panelini Ele Geçirmesine İzin Verdi

Chrome'daki CVE-2026-0628 güvenlik açığı, yerel dosya erişimi ve gizlilik ihlali sağladı. Google, bu açığı hızlı bir şekilde düzeltti.

02.03.2026 14:00 Unit 42 -
Yeni Rapor: Birçok Yöneticinin Dijital Ayak İzleri Şirketlerini Ciddi Şekilde Tehlikeye Atabilir
vulnerability 85

Yeni Rapor: Birçok Yöneticinin Dijital Ayak İzleri Şirketlerini Ciddi Şekilde Tehlikeye Atabilir

Rapid7'in yeni raporu, yöneticilerin dijital ayak izlerinin sadece bir gizlilik meselesi değil, aynı zamanda bir iş riski olduğunu ortaya koyuyor. Yüzey web verileri ve sızdırılmış kimlik bilgileri, tehdit aktörleri tarafından kullanılabilecek ayrıntılı profiller oluşturuyor.

24.02.2026 17:00 Rapid7 -
JetBrains Hub Güvenlik Bildirimi
vulnerability 85

JetBrains Hub Güvenlik Bildirimi

JetBrains Hub ürününde güvenlik zafiyeti tespit edilmiştir. Bu zafiyet, sistemlerin siber saldırganlar tarafından ele geçirilmesine veya tahribata uğratılmasına yol açabilir.

09.02.2026 12:54 USOM Incidents (API) -
Kiralayanların gizliliğini neden feda etmesi gerekiyor?
vulnerability 85

Kiralayanların gizliliğini neden feda etmesi gerekiyor?

Kiralama teknolojileri, kiracıların büyük miktarda kişisel bilgi vermesine yol açıyor ve bu süreçte ciddi güvenlik açıkları ortaya çıkıyor. Yedi popüler kiralama platformunun, kiracıların kişisel bilgilerini açığa çıkaran güvenlik açıkları tespit edildi.

02.02.2026 07:29 Guardian (Data & Computer Security) -
Apple iCloud Private Relay'de Güvenlik Açığı
vulnerability 80

Apple iCloud Private Relay'de Güvenlik Açığı

Apple'ın iCloud Private Relay aracındaki güvenlik açığı, kullanıcının gerçek IP adresini ortaya çıkarabilir. Güvenlik açığı, WebKit Proxy Bypasses adı verilen bir yöntemle ortaya çıkarılmaktadır.

06.08.2026 14:33 The Hacker News US
ABD'de TP-Link sorunları FCC yasağı ve dört eyalet davası nedeniyle büyüyor
vulnerability 78

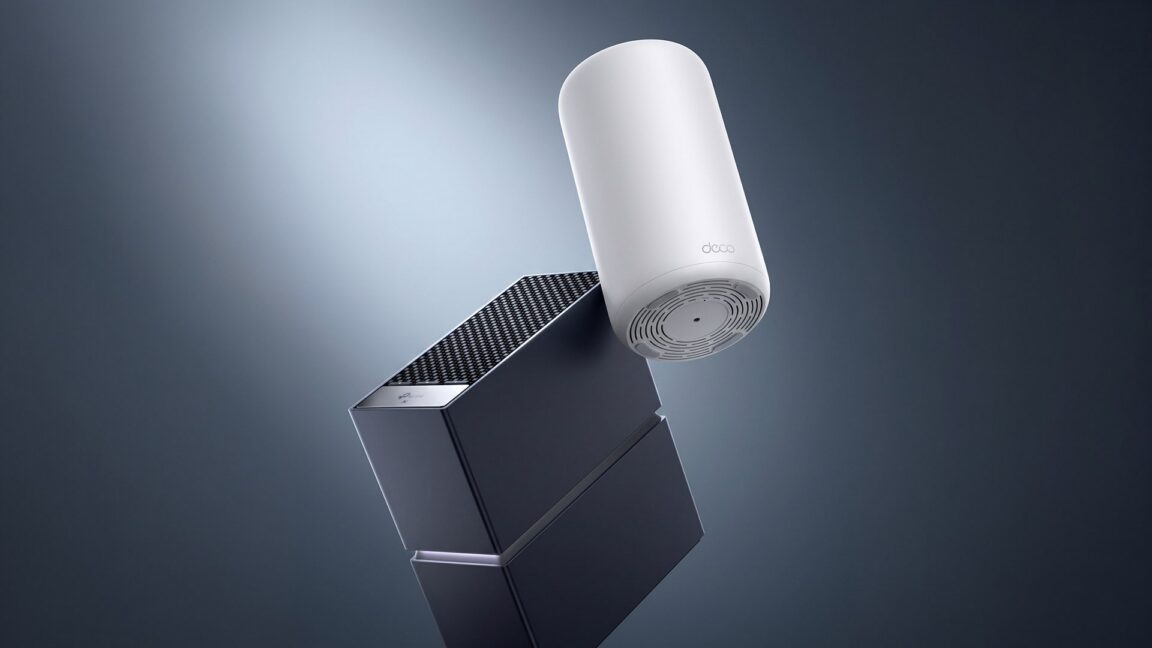
ABD'de TP-Link sorunları FCC yasağı ve dört eyalet davası nedeniyle büyüyor

TP-Link'in ABD'deki en yeni yönlendiricileri FCC yasağı nedeniyle satış dışı kalıyor; şirketin yasağdan muafiyet elde etmesi gerekiyor. Haberde güvenlik endişeleri ve Çin bağlantısı iddiaları da vurgulanıyor.

07.10.2026 22:53 Ars Technica US
vulnerability 68

CenterPoint Energy Veri İhlali: 1 milyondan Fazla Teksaslı Etkilendi

Bir enerji servisi sağlayıcısında gerçekleşen veri ihlali, milyonlarca kişinin kişisel bilgilerinin sızmasıyla sonuçlandı; altyapı güvenliği ve veri koruma açısından potansiyel riskler ön plana çıkıyor.

16.10.2026 10:31 Security Affairs IT
data_breach energy texas
vulnerability 78

Norveç Microsoft'a Grindr Veri Paylaşımı İçin 9.6 Milyon Dolar Ceza Verdi

Norveç, Grindr kullanıcı verilerinin yasa dışı işlenmesi nedeniyle Microsoft'a ait Xandr'ı 92 milyon NOK cezalandırdı; vaka veri koruma ve dijital gizlilik konularını gündeme taşıdı.

12.10.2026 23:13 BleepingComputer US
data_privacy advertising_tech grindr
ABD'de TP-Link sorunları FCC yasağı ve dört eyalet davası nedeniyle büyüyor
vulnerability 78

ABD'de TP-Link sorunları FCC yasağı ve dört eyalet davası nedeniyle büyüyor

TP-Link'in ABD'deki en yeni yönlendiricileri FCC yasağı nedeniyle satış dışı kalıyor; şirketin yasağdan muafiyet elde etmesi gerekiyor. Haberde güvenlik endişeleri ve Çin bağlantısı iddiaları da vurgulanıyor.

07.10.2026 22:53 Ars Technica US
Four compliance frameworks, one security team: Why fragmented university security raises regulatory risk

Four compliance frameworks, one security team: Why fragmented university security raises regulatory risk

07.10.2026 22:29 65
vulnerability 68

Danimarka'da kişisel kimlik kullanımı güvenlik nedeniyle durduruldu

Tanska'da kimlik doğrulamada kişisel kimlik numarasının kullanımı artık güvenli kabul edilmiyor; CPR'deki veri ihlali ve yapay zekanın kullanıldığına dair ipuçları, kimlik doğrulama süreçlerinde güçlendirme ihtiyacını gösteriyor.

07.10.2026 05:00 NCSC-FI News FI
malware cybersecurity identity
ASOS, yetkisiz uygulama erişimi sonrası müşteri verileri tehlikede olabileceğini bildirdi

ASOS, yetkisiz uygulama erişimi sonrası müşteri verileri tehlikede olabileceğini bildirdi

06.10.2026 20:44 62
vulnerability 65

AI Riskleri Işığında macOS'ta Full Disk Access Kontrolleri Güçlendirilecek

Apple, yapay zeka kaynaklı risklere karşı macOS'ta Full Disk Access kontrollerini sıkılaştıracak. Güvenlik açısından kullanıcı verilerinin korunması amacıyla daha katı izin mekanizmaları uygulanacak.

06.10.2026 14:48 SecurityWeek US
malware ai operating-system-security
Danimarka Saldırganlar CPR Verilerine 8.8 Milyon Kişi İçin Erişti
vulnerability 72

Danimarka Saldırganlar CPR Verilerine 8.8 Milyon Kişi İçin Erişti

Bir özel Danimarkalı şirketin yetkili erişimini kullanarak CPR kayıtlarına yapılan erişim nedeniyle yaklaşık 8.8 milyon kişinin isim, adres ve kişisel kimlik numaralarının tehlikeye girdiği bildirildi. Olayın siber güvenlik ve dijital altyapı güvenliği açısından ciddi endişeler doğurduğu ifade ediliyor.

06.10.2026 09:00 The Hacker News US
cybersecurity data-breach privacy
vulnerability 72

IQVIA, Sağlık Verilerini Doğru Anonimleştiremediği İçin 7,8 Milyon Dolar Ceza Aldı

IQVIA, sağlık verilerini anonimize etmede yetersiz uygulama nedeniyle cezalandırıldı; güvenlik ve veri koruma açısından önemli bir ihlal olarak değerlendirildi.

05.10.2026 20:19 BleepingComputer US
data privacy health data anonymization
vulnerability 78

Danimarka nüfus kayıtları veri ihlali 8.8 milyon kişiyi etkiledi

CPR veri ihlali, yaklaşık 8.8 milyon Danimarka nüfusuna ait kişisel verilerin sızdırılabileceğini gösteriyor; etkileyenler ve alınması gereken önlemler ön planda.

05.10.2026 18:21 BleepingComputer US
data_breach privacy europe
vulnerability 72

Apple macOS 'Tam Disk Erişimi' kontrollerini yapısal olarak güçlendiriyor: AI ajanlarından gelen yeni riskler nedeniyle

Apple, AI ajanlarının artan yetenekleri nedeniyle macOS Full Disk Access kontrollerini güçlendireceğini duyurdu; kullanıcı verilerinin güvenliği için daha sıkı hükümler uygulanacak.

02.10.2026 21:11 TechCrunch Security US
malware breach-prevention privacy
vulnerability 78

Pentagon ihlali milyonlarca Sosyal Güvenlik Numarası veaskerî kaydı ortaya çıkardı

Pentagon'daki güvenlik ihlali, milyonlarca kişisel verinin sızdırılmasına neden oldu; savunma sektörü ve bağlı kullanıcılar için önemli veri güvenliği endişeleri doğuruyor.

01.10.2026 13:48 Malwarebytes Labs US
cybersecurity data_breach military
1 2 3 ... 5
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.