Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 5196 kayıt listeleniyor.

5196
Kayıt
12
Bu sayfa
1032
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security iot ai windows privacy cve
Öne çıkan haberler
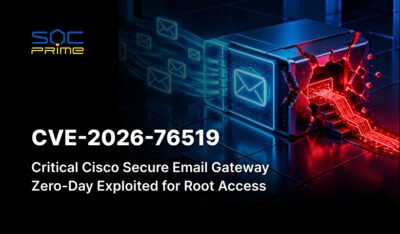
CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor
vulnerability 92

CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor

SEG üzerinde bulunan CVE-2026-76519 açığı, kötü niyetli aktörlerin kök yetkileriyle dosya yazma ve komut çalıştırma yapmasına imkan tanıyor; bu güvenlik açığı potansiyel olarak geniş zararlar doğurabilir.

15.10.2026 14:23 SOC Prime US
Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir
vulnerability 86

Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir

Drupal Core’daki Field UI modülü aracılığıyla yürütülebilir kritik RCE açığı bulundu. Saldırılar contributed module’lar üzerinden veya kimlik doğrulamasız bir yol kullanılarak gerçekleştirilebiliyor. Güncellemeler yayımlandı.

15.10.2026 15:07 The Hacker News US
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var
vulnerability 85

Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var

Microsoft, 1,413 güvenlik açığını kapatan yama yayımladı; bazıları aktif olarak istismar ediliyor. Yetki yükseltme ve uzaktan kod yürütme sıklıkla görülen kategoriler arasında.

14.10.2026 07:34 The Hacker News US
Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme
vulnerability 84

Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme

Kritik bir zafiyetin PoC ile yayımlanması, FortiSIEM kullanıcıları için acil aksiyon gerektirir; söz konusu açık uzaktan kod yürütmeye olanak tanıyabiliyor ve kimlik doğrulaması gerektirmiyor.

20.10.2026 18:38 The Hacker News US
8 kompromis TLS sertifikasının keşfi sonrası internet yüksek alarmda
vulnerability 78

8 kompromis TLS sertifikasının keşfi sonrası internet yüksek alarmda

8 kompromisli TLS sertifikasının keşfi internet güvenliğini artıran alarm yaratıyor; zincir altyapısında güvenlik açıkları olası kimlik sahteciliğine zemin hazırlayabilir.

20.10.2026 22:47 Ars Technica US
Sekiz eMudhra CA Anahtarı Ele Geçirildi, Tarayıcılar ve Yazılımlar İçin Acil Düzeltmeleri Tetikledi
vulnerability 78

Sekiz eMudhra CA Anahtarı Ele Geçirildi, Tarayıcılar ve Yazılımlar İçin Acil Düzeltmeleri Tetikledi

Ara sertifika otoritelerinden sekizinin özel anahtarlarının ele geçirildiği doğrulandı. Bu durum, tüm tarayıcı güvenlik köklerini etkileyebilir ve sahte sertifikalarla güvenlik ihlallerine yol açabilir; acil düzeltmeler gereklidir.

20.10.2026 20:09 The Hacker News US
vulnerability 85

Amazon Athena ODBC Sürücüsü: Güvenlik Sorunları

Amazon Athena ODBC sürücüsünde bir dizi güvenlik açığı belirlendi. Bu açıklar, kullanıcıların sistemlerine zarar verebilecek potansiyele sahip ve çözüm olarak en son sürüme güncellenmesi önerilmektedir.

05.04.2026 05:00 NCSC-FI Vulns FI
güvenlik ODBC Amazon
vulnerability 85

NCSC-2026-0107 [1.00] [H/H] Fortinet'in FortiClient EMS'deki Güvenlik Açığı Giderildi

Fortinet, FortiClient EMS'deki bir güvenlik açığını gidermiştir. Açık, yetkisiz kullanıcıların uzaktan sistem üzerinde kontrol sağlamasına olanak tanıyordu ve bu durum aktif olarak kötüye kullanıldığı bildirilmiştir.

04.04.2026 16:49 NCSC NL Advisories NL
güvenlik açığı Fortinet FortiClient
vulnerability 85

Avrupa Komisyonu, Trivy Tedarik Zinciri Saldırısına Bağlı Veri İhlalini Doğruladı

Hackers, Avrupa Komisyonu'nun AWS ortamından 300GB'tan fazla veri çaldı. Çalınan veriler arasında kişisel bilgiler de bulunuyor.

04.04.2026 13:31 SecurityWeek US
veri ihlali tedarik zinciri siber saldırı
vulnerability 90

pymetasploit3

pymetasploit3'teki bir komut enjeksiyonu açığı, saldırganların modül seçeneklerine yeni satır karakterleri enjekte etmesine izin veriyor. Bu durum, Metasploit konsolunun beklenmeyen komutlar çalıştırmasına yol açabilir.

04.04.2026 05:00 NCSC-FI Vulns FI
güvenlik açığı komut enjeksiyonu Metasploit
vulnerability 75

Siemens SICAM 8 uyarısı

Siemens SICAM 8 ürünlerinde birden fazla güvenlik açığı tespit edildi. Bu açıklar, hizmet reddi saldırılarına neden olabiliyor ve Siemens, etkilenen ürünler için resmi düzeltmeler yayınladı.

04.04.2026 05:00 NCSC-FI Vulns FI
siber güvenlik güvenlik açığı Siemens
vulnerability 90

Hitachi Energy Ellipse danışmanlığı

Hitachi Energy, Ellipse ürününde Jasper Report güvenlik açığı olduğunu duyurdu. Bu açık, uzaktan kod yürütme saldırılarına olanak tanıyor.

04.04.2026 05:00 NCSC-FI Vulns FI
güvenlik açığı uzaktan kod yürütme Hitachi Energy
vulnerability 90

Budibase: Boş Varsayılan Kara Liste ile REST Bağlayıcısında Sunucu Tarafı İstek Sahteciliği

Budibase, 3.33.4 sürümünden önce, REST veri kaynağı bağlayıcısında bir sunucu tarafı istek sahteciliği (SSRF) açığına sahipti. Bu açık, BLACKLIST_IPS ortam değişkeninin varsayılan olarak ayarlanmaması nedeniyle etkisiz hale geliyor.

04.04.2026 05:00 NCSC-FI Vulns FI
SSRF Budibase güvenlik açığı
Bir Saldırgan Bir Ajan Grubuyla Karşılaştığında: Amazon Bedrock'un Çoklu Ajan Uygulamalarında Yol Almak
vulnerability 85

Bir Saldırgan Bir Ajan Grubuyla Karşılaştığında: Amazon Bedrock'un Çoklu Ajan Uygulamalarında Yol Almak

Unit 42'nin araştırması, Amazon Bedrock üzerindeki çoklu ajan yapay zeka sistemlerinin yeni saldırı yüzeyleri ve prompt injection riskleri barındırdığını gösteriyor. AI uygulamalarınızı güvence altına almak için öneriler sunuluyor.

04.04.2026 01:00 Unit 42 US
Meta, Veri İhlali Sonrası Mercor ile Çalışmalarını Durdurdu

Meta, Veri İhlali Sonrası Mercor ile Çalışmalarını Durdurdu

04.04.2026 00:28 85
OpenClaw, kullanıcıları güvenlik konusunda endişelendiren bir başka neden sunuyor

OpenClaw, kullanıcıları güvenlik konusunda endişelendiren bir başka neden sunuyor

03.04.2026 23:30 85
Axios NPM tedarik zinciri olayı
vulnerability 85

Axios NPM tedarik zinciri olayı

Axios NPM tedarik zinciri olayı, aktörlerin kontrolündeki altyapılardan gelen payload'ların detaylarını sunuyor. Bu olay, yazılım güvenliği açısından ciddi riskler barındırıyor.

03.04.2026 20:00 Cisco Talos Intelligence Group US
siber güvenlik tedarik zinciri NPM
Açık Kaynak Güvenlik Açıklarının Yönetimi
vulnerability 85

Açık Kaynak Güvenlik Açıklarının Yönetimi

Kaspersky, açık kaynak tedarik zinciri risklerini azaltmak için veri zenginleştirme ve yapay zeka sistemlerini nasıl geliştirebileceğimizi anlatıyor. Ayrıca, kurumsal politikaların güncellenmesi gerektiğine vurgu yapıyor.

03.04.2026 19:23 Kaspersky Daily RU
açık kaynak güvenlik açıkları siber güvenlik
1 ... 320 321 322 323 324 ... 433
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-20
Son 24 saatte çeşitli güvenlik olayları gün yüzüne çıktı ve çok sayıda uygulama ve altyapıyı hedefleyen açıklaryle karşılaşıldı. Kritik NGINX açıklarını gidermek için F5’in çıkardığı yamanmalar, tedarik zinciri saldırısı yoluyla Rank Math PRO WordPress eklentisinin enjekte edilmiş yazılımla etkilenmesi ve SiteGuard WAF ile OS komut enjeksiyonu zafiyeti gibi olaylar öne çıktı. Siemens Software Center ve Red Hat ürünlerindeki yaygın güvenlik açıkları da acil önlem gerektiriyor. Genel olarak uzaktan kod yürütme, komut enjeksiyonu ve DLL sideloading gibi tehditler aktif olarak istismar ediliyor. Ayrıca küresel olarak ABD öne çıkıyor, ardından Avrupa ve Kanada kaynaklı uyarılar ve güncelleme talepleri gelmekte. Güvenlik ekiplerinin hızlı güncelleme, uç uç nokta güvenliği güçlendirme ve olay müdahale planlarını güncellemesi kritik önem taşıyor.
Toplam Haber: 65
Yüksek Önem: 3
IOC/CVE: 17
Öne Çıkanlar
• F5 tarafından NGINX açıklarını kapatmak için out-of-band yamalar yayımlanması ve kritik açıklar nedeniyle hızlı müdahale gerekliliği
• Rank Math PRO WordPress eklentisine yönelik tedarik zinciri saldırısı sonucunda enjekte edilmiş kötü amaçlı yazılım tespit edildi
• SiteGuard Server Edition'da CVE-2026-106931 ile OS komut enjeksiyonunun istismar edilmesi ve kök/ SYSTEM yetkileriyle komut çalıştırılabilmesi
• Siemens Software Center'da DLL sideloading açığı CVE-2026-110936 nedeniyle aktif olarak istismar ediliyor
• Red Hat ürünlerinde geniş çaplı güvenlik açıkları ve kapsamlı güncelleme önerileri
CVE ve Açıklamaları
CVE-2026-110936
dll sideloading nedeniyle uzaktan kod yürütme potansiyeli
CVE-2021-XXXXX
bilinmiyor (örnek veri)
CVE-2026-XXXX
bilinmiyor (örnek veri)
CVE-2026-25243
bilinmiyor (örnek veri)
CVE-2026-23479
bilinmiyor (örnek veri)
CVE-2026-25588
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-25589
bilinmiyor (örnek veri)
CVE-2026-23631
bilinmiyor (örnek veri)
CVE-2026-88771
bilinmiyor (örnek veri)
CVE-202X-XXXX
bilinmiyor (örnek veri)
CVE-2026-106931
OS komut enjeksiyonu nedeniyle yüksek risk
CVE-2026-106030
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-43865
bilinmiyor (örnek veri)
CVE-2026-78162
bilinmiyor (örnek veri)
CVE-2026-78163
bilinmiyor (örnek veri)
CVE-2026-78164
bilinmiyor (örnek veri)
CVE-2026-78165
bilinmiyor (örnek veri)
CVE-2026-79983
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-79984
bilinmiyor (örnek veri)
CVE-2026-79985
bilinmiyor (örnek veri)