Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 28 kayıt listeleniyor.

28
Kayıt
4
Bu sayfa
1125
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai cybercrime privacy cryptocurrency iot security
Öne çıkan haberler
Erisyonun Önceliklendirme Dört Elementi ve Bunları Operasyonelleştirme
vulnerability/apt/hacking/malware/cyberwar/other 68

Erisyonun Önceliklendirme Dört Elementi ve Bunları Operasyonelleştirme

Gartner raporuna göre açıkların sadece yüzde azı istismar edilse de çoğu yüksek öncelik olarak ele alınmalı; ancak güvenlik ekipleri potansiyel olarak istismar edilmeyecek açıklar için aşırı zaman harcıyor. Haber, exposes prioritization ve operasyonelleştirme üzerine odaklanıyor.

03.11.2026 14:18 The Hacker News US
Bir Araştırmacı CrowdStrike Falcon'da Yetki Yükseltme İçin FalconFlank PoC'su Açıkladı
vulnerability/apt/hacking/malware/cyberwar/other 78

Bir Araştırmacı CrowdStrike Falcon'da Yetki Yükseltme İçin FalconFlank PoC'su Açıkladı

FalconFlank adı verilen sıfır gün zayıflığı, CrowdStrike Falcon Sensor'da ayrıcalık yükseltme sağlıyor; araştırmacı bu açığı ve istismar yöntemini paylaştı.

03.09.2026 09:26 The Hacker News US
Anthropic İlk Kez Üçüncü Taraf Denetçiler İçin Çalışan Benzeri Erişim Sağladı
vulnerability/apt/hacking/malware/cyberwar/other 72

Anthropic İlk Kez Üçüncü Taraf Denetçiler İçin Çalışan Benzeri Erişim Sağladı

Anthropic, AI güvenliğini artırmak amacıyla üçüncü taraf denetçilerin çalışan benzeri erişime sahip olmasını sağlayan bir yaklaşımı hayata geçiriyor ve bu sayede güvenlik risklerinin tespiti güçlendiriliyor.

16.10.2026 20:10 ZDNet Security US
Kontekste Duyarlı Zafiyet Keşfi ve Giderimi: Cloudflare Managed Defense ve OpenAI Daybreak Modelleriyle
vulnerability/apt/hacking/malware/cyberwar/other 72

Kontekste Duyarlı Zafiyet Keşfi ve Giderimi: Cloudflare Managed Defense ve OpenAI Daybreak Modelleriyle

Kontekst farkındalığına sahip zafiyet keşfi ve giderimi, Cloudflare Managed Defense ile OpenAI Daybreak modellerinin birleşimiyle daha kritik tehditlerin öncelikli olarak ele alınmasını sağlıyor.

04.09.2026 00:03 Cloudflare Security Blog US
Meta sıradan devletlerle olan 1.4 trilyonluk davada duruşmayı engelleyemiyor
vulnerability/apt/hacking/malware/cyberwar/other 72

Meta sıradan devletlerle olan 1.4 trilyonluk davada duruşmayı engelleyemiyor

Meta'nın Section 230 savunmasıyla ilgili olarak mahkemenin bağlayıcılık konusunda net karar vermediği ve davanın halen devam edebileceği yönünde gelişme. Bu durum, çevrimiçi platformlar için sorumluluk sınırlarını ve dijital içerik yönetimini etkileyebilir.

11.08.2026 23:27 Ars Technica US
Different Platforms, Different Schemas, No Extra Work: LogTotal Support for Google SecOps, CrowdStrike, MDE, and Sentinel
vulnerability/apt/hacking/malware/cyberwar/other 68

Different Platforms, Different Schemas, No Extra Work: LogTotal Support for Google SecOps, CrowdStrike, MDE, and Sentinel

LogTotal, dört büyük SIEM/EDR platformunun log ihracatını tek çatı altında normalize ediyor; farklı şekillerdeki verileri otomatik olarak işler ve güvenlik operasyonlarını kolaylaştırır.

29.10.2026 15:16 SOC Prime US
Amazon’un yeni Echo Studio, Alexa+ ile evinizi gören yapay zeka kamerayı sunuyor
vulnerability/apt/hacking/malware/cyberwar/other 68

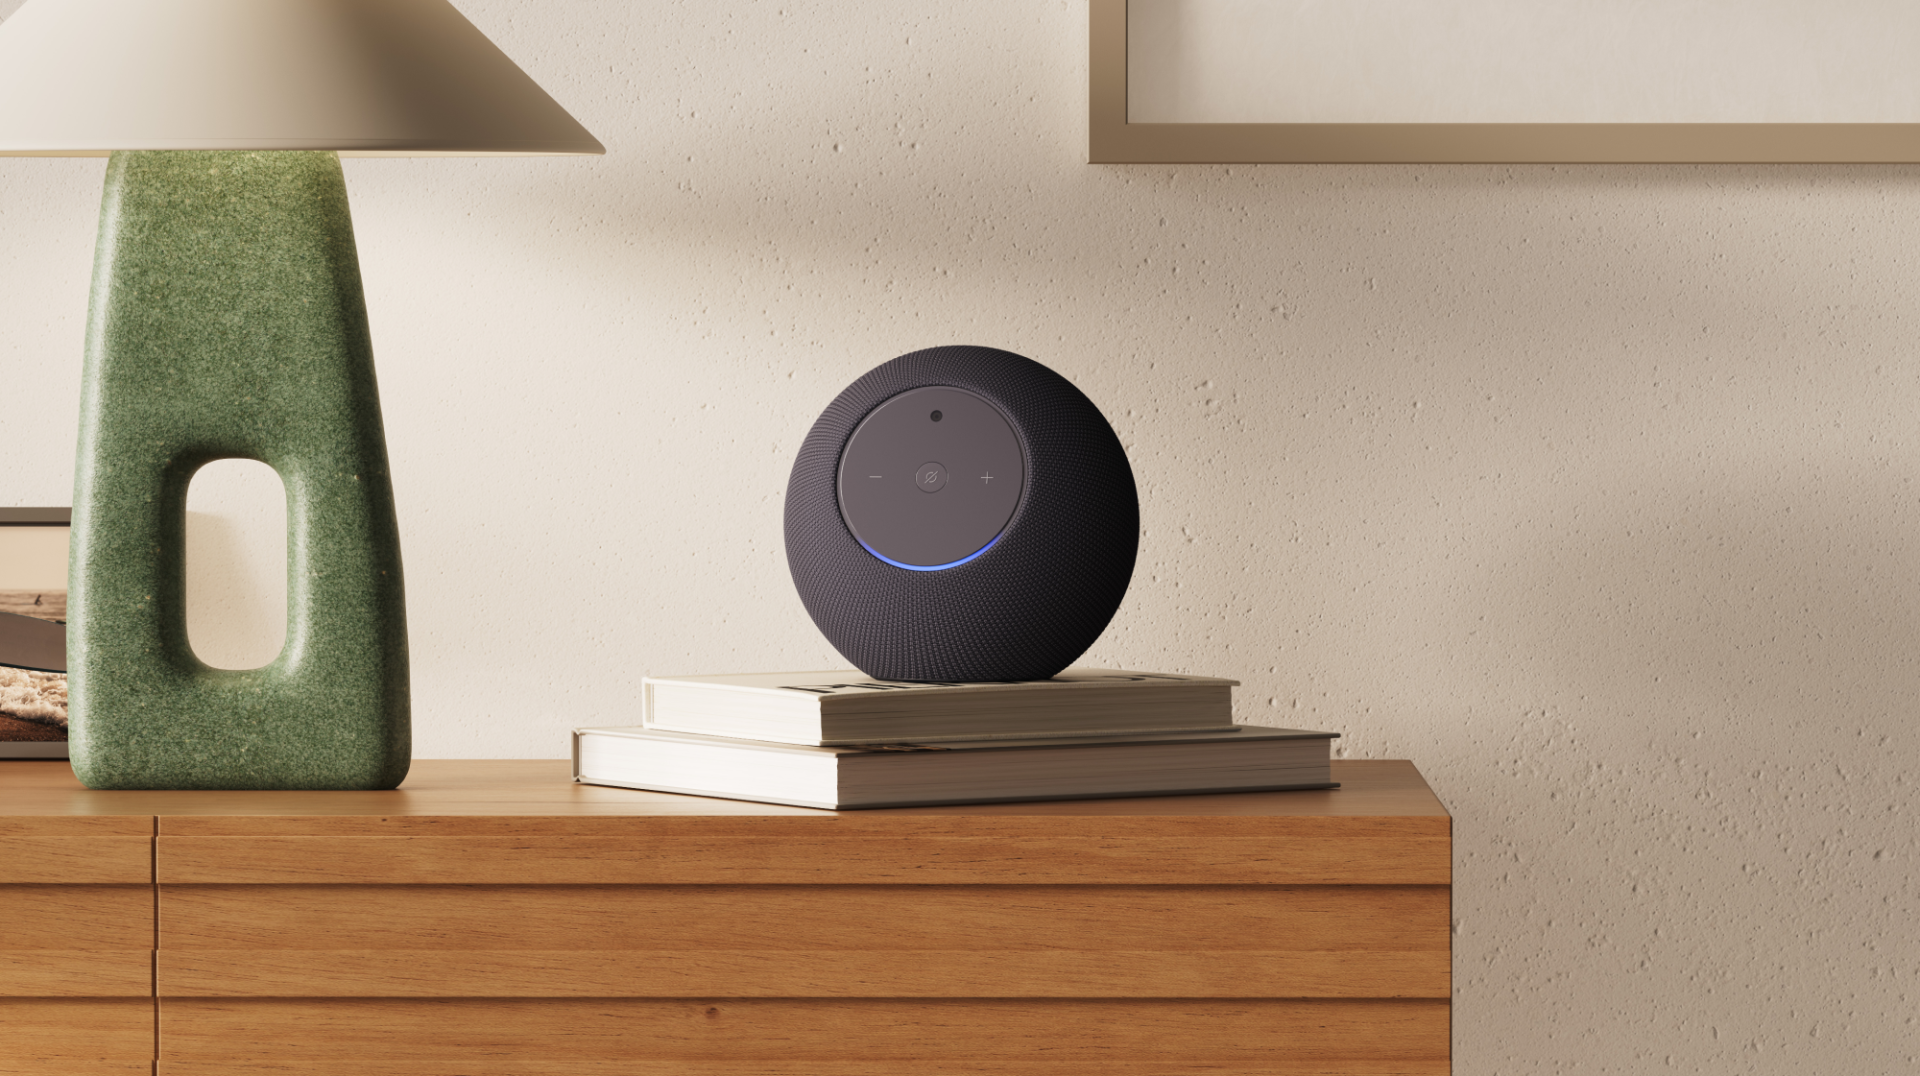
Amazon’un yeni Echo Studio, Alexa+ ile evinizi gören yapay zeka kamerayı sunuyor

Echo Studio’nun Home Camera entegrasyonu, ev içi görsel veri toplama ve potansiyel zayıf noktalar nedeniyle siber güvenlik ve mahremiyet açısından riskler barındırıyor; kill switch olsa da güvenlik topluluğu incelemede.

28.10.2026 18:26 ZDNet Security US
Küresel Ölçekli Uygunluk İçin Yerelleştirme: Güney Kore’nin ISMS Sertifikası
vulnerability/apt/hacking/malware/cyberwar/other 68

Küresel Ölçekli Uygunluk İçin Yerelleştirme: Güney Kore’nin ISMS Sertifikası

Cloudflare, Güney Kore’nin ISMS sertifikasını 80 kontrol üzerinden yapılan denetimle elde etti. Yerel uyarlamalar ve edge tarafında güvenlik programının doğrulanması süreçleri anlatıldı.

22.10.2026 16:00 Cloudflare Security Blog US
vulnerability/apt/hacking/malware/cyberwar/other 72

Trump, Yeni ABD Güç Şebekesi Güvenlik Emri'nde Yabancı Teknolojiye Odaklanıyor

Trump, yabancı üretimli güç şebekesi ekipmanlarını hedefleyen yeni bir güvenlik emri imzaladı; tedarik zinciri ve siber güvenlik risklerine odaklanılıyor.

28.08.2026 21:00 Security Affairs IT
siber güvenlik kritik altyapı elektrik şebekesi
vulnerability/apt/hacking/malware/cyberwar/other 72

Instagram ve Facebook için iki saatlik günlük sınırlama getirildi

Meta, çocuk güvenliği için kapsamlı bir uzlaşmaya varıyor ve ABD’de teen güvenliği için yeni önlemler ile uygulanabilir politikalar getiriyor; sonuç olarak mali yaptırımlar ve kullanıcı verisi korumasına odaklanan adımlar için süreci hızlandırıyor.

27.08.2026 13:23 Malwarebytes Labs US
bilgi-teknoloji internet siber güvenlik
vulnerability/apt/hacking/malware/cyberwar/other 78

Healthtech firmasının CareCloud veri ihlali 3,7 milyon hastayı etkiledi

CareCloud veri ihlali, 3.7 milyon hastanın verilerinin sızmasına yol açtı; olayın siber güvenlik ve sağlık bilişim güvenliği açısından önemli etkileri değerlendiriliyor.

19.08.2026 23:07 BleepingComputer US
siber güvenlik veri ihlali sağlık IT
Meta sıradan devletlerle olan 1.4 trilyonluk davada duruşmayı engelleyemiyor
vulnerability/apt/hacking/malware/cyberwar/other 72

Meta sıradan devletlerle olan 1.4 trilyonluk davada duruşmayı engelleyemiyor

Meta'nın Section 230 savunmasıyla ilgili olarak mahkemenin bağlayıcılık konusunda net karar vermediği ve davanın halen devam edebileceği yönünde gelişme. Bu durum, çevrimiçi platformlar için sorumluluk sınırlarını ve dijital içerik yönetimini etkileyebilir.

11.08.2026 23:27 Ars Technica US
1 2 3
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-05
Son 24 saatte dünya genelinde çok sayıda kritik güvenlik açığı raporlandı. Android CVE-2026-58868 üzerinden uzaktan kod çalıştırma riski, SonicWall GMS ve PowerSYSTEM Center’da yüksek etkiyle iki CVE’nin ortaya çıkması, Chrome 157’nin çok sayıda düzeltme içeren güncellemesi ve CWP üzerinde çok sayıda zayıflık gibi konular öne çıktı. Bu tehditler, özellikle US, FI ve UK gibi ülkelerde yaygın olarak etkilenen varlıkları hedef alıyor. Buna ek olarak, kimlik doğrulama, yetkisiz erişim ve SQL enjeksiyonu gibi zayıflıklar vurgulanıyor. Rapor, paylaşılan bağlantılar ve domain bazlı IOC’ler gibi tehdit göstergelerini de içeriyor. Genel olarak, tarama politikaları, yamaların hızlı uygulanması ve güvenlik mimarisinin güçlendirilmesi gerektiğini gösteriyor. Ayrıca veri merkezleri ve bulut altyapılarında güvenlik mimarisinin gözden geçirilmesi öneriliyor. Sonuç olarak, güncel güvenlik yamalarının uygulanması ve güvenlik süreçlerinin sıkılaştırılması hayati önem taşıyor.
Toplam Haber: 73
Yüksek Önem: 7
IOC/CVE: 20
Öne Çıkanlar
• Android CVE-2026-58868 ile kullanıcı etkileşimi olmadan uzaktan kod yürütme riski kritik seviyede değerlendirildi.
• SonicWall GMS CVE-2026-109593 ve CVE-2026-109594, yetkisiz dosya okuma ve SQL enjeksiyonu risklerini içeriyor.
• Chrome 157 sürümü 213 güvenlik düzeltmesiyle yayımlandı; 7 kritik açık kapatıldı.
• PowerSYSTEM Center CVE-2026-63017 ve CVE-2026-63774 yüksek zararlı etkilerle doğrulanmış oturum açılmış kullanıcılar üzerinde risk yaratıyor.
• CWP tarafında CVE-2026-73695 ile pre-auth RCE ve iki bağlantılı enjeksiyon yoluyla kök yetkilerine erişim potansiyeli bulunuyor.
CVE ve Açıklamaları
CVE-2026-58868
Kullanıcı etkileşimi olmadan uzaktan kod yürütme potansiyeli
CVE-2026-109593
End-of-Life SonicWall GMS’ta kimliksiz dosya okuma, hassas verinin sızması
CVE-2026-109594
Yetkili olmayan SQL enjeksiyonu ile veritabanı erişimi/yan etki riski
CVE-2026-63017
PowerSYSTEM Center’da yetkisiz erişim için zayıf yetkilendirme
CVE-2026-63774
PowerSYSTEM Center’da HTTP üzerinden SQL komutları çalıştırma imkanı
CVE-2026-73695
Control Web Panel’de kimlik doğrulaması olmadan RCE riski
CVE ve Açıklamaları
CVE-2026-77877
CWP’de yönlendirme aracılığıyla kök yetkilere erişim yolakları
CVE-2026-77879
CWP’de API üzerinden SQL enjeksiyonu ile yetkisiz erişim