Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 42 kayıt listeleniyor.

42
Kayıt
12
Bu sayfa
1124
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai security privacy cybercrime cryptocurrency iot
Öne çıkan haberler
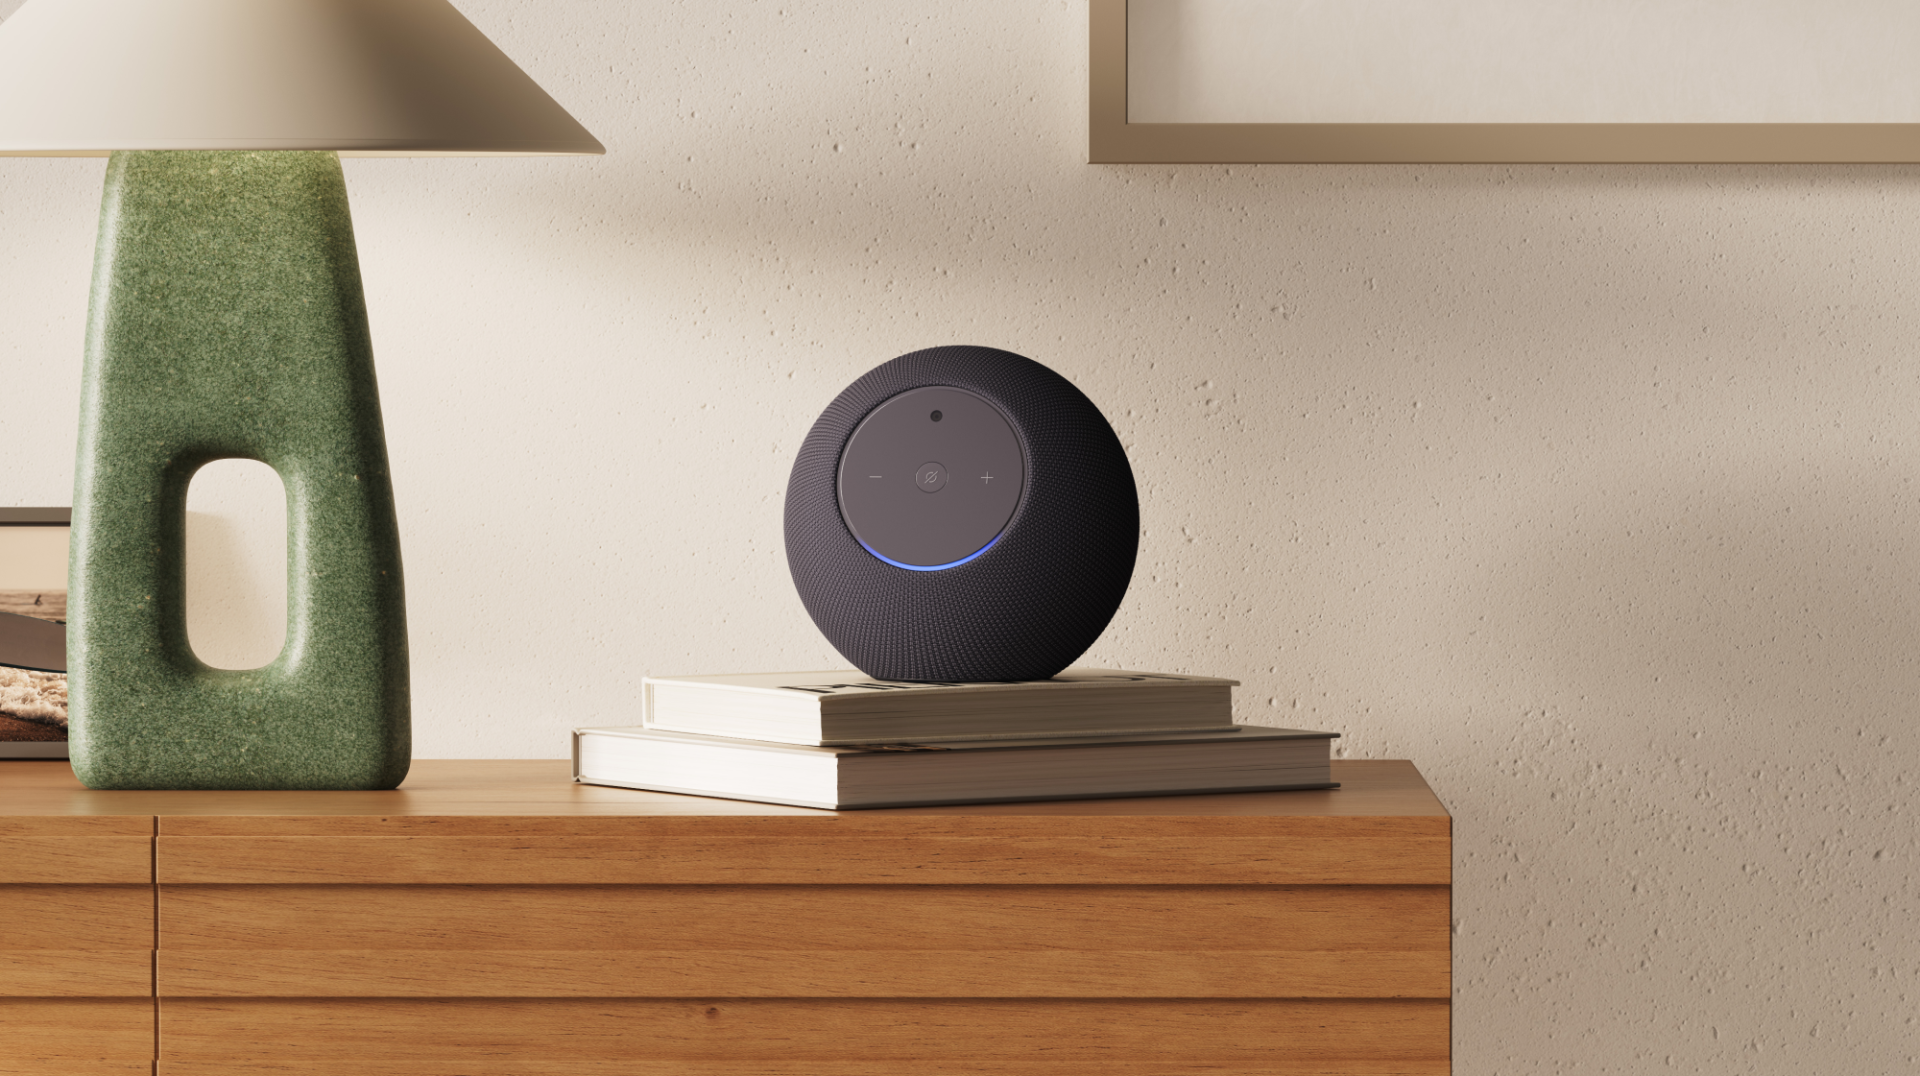
Amazon’un yeni Echo Studio, Alexa+ ile evinizi gören yapay zeka kamerayı sunuyor
vulnerability/apt/hacking/malware/cyberwar/other 68

Amazon’un yeni Echo Studio, Alexa+ ile evinizi gören yapay zeka kamerayı sunuyor

Echo Studio’nun Home Camera entegrasyonu, ev içi görsel veri toplama ve potansiyel zayıf noktalar nedeniyle siber güvenlik ve mahremiyet açısından riskler barındırıyor; kill switch olsa da güvenlik topluluğu incelemede.

28.10.2026 18:26 ZDNet Security US
TehditGünü: AI Sırları Sızdırıldı, PingCAP Kaynak Çalındı, Signal Çıkış Sorunu, Laravel Kimlik Doğrulama Aşımı + 21 Ek Olay
vulnerability/apt/hacking/malware/cyberwar/other 78

TehditGünü: AI Sırları Sızdırıldı, PingCAP Kaynak Çalındı, Signal Çıkış Sorunu, Laravel Kimlik Doğrulama Aşımı + 21 Ek Olay

Gün içinde PHP/GitLab RCE, Linux güvenlik açıkları, sertifika ihlalleri ve Node.js RCE gibi kritik kusurlar ile çok sayıda Tor yönlendirme düğümü ele geçirildi; kimlik ve parolaların sızması da endişe verici gelişmeler arasında.

22.10.2026 20:45 The Hacker News US
Hafta Özeti: NetScaler ve FortiMail 0-günler, AI Kodlama Sızıntıları, Spectre v2 ve Fidye Yazılımı Tutuklamaları
vulnerability/apt/hacking/malware/cyberwar/other 78

Hafta Özeti: NetScaler ve FortiMail 0-günler, AI Kodlama Sızıntıları, Spectre v2 ve Fidye Yazılımı Tutuklamaları

Hafta özetinde NetScaler ve FortiMail üzerinde 0-day açıkları, AI kodlama sızıntıları, Spectre v2 tehditleri ve fidye yazılımı yakalamalarına dair gelişmeler ele alınıyor; savunma için hızlı yamalar ve güvenlik operasyonlarının önemi vurgulanıyor.

05.10.2026 17:20 The Hacker News US
Bir Araştırmacı CrowdStrike Falcon'da Yetki Yükseltme İçin FalconFlank PoC'su Açıkladı
vulnerability/apt/hacking/malware/cyberwar/other 78

Bir Araştırmacı CrowdStrike Falcon'da Yetki Yükseltme İçin FalconFlank PoC'su Açıkladı

FalconFlank adı verilen sıfır gün zayıflığı, CrowdStrike Falcon Sensor'da ayrıcalık yükseltme sağlıyor; araştırmacı bu açığı ve istismar yöntemini paylaştı.

03.09.2026 09:26 The Hacker News US
Anthropic İlk Kez Üçüncü Taraf Denetçiler İçin Çalışan Benzeri Erişim Sağladı
vulnerability/apt/hacking/malware/cyberwar/other 72

Anthropic İlk Kez Üçüncü Taraf Denetçiler İçin Çalışan Benzeri Erişim Sağladı

Anthropic, AI güvenliğini artırmak amacıyla üçüncü taraf denetçilerin çalışan benzeri erişime sahip olmasını sağlayan bir yaklaşımı hayata geçiriyor ve bu sayede güvenlik risklerinin tespiti güçlendiriliyor.

16.10.2026 20:10 ZDNet Security US
Kontekste Duyarlı Zafiyet Keşfi ve Giderimi: Cloudflare Managed Defense ve OpenAI Daybreak Modelleriyle
vulnerability/apt/hacking/malware/cyberwar/other 72

Kontekste Duyarlı Zafiyet Keşfi ve Giderimi: Cloudflare Managed Defense ve OpenAI Daybreak Modelleriyle

Kontekst farkındalığına sahip zafiyet keşfi ve giderimi, Cloudflare Managed Defense ile OpenAI Daybreak modellerinin birleşimiyle daha kritik tehditlerin öncelikli olarak ele alınmasını sağlıyor.

04.09.2026 00:03 Cloudflare Security Blog US
Cribl Detect’te LogTotal Sanitizer Paketiyle Log Verilerinin Pseudonimleştirilmesi
vulnerability/apt/hacking/malware/cyberwar/other 68

Cribl Detect’te LogTotal Sanitizer Paketiyle Log Verilerinin Pseudonimleştirilmesi

Cribl Detect’in LogTotal Sanitizer Pack ile log verilerinin pseudonimleştirilmesi, SIEM operasyonlarında veri erişimini güvence altına alırken analitik süreçleri etkileyebilir.

09.10.2026 18:52 SOC Prime US
ABD eyaletleri TP-Link hakkında Çin riski iddialarıyla dava açtı
vulnerability/apt/hacking/malware/cyberwar/other 58

ABD eyaletleri TP-Link hakkında Çin riski iddialarıyla dava açtı

TP-Link hakkında ABD eyaletlerinin dava açması, tedarik zinciri ve güvenlik iddialarını gündeme taşıdı. Şirket iddiaları reddetse de Çinli tedarikçi ilişkileri ve güvenlik algısı soru işaretleri yaratıyor.

07.10.2026 20:30 The Register Security GB
vulnerability/apt/hacking/malware/cyberwar/other 62

Veri Tüccarı Radaris'in Gizlilik Savaşı Sırasında Alan Adları Kaybedildi

Radaris.com ve diğer veri brokerlarının, devlet görevlilerinin kişisel bilgilerinin yayımlanması nedeniyle açılan davada mahkeme tarafından alan adlarının davacılara devredilmesine karar verildi. Haber, veri gizliliği ve dijital altyapı güvenliği bağlamında regülasyonlar ve uyum konularını gündeme getiriyor.

16.09.2026 21:14 Krebs on Security US
privacy data-broker law-enforcement
vulnerability/apt/hacking/malware/cyberwar/other 72

AIUC, Kurumsal Yapay Zeka Ajanlarını Doğrulamak İçin 40 Milyon Dolarlık Yatırım Alıyor

AIUC’nin Enterprise AI Agents için güvenlik sertifikası geliştirme ve risk testlerine odaklanan 40 milyon dolar yatırım haberi.

16.09.2026 16:38 SecurityWeek US
artificial intelligence cybersecurity standards
vulnerability/apt/hacking/malware/cyberwar/other 65

Windows Server 2022 ana akım desteğini gelecek ay bitiriyor

Windows Server 2022 için ana akım desteğinin sona ermesi ve Extended Support süresinin uzatılması duyuruldu; güvenlik güncellemeleri ve risk yönetimi açısından kurumsal planlama gerektirir.

16.09.2026 12:10 BleepingComputer US
windows windows-server support-end
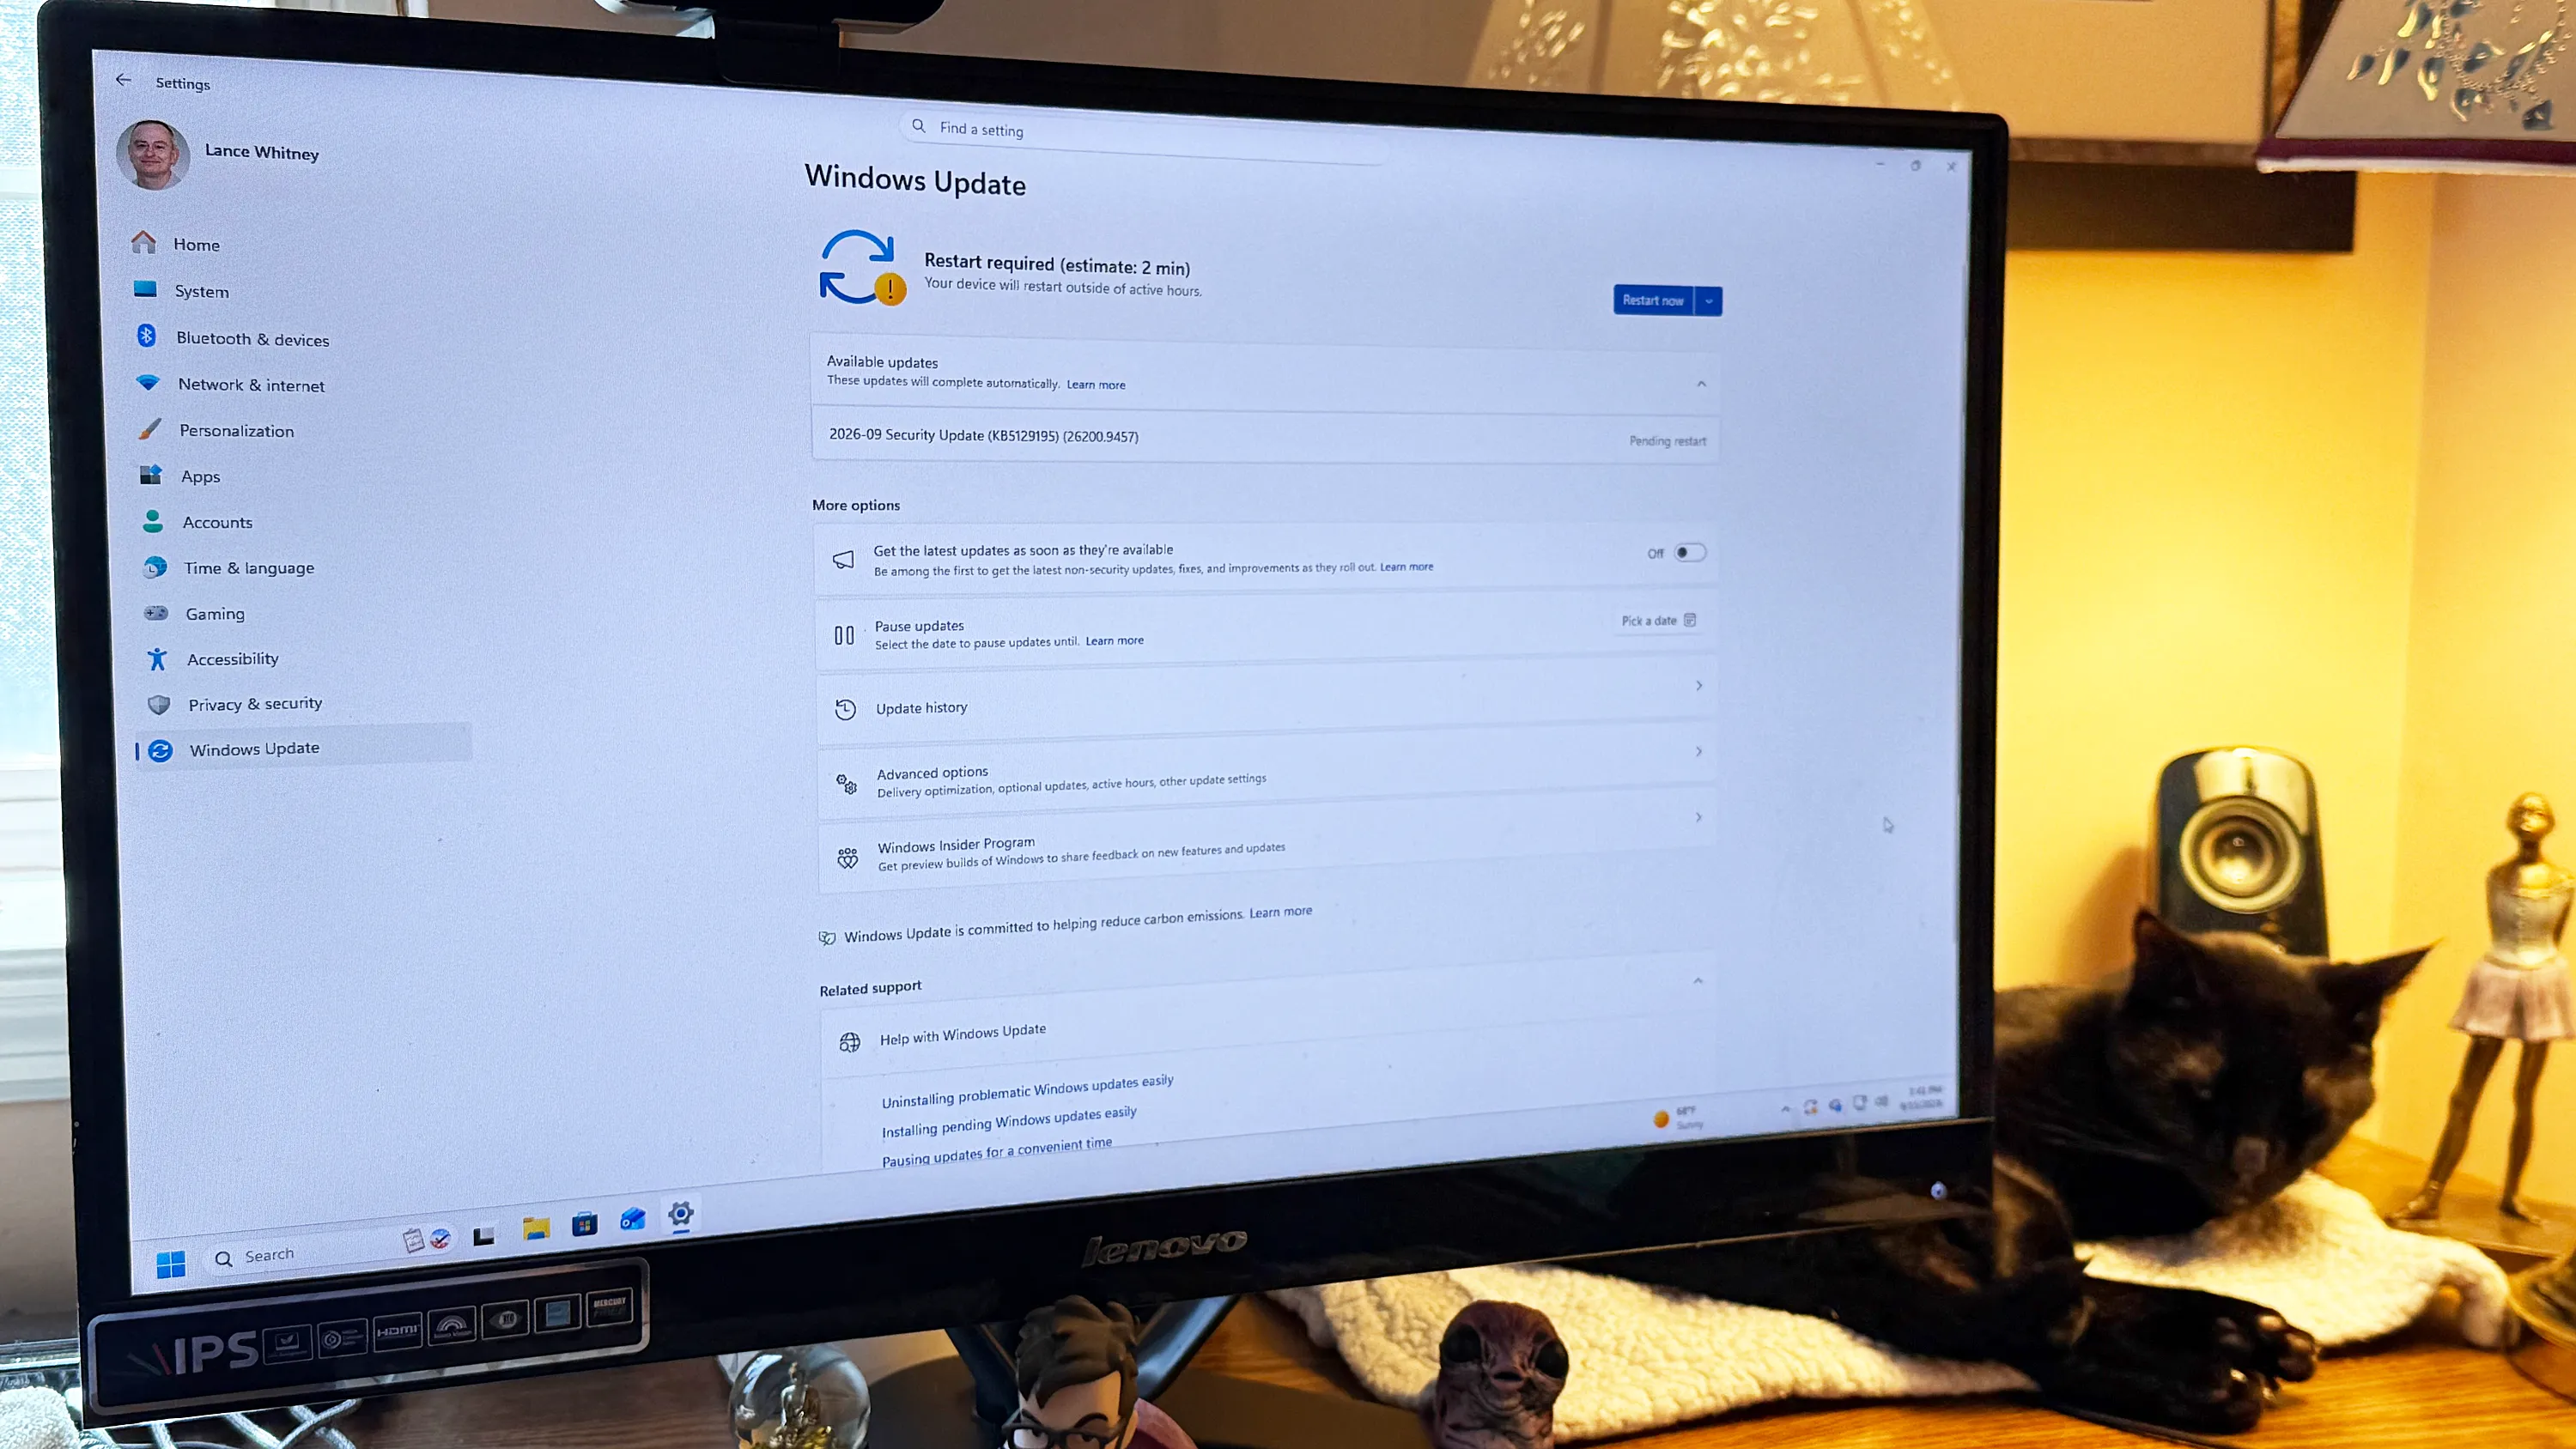
Windows 11 için out-of-band güncellemesi ses sorununu ve diğer hataları gideriyor – hemen edin
vulnerability/apt/hacking/malware/cyberwar/other 58

Windows 11 için out-of-band güncellemesi ses sorununu ve diğer hataları gideriyor – hemen edin

Windows 11 için çıkan out-of-band güncellemesi, ses bozulması ve diğer hataları gideriyor; güvenlik/kararlılık açısından önemli olabilir.

16.09.2026 12:04 ZDNet Security US
vulnerability/apt/hacking/malware/cyberwar/other 72

Microsoft Commits to Sweeping AI Privacy Rules for Students. Will Other Tech Giants Follow?

Microsoft, öğrenciler için kapsamlı AI gizlilik önlemleri ve kontrollerini uygulamaya koyacağını açıkladı; bu adımların diğer teknoloji şirketleri tarafından da takip edilip edilmeyeceği tartışılıyor.

15.09.2026 23:24 SecurityWeek US
siber güvenlik AI gizlilik
vulnerability/apt/hacking/malware/cyberwar/other 65

Microsoft, RDS arızalarını gidermek için acil Windows güncellemeleri yayımladı

RDS hatalarını düzeltmek için acil out-of-band Windows güncellemeleri yayınlandı; güncellemeler Hyper-V ve USB ses sorunlarını da ele alıyor.

14.09.2026 23:52 BleepingComputer US
malware network-security windows-update
En Son Windows 11 Güncellemesi Cihazınızın Sesini Etkileyebilir – İşte Çözüm Yolu

En Son Windows 11 Güncellemesi Cihazınızın Sesini Etkileyebilir – İşte Çözüm Yolu

14.09.2026 20:27 58
vulnerability/apt/hacking/malware/cyberwar/other 72

Microsoft: Eylül güncellemeleri Windows Server'da RDS hatalarına neden oluyor

Eylül 2026 güvenlik güncellemelerinin Windows Server üzerinde RDS sorunlarına neden olduğu doğrulandı; etkilenen sistemler için Microsoft tarafından çözümler ve dönüşler paylaşılmaya başlandı.

14.09.2026 12:50 BleepingComputer US
siber güvenlik malware network
vulnerability/apt/hacking/malware/cyberwar/other 62

Microsoft: Eylül Güncellemeleri Bazı Windows PC’lerde Sesi Kesmeye Neden Oluyor

Güvenlik yamalarının bazı Windows makinelerinde ses cihazı uyumsuzluğuna yol açtığı bildirildi; etkilenen kullanıcılar için sorun giderme adımları gerekiyor.

14.09.2026 11:08 BleepingComputer US
windows security_updates usb_audio
vulnerability/apt/hacking/malware/cyberwar/other 78

Gray Rabbits ve Tek Tıkla Backdoor'un Hikayesi

Güvenlik araştırmaları, Sogou Input Method'daki kritik RCE açığını ve tek tıkla istismar sürecini ortaya koydu; UNC3569 bu açığı kullanarak GRAYRABBIT backdoor'unu yayıyor; açıklık düzeltildi.

12.09.2026 05:00 NCSC-FI News FI
malware backdoor RCE
vulnerability/apt/hacking/malware/cyberwar/other 72

Siber Dayanıklılık Yasası: Avrupa bildirim yükümlülükleri yürürlüğe giriyor

Cyber Resilience Act ile üreticiler ve açık kaynak yazılım yöneticileri, siber güvenlik açıkları ve olayları ENISA'ya bildirmekle yükümlü olacak; 11/9/26 tarihi itibarıyla uygulamaya geçiyor.

11.09.2026 08:52 CCB Belgium News BE
siber güvenlik cyber resilience act ENISA
vulnerability/apt/hacking/malware/cyberwar/other 72

Condé Nast Verileri 32,8 Milyon Kullanıcı İçin Satışa Sunulduğu İddia Edildi

32.8 milyon Condé Nast kullanıcısı kaydının sızdırıldığı iddia ediliyor ve 15.000$ karşılığında satıldığı belirtiliyor; bu durum phishing ve dolandırıcılık risklerini artırabilir.

07.09.2026 22:40 Security Affairs IT
data-breach phishing privacy
1 2 3 4
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-03
Son 24 saatte yüksek etkili vakalarda kimlik doğrulama açığı ve LXD/MicroCloud üzerinde cluster kontrolünü hedefleyen bulgular öne çıkıyor. CVE-2026-112816 kritik bir kimlik doğrulama açığı olarak değerlendiriliyor ve LXD ile MicroCloud ortamlarında yetkisiz erişim ile cluster takeover riski yaratıyor. Langflow’da iki kritik güvenlik açığı uzaktan kod yürütme ve kimlik doğrulama atlatma potansiyeli sunuyor ve sadece sürüm 1.13.0’da kapatılıyor. XCPE Android TV botnet’in varlığı, varlık tabanlı zararlı yazılım yayılımı ve üretici sorumluluğu konularını gündeme getiriyor. Binance’e yönelik büyük ölçekli saldırı raporları tehdit zekasıyla öne çıkan önemli göstergeler olarak değerlendiriliyor. Genel olarak tedarik zinciri ve IoT güvenliği ile uyumlu güncellemelerin ivmesi kritik rol oynuyor. Böyle vakalarda hızlı güncelleme, uç nokta güvenliği ve güvenli konfigürasyonlar zorunlu hale geliyor.
Toplam Haber: 60
Yüksek Önem: 3
IOC/CVE: 9
Öne Çıkanlar
• CVE-2026-112816 kritik kimlik doğrulama açığı LXD ve MicroCloud üzerinde cluster takeover riski yaratıyor.
• Langflow’da iki kritik açıklık uzaktan kod yürütme ve kimlik doğrulama atlatma imkanı sunuyor; sadece 1.13.0 sürümü güvenliği sağlıyor.
• XCPE Android TV botneti 1.3 milyon cihazı etkileyerek gelir elde etmek amacıyla kötüye kullanılmış.
• Binance’e yönelik büyük ölçekli saldırı, iç altyapı istismarlarıyla yaklaşık 6.3 milyar değeri çalınmış olabilir.
• Sertifika zinciri doğrulama hataları nedeniyle LXD/OpenStack benzeri ortamlarda yükseltme gereksinimi dikkat çekiyor.
CVE ve Açıklamaları
CVE-2026-112816
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-120135
kısa etki
CVE-202X-XXXX
kısa etki
-
kısa etki