Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 40 kayıt listeleniyor.

40
Kayıt
12
Bu sayfa
1125
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI security privacy cybercrime cryptocurrency iot
Öne çıkan haberler
Different Platforms, Different Schemas, No Extra Work: LogTotal Support for Google SecOps, CrowdStrike, MDE, and Sentinel
vulnerability/apt/hacking/malware/cyberwar/other 68

Different Platforms, Different Schemas, No Extra Work: LogTotal Support for Google SecOps, CrowdStrike, MDE, and Sentinel

LogTotal, dört büyük SIEM/EDR platformunun log ihracatını tek çatı altında normalize ediyor; farklı şekillerdeki verileri otomatik olarak işler ve güvenlik operasyonlarını kolaylaştırır.

29.10.2026 15:16 SOC Prime US
Google's Android Registered App Stores program launches Dec. 1, applications now open
vulnerability/apt/hacking/malware/cyberwar/other 45

Google's Android Registered App Stores program launches Dec. 1, applications now open

Google'ın Android Registered App Stores programı 1 Aralık'ta başlıyor; üçüncü taraf mağazalarda uygulama yükleme süreci Google onayı ile yönetilecek. Güvenlik ve güvenilirlik odaklı bir yapı sunuluyor.

27.10.2026 22:32 Ars Technica US
TehditGünü: AI Sırları Sızdırıldı, PingCAP Kaynak Çalındı, Signal Çıkış Sorunu, Laravel Kimlik Doğrulama Aşımı + 21 Ek Olay
vulnerability/apt/hacking/malware/cyberwar/other 78

TehditGünü: AI Sırları Sızdırıldı, PingCAP Kaynak Çalındı, Signal Çıkış Sorunu, Laravel Kimlik Doğrulama Aşımı + 21 Ek Olay

Gün içinde PHP/GitLab RCE, Linux güvenlik açıkları, sertifika ihlalleri ve Node.js RCE gibi kritik kusurlar ile çok sayıda Tor yönlendirme düğümü ele geçirildi; kimlik ve parolaların sızması da endişe verici gelişmeler arasında.

22.10.2026 20:45 The Hacker News US
Bir Araştırmacı CrowdStrike Falcon'da Yetki Yükseltme İçin FalconFlank PoC'su Açıkladı
vulnerability/apt/hacking/malware/cyberwar/other 78

Bir Araştırmacı CrowdStrike Falcon'da Yetki Yükseltme İçin FalconFlank PoC'su Açıkladı

FalconFlank adı verilen sıfır gün zayıflığı, CrowdStrike Falcon Sensor'da ayrıcalık yükseltme sağlıyor; araştırmacı bu açığı ve istismar yöntemini paylaştı.

03.09.2026 09:26 The Hacker News US
Kontekste Duyarlı Zafiyet Keşfi ve Giderimi: Cloudflare Managed Defense ve OpenAI Daybreak Modelleriyle
vulnerability/apt/hacking/malware/cyberwar/other 72

Kontekste Duyarlı Zafiyet Keşfi ve Giderimi: Cloudflare Managed Defense ve OpenAI Daybreak Modelleriyle

Kontekst farkındalığına sahip zafiyet keşfi ve giderimi, Cloudflare Managed Defense ile OpenAI Daybreak modellerinin birleşimiyle daha kritik tehditlerin öncelikli olarak ele alınmasını sağlıyor.

04.09.2026 00:03 Cloudflare Security Blog US
Küresel Ölçekli Uygunluk İçin Yerelleştirme: Güney Kore’nin ISMS Sertifikası
vulnerability/apt/hacking/malware/cyberwar/other 68

Küresel Ölçekli Uygunluk İçin Yerelleştirme: Güney Kore’nin ISMS Sertifikası

Cloudflare, Güney Kore’nin ISMS sertifikasını 80 kontrol üzerinden yapılan denetimle elde etti. Yerel uyarlamalar ve edge tarafında güvenlik programının doğrulanması süreçleri anlatıldı.

22.10.2026 16:00 Cloudflare Security Blog US
UK siber güvenlik tasarısı yöneticileri kişisel sorumluluktan muaf bırakıyor, neden?
vulnerability/apt/hacking/malware/cyberwar/other 64

UK siber güvenlik tasarısı yöneticileri kişisel sorumluluktan muaf bırakıyor, neden?

UK siber güvenlik tasarısı, yöneticileri kişisel sorumluluktan muaf tutuyor; 17 milyon pounds ceza ve yönetim kurulu yönetmelikleriyle hesap verebilirlik sağlanıyor.

07.09.2026 12:15 The Register Security GB
ABD eyaletleri TP-Link hakkında Çin riski iddialarıyla dava açtı
vulnerability/apt/hacking/malware/cyberwar/other 58

ABD eyaletleri TP-Link hakkında Çin riski iddialarıyla dava açtı

TP-Link hakkında ABD eyaletlerinin dava açması, tedarik zinciri ve güvenlik iddialarını gündeme taşıdı. Şirket iddiaları reddetse de Çinli tedarikçi ilişkileri ve güvenlik algısı soru işaretleri yaratıyor.

07.10.2026 20:30 The Register Security GB
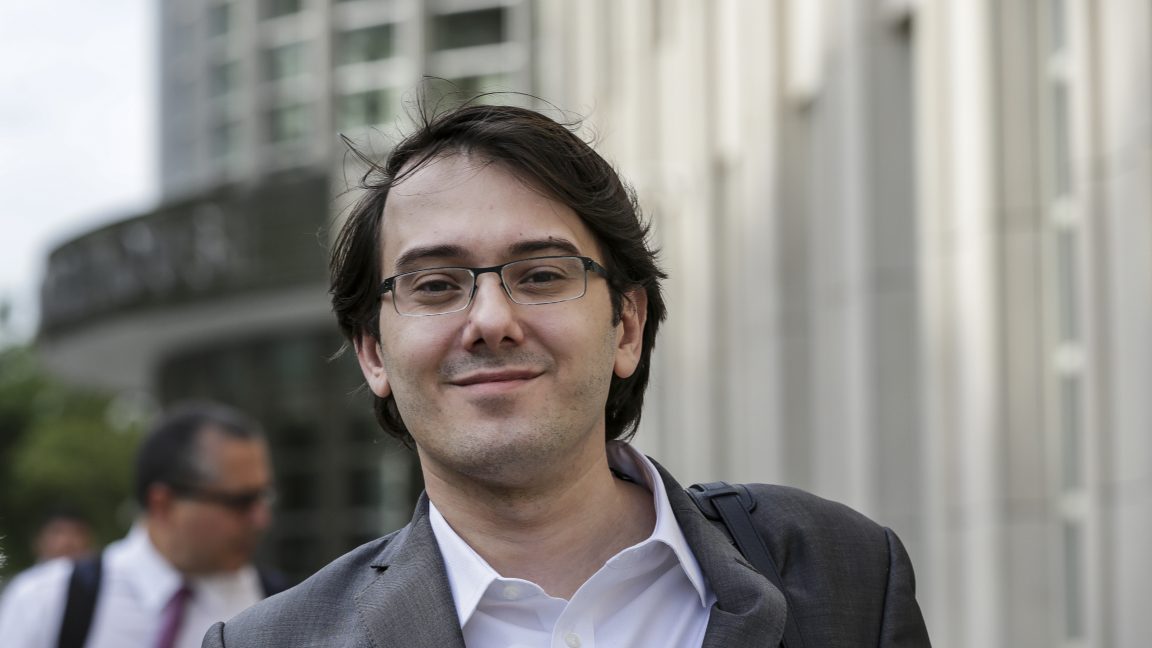
Martin Shkreli, yaşam boyu ilaç yasağını canlı yayınında ihlal etmekle suçlanıyor; FTC iddiası
vulnerability/apt/hacking/malware/cyberwar/other 42

Martin Shkreli, yaşam boyu ilaç yasağını canlı yayınında ihlal etmekle suçlanıyor; FTC iddiası

Shkreli'nin kendisini canlı yayınlayarak yaşam boyu pharma yasağını ihlal ettiği FTC iddiaları haberleştirildi. Haberde dijital içerik paylaşımı ve regülasyon ihlalleri öne çıktı.

14.10.2026 01:48 Ars Technica US
vulnerability/apt/hacking/malware/cyberwar/other 62

Microsoft: Windows 11 24H2 Home ve Pro destek sonuna ulaştı

Windows 11 24H2 için destek sonlandı; güvenlik güncellemeleri artık alınmayacak, bu durum güvenlik açıklarının büyüme riskini artırır.

13.10.2026 22:04 BleepingComputer US
windows operating-system support end
vulnerability/apt/hacking/malware/cyberwar/other 78

SAP, OAuth2 SSRF güvenlik açığı dahil maksimum şiddette bir açık uyarısı veriyor

SAP, bir dizi güvenlik açığını kapatan güncellemeler yayımladı ve Python Cloud SDK'da maksimum derecede tehlikeli SSRF açığı bulunduğunu bildirdi; operasyonel etkiler ve yamalar için uyarılar yapıldı.

13.10.2026 16:51 BleepingComputer US
malware vulnerability cybersecurity
ABD eyaletleri TP-Link hakkında Çin riski iddialarıyla dava açtı

ABD eyaletleri TP-Link hakkında Çin riski iddialarıyla dava açtı

07.10.2026 20:30 58
vulnerability/apt/hacking/malware/cyberwar/other 72

FBI Blames Contractor’s Missed Patch for ShinyHunters Breach

FBI, ShinyHunters ile ilişkilendirilen bir veri ihlali nedeniyle bir Accenture müteahhitini görevden uzaklaştırdı; ihlalin nedeni olarak eksik uygulanmış bir yamabirliği gösteriliyor.

06.10.2026 17:15 SecurityWeek US
siber güvenlik data breach patch management
vulnerability/apt/hacking/malware/cyberwar/other 68

RMM yazılımlarını güvenceye almak: MSP’lerin test etmesi gereken 8 kontrol

RMM yazılımlarının güvenliği, müşterilerin ortamını doğrudan etkilediğinden güvenlik kontrollerinin test edilmesi önemlidir; yamalama, yetki, kurtarma ve tenant izolasyonu gibi konular öne çıkıyor.

06.10.2026 17:00 BleepingComputer US
siber güvenlik malware/insider risk değil Acronis
vulnerability/apt/hacking/malware/cyberwar/other 72

Yapay Zeka, Güvenlik Açıkları Keşfi Hızını ve Profilini Değiştiriyor

AI ile keşfedilen açıklıklar, uzaktan kod yürütme riskini artırıyor; güvenlik ekipleri hızlı ve etkili yanıtlar için süreçlerini güncellemelidir.

30.09.2026 17:05 SecurityWeek US
siber güvenlik malware ai
vulnerability/apt/hacking/malware/cyberwar/other 65

Windows 11 2026 Güncelleştirmesi Yayınlandı, Bilmeniz Gereken Her Şey

Windows 11 26H2 güncellemesi yayına alındı; kullanıcılar için önemli yeni özellikler sunmasına rağmen kullanıcı deneyiminde büyük değişiklik beklenmiyor. Güncellemenin güvenlik ve uyumluluk boyutları üzerinde duruluyor.

29.09.2026 20:37 BleepingComputer US
windows windows-11 update
vulnerability/apt/hacking/malware/cyberwar/other 68

FBI's CJIS v6.1: What Security Teams Need to Know.

CJIS Güvenlik Politikası v6.1, şifreleme ve vulnerabilite tarama yükümlülüklerini artırıyor; kurumlar, parola, MFA ve kimlik yönetimi konularında güncelleştirmelere hazırlık yapıyor.

21.09.2026 17:02 BleepingComputer US
siber güvenlik policy encryption
vulnerability/apt/hacking/malware/cyberwar/other 62

Microsoft 365 için erişim incelemeleriyle güvenli kurumsal paylaşım

Microsoft 365'te paylaşılan verilerin erişim geçmişi ile ilgili görünürlüğün artırılması ve gereksiz erişimin kaldırılması için merkezi yönetim ve sahip odaklı incelemeler önermektedir. Bu yaklaşım, dijital altyapı güvenliğini güçlendirmek amacıyla erişim minimizasyonunu hedefler.

18.09.2026 17:00 BleepingComputer US
Microsoft 365 access governance security
vulnerability/apt/hacking/malware/cyberwar/other 70

Microsoft, Defender Antivirus'in kapatıldığına dair uyarıları tetikleyen hatayı düzeltildi

Microsoft Defender Antivirus ile ilgili yanlış kapatma uyarılarının arkasındaki hatayı giderdi. Sorun, güncelleme sonrası alarm mekanizmasını etkiliyordu ve düzeltme yayınlandı.

18.09.2026 15:16 BleepingComputer US
security windows defender
vulnerability/apt/hacking/malware/cyberwar/other 65

Windows 11 24H2 Home ve Pro Ekim'de Destek Sonu

Windows 11 24H2 Home/Pro için destek sonu haberi, yazılım güncellemelerinin sona ermesiyle güvenlik risklerinin artabileceğine işaret ediyor. Kurumlar ve kullanıcılar güvenlik önlemlerini gözden geçirmeli.

17.09.2026 16:09 BleepingComputer US
windows update security
1 2 3 4
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-03
Son 24 saatte yüksek etkili vakalarda kimlik doğrulama açığı ve LXD/MicroCloud üzerinde cluster kontrolünü hedefleyen bulgular öne çıkıyor. CVE-2026-112816 kritik bir kimlik doğrulama açığı olarak değerlendiriliyor ve LXD ile MicroCloud ortamlarında yetkisiz erişim ile cluster takeover riski yaratıyor. Langflow’da iki kritik güvenlik açığı uzaktan kod yürütme ve kimlik doğrulama atlatma potansiyeli sunuyor ve sadece sürüm 1.13.0’da kapatılıyor. XCPE Android TV botnet’in varlığı, varlık tabanlı zararlı yazılım yayılımı ve üretici sorumluluğu konularını gündeme getiriyor. Binance’e yönelik büyük ölçekli saldırı raporları tehdit zekasıyla öne çıkan önemli göstergeler olarak değerlendiriliyor. Genel olarak tedarik zinciri ve IoT güvenliği ile uyumlu güncellemelerin ivmesi kritik rol oynuyor. Böyle vakalarda hızlı güncelleme, uç nokta güvenliği ve güvenli konfigürasyonlar zorunlu hale geliyor.
Toplam Haber: 60
Yüksek Önem: 3
IOC/CVE: 9
Öne Çıkanlar
• CVE-2026-112816 kritik kimlik doğrulama açığı LXD ve MicroCloud üzerinde cluster takeover riski yaratıyor.
• Langflow’da iki kritik açıklık uzaktan kod yürütme ve kimlik doğrulama atlatma imkanı sunuyor; sadece 1.13.0 sürümü güvenliği sağlıyor.
• XCPE Android TV botneti 1.3 milyon cihazı etkileyerek gelir elde etmek amacıyla kötüye kullanılmış.
• Binance’e yönelik büyük ölçekli saldırı, iç altyapı istismarlarıyla yaklaşık 6.3 milyar değeri çalınmış olabilir.
• Sertifika zinciri doğrulama hataları nedeniyle LXD/OpenStack benzeri ortamlarda yükseltme gereksinimi dikkat çekiyor.
CVE ve Açıklamaları
CVE-2026-112816
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-120135
kısa etki
CVE-202X-XXXX
kısa etki
-
kısa etki