Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 21 kayıt listeleniyor.

21
Kayıt
12
Bu sayfa
1080
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
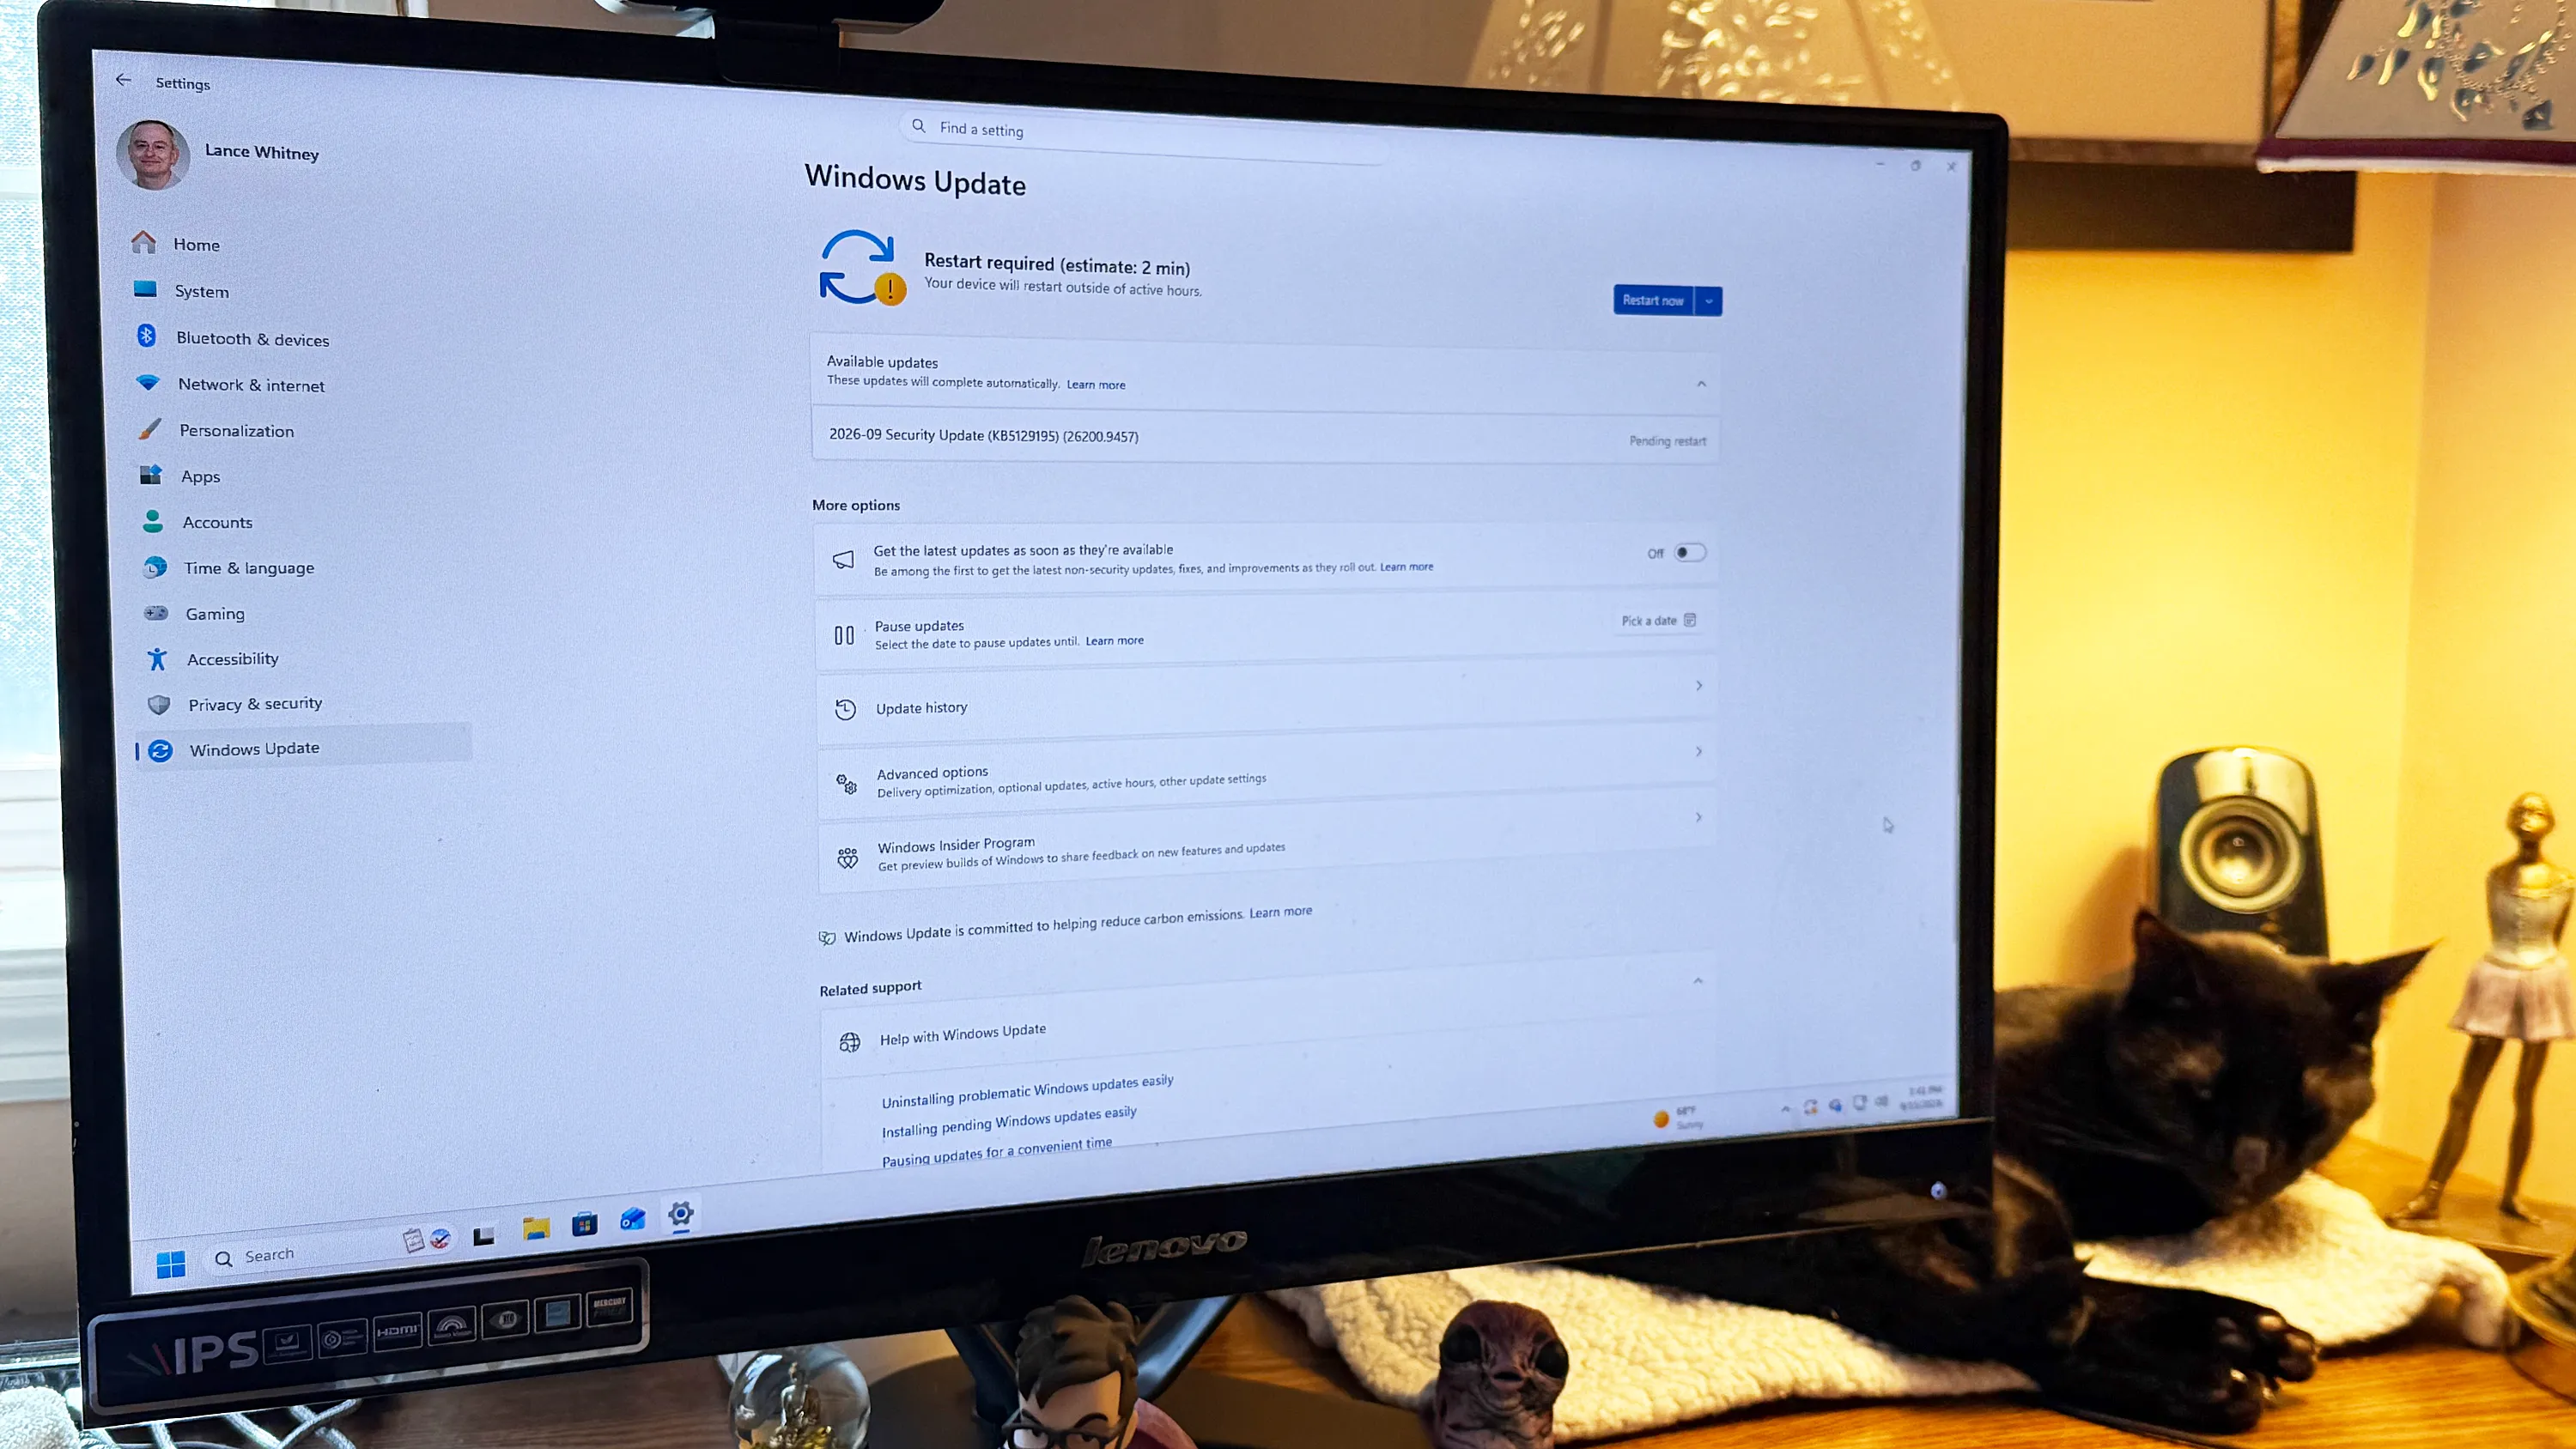
Windows 11 için out-of-band güncellemesi ses sorununu ve diğer hataları gideriyor – hemen edin
vulnerability/apt/hacking/malware/cyberwar/other 58

Windows 11 için out-of-band güncellemesi ses sorununu ve diğer hataları gideriyor – hemen edin

Windows 11 için çıkan out-of-band güncellemesi, ses bozulması ve diğer hataları gideriyor; güvenlik/kararlılık açısından önemli olabilir.

16.09.2026 12:04 ZDNet Security US
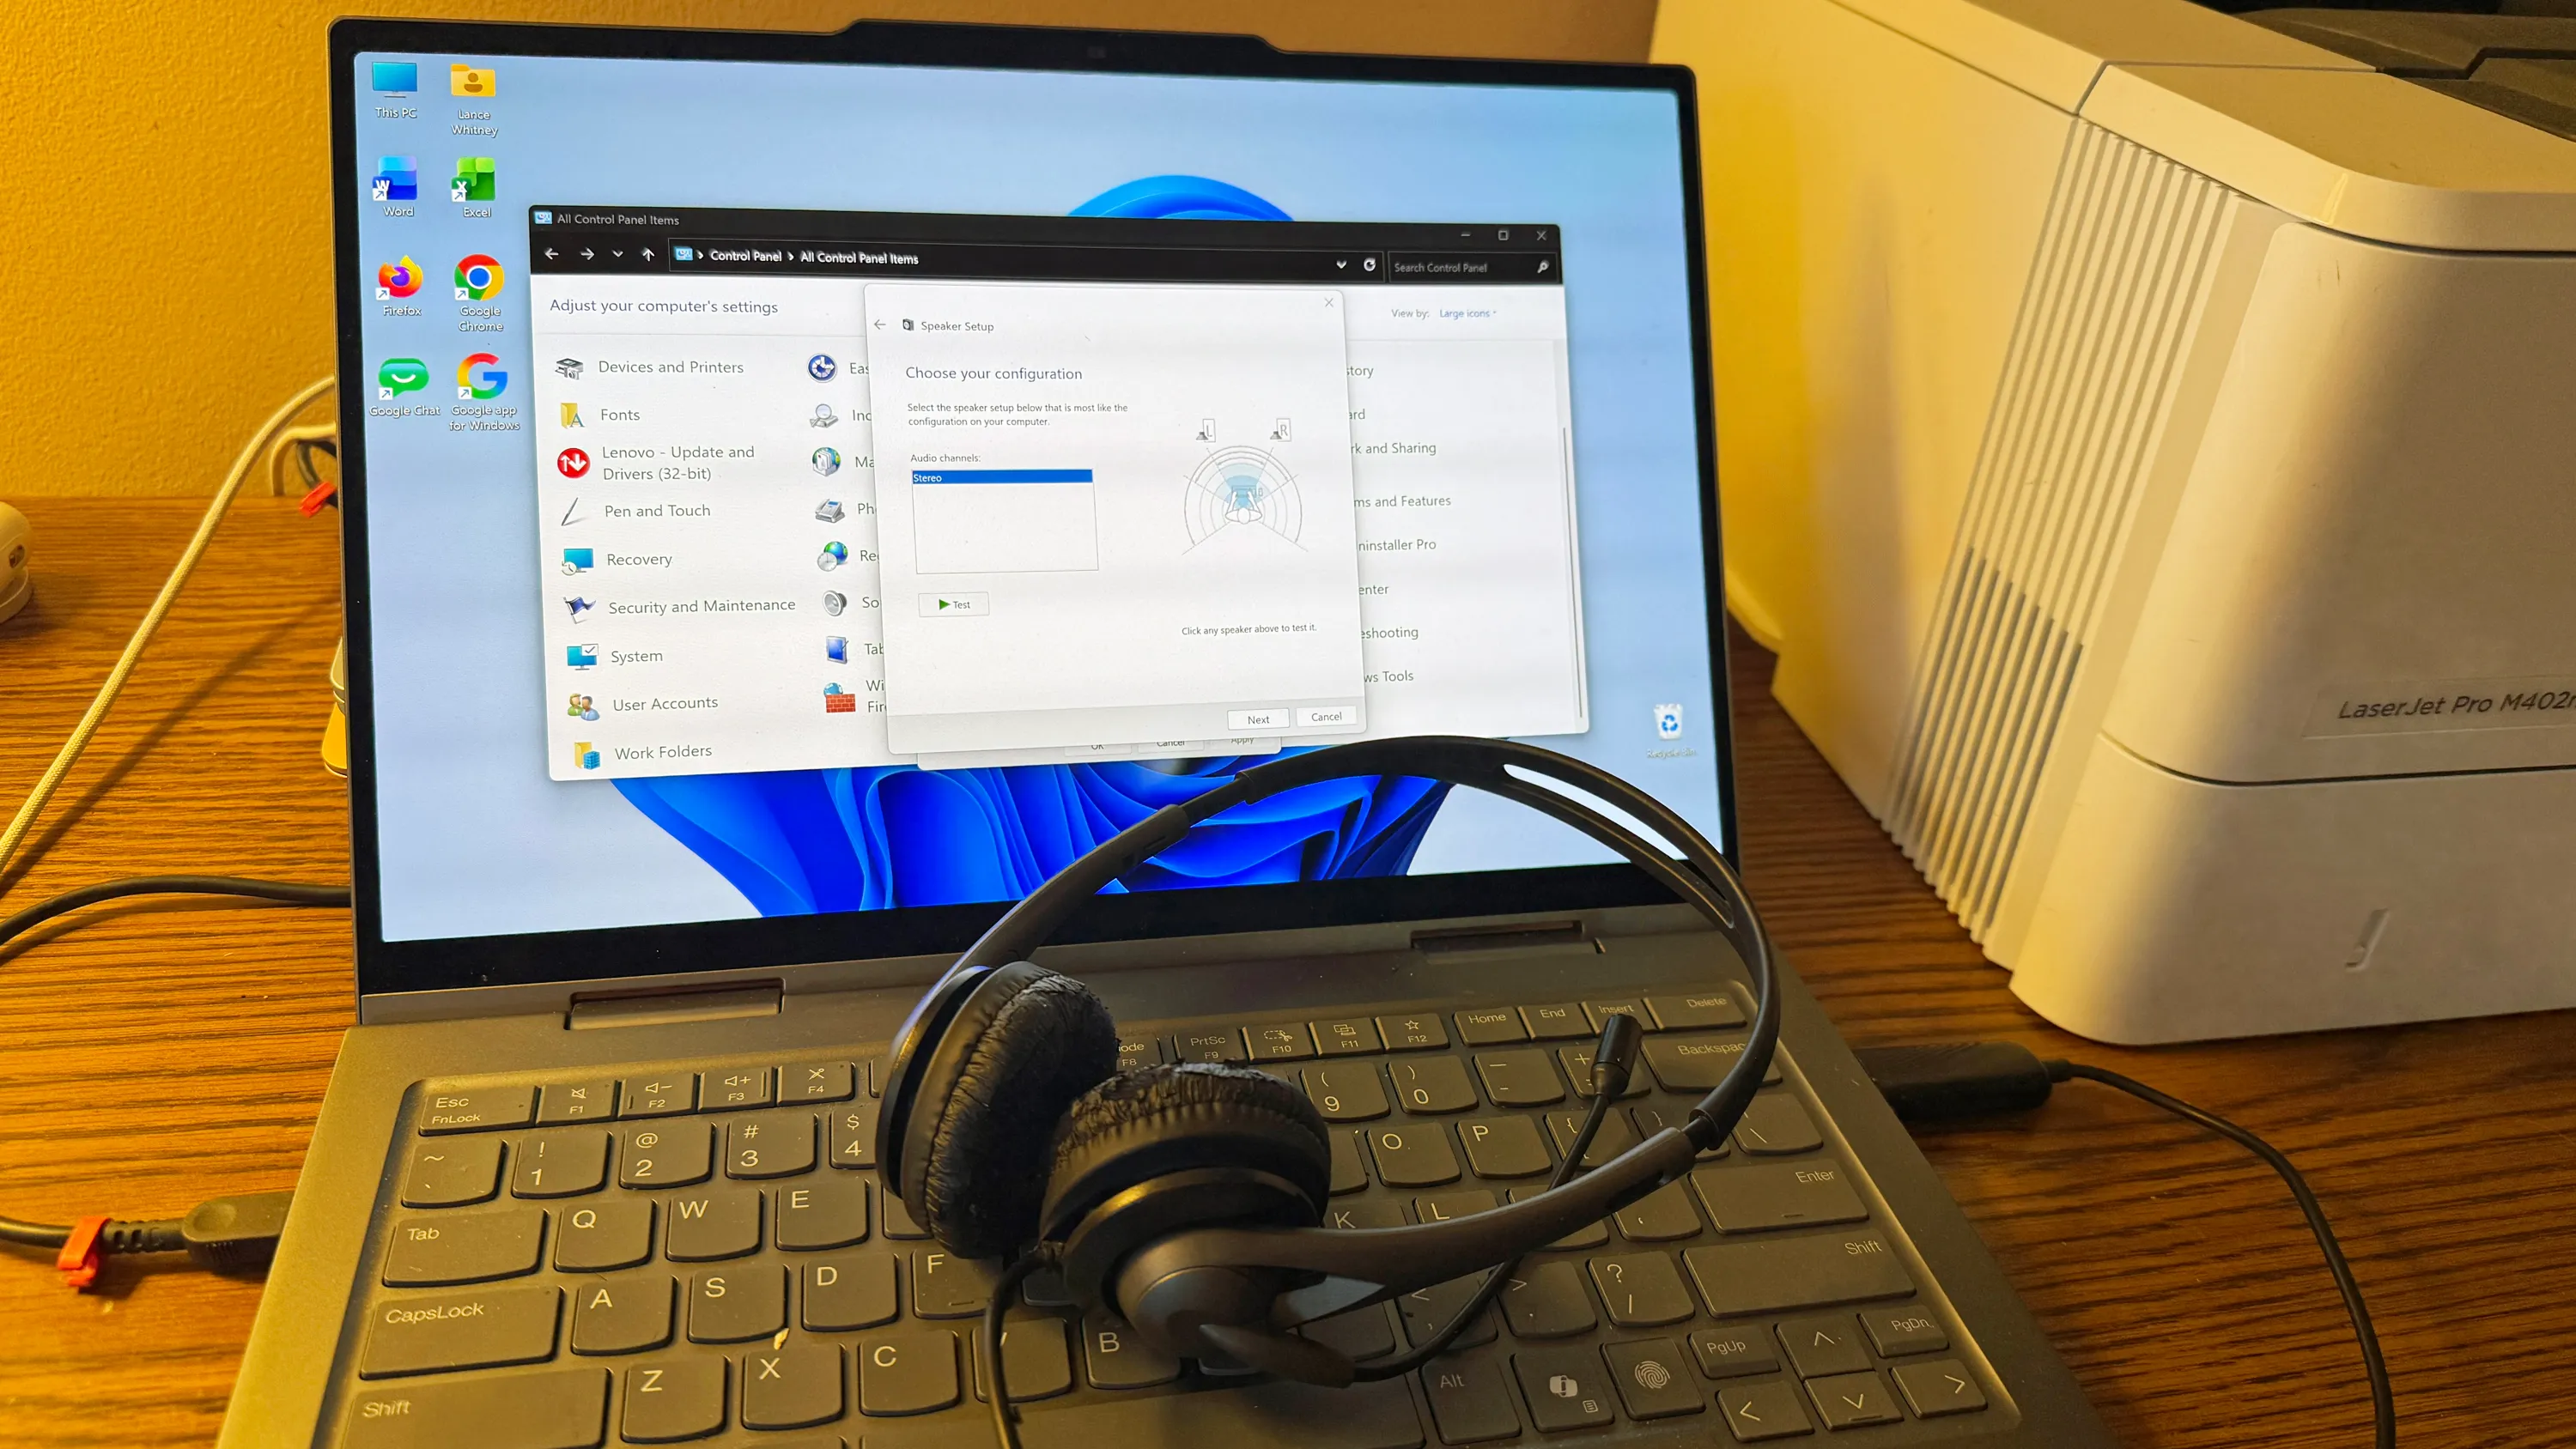
En Son Windows 11 Güncellemesi Cihazınızın Sesini Etkileyebilir – İşte Çözüm Yolu
vulnerability/apt/hacking/malware/cyberwar/other 58

En Son Windows 11 Güncellemesi Cihazınızın Sesini Etkileyebilir – İşte Çözüm Yolu

Windows 11 Eylül güncellemesi ses sorunlarına neden olabiliyor; kullanıcılar için geçici çözümler paylaşılmıştır.

14.09.2026 20:27 ZDNet Security US
Bir Araştırmacı CrowdStrike Falcon'da Yetki Yükseltme İçin FalconFlank PoC'su Açıkladı
vulnerability/apt/hacking/malware/cyberwar/other 78

Bir Araştırmacı CrowdStrike Falcon'da Yetki Yükseltme İçin FalconFlank PoC'su Açıkladı

FalconFlank adı verilen sıfır gün zayıflığı, CrowdStrike Falcon Sensor'da ayrıcalık yükseltme sağlıyor; araştırmacı bu açığı ve istismar yöntemini paylaştı.

03.09.2026 09:26 The Hacker News US
Kontekste Duyarlı Zafiyet Keşfi ve Giderimi: Cloudflare Managed Defense ve OpenAI Daybreak Modelleriyle
vulnerability/apt/hacking/malware/cyberwar/other 72

Kontekste Duyarlı Zafiyet Keşfi ve Giderimi: Cloudflare Managed Defense ve OpenAI Daybreak Modelleriyle

Kontekst farkındalığına sahip zafiyet keşfi ve giderimi, Cloudflare Managed Defense ile OpenAI Daybreak modellerinin birleşimiyle daha kritik tehditlerin öncelikli olarak ele alınmasını sağlıyor.

04.09.2026 00:03 Cloudflare Security Blog US
vulnerability/apt/hacking/malware/cyberwar/other 62

Microsoft 365 için erişim incelemeleriyle güvenli kurumsal paylaşım

Microsoft 365'te paylaşılan verilerin erişim geçmişi ile ilgili görünürlüğün artırılması ve gereksiz erişimin kaldırılması için merkezi yönetim ve sahip odaklı incelemeler önermektedir. Bu yaklaşım, dijital altyapı güvenliğini güçlendirmek amacıyla erişim minimizasyonunu hedefler.

18.09.2026 17:00 BleepingComputer US
Microsoft 365 access governance security
vulnerability/apt/hacking/malware/cyberwar/other 70

Microsoft, Defender Antivirus'in kapatıldığına dair uyarıları tetikleyen hatayı düzeltildi

Microsoft Defender Antivirus ile ilgili yanlış kapatma uyarılarının arkasındaki hatayı giderdi. Sorun, güncelleme sonrası alarm mekanizmasını etkiliyordu ve düzeltme yayınlandı.

18.09.2026 15:16 BleepingComputer US
security windows defender
vulnerability/apt/hacking/malware/cyberwar/other 68

CVE Authorities Make Score 8 Look More Like the New 10

NCSC-FI haberine göre CVE programı CVSS 4.0 ile base skorun tek başına yeterli olmadığını, tehdit unsurlarının skorları değiştirebileceğini ve skorlama dinamiklerinin bugünün exploit durumuna göre evridiğini açıklıyor.

17.09.2026 05:00 NCSC-FI News FI
cybersecurity vulnerability cvss
vulnerability/apt/hacking/malware/cyberwar/other 62

Veri Tüccarı Radaris'in Gizlilik Savaşı Sırasında Alan Adları Kaybedildi

Radaris.com ve diğer veri brokerlarının, devlet görevlilerinin kişisel bilgilerinin yayımlanması nedeniyle açılan davada mahkeme tarafından alan adlarının davacılara devredilmesine karar verildi. Haber, veri gizliliği ve dijital altyapı güvenliği bağlamında regülasyonlar ve uyum konularını gündeme getiriyor.

16.09.2026 21:14 Krebs on Security US
privacy data-broker law-enforcement
vulnerability/apt/hacking/malware/cyberwar/other 72

AIUC, Kurumsal Yapay Zeka Ajanlarını Doğrulamak İçin 40 Milyon Dolarlık Yatırım Alıyor

AIUC’nin Enterprise AI Agents için güvenlik sertifikası geliştirme ve risk testlerine odaklanan 40 milyon dolar yatırım haberi.

16.09.2026 16:38 SecurityWeek US
artificial intelligence cybersecurity standards
vulnerability/apt/hacking/malware/cyberwar/other 65

Windows Server 2022 ana akım desteğini gelecek ay bitiriyor

Windows Server 2022 için ana akım desteğinin sona ermesi ve Extended Support süresinin uzatılması duyuruldu; güvenlik güncellemeleri ve risk yönetimi açısından kurumsal planlama gerektirir.

16.09.2026 12:10 BleepingComputer US
windows windows-server support-end
Windows 11 için out-of-band güncellemesi ses sorununu ve diğer hataları gideriyor – hemen edin
vulnerability/apt/hacking/malware/cyberwar/other 58

Windows 11 için out-of-band güncellemesi ses sorununu ve diğer hataları gideriyor – hemen edin

Windows 11 için çıkan out-of-band güncellemesi, ses bozulması ve diğer hataları gideriyor; güvenlik/kararlılık açısından önemli olabilir.

16.09.2026 12:04 ZDNet Security US
vulnerability/apt/hacking/malware/cyberwar/other 72

Microsoft Commits to Sweeping AI Privacy Rules for Students. Will Other Tech Giants Follow?

Microsoft, öğrenciler için kapsamlı AI gizlilik önlemleri ve kontrollerini uygulamaya koyacağını açıkladı; bu adımların diğer teknoloji şirketleri tarafından da takip edilip edilmeyeceği tartışılıyor.

15.09.2026 23:24 SecurityWeek US
siber güvenlik AI gizlilik
vulnerability/apt/hacking/malware/cyberwar/other 65

Microsoft, RDS arızalarını gidermek için acil Windows güncellemeleri yayımladı

RDS hatalarını düzeltmek için acil out-of-band Windows güncellemeleri yayınlandı; güncellemeler Hyper-V ve USB ses sorunlarını da ele alıyor.

14.09.2026 23:52 BleepingComputer US
malware network-security windows-update
En Son Windows 11 Güncellemesi Cihazınızın Sesini Etkileyebilir – İşte Çözüm Yolu

En Son Windows 11 Güncellemesi Cihazınızın Sesini Etkileyebilir – İşte Çözüm Yolu

14.09.2026 20:27 58
vulnerability/apt/hacking/malware/cyberwar/other 72

Microsoft: Eylül güncellemeleri Windows Server'da RDS hatalarına neden oluyor

Eylül 2026 güvenlik güncellemelerinin Windows Server üzerinde RDS sorunlarına neden olduğu doğrulandı; etkilenen sistemler için Microsoft tarafından çözümler ve dönüşler paylaşılmaya başlandı.

14.09.2026 12:50 BleepingComputer US
siber güvenlik malware network
vulnerability/apt/hacking/malware/cyberwar/other 62

Microsoft: Eylül Güncellemeleri Bazı Windows PC’lerde Sesi Kesmeye Neden Oluyor

Güvenlik yamalarının bazı Windows makinelerinde ses cihazı uyumsuzluğuna yol açtığı bildirildi; etkilenen kullanıcılar için sorun giderme adımları gerekiyor.

14.09.2026 11:08 BleepingComputer US
windows security_updates usb_audio
1 2
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-18
Son 24 saatte üst düzey riskleri işaret eden çoklu güvenlik olayları raporu derlenmiştir. Cisco ISE ve diğer Cisco güvenlik bileşenlerindeki sıçrama yapan kimlik doğrulama açıkları ile birlikte HPE EdgeConnect SD-WAN bileşenlerindeki çoklu CVE’ler ve Oracle, Jenkins gibi büyük yazılım dağıtımları için kritik yamalar gündemde yer aldı. CVSS 10.0 seviyesinde çoğu durum ve aktif sömürü durumları bildirilmiş durumda. Birden fazla üreticiye ait güvenlik bültenleriyle kritik düzeyde arızalar ve oturum açma/kimlik doğrulama ile ilişkili zafiyetler öne çıktı. Jenkins, Oracle ve Cisco bültenleri özellikle dikkat çekici yüksek tehditler olarak kayda geçti. Toplam 91 olayın içerisinde 8’i yüksek/kritik olarak sınıflandırıldı; US ve FI başta olmak üzere birçok ülkeden etkilenme bildirilmiş. Olaylar, kurumsal altyapılarda CSC ve SD-WAN çözümleri ile kimlik doğrulama, web arayüzü, RCE/SQLi/XSS gibi Çoklu açılara odaklanıyor. Bu durum, güncel güvenlik yamalarının uygulanması, sürüm ve bileşen denetimi ile hızlı müdahale gerekliliğini ortaya koyuyor.
Toplam Haber: 91
Yüksek Önem: 8
IOC/CVE: 22
Öne Çıkanlar
• Cisco ISE CVE-2026-76460 için aktif istismar uyarısı yapıldı; kimlik doğrulama bypass potansiyeli çok yüksek.
• HPE EdgeConnect SD-WAN Gateways/Orchestrator için bir dizi CVE ve güncelleme yayımlandı; kritik etki.
• Cisco çok sayıda güvenlik açığına ilişkin geniş kapsamlı uyarılar ve yamalar yayımladı; bazı CVE’ler 10.0 skorunda.
• Oracle Critical Security Patch Update (Sept 2026) büyük boyutlu yamalar içeriyor; yüzlerce CVE ve birçok ürün ailesi etkilendi.
• Jenkins güvenlik açığı bildirimi; 20+ CVE ile yüksek risk ve resmi düzeltme önerisi.
• Birden çok CVE ve açık, kurumsal ağ güvenliği üzerinde yüksek baskı yaratıyor; güncelleme takvimi ve uygulama sürekliliği kritik.
CVE ve Açıklamaları
CVE-2026-76460
ISE API uç noktasında kimlik doğrulama kontrollerinin yetersizliği nedeniyle uzaktan erişim ve kimlik doğrulama bypass riski.
CVE-2026-87273
Oracle ürünlerinde kritik yamalar ve çok sayıda CVE; potansiyel uzaktan kod yürütme veya yetkisiz erişim riski.
CVE-2026-76460
Tekrar edildi; aynı CVE iki kez listelenmiş olabilir; yoğun risk taşıyor.
CVE-2026-91843
Çeşitli ürünlerde kritik güvenlik açıkları; öne çıkanlar arasında kimlik/komut enjeksiyonu mevcut.
CVE-2024-XXXX
Eski sürümlerde bulunan bir açık; güncellemeyle kapatılması önerilir.
CVE-2026-87277
Oracle yaması kapsamında yüksek tehditli açık.
CVE ve Açıklamaları
CVE-2026-76460
Yineleyen güvenlik açığı; acil kapatma önerilir.
CVE-2026-92238
Jenkins eklentileriyle ilgili güvenlik açığı; güncelleme gerekliliği yüksek.
CVE-2026-92239
Jenkins eklentileriyle ilgili adlandırılan riskler.
CVE-2026-92240
Jenkins komponentlerinde CVE serisi nedeniyle risk.
CVE-2026-92005
Oracle ürün ailesinde kritik güvenlik açığı.
CVE-2026-92006
Oracle güvenlik güncellemesiyle kapatılabilir.
CVE ve Açıklamaları
CVE-2026-92007
Oracle CVE setinde güvenlik açığı.
CVE-2026-92008
Oracle CVE setinde güvenlik açığı.
CVE-2026-92009
Oracle CVE setinde güvenlik açığı.
CVE-2026-92010
Oracle CVE setinde güvenlik açığı.
CVE-2026-92127
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92128
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE ve Açıklamaları
CVE-2026-92129
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92130
Jenkins eklentileriyle ilişkili güvenlik açığı.