Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1844 kayıt listeleniyor.

1844
Kayıt
12
Bu sayfa
1078
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security network phishing CVE security
Öne çıkan haberler
Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin
other 70

Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin

Cloudflare, Workers için daha dar kapsamlı erişim ve Developer Platform rolleri ile ekip üyeleri, CI tokenları ve ajanların yalnızca ihtiyaç duydukları erişime sahip olmasını sağlayan granular authorization özelliğini tanıttı.

15.09.2026 16:00 Cloudflare Security Blog US
Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet
other 65

Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet

Cloudflare, web içeriğinin keşfedilebilir kalmasını sağlayıp AI eğitim verileri için taramayı reddetmeyi mümkün kılan yeni kontroller ve Accountable etiketini duyurdu; bu girişim büyük teknoloji şirketleriyle ortak bir güvenlik/uyum yaklaşımına dayanıyor.

15.09.2026 16:00 Cloudflare Security Blog US
ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi
other 62

ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi

ABD Federal Register web sitesinin açık kaynaklı Çin yapay zeka aracı kullanması güvenlik ve güvenilirlik tartışmalarını ateşledi; bu durum siber güvenlik ve politika açılarıyla inceleniyor.

18.09.2026 20:28 Ars Technica US
Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor
other 62

Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor

Google Pixel’in Eylül güncellemesi, önemli kişilerle iletişimi hızlandırıyor ve scam korumasını güçlendiriyor; kullanıcı güvenliği açısından önemli bir iyileştirme olarak değerlendiriliyor.

16.09.2026 19:25 ZDNet Security US
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor
other 62

Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor

Bir araştırmacının dijital platformlara yönelik eleştirileri ve deportasyon tehdidinin devam etmesi görüntüleniyor; olay siber güvenlik ve dijital haklar bağlamında değerlendiriliyor.

14.09.2026 21:24 Ars Technica US
IV drips used for detoxification actually filled with toxins; dozens poisoned
other 58

IV drips used for detoxification actually filled with toxins; dozens poisoned

IV drip uygulamalarında toksinler karışımlarıyla tehlikeli vakalar ortaya çıktı; CDC ve FDA uyarılarıyla güvenlik ve biyomedikal uygulama güvenliği önem kazandı.

17.09.2026 20:43 Ars Technica US
Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor
other 48

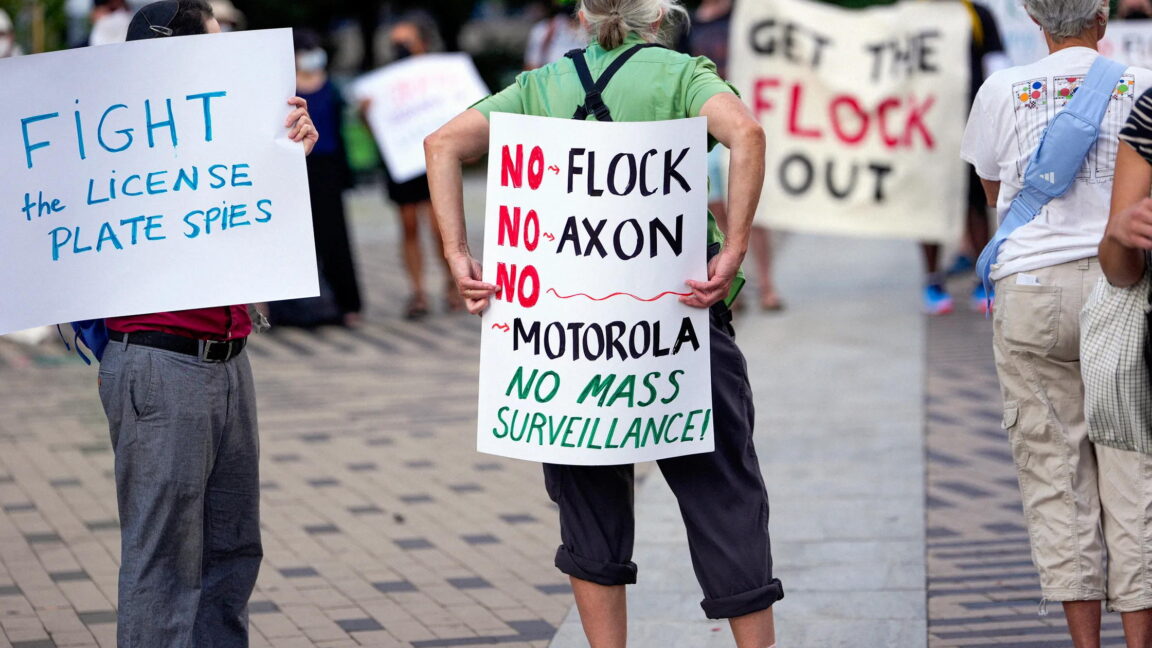
Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor

Yasa tasarısı Flock kameralarının sadece bazı kamu güvenliği amaçlarıyla kullanımını öngörüyor. Bu durum dijital gözetim altyapılarının güvenlik ve güvenlik politikaları bağlamında ele alınması gerektiğini gösteriyor.

16.09.2026 17:03 Ars Technica US
Üçüncü Taraf Riskinin Müşterilerinizin Güvenlik Durumundaki En Büyük Boşluk Olması
other 85

Üçüncü Taraf Riskinin Müşterilerinizin Güvenlik Durumundaki En Büyük Boşluk Olması

Müşterilerin güvenlik duruşundaki en büyük boşluk, üçüncü taraf riskleridir. Yeni saldırı yüzeyi, güvenilir tedarikçiler veya bilinmeyen alt yükleniciler aracılığıyla ortaya çıkmaktadır.

03.04.2026 14:00 The Hacker News US
other 75

Kuruluşunuz Ne Kadar Siber Hazır? Görüşlerinizi Paylaşın

Belçika'da siber güvenlik hazırlığı hakkında deneyimlerinizi paylaşmanız isteniyor. Bu, ülkenin siber dayanıklılığını güçlendirmeyi amaçlıyor.

03.04.2026 10:43 CCB Belgium News BE
siber güvenlik dayanıklılık anket
other 85

Konut proxy'leri, 4 milyar oturumun %78'inde IP itibar kontrollerini atlattı

Konut proxy'leri, kötü niyetli trafiği yönlendirmek için kullanıldığında IP itibar sistemlerini aşmanın yollarını buluyor. Araştırmalar, bu proxy'lerin kısa ömürlü olduğunu ve savunma sistemlerinin bunları zamanında kataloglamasını engellediğini gösteriyor.

03.04.2026 05:00 NCSC-FI News FI
siber güvenlik IP itibar kötü niyetli trafik
other 75

ICE, uyuşturucu kaçakçılığı davalarında kullanmak için Paragon'un casus yazılımını satın aldığını söyledi

ABD Göçmenlik ve Gümrük İdaresi, Paragon'un casus yazılımını, teröristlerin şifreli iletişim platformlarını istismar etmelerini önlemek amacıyla kullanacağını belirtti. Bu durum, siber güvenlik ve bilgi teknolojileri açısından dikkat çekici bir adım.

02.04.2026 18:39 TechCrunch Security US
casus yazılım siber güvenlik ABD
other 75

Mart ayının kurulum hatalarını düzeltmek için yeni bir acil Windows 11 güncellemesi - nasıl alınır

Windows 11 kullanıcıları, Mart ayında yaşanan sorunlu önizleme güncellemesini düzeltmek için yeni bir acil güncelleme alabilirler. Bu güncelleme, kullanıcıların sistemlerini daha güvenli hale getirmeyi amaçlıyor.

02.04.2026 18:26 ZDNet Security US
Windows 11 güncelleme siber güvenlik
other 75

Siber Güvenlik M&A Özeti: Mart 2026'da 38 Anlaşma Duyuruldu

Airbus, Cellebrite, Databricks, Quantum eMotion, Rapid7 ve OpenAI gibi şirketlerin önemli siber güvenlik birleşme ve satın alma anlaşmaları duyuruldu. Toplamda 38 anlaşma kaydedildi.

02.04.2026 17:30 SecurityWeek US
siber güvenlik birleşme ve satın alma yatırım
other 75

Malwarebytes Gizlilik VPN'i tam üçüncü taraf denetimi aldı

Malwarebytes, VPN altyapısının güvenliğini artırmak amacıyla bağımsız bir denetim gerçekleştirdi. Denetim sonuçları, VPN hizmetlerinin güvenilirliğini ve kullanıcı verilerinin korunmasını sağlamak için önemli bilgiler sunuyor.

02.04.2026 16:00 Malwarebytes Labs US
VPN siber güvenlik denetim
CISO'ların 2026'da AI Destekli MDR'den Beklemesi Gerekenler

CISO'ların 2026'da AI Destekli MDR'den Beklemesi Gerekenler

01.04.2026 16:00 85
other 85

Anthropic, Claude Kodunu Kazara İfşa Etti

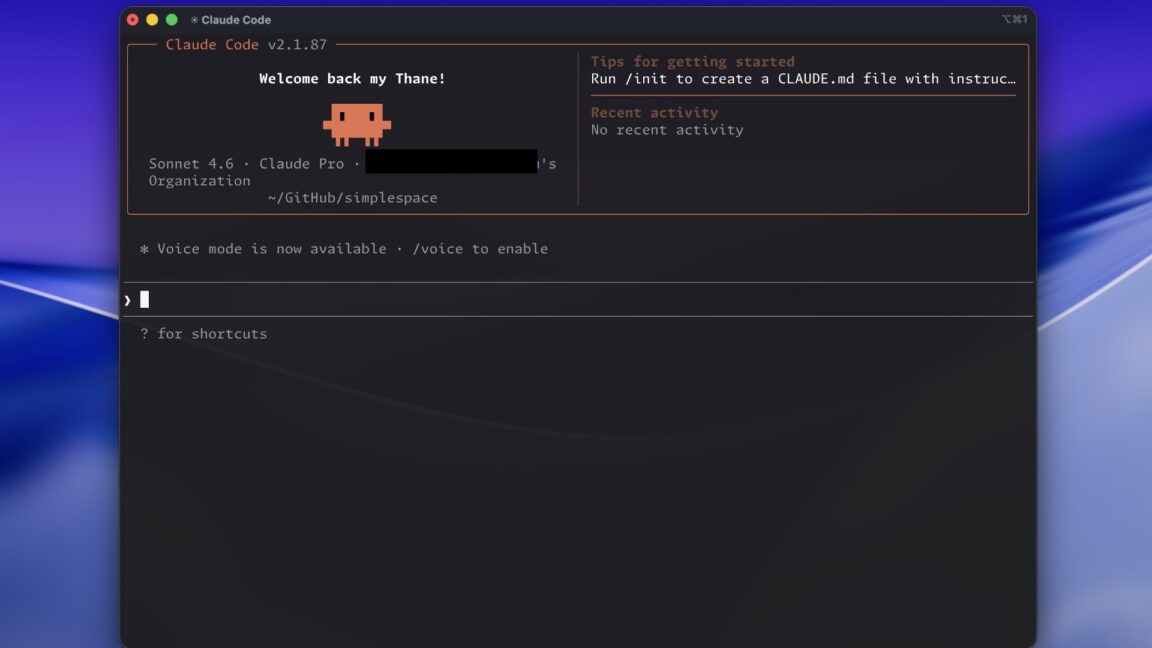
Anthropic, Claude Code'un npm paketinde yer alan bir harita dosyası aracılığıyla kaynak kodunu yanlışlıkla ifşa etti. Güvenlik araştırmacısı Chaofan Shou, bu durumu fark ederek topluma duyurdu ve kaynak kodu hızla GitHub'da yayıldı.

01.04.2026 05:00 NCSC-FI News FI
siber güvenlik kaynak kodu sızıntı
Tüm Claude Code CLI kaynak kodu, açığa çıkan harita dosyası sayesinde sızdı

Tüm Claude Code CLI kaynak kodu, açığa çıkan harita dosyası sayesinde sızdı

31.03.2026 22:09 85
Android Geliştirici Doğrulama Süreci Başlıyor
other 85

Android Geliştirici Doğrulama Süreci Başlıyor

Google, Android geliştirici doğrulamasını tüm geliştiricilere sunmaya başladı. Bu adım, kötü niyetli uygulamaların anonimlik arkasında gizlenerek dağıtılmasını önlemek için atılmıştır.

31.03.2026 21:28 The Hacker News US
siber güvenlik mobil uygulama doğrulama
other 75

NCSC, mesajlaşma uygulamalarına yönelik hedefli saldırılar konusunda uyarıyor

NCSC, mesajlaşma uygulamalarına yönelik artan hedefli saldırılar hakkında uyarıda bulundu ve bireylerin bu saldırılara karşı nasıl korunabilecekleri konusunda önerilerde bulundu.

31.03.2026 15:00 UK NCSC GB
siber güvenlik mesajlaşma uygulamaları saldırı uyarısı
1 ... 94 95 96 97 98 ... 154
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-20
Son 24 saatte köklü tehditler ve yaygın güvenlik açıkları öne çıktı. Orkes Conductor’daki kritik pre-auth RCE açığı, Linux kernel’e ilişkin geniş güvenlik açığı seti ve IBM MQ güvenlik güncellemeleri dikkat çekti. KEV kapsamında Linux kernel açıklarının aktif istismarı kanıtlandı; Chrome ve IBM MQ için pek çok CVE düzeltildi. Bu süreçte siber tehdit ortamında zararlı uzantılar, ağ içi zafiyetler ve tedarik zinciri riskleri öne çıktı. Çok sayıda CVE ve yüksek etkiye sahip zafiyetler kurumları güvenlik yamalarını hızla uygulamaya yönlendirmeli. Ayrıca tarayıcı güvenliği ve altyapı güvenliğine yönelik katı önlemler öneriliyor. Bu verilere göre, savunma hattında çok katmanlı önlemlerin güçlendirilmesi kritik önem taşıyor.
Toplam Haber: 33
Yüksek Önem: 5
IOC/CVE: 13
Öne Çıkanlar
• Orkes Conductor’da 9.8 CVSS kaydı olan pre-auth RCE açığı mevcut ve şu anda istismar ediliyor.
• Linux kernel’in geniş bir güvenlik açığı seti bildirildi; en ağırlar CVSS 9.8 içeriyor ve dağıtımlar güncel çekirdek paketlerini uygulanmalı.
• IBM MQ için birden fazla CVE’e ilişkin güvenlik güncellemeleri yayınlandı; özellikle CVE-2026-10747 için uzaktan kod yürütme riski var.
• CISA KEV listesine Linux kernel’den üç açık dahil edildi; aktif istismar kanıtları mevcut.
• Google Chrome 153 güvenlik güncellemesiyle 16 CVE düzeltildi; bazı açılar kritik durumda.
• Linux kernel ve tedarik zinciri risklerine karşıimler acil yamaların uygulanması gerekliliğini vurguluyor.
CVE ve Açıklamaları
CVE-2026-XXXX
genel risk
CVE-2026-YYYY
genel risk
CVE-2026-28326
yüksek risk
CVE-2026-58138
yüksek risk
CVE-2025-39682
yüksek risk
CVE-202X-YYYY
bilinmiyor
CVE ve Açıklamaları
CVE-2026-80844
yüksek risk
CVE-2026-81000
yüksek risk
CVE-2026-68121
orta risk
CVE-2026-74469
orta risk
CVE-2026-15579
orta risk
CVE-2026-93203
yüksek risk
CVE ve Açıklamaları
CVE-2026-93201
yüksek risk
CVE-2026-93196
yüksek risk
CVE-2026-93192
orta risk
CVE-2026-93190
orta risk
CVE-2026-93189
orta risk
CVE-2026-93178
orta risk
CVE ve Açıklamaları
CVE-2026-93177
orta risk
CVE-2026-93176
orta risk