Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1950 kayıt listeleniyor.

1950
Kayıt
12
Bu sayfa
1133
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai cybercrime cryptocurrency privacy security iot
Öne çıkan haberler
Uygulamada Filtre Üretimi: Algoritmalardan LLM'lere
other 72

Uygulamada Filtre Üretimi: Algoritmalardan LLM'lere

Güvenlik uyarıları için filtre üretimi, algoritmalar, büyük dil modelleri ve LLM ajanları aracılığıyla otomatikleştiriliyor; bu yöntem güvenlik operasyonlarını iyileştirebilir ve yanıt sürelerini hızlandırabilir.

30.10.2026 13:00 Kaspersky Securelist RU
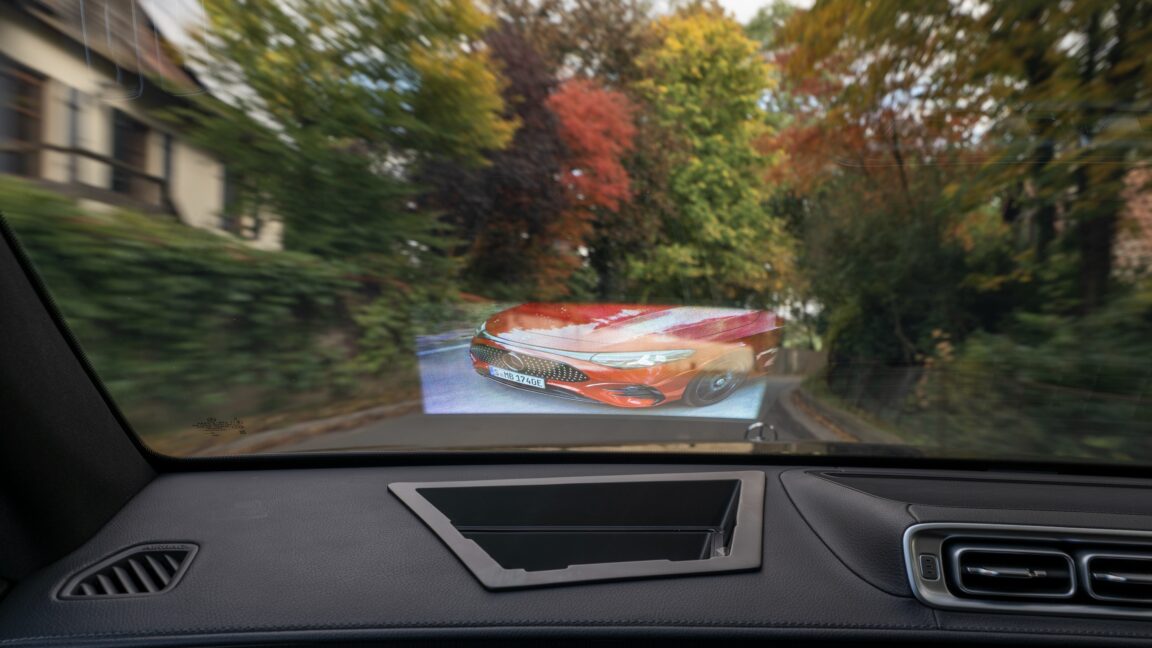
Özet: Mercedes-Benz'in yeni holografik baş üstü görüntüsü
other 62

Özet: Mercedes-Benz'in yeni holografik baş üstü görüntüsü

Mercedes-Benz, holografik head-up display ile sürüş bilgi ekranında devrim yapmayı hedefliyor. Bu gelişme araç güvenliği ve siber güvenlik açısından yeni tehdit ve savunma alanları doğurabilir.

03.11.2026 17:00 Ars Technica US
MSSP’ler için Ön-SIEM Tespitleri
other 62

MSSP’ler için Ön-SIEM Tespitleri

Prime Detect, MSSP'ler için veri SIEM'e ulaşmadan önce enfeksiyon ve tehditleri belirlemeyi amaçlayan bir ön SIEM detektörü sunuyor; Sigma kurallarıyla çalışıp MITRE ATT&CK etiketleri ve saldırı zinciri bağlantıları sağlar. Testlerde etiketlenen telemetry oranı yaklaşık %7 olarak raporlanmıştır.

30.10.2026 14:26 SOC Prime US
Mali Servisler İçin Ön-SIEM Tespit
other 62

Mali Servisler İçin Ön-SIEM Tespit

Pre-SIEM Detection for Financial Services başlıklı yazı, olay akışında SIEM öncesi tespit imkanı sunan bir çözümü tanıtıyor; Sigma kuralları kullanılarak olaylar işleniyor ve MITRE ATT&CK ile ilişkilendirme yapılıyor.

30.10.2026 14:05 SOC Prime US
Microsoft Defender XDR’den Gelişmiş Avcılık Sonuçlarını Dışa Aktarma
other 62

Microsoft Defender XDR’den Gelişmiş Avcılık Sonuçlarını Dışa Aktarma

Gelişmiş avcılık sonuçlarını Microsoft Defender XDR’den dışa aktarma yöntemleri açıklanıyor; sorguların Graph API ile JSON olarak alınması ve portalın mevcut dışa aktarma biçiminin sınırlamaları vurgulanıyor.

30.10.2026 12:26 SOC Prime US
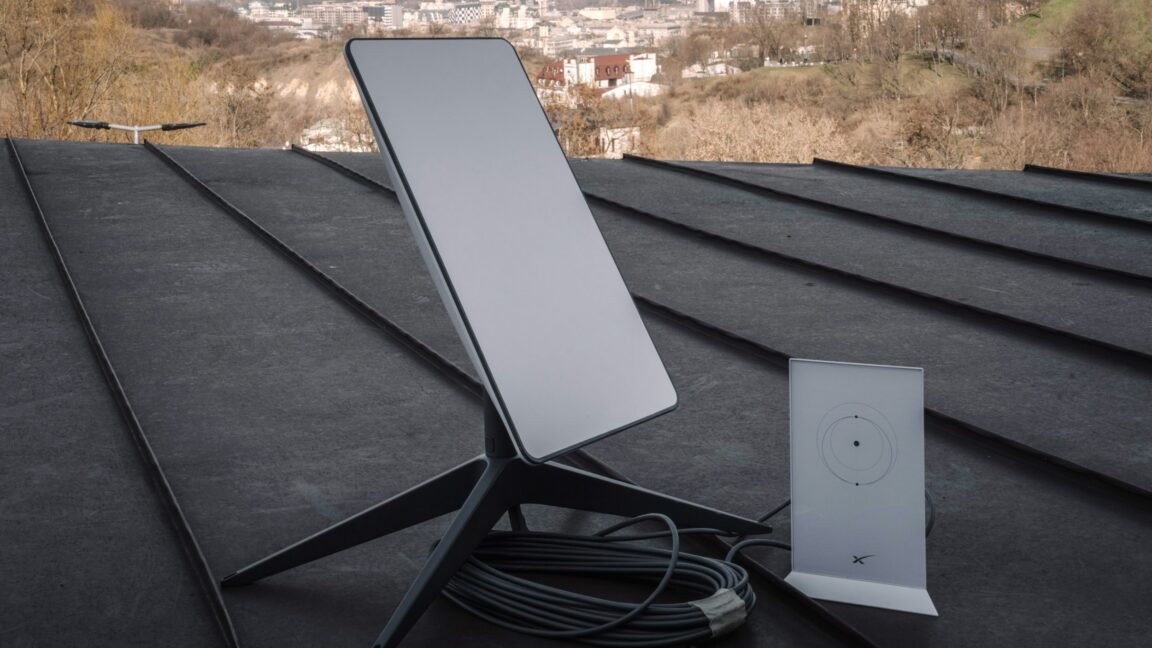
Pentagon IG Starlink/Starshield yavaşlamasını Ukrayna'da inceledi: İnceleme reddedildi
other 62

Pentagon IG Starlink/Starshield yavaşlamasını Ukrayna'da inceledi: İnceleme reddedildi

ABD savunması, Starlink/Starshield ile ilgili bir inceleme talebini reddetti; konuyla ilgili politika ve dijital iletişim altyapısı güvenliği boyutları gündemde.

29.10.2026 23:08 Ars Technica US
SentinelOne Singularity Data Lake Loglarının Dışa Aktarımı Nasıl Yapılır
other 58

SentinelOne Singularity Data Lake Loglarının Dışa Aktarımı Nasıl Yapılır

SOC Prime tarafından yayımlanan yazı, Singularity Data Lake API ve konsol üzerinden olay/log çıkarımını açıklıyor; güvenlik analitiği ve olay müdahalesi için veri akışını kolaylaştırıyor.

03.11.2026 16:16 SOC Prime US
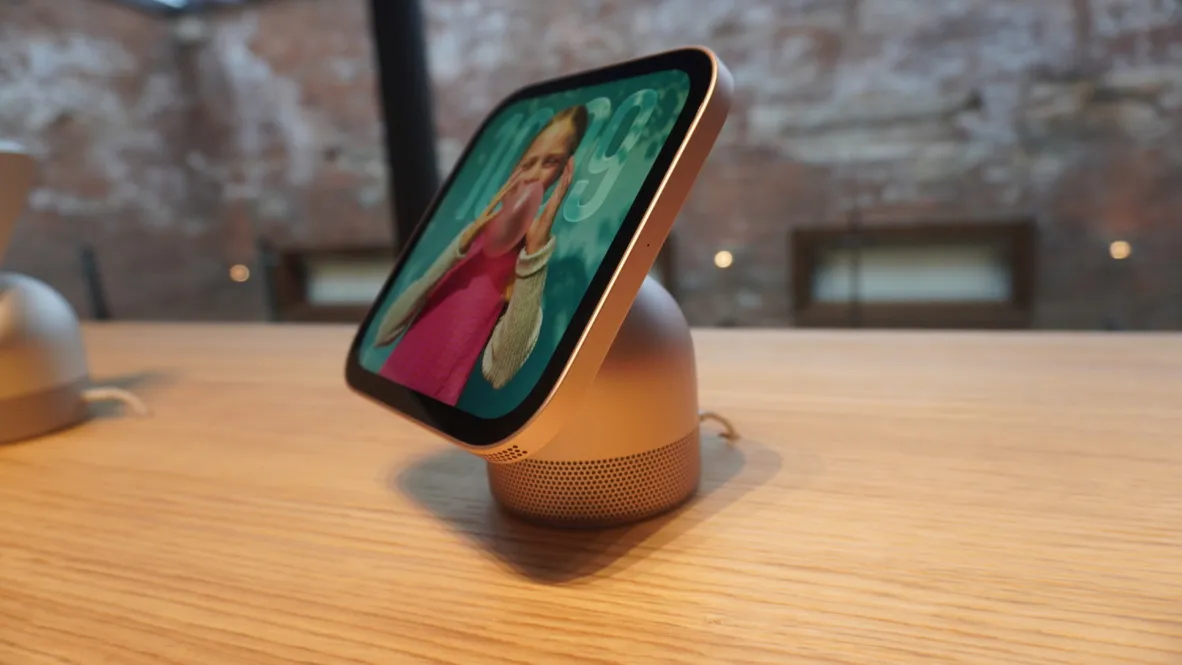
Kullanıcıya yön veren bir masaüstü akıllı cihaz: Apple, 9 inç dokunmatik ekrana sahip robotik kollu HomeView Ultra'yı planladığını söylüyor
other 55

Kullanıcıya yön veren bir masaüstü akıllı cihaz: Apple, 9 inç dokunmatik ekrana sahip robotik kollu HomeView Ultra'yı planladığını söylüyor

Apple, HomeView Ultra ile robotik kol ve 9 inç ekran içeren bir akıllı ev cihazı üzerinde çalıştığını bildirdi. Cihazın güvenlik, ağ ve uzaktan yönetim riskleri potansiyel olarak değerlendirilmeli.

03.11.2026 20:33 ZDNet Security US
Gerçek Hayatta Geçen Konuşmalardan Sonra Neden Hedefli Reklamlar Görüyorsunuz?
other 70

Gerçek Hayatta Geçen Konuşmalardan Sonra Neden Hedefli Reklamlar Görüyorsunuz?

Gerçek hayatta geçen konuşmaların ardından görülen hedefli reklamların nedenleri ele alındı. Güvenli tarayıcılar ve yerleşik reklam engelleyicilerin kullanımı önerildi.

21.04.2026 17:22 Avast Blog CZ
other 75

BreachLock, 2026 Gartner Pazar Kılavuzu'nda Temsilci Tedarikçi Olarak Belirlendi

BreachLock, 2026 Gartner Pazar Kılavuzu'nda adversarial exposure validation konusunda temsilci bir tedarikçi olarak tanımlandı. Bu, firmanın siber güvenlik alanındaki etkisini artırıyor.

21.04.2026 17:16 HackRead GB
siber güvenlik pazar kılavuzu BreachLock
other 75

Müşteri Yolculuğunun Her Aşamasında Dolandırıcılığı Önlemek

IPQS, dolandırıcılık önleme ve kullanıcı deneyimi arasında bir denge kurmanın mümkün olduğunu vurguluyor. Kimlik, cihaz ve ağ sinyallerinin entegrasyonu ile dolandırıcılığı etkili bir şekilde durdurmak mümkün.

21.04.2026 17:02 BleepingComputer US
siber güvenlik dolandırıcılık önleme kullanıcı deneyimi
Toplu İhracattan AI Hazır Güvenlik İş Akışlarına: Rapid7'nin Açık Kaynak MCP Sunucusu ve Agent Skill Tanıtımı

Toplu İhracattan AI Hazır Güvenlik İş Akışlarına: Rapid7'nin Açık Kaynak MCP Sunucusu ve Agent Skill Tanıtımı

21.04.2026 16:58 85
other 75

İngiltere, CSAM paylaşım endişeleri nedeniyle Telegram ve genç sohbet sitelerini araştırıyor

Ofcom, Telegram'ın çocuk cinsel istismarı materyali paylaşımında kullanıldığına dair kanıtlar üzerine bir soruşturma başlattı. Bu durum, çevrimiçi platformların denetimi ve güvenliği açısından dikkat çekici.

21.04.2026 16:49 BleepingComputer US
siber güvenlik çocuk istismarı Telegram
Olgun SOC'ların MTTR'yi Hızlı Tutma Yöntemleri ve Diğerlerinin Zaman Kaybettiği Yerler

Olgun SOC'ların MTTR'yi Hızlı Tutma Yöntemleri ve Diğerlerinin Zaman Kaybettiği Yerler

21.04.2026 16:00 75
other 75

ABD casusluk yasalarının sona ermesiyle, yasama organı izinsiz gözetimden Amerikalıları koruma konusunda bölünmüş durumda

ABD'deki bazı yasama organı üyeleri, yıllardır süregelen gözetim skandalları ve kötüye kullanımların ardından geniş çaplı reformlar talep ediyor. 30 Nisan'da sona erecek olan 702. Bölüm yasası, hükümetin gözetim yetkilerini otomatik olarak sona erdirmeyecek.

21.04.2026 16:00 TechCrunch Security US
gözetim siber güvenlik reform
other 75

Gerçek Apple bildirimleri teknik destek dolandırıcılıklarını artırmak için kullanılıyor

Dolandırıcılar, gerçek Apple bildirim e-postalarını kullanarak insanları sahte teknik destek numaralarına yönlendirmekte. Bu durum, kullanıcıların dolandırıcılığa maruz kalma riskini artırıyor.

21.04.2026 15:59 Malwarebytes Labs US
dolandırıcılık Apple siber güvenlik
Popüler batıl inançların aksine, AES 128 kuantum sonrası dünyada gayet iyi
other 75

Popüler batıl inançların aksine, AES 128 kuantum sonrası dünyada gayet iyi

AES 128'in kuantum sonrası dünyada hala geçerli bir şifreleme yöntemi olduğu belirtiliyor. Ancak, bu konudaki yanlış anlamalar, siber güvenlik alanında zorluklar yaratıyor.

21.04.2026 15:35 Ars Technica US
şifreleme kuantum siber güvenlik
other 75

Hükümet, sanayi ve daha geniş güvenlik topluluğu için yeni çapraz alan yönergeleri

Yeni çapraz alan yönergeleri, hükümet, sanayi ve güvenlik topluluğu için siber güvenlik uygulamalarını geliştirmeyi hedefliyor. Bu yönergeler, farklı sektörlerdeki teknolojilerin daha etkin bir şekilde kullanılmasını teşvik edecek.

21.04.2026 15:00 UK NCSC GB
siber güvenlik yönergeler teknoloji
other 75

Kapağınızı veya Yığınınızı Yakmadan Tehdit İstihbaratı Toplama

Tehdit istihbaratı toplama, siber güvenlik ekipleri için karmaşık bir süreç olabilir. Bu makalede, ekiplerin engellerden kaçınmak ve güvenilir veriler elde etmek için kullandıkları yöntemler açıklanıyor.

21.04.2026 14:43 HackRead GB
siber güvenlik tehdit istihbaratı veri toplama
other 85

Illinois ve Texas'taki Sağlık Kuruluşlarında Veri İhlalleri 600,000 Kişiyi Etkiledi

Southern Illinois Dermatology, Saint Anthony Hospital ve North Texas Behavioral Health Authority tarafından açıklanan veri ihlalleri, 600,000 kişinin bilgilerini tehlikeye attı. Bu olay, sağlık sektöründeki siber güvenlik risklerini vurguluyor.

21.04.2026 14:02 SecurityWeek US
veri ihlali siber güvenlik sağlık
1 ... 89 90 91 92 93 ... 163
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-05
Son 24 saatte dünya genelinde çok sayıda kritik güvenlik açığı raporlandı. Android CVE-2026-58868 üzerinden uzaktan kod çalıştırma riski, SonicWall GMS ve PowerSYSTEM Center’da yüksek etkiyle iki CVE’nin ortaya çıkması, Chrome 157’nin çok sayıda düzeltme içeren güncellemesi ve CWP üzerinde çok sayıda zayıflık gibi konular öne çıktı. Bu tehditler, özellikle US, FI ve UK gibi ülkelerde yaygın olarak etkilenen varlıkları hedef alıyor. Buna ek olarak, kimlik doğrulama, yetkisiz erişim ve SQL enjeksiyonu gibi zayıflıklar vurgulanıyor. Rapor, paylaşılan bağlantılar ve domain bazlı IOC’ler gibi tehdit göstergelerini de içeriyor. Genel olarak, tarama politikaları, yamaların hızlı uygulanması ve güvenlik mimarisinin güçlendirilmesi gerektiğini gösteriyor. Ayrıca veri merkezleri ve bulut altyapılarında güvenlik mimarisinin gözden geçirilmesi öneriliyor. Sonuç olarak, güncel güvenlik yamalarının uygulanması ve güvenlik süreçlerinin sıkılaştırılması hayati önem taşıyor.
Toplam Haber: 73
Yüksek Önem: 7
IOC/CVE: 20
Öne Çıkanlar
• Android CVE-2026-58868 ile kullanıcı etkileşimi olmadan uzaktan kod yürütme riski kritik seviyede değerlendirildi.
• SonicWall GMS CVE-2026-109593 ve CVE-2026-109594, yetkisiz dosya okuma ve SQL enjeksiyonu risklerini içeriyor.
• Chrome 157 sürümü 213 güvenlik düzeltmesiyle yayımlandı; 7 kritik açık kapatıldı.
• PowerSYSTEM Center CVE-2026-63017 ve CVE-2026-63774 yüksek zararlı etkilerle doğrulanmış oturum açılmış kullanıcılar üzerinde risk yaratıyor.
• CWP tarafında CVE-2026-73695 ile pre-auth RCE ve iki bağlantılı enjeksiyon yoluyla kök yetkilerine erişim potansiyeli bulunuyor.
CVE ve Açıklamaları
CVE-2026-58868
Kullanıcı etkileşimi olmadan uzaktan kod yürütme potansiyeli
CVE-2026-109593
End-of-Life SonicWall GMS’ta kimliksiz dosya okuma, hassas verinin sızması
CVE-2026-109594
Yetkili olmayan SQL enjeksiyonu ile veritabanı erişimi/yan etki riski
CVE-2026-63017
PowerSYSTEM Center’da yetkisiz erişim için zayıf yetkilendirme
CVE-2026-63774
PowerSYSTEM Center’da HTTP üzerinden SQL komutları çalıştırma imkanı
CVE-2026-73695
Control Web Panel’de kimlik doğrulaması olmadan RCE riski
CVE ve Açıklamaları
CVE-2026-77877
CWP’de yönlendirme aracılığıyla kök yetkilere erişim yolakları
CVE-2026-77879
CWP’de API üzerinden SQL enjeksiyonu ile yetkisiz erişim