Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1844 kayıt listeleniyor.

1844
Kayıt
12
Bu sayfa
1080
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai phishing network-security network CVE security
Öne çıkan haberler
Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin
other 70

Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin

Cloudflare, Workers için daha dar kapsamlı erişim ve Developer Platform rolleri ile ekip üyeleri, CI tokenları ve ajanların yalnızca ihtiyaç duydukları erişime sahip olmasını sağlayan granular authorization özelliğini tanıttı.

15.09.2026 16:00 Cloudflare Security Blog US
Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet
other 65

Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet

Cloudflare, web içeriğinin keşfedilebilir kalmasını sağlayıp AI eğitim verileri için taramayı reddetmeyi mümkün kılan yeni kontroller ve Accountable etiketini duyurdu; bu girişim büyük teknoloji şirketleriyle ortak bir güvenlik/uyum yaklaşımına dayanıyor.

15.09.2026 16:00 Cloudflare Security Blog US
ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi
other 62

ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi

ABD Federal Register web sitesinin açık kaynaklı Çin yapay zeka aracı kullanması güvenlik ve güvenilirlik tartışmalarını ateşledi; bu durum siber güvenlik ve politika açılarıyla inceleniyor.

18.09.2026 20:28 Ars Technica US
Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor
other 62

Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor

Google Pixel’in Eylül güncellemesi, önemli kişilerle iletişimi hızlandırıyor ve scam korumasını güçlendiriyor; kullanıcı güvenliği açısından önemli bir iyileştirme olarak değerlendiriliyor.

16.09.2026 19:25 ZDNet Security US
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor
other 62

Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor

Bir araştırmacının dijital platformlara yönelik eleştirileri ve deportasyon tehdidinin devam etmesi görüntüleniyor; olay siber güvenlik ve dijital haklar bağlamında değerlendiriliyor.

14.09.2026 21:24 Ars Technica US
IV drips used for detoxification actually filled with toxins; dozens poisoned
other 58

IV drips used for detoxification actually filled with toxins; dozens poisoned

IV drip uygulamalarında toksinler karışımlarıyla tehlikeli vakalar ortaya çıktı; CDC ve FDA uyarılarıyla güvenlik ve biyomedikal uygulama güvenliği önem kazandı.

17.09.2026 20:43 Ars Technica US
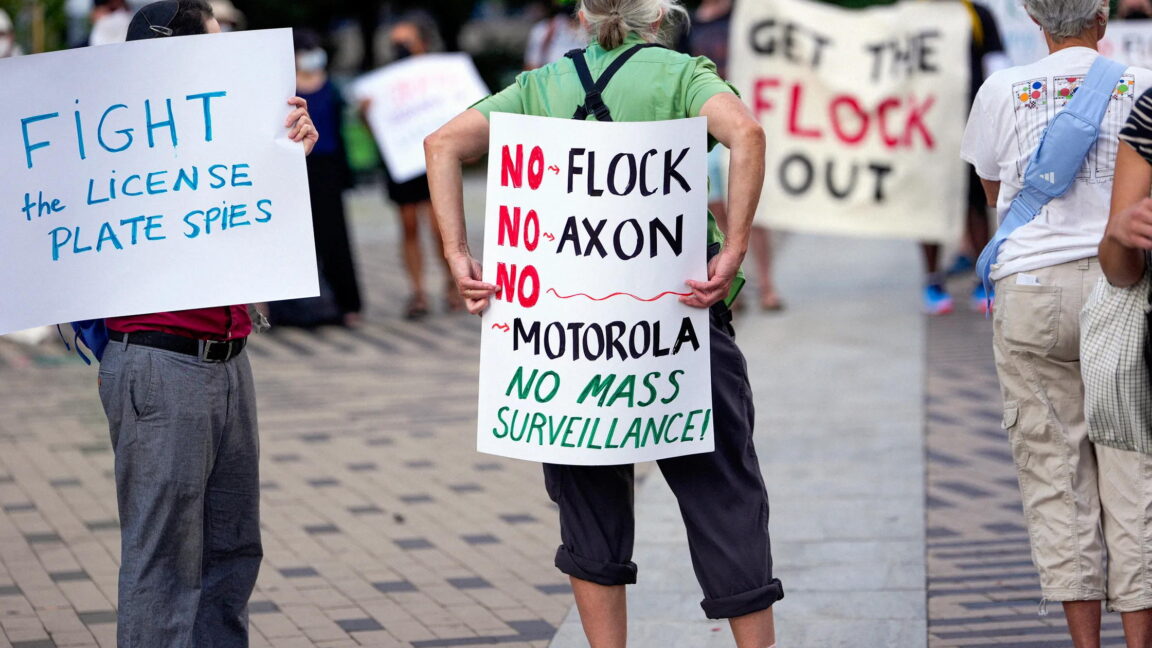
Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor
other 48

Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor

Yasa tasarısı Flock kameralarının sadece bazı kamu güvenliği amaçlarıyla kullanımını öngörüyor. Bu durum dijital gözetim altyapılarının güvenlik ve güvenlik politikaları bağlamında ele alınması gerektiğini gösteriyor.

16.09.2026 17:03 Ars Technica US
other 75

FBI, Silinmiş Signal Mesajlarını iPhone Bildirimleri Üzerinden Geri Kazandı

Bir mahkeme davası, FBI'ın silinmiş Signal mesajlarına iPhone bildirim verileri üzerinden erişim sağladığını ortaya koydu. Bu durum, dijital gizlilik ve veri güvenliği konularında endişelere yol açıyor.

11.04.2026 19:04 HackRead GB
siber güvenlik gizlilik veri güvenliği
Push Bildirimleriniz FBI'dan Güvende Değil
other 75

Push Bildirimleriniz FBI'dan Güvende Değil

FBI, kullanıcıların push bildirimlerinin güvenli olmadığını belirtti. Bu durum, siber güvenlik açısından önemli bir tehdit oluşturuyor.

11.04.2026 13:30 Wired Security US
other 75

Finansal Suçlarla Mücadelede Yapay Zeka Rolü: Gerçek Zamanlı İşlem İzleme ile Riskleri Yönetmek

Finansal piyasalardaki hızlı değişim, siber suçların artmasına neden oluyor. Yapay zeka, bu suçlarla mücadelede gerçek zamanlı işlem izleme ile riskleri yönetmek için önemli bir çözüm sunuyor.

11.04.2026 08:56 Siber Bülten TR
siber güvenlik yapay zeka finansal suçlar
other 85

Sahadan rapora ve tekrar: Olay müdahale uzmanları nasıl Yılın İncelemesini kullanabilir?

Cisco Talos, her yılın tehdit manzarasını analiz eden bir rapor yayımlıyor. Olay müdahale ekipleri, bu raporu kullanarak tehditleri daha iyi anlayabilir ve savunma hazırlıklarını güçlendirebilir.

11.04.2026 05:00 NCSC-FI News FI
siber güvenlik tehdit analizi olay müdahale
Anthropic'in Mythos'u Siber Güvenlikte Bir Hesaplaşmayı Zorlayacak—Ama Düşündüğünüz Gibi Değil

Anthropic'in Mythos'u Siber Güvenlikte Bir Hesaplaşmayı Zorlayacak—Ama Düşündüğünüz Gibi Değil

10.04.2026 21:08 85
other 85

Fransa, ABD teknolojisine bağımlılığı azaltmak için Windows'tan Linux'a geçiyor

Fransa, Windows'tan Linux'a geçerek Amerikan teknoloji şirketlerine olan bağımlılığını azaltmayı hedefliyor. Bu değişim, siber güvenlik ve dijital bağımsızlık açısından kritik bir adım olarak görülüyor.

10.04.2026 17:39 TechCrunch Security US
siber güvenlik Linux Windows
other 75

Britanya, sinyal jammer'ları ile ilgili yasaları şekillendirmeden önce görüş arıyor

Birleşik Krallık hükümeti, radyo frekansı jammer'larının yasaklanması için bir yasama süreci başlatıyor. Dört haftalık bir kanıt çağrısı ile halkın görüşlerini almak istiyor.

10.04.2026 14:01 The Register Security GB
siber güvenlik radyo frekansı jammer
other 85

Google, Gmail'in mobil cihazlarda uçtan uca şifrelemesini başlattı

Google, Gmail'in uçtan uca şifreleme (E2EE) özelliğini tüm Android ve iOS cihazlarında kullanıma sundu. Bu, kurumsal kullanıcıların ek araçlara ihtiyaç duymadan e-postalarını güvenli bir şekilde yönetmelerine olanak tanıyor.

10.04.2026 13:44 BleepingComputer US
şifreleme Gmail siber güvenlik
other 75

Kurtarma dolandırıcıları, zor zamanlarınızda sizi vuruyor: İkinci bir saldırıdan nasıl kaçınabilirsiniz

Dolandırıcılık mağdurları, 'sucker list' olarak bilinen listelere eklenerek yeni dolandırıcılık girişimlerine maruz kalabiliyor. Bu makalede, ikinci bir saldırıdan nasıl korunabileceği hakkında bilgiler verilmektedir.

10.04.2026 12:00 ESET Research SK
dolandırıcılık siber güvenlik mağdur
Google, Windows için Chrome 146'da Oturum Hırsızlığını Engellemek İçin DBSC'yi Yayınladı

Google, Windows için Chrome 146'da Oturum Hırsızlığını Engellemek İçin DBSC'yi Yayınladı

10.04.2026 10:58 85
other 85

Google, Chrome'da Çerez Hırsızlığına Karşı Koruma Sağlıyor

Google, Chrome tarayıcısında çerez hırsızlığına karşı yeni bir koruma mekanizması geliştirdi. Bu mekanizma, çalınan oturum çerezlerini kullanılamaz hale getiriyor.

10.04.2026 10:50 SecurityWeek US
siber güvenlik tarayıcı çerez hırsızlığı
other 70

Şifrelerde Sayı Kullanımı: İkinci Bölüm

Bu yazıda, şifrelerde sayı kullanımının zamanla nasıl değiştiği ve botların yeni yıl değerlerini nasıl entegre ettiği ele alındı. Özellikle, kullanıcıların şifrelerinde tarihleri nasıl kullandıkları örneklerle gösterildi.

10.04.2026 05:00 NCSC-FI News FI
şifre güvenliği kullanıcı davranışı siber güvenlik
1 ... 88 89 90 91 92 ... 154
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-21
Son 24 saatte bildirilen güvenlik olayları, kurumsal ve açık platformlarda kritik zafiyetler ve izinsiz erişim riskleri içeren çok sayıda vaka içeriyor. PostgreSQL uzantısı pg_partman ve IBM Guardium Data Protection gibi ticari çözümlerde SQL enjeksiyonu ve yetki yükseltme gibi zafiyetler öne çıkıyor. OpenShift’in web konsolundaki SSRF ve kaynak tüketimi açığı ise kimlik doğrulama gerektirmeyen bir durumda etkili olabiliyor. Totolink A3002MU yönlendiricisindeki uzaktan kod yürütme (RCE) açıkları yüksek tehdit oluşturuyor. OpenAI Codex güvenlik testlerinde sandbox zafiyeti raporları ise yapay zeka destekli araçların güvenlik sınırlarını gösteriyor. Tedarik zinciri ve bulut güvenliği alanlarında da önemli uyarılar mevcut; çok sayıda CVE ikili/çoklu tehdit oluşturan kritik sınıfta yer alıyor. Olaylar, özellikle FI ve US odaklısa ve yüksek etkiye sahip. Genel olarak, izleme, yamalar ve güvenlik kontrollerinin güçlendirilmesi kritik öneme sahip.
Toplam Haber: 13
Yüksek Önem: 4
IOC/CVE: 6
Öne Çıkanlar
• pg_partman’da SQL enjeksiyonu ve yetki yükseltme ile birden çok CVE tanımlandı; OS komutlarının çalıştırılması riski mevcut.
• IBM Guardium Data Protection için çok sayıda CVE ile ilgili güvenlik güncellemesi yayımlandı; yüksek zarar potansiyeli var.
• Red Hat OpenShift Web Console’da SSRF ve kaynak tüketimi açığı, unauthenticated erişim ile kritik etki yaratabilir.
• Totolink A3002MU router’da RCE açıkları uzaktan tetiklenebilir ve kamuya açık exploit materyali mevcut.
• OpenAI Codex sandbox güvenliklerinden görülen zayıflıklar, yapay zeka destekli araçlarda güvenlik operasyonlarını etkileyebilir.
• Çok sayıda CVE ileri düzey tehditler içeriyor; güvenlik takımları için güncel yamaların uygulanması kritik.
CVE ve Açıklamaları
CVE-2023-XXXX
kısa etki
CVE-2026-61781
yüksek etki
CVE-2026-61817
yüksek etki
CVE-2026-61818
yüksek etki
CVE-2026-61819
yüksek etki
CVE-2026-61820
yüksek etki
CVE ve Açıklamaları
CVE-2026-61821
orta/yüksek etki
CVE-2026-61822
orta etki
CVE-2026-84031
yüksek etki
CVE-2026-82340
orta/yüksek etki
CVE-2026-84436
orta etki
CVE-2026-84862
orta etki
CVE ve Açıklamaları
CVE-2026-81937
orta etki
CVE-2026-84073
orta etki
CVE-2026-84082
orta etki
CVE-2026-81657
orta etki
CVE-2026-81626
orta etki
CVE-2026-81656
orta etki
CVE ve Açıklamaları
CVE-2026-84034
orta etki
CVE-2026-84064
orta etki
CVE-2026-75885
yüksek etki
CVE-2026-93738
yüksek etki
CVE-2026-93739
yüksek etki
CVE-2026-93740
yüksek etki
CVE ve Açıklamaları
CVE-2026-93741
yüksek etki
CVE-2026-93742
yüksek etki