Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1844 kayıt listeleniyor.

1844
Kayıt
12
Bu sayfa
1082
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security network phishing CVE security
Öne çıkan haberler
Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin
other 70

Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin

Cloudflare, Workers için daha dar kapsamlı erişim ve Developer Platform rolleri ile ekip üyeleri, CI tokenları ve ajanların yalnızca ihtiyaç duydukları erişime sahip olmasını sağlayan granular authorization özelliğini tanıttı.

15.09.2026 16:00 Cloudflare Security Blog US
Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet
other 65

Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet

Cloudflare, web içeriğinin keşfedilebilir kalmasını sağlayıp AI eğitim verileri için taramayı reddetmeyi mümkün kılan yeni kontroller ve Accountable etiketini duyurdu; bu girişim büyük teknoloji şirketleriyle ortak bir güvenlik/uyum yaklaşımına dayanıyor.

15.09.2026 16:00 Cloudflare Security Blog US
ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi
other 62

ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi

ABD Federal Register web sitesinin açık kaynaklı Çin yapay zeka aracı kullanması güvenlik ve güvenilirlik tartışmalarını ateşledi; bu durum siber güvenlik ve politika açılarıyla inceleniyor.

18.09.2026 20:28 Ars Technica US
Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor
other 62

Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor

Google Pixel’in Eylül güncellemesi, önemli kişilerle iletişimi hızlandırıyor ve scam korumasını güçlendiriyor; kullanıcı güvenliği açısından önemli bir iyileştirme olarak değerlendiriliyor.

16.09.2026 19:25 ZDNet Security US
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor
other 62

Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor

Bir araştırmacının dijital platformlara yönelik eleştirileri ve deportasyon tehdidinin devam etmesi görüntüleniyor; olay siber güvenlik ve dijital haklar bağlamında değerlendiriliyor.

14.09.2026 21:24 Ars Technica US
IV drips used for detoxification actually filled with toxins; dozens poisoned
other 58

IV drips used for detoxification actually filled with toxins; dozens poisoned

IV drip uygulamalarında toksinler karışımlarıyla tehlikeli vakalar ortaya çıktı; CDC ve FDA uyarılarıyla güvenlik ve biyomedikal uygulama güvenliği önem kazandı.

17.09.2026 20:43 Ars Technica US
Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor
other 48

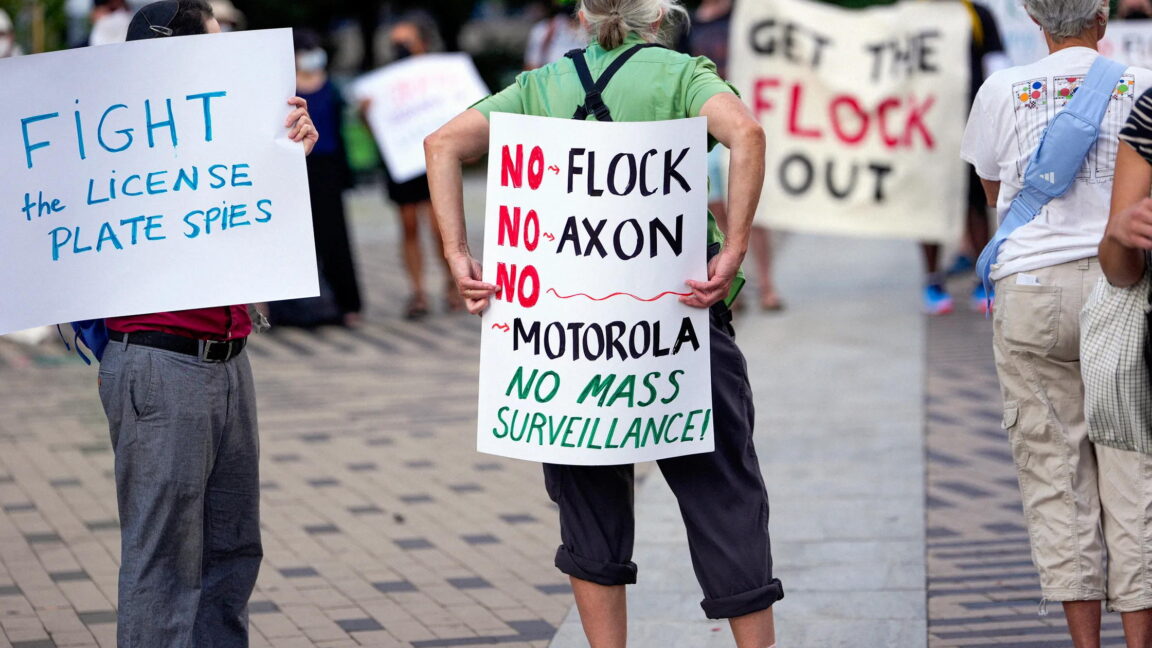
Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor

Yasa tasarısı Flock kameralarının sadece bazı kamu güvenliği amaçlarıyla kullanımını öngörüyor. Bu durum dijital gözetim altyapılarının güvenlik ve güvenlik politikaları bağlamında ele alınması gerektiğini gösteriyor.

16.09.2026 17:03 Ars Technica US
[Webinar] Ortak Olmayan İnsan Dışı Kimlikleri Ortaya Çıkarın ve Ortadan Kaldırın
other 85

[Webinar] Ortak Olmayan İnsan Dışı Kimlikleri Ortaya Çıkarın ve Ortadan Kaldırın

Webinar, yönetilmeyen otomatik kimliklerin bulut güvenliğindeki rolünü ve bunların nasıl ortadan kaldırılacağını tartışacak. 2024'te bulut ihlallerinin %68'inin bu tür kimliklerden kaynaklandığı belirtiliyor.

16.04.2026 14:55 The Hacker News US
other 75

Sanal Asistan Kiralamanın Siber Güvenlik Riskleri ve İşletmenizi Koruma Yöntemleri

Sanal asistanlar, işletmelerin verimliliğini artırırken siber güvenlik risklerini de artırıyor. Zayıf erişim kontrolü ve kimlik bilgisi paylaşımı gibi faktörler, hassas verilerin ifşasına yol açabilir.

16.04.2026 14:23 HackRead GB
siber güvenlik sanal asistan verimlilik
other 85

Eğitim teknolojileri devi McGraw Hill'de veri ihlali, 13.5 milyon hesabı etkiliyor

ShinyHunters isimli fidye grubu, McGraw Hill'in Salesforce ortamına sızarak 13.5 milyon kullanıcı hesabına ait verileri çaldı ve bu verileri sızdırdı.

16.04.2026 13:35 BleepingComputer US
veri ihlali siber güvenlik fidye yazılımı
Gizli Yolcu? Taboola, Giriş Yapmış Bankacılık Oturumlarını Temu'ya Yönlendiriyor

Gizli Yolcu? Taboola, Giriş Yapmış Bankacılık Oturumlarını Temu'ya Yönlendiriyor

16.04.2026 13:30 85
other 85

Booking.com İhlali Dolandırıcılara Misafirleri Hedef Alma İmkanı Sağlıyor

Booking.com'dan çalınan misafir rezervasyon verileri, dolandırıcılar tarafından otelleri taklit etmek için kullanılabilir. Bu, ödeme ve kişisel bilgilerin çalınmasına yol açabilir.

16.04.2026 11:02 Malwarebytes Labs US
siber güvenlik veri ihlali dolandırıcılık
other 75

Sunucu odası kilidi sadece bir aldatmacaydı

Haber, sunucu odalarının fiziksel güvenliğinin siber güvenlik açısından ne kadar kritik olduğunu anlatıyor. Fiziksel güvenlik zayıflıkları, siber saldırılara karşı ciddi tehditler oluşturabilir.

16.04.2026 11:00 The Register Security GB
siber güvenlik fiziksel güvenlik sunucu
other 85

Savunucular için Sınır AI: CrowdStrike ve OpenAI TAC

CrowdStrike, OpenAI ile birlikte siber güvenlik alanında yapay zeka tabanlı çözümler geliştirmek için bir iş birliği başlattı. Bu girişim, siber tehditlere karşı daha güçlü bir savunma mekanizması oluşturmayı amaçlıyor.

16.04.2026 08:00 CrowdStrike US
siber güvenlik yapay zeka iş birliği
other 75

Ağ Trafiğini Anonimleştirme: SOCKS5 ve Veri Şifrelemesine Derin Bir Bakış

SOCKS5 protokolü, ağ trafiğini anonimleştirerek güvenliği artırmakta ve veri şifrelemesi ile iş kullanımı için güvenilir veri toplama sağlamaktadır.

16.04.2026 02:28 HackRead GB
siber güvenlik ağ şifreleme
other 85

Uzaktan Sunucu Erişimini Güvence Altına Alma: VPN'lerin Yöneticiler İçin Önemi

VPN'ler, uzaktan sunucu erişimini güvence altına almak için trafiği şifreleyerek, yalnızca yetkilendirilmiş kullanıcıların girişine izin vererek ve kritik sistemlerin internet üzerindeki maruziyetini azaltarak önemli bir rol oynamaktadır.

16.04.2026 01:39 HackRead GB
VPN siber güvenlik uzaktan erişim
Siber Tehditleri Tespit Etmek: Görme Engelli ve Düşük Görüşlü Kullanıcılar için Bir Rehber

Siber Tehditleri Tespit Etmek: Görme Engelli ve Düşük Görüşlü Kullanıcılar için Bir Rehber

15.04.2026 20:34 75
other 85

Apple Store'da $9.5M Kripto Hırsızlığına Bağlı Sahte Ledger Live Uygulaması

Apple Store'da sahte bir Ledger Live uygulaması onaylandı ve bu uygulama üzerinden 9.5 milyon dolarlık kripto para hırsızlığı gerçekleştirildi. Kullanıcıların bu uygulamayı yükleyip yüklemediği sorgulanıyor.

15.04.2026 19:47 HackRead GB
siber güvenlik kripto para dolandırıcılık
other 75

Bir banka kasasının planını dağıtmak gibi: AI, bir şirketin açık kaynak kullanımını terk etmesine neden oldu

Cal, açık kaynak programını, AI'nın açık kodunu hackleme tehlikesiyle başa çıkamadığı için özel bir modele geçirmeye karar verdi.

15.04.2026 18:00 ZDNet Security US
siber güvenlik AI açık kaynak
1 ... 84 85 86 87 88 ... 154
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-21
Son 24 saatte bildirilen güvenlik olayları, kurumsal ve açık platformlarda kritik zafiyetler ve izinsiz erişim riskleri içeren çok sayıda vaka içeriyor. PostgreSQL uzantısı pg_partman ve IBM Guardium Data Protection gibi ticari çözümlerde SQL enjeksiyonu ve yetki yükseltme gibi zafiyetler öne çıkıyor. OpenShift’in web konsolundaki SSRF ve kaynak tüketimi açığı ise kimlik doğrulama gerektirmeyen bir durumda etkili olabiliyor. Totolink A3002MU yönlendiricisindeki uzaktan kod yürütme (RCE) açıkları yüksek tehdit oluşturuyor. OpenAI Codex güvenlik testlerinde sandbox zafiyeti raporları ise yapay zeka destekli araçların güvenlik sınırlarını gösteriyor. Tedarik zinciri ve bulut güvenliği alanlarında da önemli uyarılar mevcut; çok sayıda CVE ikili/çoklu tehdit oluşturan kritik sınıfta yer alıyor. Olaylar, özellikle FI ve US odaklısa ve yüksek etkiye sahip. Genel olarak, izleme, yamalar ve güvenlik kontrollerinin güçlendirilmesi kritik öneme sahip.
Toplam Haber: 13
Yüksek Önem: 4
IOC/CVE: 6
Öne Çıkanlar
• pg_partman’da SQL enjeksiyonu ve yetki yükseltme ile birden çok CVE tanımlandı; OS komutlarının çalıştırılması riski mevcut.
• IBM Guardium Data Protection için çok sayıda CVE ile ilgili güvenlik güncellemesi yayımlandı; yüksek zarar potansiyeli var.
• Red Hat OpenShift Web Console’da SSRF ve kaynak tüketimi açığı, unauthenticated erişim ile kritik etki yaratabilir.
• Totolink A3002MU router’da RCE açıkları uzaktan tetiklenebilir ve kamuya açık exploit materyali mevcut.
• OpenAI Codex sandbox güvenliklerinden görülen zayıflıklar, yapay zeka destekli araçlarda güvenlik operasyonlarını etkileyebilir.
• Çok sayıda CVE ileri düzey tehditler içeriyor; güvenlik takımları için güncel yamaların uygulanması kritik.
CVE ve Açıklamaları
CVE-2023-XXXX
kısa etki
CVE-2026-61781
yüksek etki
CVE-2026-61817
yüksek etki
CVE-2026-61818
yüksek etki
CVE-2026-61819
yüksek etki
CVE-2026-61820
yüksek etki
CVE ve Açıklamaları
CVE-2026-61821
orta/yüksek etki
CVE-2026-61822
orta etki
CVE-2026-84031
yüksek etki
CVE-2026-82340
orta/yüksek etki
CVE-2026-84436
orta etki
CVE-2026-84862
orta etki
CVE ve Açıklamaları
CVE-2026-81937
orta etki
CVE-2026-84073
orta etki
CVE-2026-84082
orta etki
CVE-2026-81657
orta etki
CVE-2026-81626
orta etki
CVE-2026-81656
orta etki
CVE ve Açıklamaları
CVE-2026-84034
orta etki
CVE-2026-84064
orta etki
CVE-2026-75885
yüksek etki
CVE-2026-93738
yüksek etki
CVE-2026-93739
yüksek etki
CVE-2026-93740
yüksek etki
CVE ve Açıklamaları
CVE-2026-93741
yüksek etki
CVE-2026-93742
yüksek etki