Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1095 kayıt listeleniyor.

1095
Kayıt
12
Bu sayfa
1078
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
Bir “AI yavaşlaması” ile neden ilgilenmelisiniz?
other 72

Bir “AI yavaşlaması” ile neden ilgilenmelisiniz?

AI alanındaki hızlı gelişmelere rağmen güvenlik temellerine odaklanmanın en iyi güvenlik stratejisi olduğu belirtiliyor; temel güvenlik uygulamalarının güçlendirilmesi öncelikli bir mesaj.

17.09.2026 21:00 Cisco Talos Intelligence Group US
Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor
other 65

Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor

Güvenlik odaklı bir duruşla yapay zeka gelişiminde temkinli adımlar atılması gerektiğini savunan liderler var; bu yaklaşım endüstri için olası faydalar sağlayabilir.

14.09.2026 22:06 Ars Technica US
Anthropic Claude Chat ve Cowork'u tek bir platformda birleştiriyor
other 62

Anthropic Claude Chat ve Cowork'u tek bir platformda birleştiriyor

Claude ile Cowork bir araya geliyor ve Claude Docs tanıtılıyor; kurumsal yapay zeka çözümlerinin entegrasyonu ve güvenlik boyutu vurgulanıyor.

16.09.2026 19:30 ZDNet Security US
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
Yapay Zekânınızı Kimin Yönetiyor? Kurumsal Ajanlar ve Modelleri İçin Güven Yönetimi Çerçevesi
other 62

Yapay Zekânınızı Kimin Yönetiyor? Kurumsal Ajanlar ve Modelleri İçin Güven Yönetimi Çerçevesi

Güvenilir bir yönetişim çerçevesi ile kurumsal AI ajanları ve modellerinin güvenli çalışması amaçlanıyor; DigiCert'in dijital kimlik çözümleriyle her ajana pasaport benzeri kimlik ve sahiplik yapısı öneriliyor.

15.09.2026 18:00 The Register Security GB
Rapor: Çin Raptor 3 motorunu istiyor; SpaceX büyük Starship testine hazır
other 45

Rapor: Çin Raptor 3 motorunu istiyor; SpaceX büyük Starship testine hazır

SpaceX'in Starship geliştirme yolculuğu ve Çin'in Raptor 3 motoru çalışmaları, uzay programlarının dijital altyapı güvenliği ve iletişim güvenliği üzerinde etkili olabilir; makale bu ilerlemelere odaklanıyor.

18.09.2026 14:00 Ars Technica US
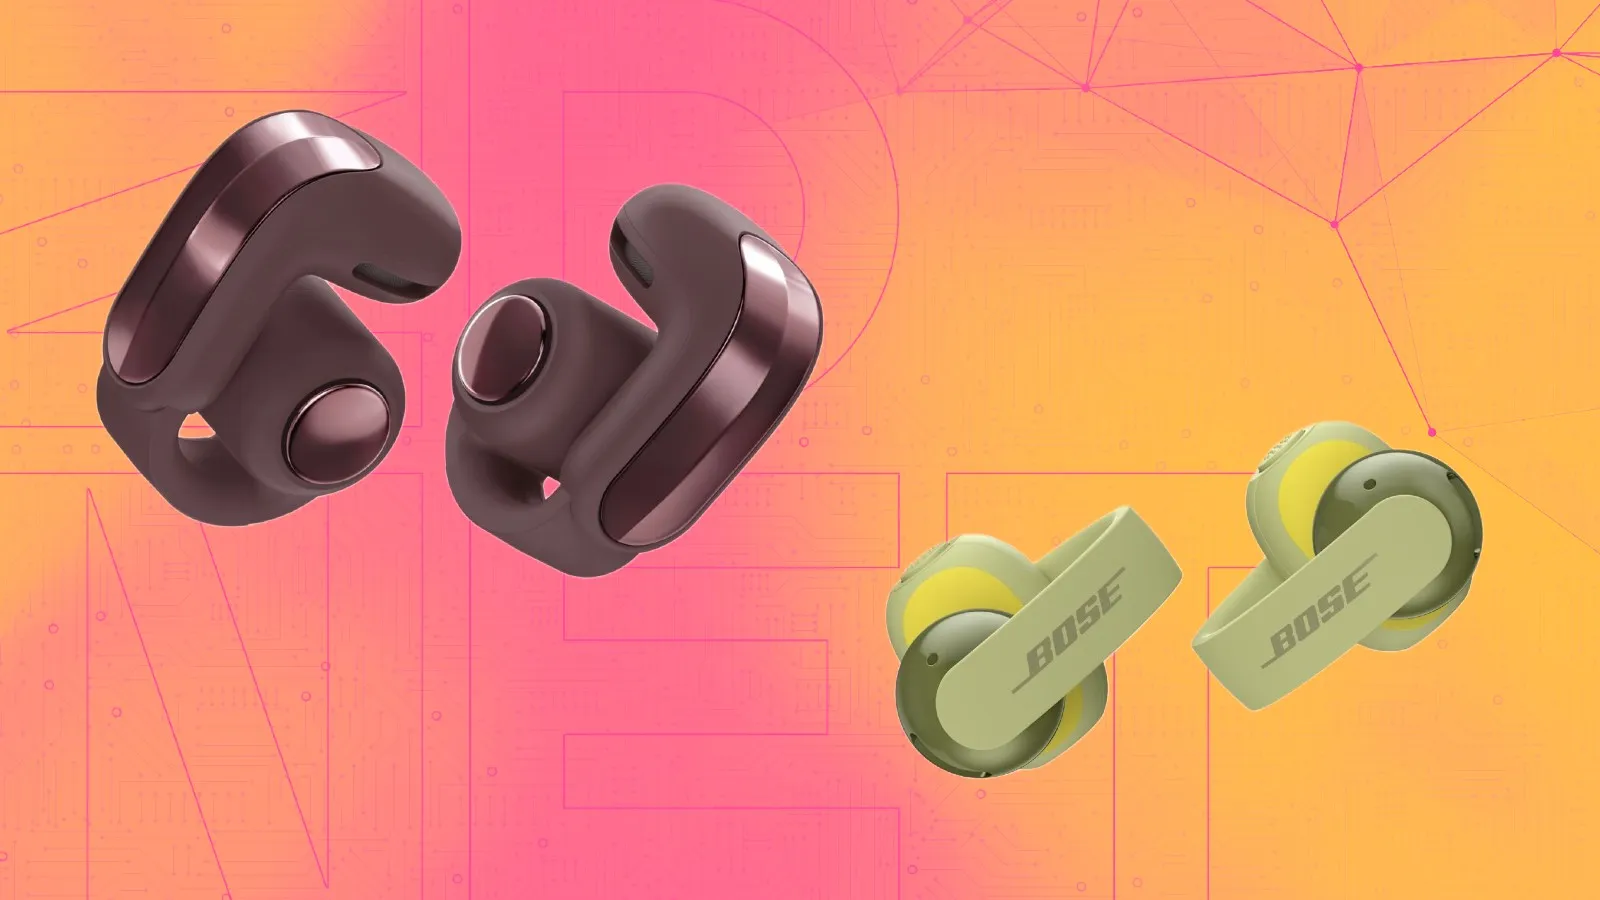
Bose, yeni açık kulaklıklar ile güncellenmiş bir favori döndürüyor
other 45

Bose, yeni açık kulaklıklar ile güncellenmiş bir favori döndürüyor

Bose, açık kulaklık segmentinde Ultra Open (2nd Gen) ve Sport Open Earbuds modellerini tanıttı; kullanıcı güvenliği ve deneyimini artıran özellikler sunuyor.

17.09.2026 16:00 ZDNet Security US
Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor
other 85

Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor

Siber güvenlik araştırmacıları, yeraltı forumlarda yapay zeka modellerine yasadışı erişim sağlayan hizmetlerin reklamlarını buldu. Poison Claude, Anthropic'in LLM'lerine erişim sunduğunu iddia ediyor.

05.08.2026 18:36 The Hacker News US
other 85

Lockdown Modu Nasıl Kullanılır: FBI'yı Bile Alt Eden Aşırı iPhone Güvenlik Özelliği

Lockdown Mode, iPhone kullanıcılarını siber saldırılardan korumak için tasarlanmış bir güvenlik özelliğidir. Bu mod, cihazın el konulması durumunda adli inceleme araçlarını engelleyerek ek bir güvenlik katmanı sunar.

06.02.2026 22:53 ZDNet Security -
siber güvenlik iPhone Lockdown Modu
other 85

EDR, E-posta ve SASE Bu Tarayıcı Saldırıları Sınıfını Kaçırıyor

Modern saldırıların çoğu tarayıcı içinde gerçekleşiyor ve bu durum geleneksel güvenlik araçlarının etkisiz kalmasına neden oluyor. EDR, e-posta ve SASE sistemlerinin tarayıcı tabanlı saldırıları gözden kaçırdığı ifade ediliyor.

06.02.2026 18:01 BleepingComputer -
siber güvenlik tarayıcı saldırıları EDR
CISA, Federal Ağ Riskini Azaltmak İçin Desteklenmeyen Kenar Cihazlarının Kaldırılmasını Emretti
other 85

CISA, Federal Ağ Riskini Azaltmak İçin Desteklenmeyen Kenar Cihazlarının Kaldırılmasını Emretti

CISA, federal ajansların kenar ağ cihazlarının yaşam döngüsü yönetimini güçlendirmesi ve artık güvenlik güncellemeleri almayan cihazları kaldırması gerektiğini belirtti. Bu uygulama, teknik borcu azaltmayı ve güvenlik risklerini minimize etmeyi amaçlıyor.

06.02.2026 16:43 The Hacker News -
other 85

Yapay Zeka ile Yaşamak: Saldırgan Taktiklerinin Bir Sonraki Evrimi

Yapay zeka, siber saldırganların taktiklerini dönüştürerek yeni bir evrim sürecine girdi. Bu gelişme, siber güvenlik uzmanlarının karşılaştığı tehditleri artırıyor.

06.02.2026 15:00 SecurityWeek -
siber güvenlik yapay zeka saldırı teknikleri
Samsung Knox, Ağ Güvenliği İhlallerini Nasıl Durdurur?

Samsung Knox, Ağ Güvenliği İhlallerini Nasıl Durdurur?

06.02.2026 13:30 85
other 75

Airrived, 6.1 Milyon Dolar Yatırım ile Gizlilikten Çıkıyor

Airrived, 6.1 milyon dolarlık yatırım alarak Agentic OS adında yeni bir platform geliştirdi. Bu platform, siber güvenlik ve BT süreçlerini bir araya getirmeyi hedefliyor.

06.02.2026 12:40 SecurityWeek -
siber güvenlik platform yatırım
other 85

CISA, federal ajansların ömrü dolmuş kenar cihazlarını değiştirmesini emretti

CISA, federal ajanslara, üreticilerden güvenlik güncellemeleri almayan ağ kenar cihazlarını tanımlayıp kaldırmaları için yeni bir operasyonel direktif yayınladı. Bu adım, siber güvenlik tehditlerine karşı önlem almak amacıyla atılmıştır.

06.02.2026 11:41 BleepingComputer -
siber güvenlik ağ CISA
other 75

Zscaler, Tarayıcı Güvenliği Firması SquareX'i Satın Aldı

Zscaler, SquareX'i satın alarak müşterilerine tarayıcılarına entegre edilebilen hafif uzantılar sunmayı hedefliyor. Bu, üçüncü taraf tarayıcılarına olan ihtiyacı ortadan kaldıracak.

06.02.2026 05:48 SecurityWeek -
Zscaler SquareX tarayıcı güvenliği
other 75

Nullify, Siber Güvenlik Yapay Zeka İş Gücü İçin 12.5 Milyon Dolar Başlangıç Finansmanı Sağladı

Nullify, siber güvenlik yapay zeka iş gücünü geliştirmek amacıyla 12.5 milyon dolarlık başlangıç finansmanı sağladı. Bu yatırım, SYN Ventures tarafından yönlendirildi.

05.02.2026 16:02 SecurityWeek -
siber güvenlik yapay zeka finansman
other 85

LLM'nizin uyku ajanı arka kapısıyla zehirlendiğine dair üç ipucu

Yapay zeka büyük dil modellerinde gizli arka kapıların varlığı, tespit edilmesi zor bir güvenlik tehdidi oluşturuyor. Bu durum, siber güvenlik alanında yeni zorluklar ortaya çıkarıyor.

05.02.2026 10:32 The Register Security -
yapay zeka siber güvenlik arka kapı
other 85

Kapsamlı Ölçekte Arka Kapılı Dil Modellerinin Tespiti

Yapay zeka modellerinin geliştirilmesi ve dağıtımı sırasında güvenlik önlemlerinin artırılması gerektiği belirtiliyor. Arka kapı benzeri davranışların tespiti için derinlemesine savunma stratejileri öneriliyor.

05.02.2026 06:00 NCSC-FI News -
yapay zeka siber güvenlik arka kapı
other 75

Bu Linux dağıtımı, gördüğüm en akıllı güvenlik özelliklerinden birine sahip (ve birçok test yaptım)

iDeal OS, MXLinux tabanlı bir dağıtım olup, kullanıcılarına ekstra güvenlik özellikleri sunmaktadır. Bu özellikler, siber güvenlik açısından dikkat çekici bir alternatif oluşturuyor.

02.02.2026 20:53 ZDNet Security -
Linux güvenlik dağıtım
1 ... 83 84 85 86 87 ... 92
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-19
Son 24 saatte küresel siber tehditler, özellikle ICS güvenlik açıkları, kök erişim için kritik hatlar ve tedarik zinciri saldırıları öne çıktı. ICS danışmanlıkları ve Patch hafifletici önlemler, güvenlik topluluğunu uyarırken, Azure AI Foundry’deki sıfır günlük ölçekli üstünlük sorunları ve WordPress tedarik zinciri saldırıları da dikkat çekti. Birleşik tehdit eğilimleri arasında yerel ayrıcalık yükseltme, açık kaynak güvenlik zafiyetleri ve kurumsal ağlarda hedefli saldırı kalıpları bulunuyor. Olaylar yüksek CVSS skoru ile kendini gösterirken, USA ve AB merkezli güvenlik operasyon merkezleri yoğun uyarılar yayımladı. Ayrıca Brevo’nun tedarik zinciri saldırısı, yüz binlerce sitenin etkilenmesiyle geniş çaplı bir tehdit olarak raporlandı. Genel olarak, savunma hattında tespit, hızlı yamalama ve çok katmanlı güvenlik kontrollerinin güçlendirilmesi gerekiyor.
Toplam Haber: 79
Yüksek Önem: 6
IOC/CVE: 19
Öne Çıkanlar
• CISA’nin sekiz ICS danışmanlığı kritik tehditler ve çok sayıda CVE ile yüksek önem arz etti.
• Check Point CVE-2026-91843 ile kök kullanıcı yetkisi elde edilmesini önleyen yamayı yayımladı.
• Brevo tedarik zinciri saldırısı 100k’dan fazla kurumu etkiledi; WordPress backdoor ve Clickfix kaplama kullanıldı.
• Microsoft Azure AI Foundry’de CVSS 10.0’luk kritik hata CVE-2026-85889 ile yetkisiz ayrıcalık artışına yol açabilir.
• TeamPCP tedarik zinciri saldırılarında içerden bir mole raporlanıyor; birçok şirkete zarar veriyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN-A
kısa etki
CVE-YYYY-NNNN-B
kısa etki
CVE-YYYY-NNNN-C
kısa etki
CVE-YYYY-NNNN-D
kısa etki
CVE-2023-5778
kullanıcı hesaplarına yetkisiz erişim potansiyeli
CVE-2026-28326
kısa etki
CVE ve Açıklamaları
CVE-2026-15579
kısa etki
CVE-2024-XXXX
kısa etki
CVE-2026-85889
tam yetkisiz ayrıcalık artışı
<PLACEHOLDER>
bilinmiyor
CVE-2026-58138
kısa etki
CVE-2026-91843
kök kullanıcı yetkisi elde etmeye olanak sağlayan kritik açığa yönelik CVE
CVE ve Açıklamaları
CVE-2026-XXXX
bilinmiyor
CVE-2026-13348
kısa etki
CVE-2026-31431
kısa etki
CVE-2026-13336
kısa etki
CVE-2026-13337
kısa etki
CVE-2025-6625
kısa etki
CVE ve Açıklamaları
CVE-2024-4872
kısa etki
CVE-2024-3980
kısa etki