Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1844 kayıt listeleniyor.

1844
Kayıt
12
Bu sayfa
1082
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security network phishing CVE security
Öne çıkan haberler
Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin
other 70

Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin

Cloudflare, Workers için daha dar kapsamlı erişim ve Developer Platform rolleri ile ekip üyeleri, CI tokenları ve ajanların yalnızca ihtiyaç duydukları erişime sahip olmasını sağlayan granular authorization özelliğini tanıttı.

15.09.2026 16:00 Cloudflare Security Blog US
Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet
other 65

Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet

Cloudflare, web içeriğinin keşfedilebilir kalmasını sağlayıp AI eğitim verileri için taramayı reddetmeyi mümkün kılan yeni kontroller ve Accountable etiketini duyurdu; bu girişim büyük teknoloji şirketleriyle ortak bir güvenlik/uyum yaklaşımına dayanıyor.

15.09.2026 16:00 Cloudflare Security Blog US
ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi
other 62

ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi

ABD Federal Register web sitesinin açık kaynaklı Çin yapay zeka aracı kullanması güvenlik ve güvenilirlik tartışmalarını ateşledi; bu durum siber güvenlik ve politika açılarıyla inceleniyor.

18.09.2026 20:28 Ars Technica US
Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor
other 62

Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor

Google Pixel’in Eylül güncellemesi, önemli kişilerle iletişimi hızlandırıyor ve scam korumasını güçlendiriyor; kullanıcı güvenliği açısından önemli bir iyileştirme olarak değerlendiriliyor.

16.09.2026 19:25 ZDNet Security US
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor
other 62

Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor

Bir araştırmacının dijital platformlara yönelik eleştirileri ve deportasyon tehdidinin devam etmesi görüntüleniyor; olay siber güvenlik ve dijital haklar bağlamında değerlendiriliyor.

14.09.2026 21:24 Ars Technica US
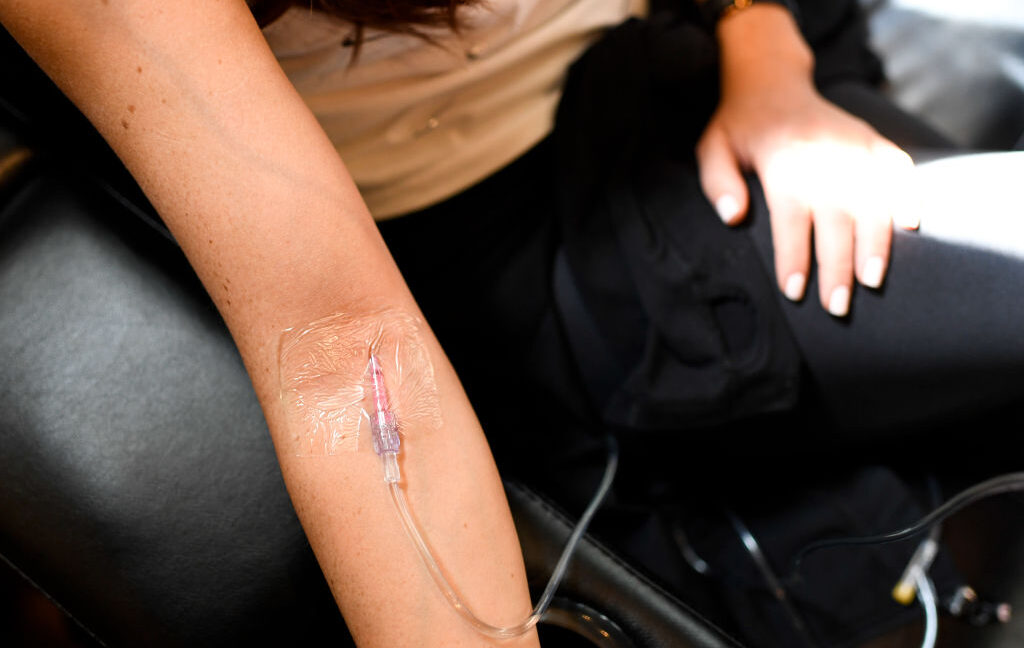
IV drips used for detoxification actually filled with toxins; dozens poisoned
other 58

IV drips used for detoxification actually filled with toxins; dozens poisoned

IV drip uygulamalarında toksinler karışımlarıyla tehlikeli vakalar ortaya çıktı; CDC ve FDA uyarılarıyla güvenlik ve biyomedikal uygulama güvenliği önem kazandı.

17.09.2026 20:43 Ars Technica US
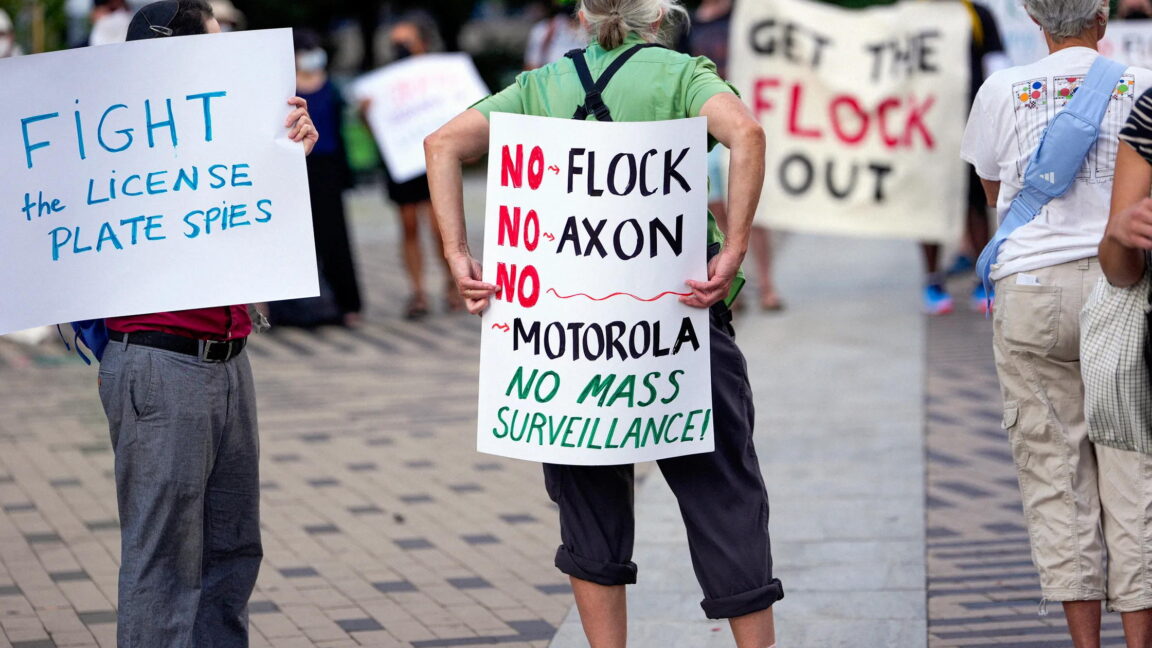
Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor
other 48

Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor

Yasa tasarısı Flock kameralarının sadece bazı kamu güvenliği amaçlarıyla kullanımını öngörüyor. Bu durum dijital gözetim altyapılarının güvenlik ve güvenlik politikaları bağlamında ele alınması gerektiğini gösteriyor.

16.09.2026 17:03 Ars Technica US
other 75

Kapağınızı veya Yığınınızı Yakmadan Tehdit İstihbaratı Toplama

Tehdit istihbaratı toplama, siber güvenlik ekipleri için karmaşık bir süreç olabilir. Bu makalede, ekiplerin engellerden kaçınmak ve güvenilir veriler elde etmek için kullandıkları yöntemler açıklanıyor.

21.04.2026 14:43 HackRead GB
siber güvenlik tehdit istihbaratı veri toplama
other 85

Illinois ve Texas'taki Sağlık Kuruluşlarında Veri İhlalleri 600,000 Kişiyi Etkiledi

Southern Illinois Dermatology, Saint Anthony Hospital ve North Texas Behavioral Health Authority tarafından açıklanan veri ihlalleri, 600,000 kişinin bilgilerini tehlikeye attı. Bu olay, sağlık sektöründeki siber güvenlik risklerini vurguluyor.

21.04.2026 14:02 SecurityWeek US
veri ihlali siber güvenlik sağlık
other 85

CrowdStrike Falcon Platformu Üç Yılda %441 ROI Elde Etti

CrowdStrike Falcon platformu, üç yıl içinde %441'lik bir yatırım getirisi (ROI) sağladı. Bu başarı, siber güvenlik alanındaki çözümlerin değerini vurguluyor.

21.04.2026 10:00 CrowdStrike US
siber güvenlik ROI CrowdStrike
other 85

CrowdStrike Shadow AI Görünürlük Hizmeti Tanıtıldı

CrowdStrike, Shadow AI Visibility Service adlı yeni bir hizmeti duyurdu. Bu hizmet, yapay zeka kullanarak siber tehditlerin görünürlüğünü artırmayı hedefliyor.

21.04.2026 07:00 CrowdStrike US
siber güvenlik yapay zeka görünürlük
other 85

Claude Desktop, Yüklenmemiş Tarayıcılar için Uygulama Erişim Ayarlarını Değiştiriyor

Anthropic'in Claude Desktop uygulaması, henüz yüklenmemiş olan diğer uygulamaların dosyalarını etkileyen dosyalar yükleyerek ve tarayıcı uzantılarını izinsiz olarak yetkilendirerek kullanıcıların gizliliğini ihlal ediyor.

20.04.2026 22:56 The Register Security GB
siber güvenlik izinsiz erişim uygulama güvenliği
other 75

CyFun® 2025 burada!

CyFun® 2025, siber güvenlik alanında organizasyonlara yardımcı olmak için güncellenmiş bir çerçeve sunuyor. Bu yeni versiyon, dijital dünyanın hızlı değişimine uyum sağlamayı amaçlıyor.

20.04.2026 21:18 CCB Belgium News BE
siber güvenlik çerçeve güncelleme
other 75

İşletmeleri Riske Sokan Yedekleme Efsanesi

Yedeklemeler verileri korur, ancak işletmelerin kesinti sırasında çalışmasını sağlamaz. Datto, ransomware ve kesintiler sırasında operasyonları sürdürmek için BCDR'nin önemini gösteriyor.

20.04.2026 17:01 BleepingComputer US
yedekleme siber güvenlik iş sürekliliği
other 75

Mythos: Kamuya sunulması çok güçlü bir yapay zeka aracı

Anthropic, Mythos adlı yapay zeka aracının kamuya açılmasının riskli olduğunu düşünüyor ve sadece belirli kuruluşlara sınırlı erişim sağlıyor.

20.04.2026 16:54 Malwarebytes Labs US
yapay zeka siber güvenlik kötüye kullanım
other 75

Microsoft, Nisan güncellemesini düzeltmek için Windows Server güncellemesi yayınladı

Microsoft, Nisan güncellemesinin ardından bazı Windows Server cihazlarında yaşanan yeniden başlatma döngüsünü düzeltmek için bir güncelleme yayınladı. Bu güncelleme, sistemlerin güvenliğini sağlamak amacıyla kritik bir adım olarak görülüyor.

20.04.2026 16:15 The Register Security GB
Microsoft Windows Server güncelleme
other 75

Senato, Kaotik Oylamalardan Sonra Gözetim Yetkilerini 30 Nisan'a Kadar Uzattı

Senato, ABD istihbarat ajansları tarafından kullanılan gözetim programının 30 Nisan'a kadar uzatılmasını onayladı. Bu karar, siber güvenlik ve veri gizliliği konularında tartışmalara yol açmaktadır.

20.04.2026 13:32 SecurityWeek US
gözetim siber güvenlik ABD
other 75

Güvenlikte Bir Hafta (13 Nisan - 19 Nisan)

Malwarebytes Labs, 13-19 Nisan 2026 tarihleri arasında siber güvenlik konularını ele aldı. Haftalık raporda, güncel tehditler ve güvenlik açıkları hakkında bilgiler yer aldı.

20.04.2026 10:02 Malwarebytes Labs US
siber güvenlik haftalık rapor tehditler
other 85

Sınır AI İstismar Penceresini Kapatıyor. Savunucuların Nasıl Yanıt Vermesi Gerektiği.

Yapay zeka, siber saldırıların istismar penceresini daraltıyor. Savunucuların bu değişime nasıl yanıt vermesi gerektiği ele alınıyor.

20.04.2026 10:00 CrowdStrike US
yapay zeka siber güvenlik savunma mekanizmaları
1 ... 81 82 83 84 85 ... 154
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-21
Son 24 saatte bildirilen güvenlik olayları, kurumsal ve açık platformlarda kritik zafiyetler ve izinsiz erişim riskleri içeren çok sayıda vaka içeriyor. PostgreSQL uzantısı pg_partman ve IBM Guardium Data Protection gibi ticari çözümlerde SQL enjeksiyonu ve yetki yükseltme gibi zafiyetler öne çıkıyor. OpenShift’in web konsolundaki SSRF ve kaynak tüketimi açığı ise kimlik doğrulama gerektirmeyen bir durumda etkili olabiliyor. Totolink A3002MU yönlendiricisindeki uzaktan kod yürütme (RCE) açıkları yüksek tehdit oluşturuyor. OpenAI Codex güvenlik testlerinde sandbox zafiyeti raporları ise yapay zeka destekli araçların güvenlik sınırlarını gösteriyor. Tedarik zinciri ve bulut güvenliği alanlarında da önemli uyarılar mevcut; çok sayıda CVE ikili/çoklu tehdit oluşturan kritik sınıfta yer alıyor. Olaylar, özellikle FI ve US odaklısa ve yüksek etkiye sahip. Genel olarak, izleme, yamalar ve güvenlik kontrollerinin güçlendirilmesi kritik öneme sahip.
Toplam Haber: 13
Yüksek Önem: 4
IOC/CVE: 6
Öne Çıkanlar
• pg_partman’da SQL enjeksiyonu ve yetki yükseltme ile birden çok CVE tanımlandı; OS komutlarının çalıştırılması riski mevcut.
• IBM Guardium Data Protection için çok sayıda CVE ile ilgili güvenlik güncellemesi yayımlandı; yüksek zarar potansiyeli var.
• Red Hat OpenShift Web Console’da SSRF ve kaynak tüketimi açığı, unauthenticated erişim ile kritik etki yaratabilir.
• Totolink A3002MU router’da RCE açıkları uzaktan tetiklenebilir ve kamuya açık exploit materyali mevcut.
• OpenAI Codex sandbox güvenliklerinden görülen zayıflıklar, yapay zeka destekli araçlarda güvenlik operasyonlarını etkileyebilir.
• Çok sayıda CVE ileri düzey tehditler içeriyor; güvenlik takımları için güncel yamaların uygulanması kritik.
CVE ve Açıklamaları
CVE-2023-XXXX
kısa etki
CVE-2026-61781
yüksek etki
CVE-2026-61817
yüksek etki
CVE-2026-61818
yüksek etki
CVE-2026-61819
yüksek etki
CVE-2026-61820
yüksek etki
CVE ve Açıklamaları
CVE-2026-61821
orta/yüksek etki
CVE-2026-61822
orta etki
CVE-2026-84031
yüksek etki
CVE-2026-82340
orta/yüksek etki
CVE-2026-84436
orta etki
CVE-2026-84862
orta etki
CVE ve Açıklamaları
CVE-2026-81937
orta etki
CVE-2026-84073
orta etki
CVE-2026-84082
orta etki
CVE-2026-81657
orta etki
CVE-2026-81626
orta etki
CVE-2026-81656
orta etki
CVE ve Açıklamaları
CVE-2026-84034
orta etki
CVE-2026-84064
orta etki
CVE-2026-75885
yüksek etki
CVE-2026-93738
yüksek etki
CVE-2026-93739
yüksek etki
CVE-2026-93740
yüksek etki
CVE ve Açıklamaları
CVE-2026-93741
yüksek etki
CVE-2026-93742
yüksek etki