Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1844 kayıt listeleniyor.

1844
Kayıt
12
Bu sayfa
1078
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security network phishing CVE security
Öne çıkan haberler
Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin
other 70

Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin

Cloudflare, Workers için daha dar kapsamlı erişim ve Developer Platform rolleri ile ekip üyeleri, CI tokenları ve ajanların yalnızca ihtiyaç duydukları erişime sahip olmasını sağlayan granular authorization özelliğini tanıttı.

15.09.2026 16:00 Cloudflare Security Blog US
Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet
other 65

Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet

Cloudflare, web içeriğinin keşfedilebilir kalmasını sağlayıp AI eğitim verileri için taramayı reddetmeyi mümkün kılan yeni kontroller ve Accountable etiketini duyurdu; bu girişim büyük teknoloji şirketleriyle ortak bir güvenlik/uyum yaklaşımına dayanıyor.

15.09.2026 16:00 Cloudflare Security Blog US
ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi
other 62

ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi

ABD Federal Register web sitesinin açık kaynaklı Çin yapay zeka aracı kullanması güvenlik ve güvenilirlik tartışmalarını ateşledi; bu durum siber güvenlik ve politika açılarıyla inceleniyor.

18.09.2026 20:28 Ars Technica US
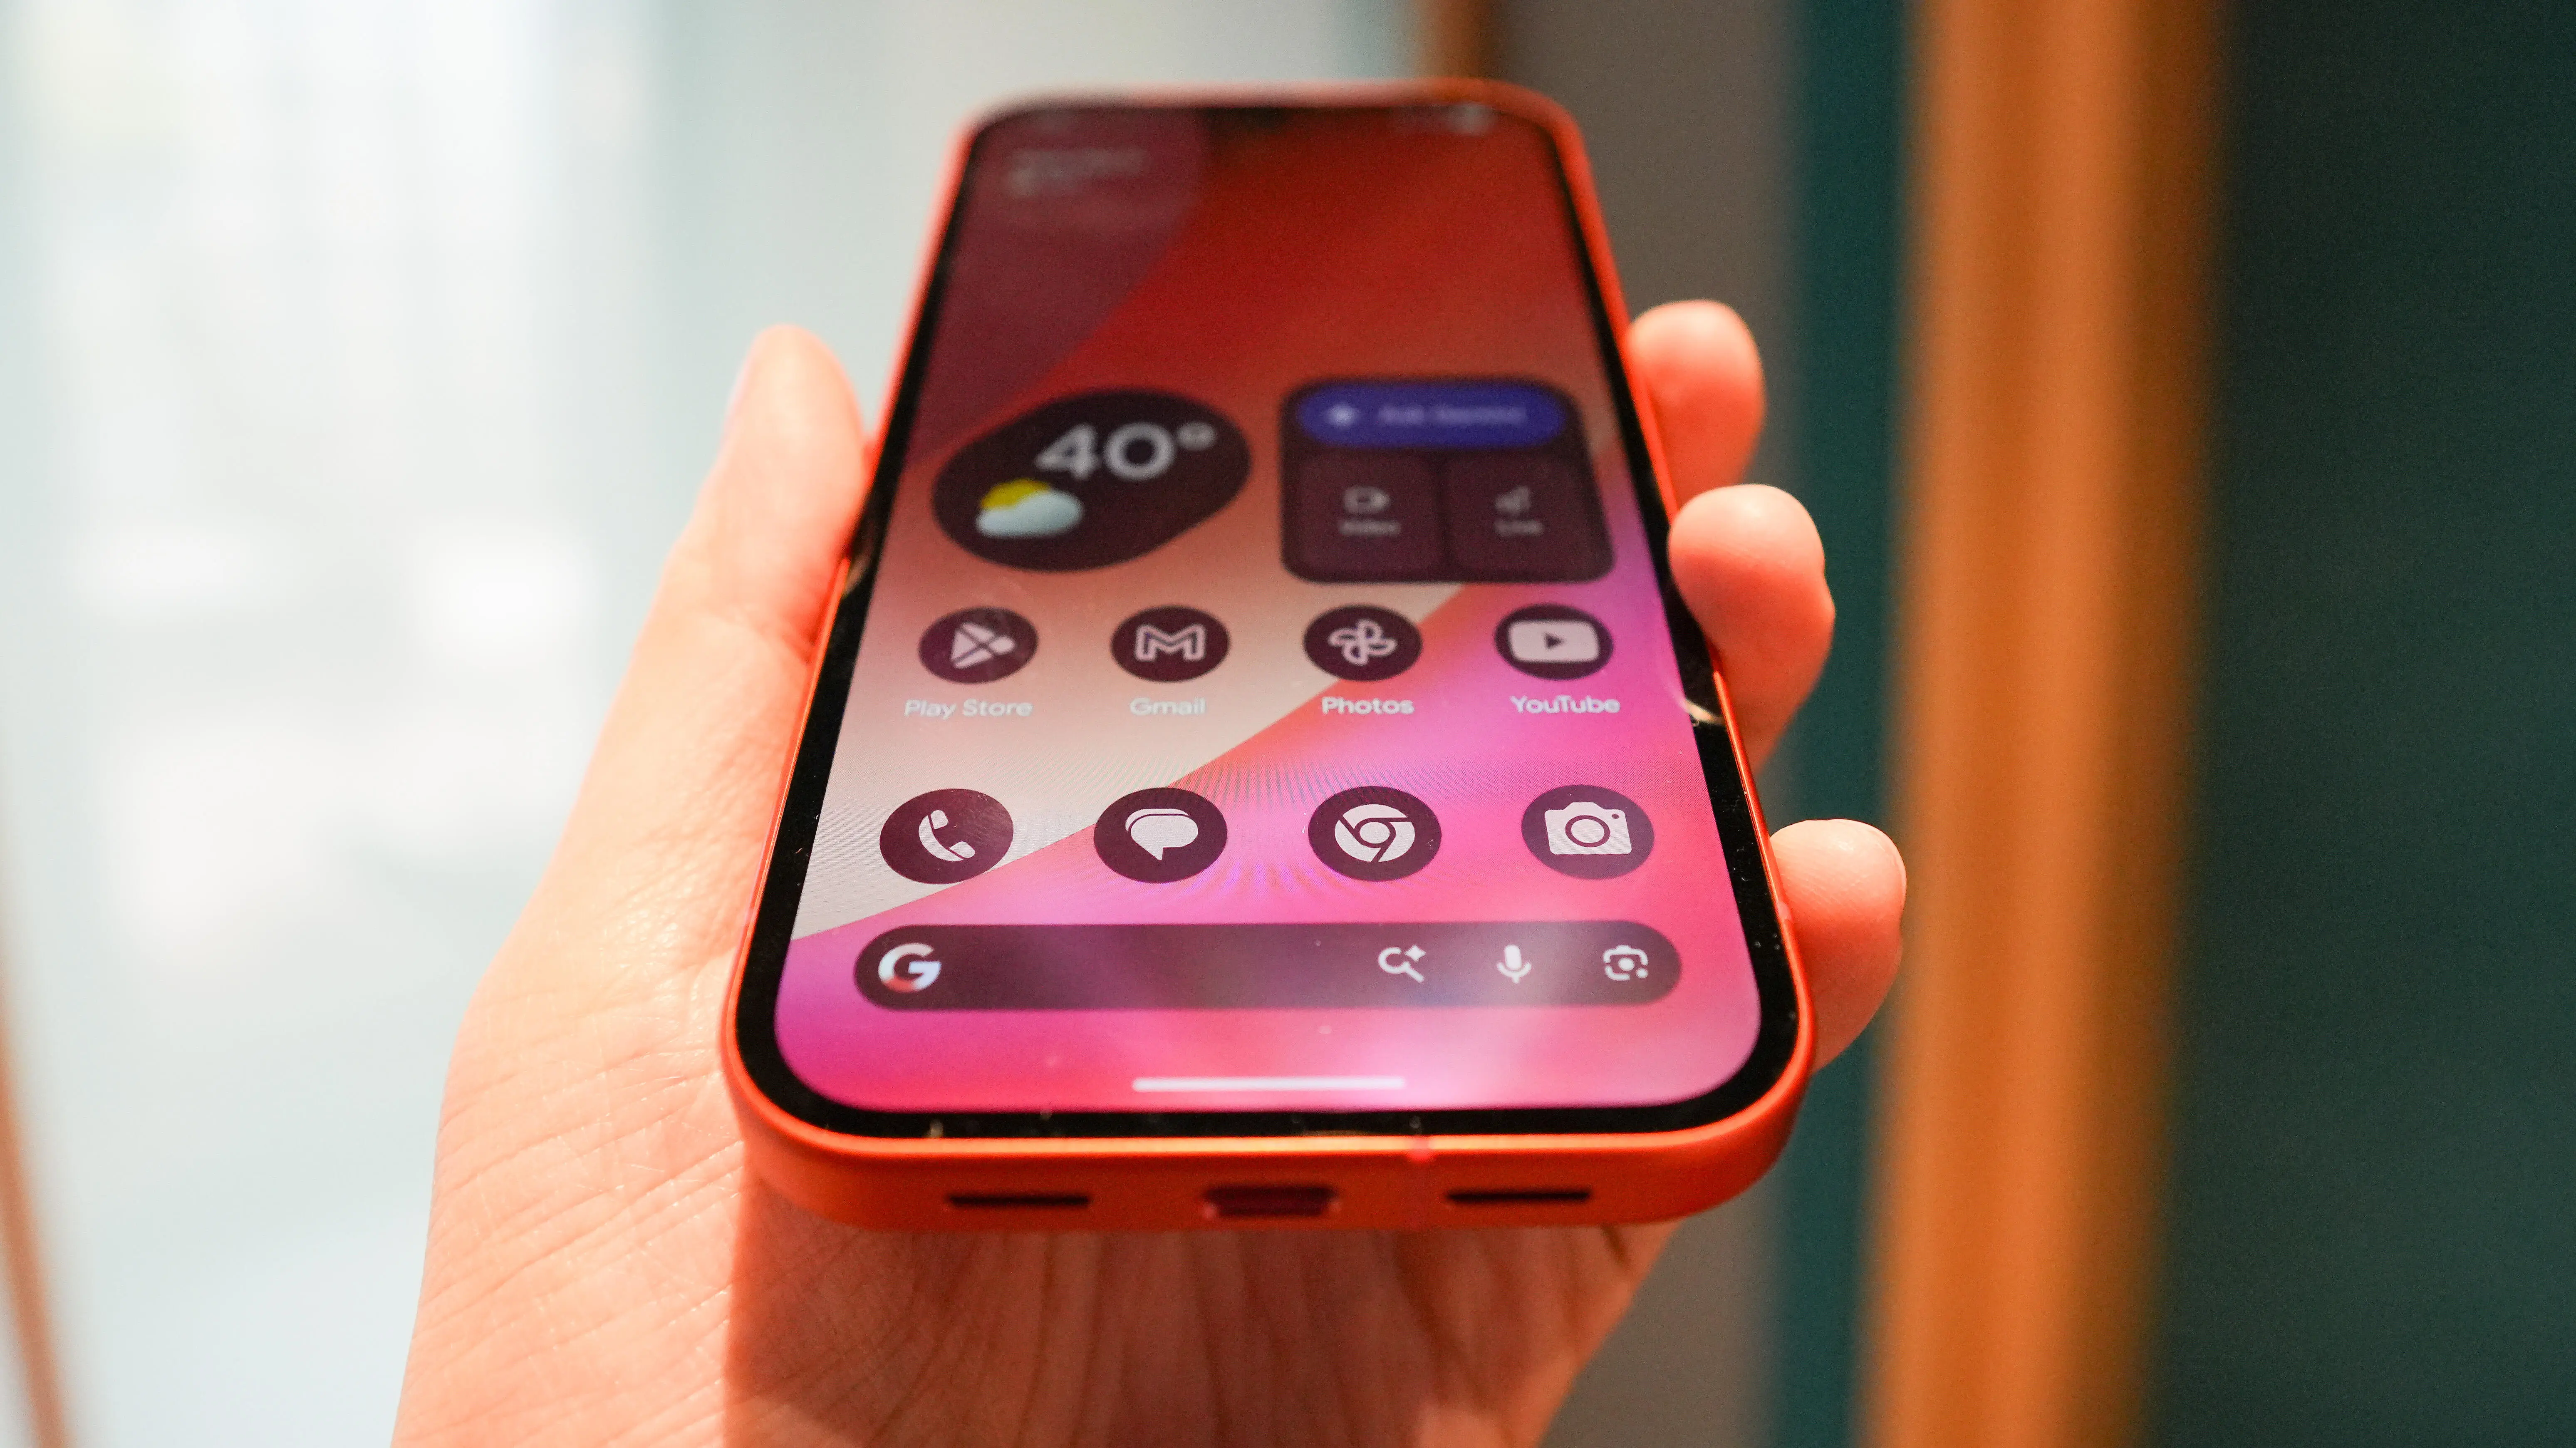
Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor
other 62

Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor

Google Pixel’in Eylül güncellemesi, önemli kişilerle iletişimi hızlandırıyor ve scam korumasını güçlendiriyor; kullanıcı güvenliği açısından önemli bir iyileştirme olarak değerlendiriliyor.

16.09.2026 19:25 ZDNet Security US
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor
other 62

Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor

Bir araştırmacının dijital platformlara yönelik eleştirileri ve deportasyon tehdidinin devam etmesi görüntüleniyor; olay siber güvenlik ve dijital haklar bağlamında değerlendiriliyor.

14.09.2026 21:24 Ars Technica US
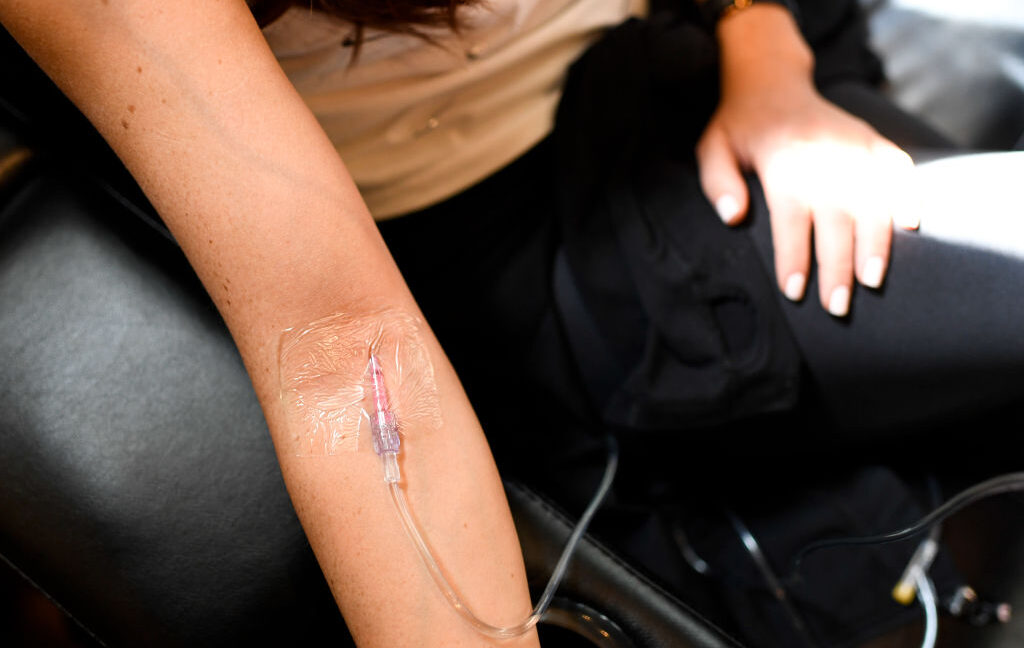
IV drips used for detoxification actually filled with toxins; dozens poisoned
other 58

IV drips used for detoxification actually filled with toxins; dozens poisoned

IV drip uygulamalarında toksinler karışımlarıyla tehlikeli vakalar ortaya çıktı; CDC ve FDA uyarılarıyla güvenlik ve biyomedikal uygulama güvenliği önem kazandı.

17.09.2026 20:43 Ars Technica US
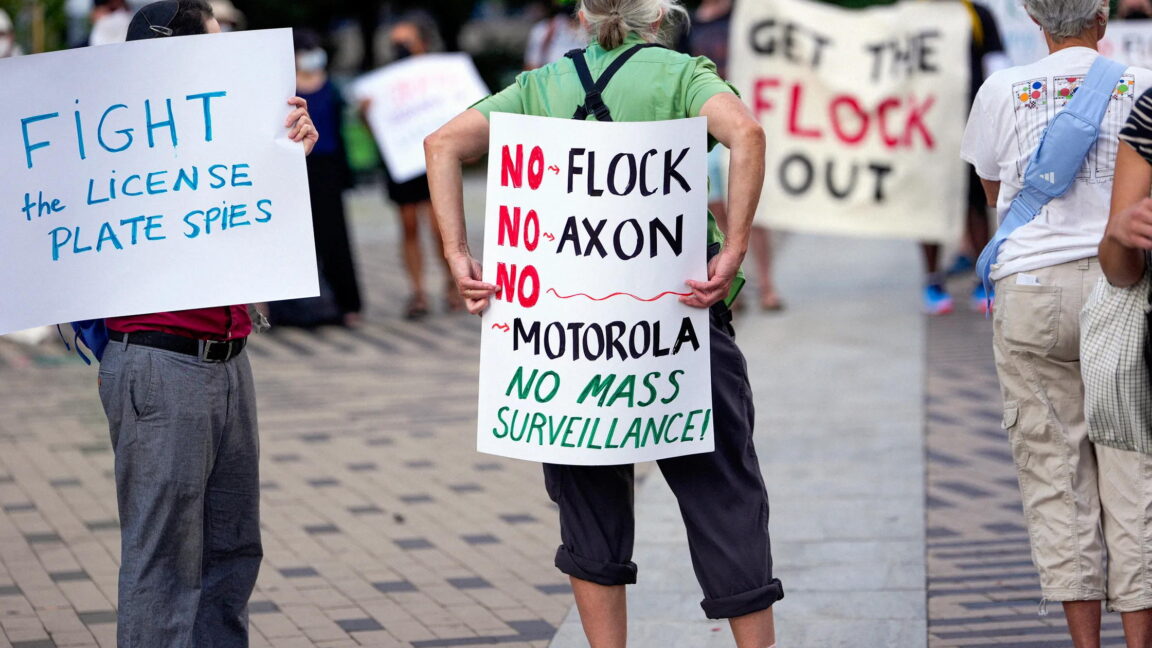
Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor
other 48

Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor

Yasa tasarısı Flock kameralarının sadece bazı kamu güvenliği amaçlarıyla kullanımını öngörüyor. Bu durum dijital gözetim altyapılarının güvenlik ve güvenlik politikaları bağlamında ele alınması gerektiğini gösteriyor.

16.09.2026 17:03 Ars Technica US
other 75

Anthropic, Claude'un Kurumsal Güvenlik Yönetimini 28 Yeni Entegrasyon ile Genişletiyor

Anthropic, Claude platformunun güvenlik yönetimini geliştirmek için 28 yeni entegrasyon duyurdu. Bu entegrasyonlar arasında önde gelen siber güvenlik firmaları yer alıyor.

26.05.2026 14:44 SecurityWeek US
kurumsal güvenlik entegrasyon siber güvenlik
other 75

Talep Üzerine İzleme: Tehdit Tespiti ve Olay Müdahale Zirvesi - Tüm Oturumlar Mevcut

Tehdit tespiti ve olay müdahale zirvesinin tüm oturumlarına erişim sağlanıyor. Katılımcılar, siber güvenlik programlarını geliştirmek için gerekli stratejileri öğrenme fırsatı bulacaklar.

26.05.2026 14:00 SecurityWeek US
siber güvenlik olay müdahale tehdit tespiti
MFA İkincil Faktör Bombardımanı: Neden İkinci Faktörünüz Sizi Kurtarmıyor
other 85

MFA İkincil Faktör Bombardımanı: Neden İkinci Faktörünüz Sizi Kurtarmıyor

MFA sistemleri, kimlik güvenliğini artırmak için tasarlanmıştı, ancak saldırganlar kullanıcıların ikinci faktörü vermesini sağlamak için yeni yöntemler geliştirdi. Bu durum, MFA'nın etkinliğini sorgulatıyor.

26.05.2026 13:30 The Hacker News US
other 85

Litvanya, 600,000'den Fazla Ulusal Kayıt Girişi Veri Sızıntısında Yabancı Müdahale Şüpheleniyor

Litvanya, ulusal veri kayıtlarından 600,000'den fazla kaydın sızdırılmasıyla ilgili olarak yabancı bir müdahale olabileceğini düşünüyor. Yetkililer, bu veri sızıntısının ciddiyetine dikkat çekiyor.

26.05.2026 13:26 SecurityWeek US
veri sızıntısı siber güvenlik Litvanya
other 75

Microsoft'u Taklit Eden Dolandırıcılar ABD Yöneticilerinden Yardım Aldı

Mahkeme belgeleri, Microsoft'u taklit eden dolandırıcıların ABD merkezli bir işletmeden sağlanan altyapıyı kullandığını gösteriyor. Bu tür dolandırıcılıklar, siber güvenlik açısından ciddi riskler taşımaktadır.

26.05.2026 13:01 Malwarebytes Labs US
dolandırıcılık siber güvenlik Microsoft
other 85

Rus Hackerlar Tarafından Kullanılan Güvenli Barındırma Hizmetinin Yöneticileri Hollanda'da Tutuklandı

Hollanda'da, Rusya ile bağlantılı tehdit aktörlerine güvenli barındırma hizmeti sağladığı iddia edilen iki şirketin yöneticileri tutuklandı. Bu olay, siber güvenlik alanında önemli bir gelişme olarak öne çıkıyor.

26.05.2026 12:47 SecurityWeek US
siber güvenlik barındırma hizmetleri Rus hackerlar
other 75

Flipper One, Raspberry Pi'min olmasını istediğim Linux siberdeck

Flipper One, Flipper Zero'nun geliştirilmiş bir versiyonu olarak tanıtıldı. Linux işletim sistemi üzerinde çalışarak daha fazla özellik sunuyor.

26.05.2026 12:30 ZDNet Security US
siber güvenlik Linux Flipper One
ABD Yasal Yetkilileri, Yapay Zeka Nefretinin Artmasıyla 'Teknoloji Karşıtı Aşırılık' Konusunda Uyarıyor

ABD Yasal Yetkilileri, Yapay Zeka Nefretinin Artmasıyla 'Teknoloji Karşıtı Aşırılık' Konusunda Uyarıyor

26.05.2026 12:30 75
other 85

Üçüncü Taraf Siber Saldırı Onkoloji Enstitüsü'ndeki Hasta Bilgilerini Etkiliyor

Onkoloji Enstitüsü, 2025 yılında gerçekleşen bir siber saldırının ardından üçüncü taraf bir yazılım sağlayıcısı ile ilgili bir veri ihlalini açıkladı. Hasta bilgilerinin etkilendiği bu olay, sağlık hizmetleri alanında siber güvenlik risklerini artırıyor.

26.05.2026 08:25 Security Affairs IT
siber güvenlik veri ihlali sağlık
other 85

CrowdStrike, Kimlik Tehditleri Tespiti ve Yanıtında Lider Olarak Belirlendi

CrowdStrike, kimlik tehditleri tespiti ve yanıtı alanında lider olarak kabul edildi. Bu başarı, şirketin siber güvenlik çözümlerinin etkinliğini göstermektedir.

26.05.2026 08:00 CrowdStrike US
siber güvenlik kimlik yönetimi tehdit tespiti
other 75

PCI DSS, Telefon Ödemeleri ve VoIP ile İlgili Sorunlar

Makale, telefonla yapılan ödemelerde VoIP rehberliğinin değişen yorumlarının, PCI DSS gereklilikleri üzerindeki etkilerini ele alıyor. Bu belirsizlik, işletmeler için siber güvenlik riskleri oluşturabilir.

26.05.2026 07:00 TrustedSec US
VoIP PCI DSS siber güvenlik
Bhutan Hükümetini Have I Been Pwned'a Karşılamak

Bhutan Hükümetini Have I Been Pwned'a Karşılamak

26.05.2026 01:52 75
1 ... 57 58 59 60 61 ... 154
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-20
Son 24 saatte köklü tehditler ve yaygın güvenlik açıkları öne çıktı. Orkes Conductor’daki kritik pre-auth RCE açığı, Linux kernel’e ilişkin geniş güvenlik açığı seti ve IBM MQ güvenlik güncellemeleri dikkat çekti. KEV kapsamında Linux kernel açıklarının aktif istismarı kanıtlandı; Chrome ve IBM MQ için pek çok CVE düzeltildi. Bu süreçte siber tehdit ortamında zararlı uzantılar, ağ içi zafiyetler ve tedarik zinciri riskleri öne çıktı. Çok sayıda CVE ve yüksek etkiye sahip zafiyetler kurumları güvenlik yamalarını hızla uygulamaya yönlendirmeli. Ayrıca tarayıcı güvenliği ve altyapı güvenliğine yönelik katı önlemler öneriliyor. Bu verilere göre, savunma hattında çok katmanlı önlemlerin güçlendirilmesi kritik önem taşıyor.
Toplam Haber: 33
Yüksek Önem: 5
IOC/CVE: 13
Öne Çıkanlar
• Orkes Conductor’da 9.8 CVSS kaydı olan pre-auth RCE açığı mevcut ve şu anda istismar ediliyor.
• Linux kernel’in geniş bir güvenlik açığı seti bildirildi; en ağırlar CVSS 9.8 içeriyor ve dağıtımlar güncel çekirdek paketlerini uygulanmalı.
• IBM MQ için birden fazla CVE’e ilişkin güvenlik güncellemeleri yayınlandı; özellikle CVE-2026-10747 için uzaktan kod yürütme riski var.
• CISA KEV listesine Linux kernel’den üç açık dahil edildi; aktif istismar kanıtları mevcut.
• Google Chrome 153 güvenlik güncellemesiyle 16 CVE düzeltildi; bazı açılar kritik durumda.
• Linux kernel ve tedarik zinciri risklerine karşıimler acil yamaların uygulanması gerekliliğini vurguluyor.
CVE ve Açıklamaları
CVE-2026-XXXX
genel risk
CVE-2026-YYYY
genel risk
CVE-2026-28326
yüksek risk
CVE-2026-58138
yüksek risk
CVE-2025-39682
yüksek risk
CVE-202X-YYYY
bilinmiyor
CVE ve Açıklamaları
CVE-2026-80844
yüksek risk
CVE-2026-81000
yüksek risk
CVE-2026-68121
orta risk
CVE-2026-74469
orta risk
CVE-2026-15579
orta risk
CVE-2026-93203
yüksek risk
CVE ve Açıklamaları
CVE-2026-93201
yüksek risk
CVE-2026-93196
yüksek risk
CVE-2026-93192
orta risk
CVE-2026-93190
orta risk
CVE-2026-93189
orta risk
CVE-2026-93178
orta risk
CVE ve Açıklamaları
CVE-2026-93177
orta risk
CVE-2026-93176
orta risk