Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1220 kayıt listeleniyor.

1220
Kayıt
12
Bu sayfa
1128
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI privacy iot cybercrime security cryptocurrency
Öne çıkan haberler
Oturum güvenliği, token koruması, sürekli erişim değerlendirmesi ve kullanıcıların GERÇEKTEN hangi oturumlarına giriş yaptığını ölçme
other 82

Oturum güvenliği, token koruması, sürekli erişim değerlendirmesi ve kullanıcıların GERÇEKTEN hangi oturumlarına giriş yaptığını ölçme

Makale, passkey tabanlı kimlik doğrulama ve token güvenliğinin mevcut tehditler karşısında nasıl güçlendirileceğini inceliyor; AiTM proxy, cihaz kodu phishing, infostealer gibi saldırı türlerine karşı koruma mekanizmalarını ve çok katmanlı savunma yaklaşımını değerlendiriyor.

29.10.2026 13:00 DarkOperator US
Uygulamada Filtre Üretimi: Algoritmalardan LLM'lere
other 72

Uygulamada Filtre Üretimi: Algoritmalardan LLM'lere

Güvenlik uyarıları için filtre üretimi, algoritmalar, büyük dil modelleri ve LLM ajanları aracılığıyla otomatikleştiriliyor; bu yöntem güvenlik operasyonlarını iyileştirebilir ve yanıt sürelerini hızlandırabilir.

30.10.2026 13:00 Kaspersky Securelist RU
Claude Code, mesaj dizileriyle gerçekten daha mı hızlı? Günlük kayıtlardan hesapladım
other 65

Claude Code, mesaj dizileriyle gerçekten daha mı hızlı? Günlük kayıtlardan hesapladım

Claude Code’un mesaj dizisiyle çalışma hızının artabileceğini gösteren bir performans analizi raporu; güncelleme ile zaman tasarrufu üzerinde odaklanılmıştır.

03.11.2026 16:11 ZDNet Security US
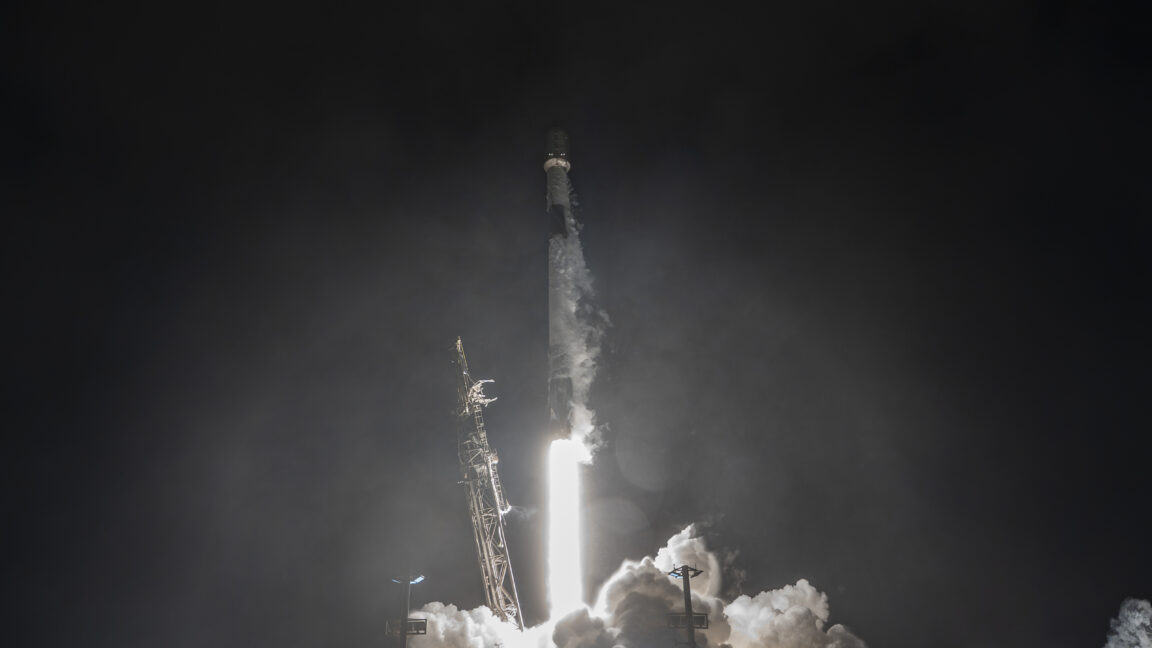
Analistler, yaklaşan fırlatma krizi beklenenden daha ağır
other 65

Analistler, yaklaşan fırlatma krizi beklenenden daha ağır

Starship'in yaklaşan fırlatma krizi öngörüldüğünden daha şiddetli olarak değerlendiriliyor; bu durum güvenlik ve operasyonel altyapılar üzerinde etkili olabilir.

30.10.2026 19:12 Ars Technica US
LogTotal, Analiz Öncesinde Logları Nasıl Temizler
other 62

LogTotal, Analiz Öncesinde Logları Nasıl Temizler

LogTotal, analiz öncesinde kullanıcı adları, ana bilgisayar adları ve IP adresleri gibi tanımlayıcı değerleri yer tutucularla değiştirerek logları temizler ve EVTX dosyaları istisna oluşturur.

03.11.2026 15:50 SOC Prime US
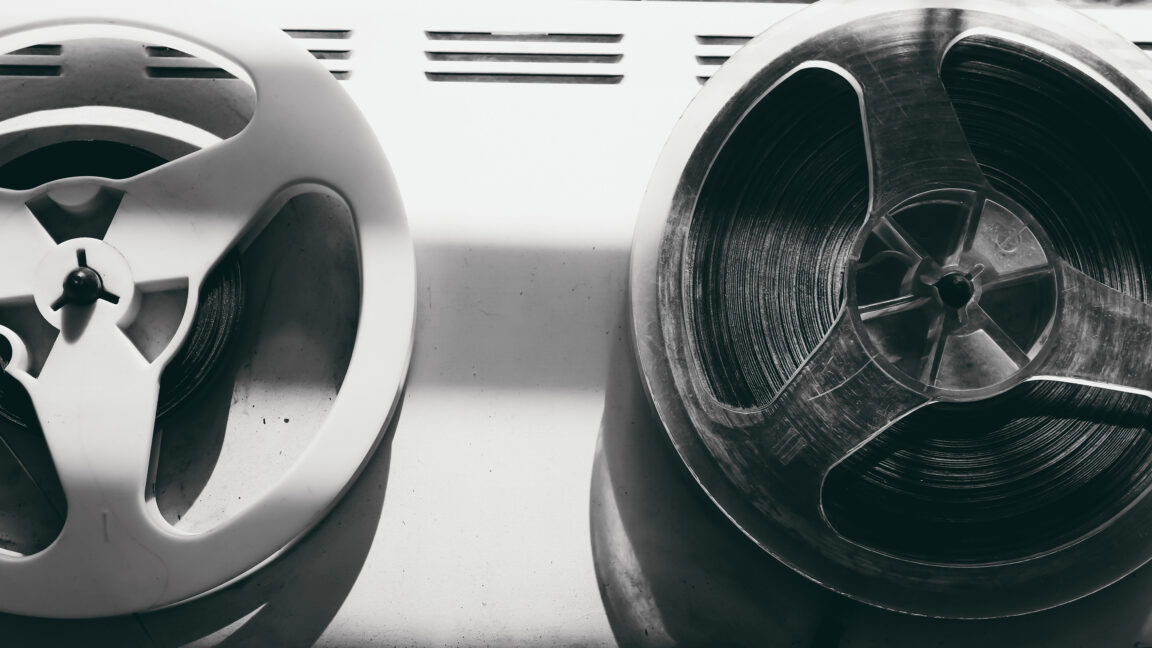
Fujifilm yapay zeka talepleri sayesinde bant üretimini 5 kat artırıyor
other 62

Fujifilm yapay zeka talepleri sayesinde bant üretimini 5 kat artırıyor

Yapay zeka arşiv talebini canlandırıyor; Fujifilm bant üretimini 5x artırmayı planlıyor. Düşük maliyetli ve çevrimdışı güvenlik özelliği bant depolamayı günümüzde önemli kılıyor.

30.10.2026 20:38 Ars Technica US
İngiliz istihbarat ajansının binlerce depolama cihazını kaybettiği, yıllar sonra bile miktar netleşemediği belirtildi
other 62

İngiliz istihbarat ajansının binlerce depolama cihazını kaybettiği, yıllar sonra bile miktar netleşemediği belirtildi

İstihbarat ajansının binlerce depolama cihazını kaybetmesi, sayıların belirsizliği ve güvenlik üzerinde potansiyel etkileri haber konusu olmuştur.

30.10.2026 14:45 The Register Security GB
RFK Jr. tek taraflı erişim izni verirken FDA'yı devre dışı bırakıyor
other 62

RFK Jr. tek taraflı erişim izni verirken FDA'yı devre dışı bırakıyor

FDA kısıtlarıyla bağlantılı yeni düzenlemelerin sağlık teknolojileri ve dijital sağlık ürünlerinde güvenlik ihtiyacı doğurduğu, bazı aktörlerin bu durumu kendi avantajlarına çevirmeye çalıştığı belirtiliyor.

29.10.2026 01:17 Ars Technica US
other 85

İhlal için 73 Saniye, Yamanın Yapılması için 24 Saat: Otonom Doğrulama İçin Gerekçe

Saldırganların sistemleri hızla ele geçirebildiği, ancak yamalama ve yanıt süreçlerinin uzun sürdüğü belirtiliyor. Picus Security, modern savunma stratejileri için otonom doğrulamanın önemini açıklıyor.

13.05.2026 15:30 BleepingComputer US
siber güvenlik otonom doğrulama savunma stratejileri
Webinar: Modern Saldırı Yolları Kod, Boru Hatları ve Bulut Üzerinden Nasıl Geçiyor
other 75

Webinar: Modern Saldırı Yolları Kod, Boru Hatları ve Bulut Üzerinden Nasıl Geçiyor

Webinar, güvenlik araçlarının nasıl etkili kullanılmadığını ve hackerların küçük açıkları nasıl büyük tehditlere dönüştürdüğünü ele alıyor. Katılımcılar, bu tehditleri nasıl önleyebileceklerini öğrenme fırsatı bulacak.

13.05.2026 14:52 The Hacker News US
Webinar: Uygulama Güvenliği Araçlarınız Neden 'Öldürücü Yol'u Kaçırıyor (ve Bunu Nasıl Düzeltirsiniz)

Webinar: Uygulama Güvenliği Araçlarınız Neden 'Öldürücü Yol'u Kaçırıyor (ve Bunu Nasıl Düzeltirsiniz)

13.05.2026 14:52 75
other 85

OpenLoop Sağlık Verileri İhlali 716,000 Kişiyi Etkiledi

OpenLoop tele sağlık platformu, Ocak ayında siber saldırıya uğradı ve 716,000 kullanıcının kişisel bilgileri sistemlerinden çalındı. Bu durum, sağlık verilerinin korunması konusundaki endişeleri artırıyor.

13.05.2026 14:18 SecurityWeek US
siber güvenlik veri ihlali tele sağlık
other 75

Misafir Günlüğü: Web Sitesi Dolandırıcılığını Parçalamak

Joshua Nikolson tarafından yazılan bu misafir günlüğü, web sitesi dolandırıcılığının işleyişini incelemektedir. Bu tür dolandırıcılıklar, siber güvenlik uzmanları için önemli bir analiz konusudur.

13.05.2026 09:29 SANS ISC Diary US
siber güvenlik dolandırıcılık web analizi
other 85

Signal, sosyal mühendislik ve phishing saldırıları için güvenlik uyarıları ekliyor

Signal, uygulama içinde kullanıcıları phishing ve sosyal mühendislik saldırılarına karşı uyarmak için yeni onay ve uyarı mesajları ekledi. Bu, dolandırıcılık girişimlerine karşı ek bir güvenlik katmanı sağlıyor.

12.05.2026 22:40 BleepingComputer US
sosyal mühendislik phishing güvenlik
other 75

Exaforce, Agentic SOC Platformu için 125 Milyon Dolar Yatırım Aldı

Exaforce, toplamda 200 milyon dolarlık bir yatırım alarak Agentic SOC platformunu geliştirmeyi planlıyor. Yeni yatırım, ürün geliştirme ve uluslararası genişleme için kullanılacak.

12.05.2026 20:23 SecurityWeek US
siber güvenlik yatırım SOC platformu
other 75

Android 17, banka dolandırıcılığı çağrılarını ve gizlilik korumalarını genişletecek

Android 17, önümüzdeki ay piyasaya sürülecek ve cihaz hırsızlığı, tehdit tespiti ile banka dolandırıcılığı çağrılarına karşı çeşitli güvenlik ve gizlilik özellikleri tanıtacak.

12.05.2026 20:00 BleepingComputer US
güvenlik gizlilik Android
other 75

Android, bankacılık dolandırıcılarını sizin için kapatacak - yeni sahtecilik önleme özelliği nasıl çalışıyor

Android, kullanıcıların sahte bankacılık aramalarını otomatik olarak sonlandıracak yeni bir güvenlik özelliğini tanıttı. Bu özellik, kullanıcıların dolandırıcılara karşı daha güvende olmalarını sağlayacak.

12.05.2026 20:00 ZDNet Security US
siber güvenlik dolandırıcılık Android
other 85

Google, casus yazılım saldırılarını ortaya çıkarmaya yardımcı olacak yeni Android güvenlik özelliğini tanıttı

Google, Android'in Gelişmiş Koruma Modu'na yeni bir özellik ekleyerek, kullanıcıların casus yazılım saldırılarını tespit etmelerine yardımcı olmayı hedefliyor. Bu özellik, özellikle insan hakları aktivistleri ve gazeteciler için önemli bir koruma aracı olacak.

12.05.2026 20:00 TechCrunch Security US
Android güvenlik casus yazılım
Siber GRC Nedir? Rapid7, uyumu güvenlik operasyonlarına nasıl yaklaştırıyor

Siber GRC Nedir? Rapid7, uyumu güvenlik operasyonlarına nasıl yaklaştırıyor

12.05.2026 16:00 85
Webinar: En Riskli SOC Uyarıları Neden Yanıtsız Kalıyor - ve Radiant Security Nasıl Yardımcı Olabilir
other 75

Webinar: En Riskli SOC Uyarıları Neden Yanıtsız Kalıyor - ve Radiant Security Nasıl Yardımcı Olabilir

Webinar, en riskli SOC uyarılarının neden yanıtsız kaldığını ve Radiant Security'nin bu konuda nasıl yardımcı olabileceğini ele alıyor. Güvenlik ekipleri, yüksek hacimli uyarılarla boğuşurken, en tehlikeli olanların göz ardı edildiği belirtiliyor.

12.05.2026 14:58 The Hacker News US
siber güvenlik SOC uyarı yönetimi
1 ... 49 50 51 52 53 ... 102
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-04
Son 24 saat içinde önemli güvenlik olayları ve ihbarlar gündeme geldi. CWP (Control Web Panel) üzerinde çok sayıda CVE ile kritik güvenlik açıkları raporlandı ve bazıları root ayrıcalıklarına kadar uzanıyor. Siemens IoT2050 cihazlarındaki kritik açığın aktif olarak istismar edildiği bildirildi. Binance'deki hırsızlık olayı, sahte iş görüşmeleriyle sosyal mühendisliğin kurumsal güvenliğe etkisini ortaya koydu. Barracuda ürünlerinde yetkilendirme bypass ve komut enjeksiyonu potansiyeli de dikkat çekiyor. Olaylar, kimlik doğrulama eksikliği, uzaktan kod çalıştırma, dosya yazma ve yerel dosya dahil etme risklerini bir araya getiriyor. Bölgesel olarak ABD başı çekiyor; diğer etkili bölgeler Finlandiya, İtalya ve Birleşik Krallık olarak görünüyor. Genel olarak siber tehditler konferansı, tedarik zinciri güvenliği, kurumsal güvenlik ve IoT güvenliği eksenlerinde yoğunlaşmış durumda.
Toplam Haber: 98
Yüksek Önem: 6
IOC/CVE: 25
Öne Çıkanlar
• CWP üzerinde 9.3 CVSS puanlı çok sayıda ciddi açık yayımlandı ve root yetkili işlemler söz konusu.
• CWP CVEs CVE-2026-58115 benzeri kritik bir uzaktan komut çalıştırma gerektiren açık olarak raporlandı.
• Siemens SIMATIC IoT2050 cihazlarında kimlik doğrulama olmadan uzaktan komut/kod çalıştırma riski tespit edildi ve istismar bildirildi.
• Binance'deki hırsızlık, sahte iş görüşmeleriyle çalışanların kötü amaçlı yazılım kurmasını sağlayıp cüzdan altyapısını ele geçirdi.
• Barracuda ürünlerinde pre-authentication bypass ve komut enjeksiyonu potansiyeli bir arada kullanıldığında kök erişim sağlanabiliyor.
• Çok sayıda CVE listelenmiş durumda; SQL enjeksiyon, dosya yazma ve yerel PHP dosya include gibi riskler belirgin.
CVE ve Açıklamaları
CVE-2026-111497
kısa etki
CVE-2024-XXXXX
kısa etki
CVE-2026-116606
kısa etki
CVE-2026-98432
kısa etki
CVE-YYYY-NNNN
kısa etki
CVE-2026-XXXX
kısa etki
CVE ve Açıklamaları
CVE-2026-58115
kısa etki
CVE-2026-81648
kısa etki
CVE-2026-58988
kısa etki
CVE-2026-58868
kısa etki
CVE-2026-58857
kısa etki
CVE-2025-22424
kısa etki
CVE ve Açıklamaları
CVE-2025-22426
kısa etki
CVE-2025-22442
kısa etki
CVE-2025-26433
kısa etki
CVE-2026-28588
kısa etki
CVE-2026-28597
kısa etki
CVE-2026-28645
kısa etki
CVE ve Açıklamaları
CVE-2026-45514
kısa etki
CVE-2026-49923
kısa etki