Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1096 kayıt listeleniyor.

1096
Kayıt
12
Bu sayfa
1071
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network network-security phishing security cve
Öne çıkan haberler
Bir “AI yavaşlaması” ile neden ilgilenmelisiniz?
other 72

Bir “AI yavaşlaması” ile neden ilgilenmelisiniz?

AI alanındaki hızlı gelişmelere rağmen güvenlik temellerine odaklanmanın en iyi güvenlik stratejisi olduğu belirtiliyor; temel güvenlik uygulamalarının güçlendirilmesi öncelikli bir mesaj.

17.09.2026 21:00 Cisco Talos Intelligence Group US
Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor
other 65

Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor

Güvenlik odaklı bir duruşla yapay zeka gelişiminde temkinli adımlar atılması gerektiğini savunan liderler var; bu yaklaşım endüstri için olası faydalar sağlayabilir.

14.09.2026 22:06 Ars Technica US
Anthropic Claude Chat ve Cowork'u tek bir platformda birleştiriyor
other 62

Anthropic Claude Chat ve Cowork'u tek bir platformda birleştiriyor

Claude ile Cowork bir araya geliyor ve Claude Docs tanıtılıyor; kurumsal yapay zeka çözümlerinin entegrasyonu ve güvenlik boyutu vurgulanıyor.

16.09.2026 19:30 ZDNet Security US
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
Yapay Zekânınızı Kimin Yönetiyor? Kurumsal Ajanlar ve Modelleri İçin Güven Yönetimi Çerçevesi
other 62

Yapay Zekânınızı Kimin Yönetiyor? Kurumsal Ajanlar ve Modelleri İçin Güven Yönetimi Çerçevesi

Güvenilir bir yönetişim çerçevesi ile kurumsal AI ajanları ve modellerinin güvenli çalışması amaçlanıyor; DigiCert'in dijital kimlik çözümleriyle her ajana pasaport benzeri kimlik ve sahiplik yapısı öneriliyor.

15.09.2026 18:00 The Register Security GB
Rapor: Çin Raptor 3 motorunu istiyor; SpaceX büyük Starship testine hazır
other 45

Rapor: Çin Raptor 3 motorunu istiyor; SpaceX büyük Starship testine hazır

SpaceX'in Starship geliştirme yolculuğu ve Çin'in Raptor 3 motoru çalışmaları, uzay programlarının dijital altyapı güvenliği ve iletişim güvenliği üzerinde etkili olabilir; makale bu ilerlemelere odaklanıyor.

18.09.2026 14:00 Ars Technica US
Bose, yeni açık kulaklıklar ile güncellenmiş bir favori döndürüyor
other 45

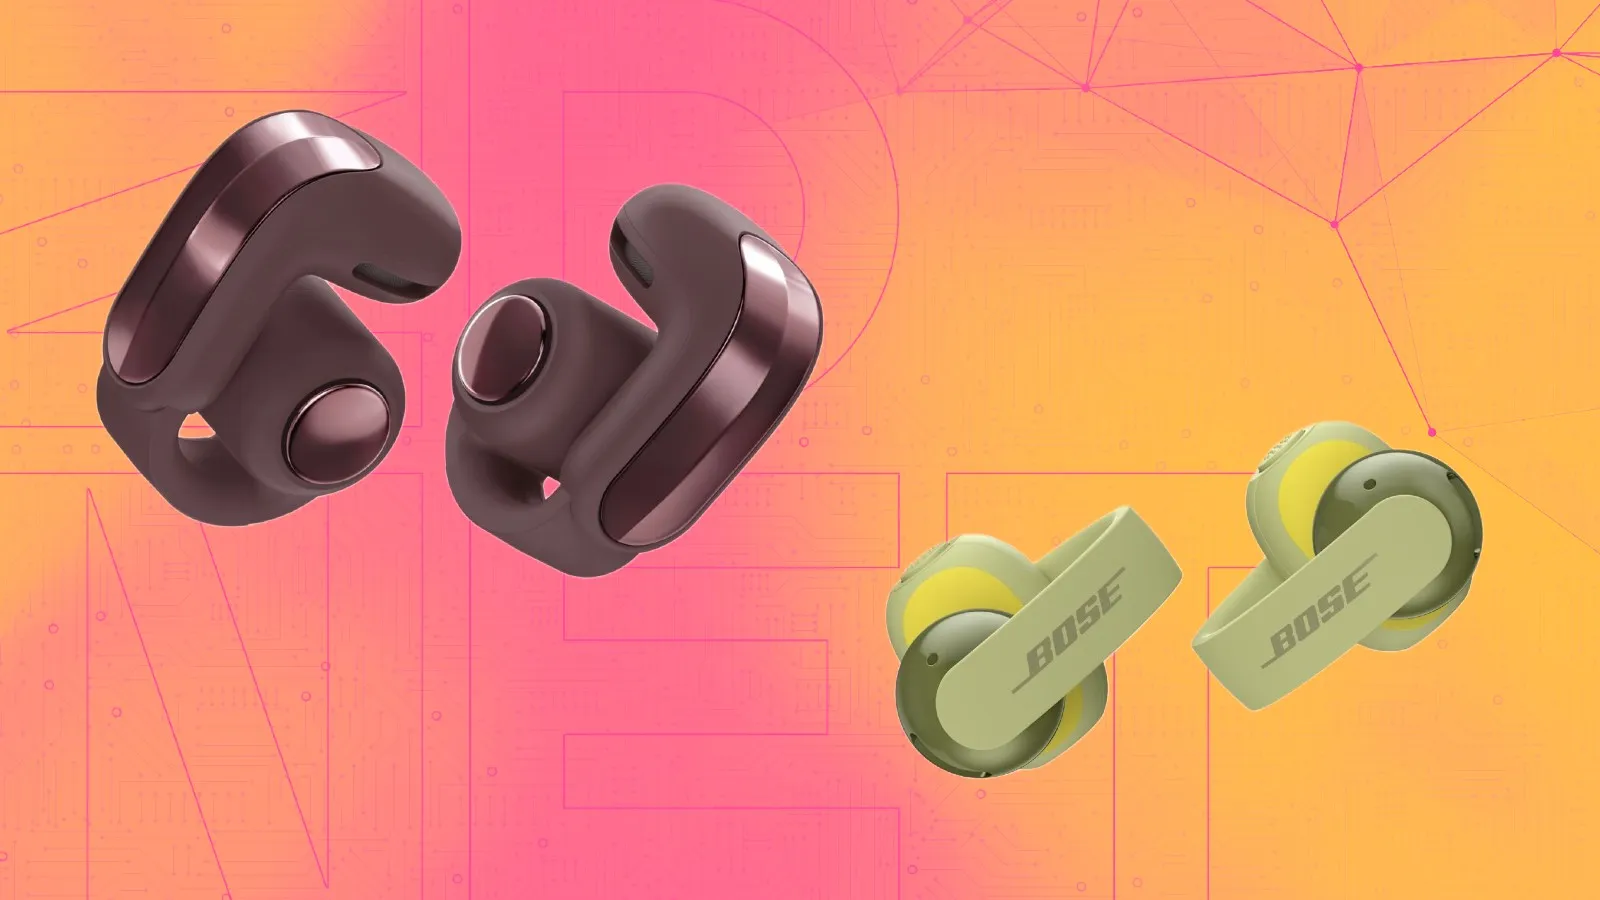
Bose, yeni açık kulaklıklar ile güncellenmiş bir favori döndürüyor

Bose, açık kulaklık segmentinde Ultra Open (2nd Gen) ve Sport Open Earbuds modellerini tanıttı; kullanıcı güvenliği ve deneyimini artıran özellikler sunuyor.

17.09.2026 16:00 ZDNet Security US
Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor
other 85

Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor

Siber güvenlik araştırmacıları, yeraltı forumlarda yapay zeka modellerine yasadışı erişim sağlayan hizmetlerin reklamlarını buldu. Poison Claude, Anthropic'in LLM'lerine erişim sunduğunu iddia ediyor.

05.08.2026 18:36 The Hacker News US
other 75

Kripto Hırsızlığının Ötesinde: Telegram tdata'nın Kimlik Avı Aracı Olarak Kullanımı, Bir Honeypot Olayından Dersler

Telegram tdata'nın kimlik avı amacıyla kullanılması, siber güvenlikte yeni bir tehdit olarak ortaya çıkıyor. Bu olay, bir honeypot kazası üzerinden değerlendirildi.

22.04.2026 03:03 SANS ISC Diary US
kimlik avı Telegram siber güvenlik
Toplu İhracattan AI Hazır Güvenlik İş Akışlarına: Rapid7'nin Açık Kaynak MCP Sunucusu ve Agent Skill Tanıtımı
other 85

Toplu İhracattan AI Hazır Güvenlik İş Akışlarına: Rapid7'nin Açık Kaynak MCP Sunucusu ve Agent Skill Tanıtımı

Rapid7, güvenlik verilerini AI ile daha etkili bir şekilde kullanmak için açık kaynaklı bir MCP Sunucusu ve Agent Skill geliştirdi. Bu araç, güvenlik ekiplerinin verileri daha hızlı analiz etmelerine ve iş akışlarını optimize etmelerine yardımcı olacak.

21.04.2026 16:58 Rapid7 US
other 75

Surfshark'ın Yeni Dausos VPN Protokolünü Test Ettim - WireGuard ile Nasıl Karşılaştırılıyor?

Surfshark'ın Dausos VPN protokolü, daha iyi güvenlik ve hız sunmak amacıyla geliştirilmiştir. Test sonuçları, bu yeni protokolün performansını değerlendirmektedir.

21.04.2026 16:30 ZDNet Security US
VPN güvenlik Surfshark
Olgun SOC'ların MTTR'yi Hızlı Tutma Yöntemleri ve Diğerlerinin Zaman Kaybettiği Yerler

Olgun SOC'ların MTTR'yi Hızlı Tutma Yöntemleri ve Diğerlerinin Zaman Kaybettiği Yerler

21.04.2026 16:00 75
Toplu İhracattan AI Hazır Güvenlik İş Akışlarına: Rapid7'nin Açık Kaynak MCP Sunucusu ve Agent Skill Tanıtımı

Toplu İhracattan AI Hazır Güvenlik İş Akışlarına: Rapid7'nin Açık Kaynak MCP Sunucusu ve Agent Skill Tanıtımı

21.04.2026 15:22 85
other 75

Hükümet, sanayi ve daha geniş güvenlik topluluğu için yeni çapraz alan yönergeleri

Yeni çapraz alan yönergeleri, hükümet, sanayi ve güvenlik topluluğu için siber güvenlik uygulamalarını geliştirmeyi hedefliyor. Bu yönergeler, farklı sektörlerdeki teknolojilerin daha etkin bir şekilde kullanılmasını teşvik edecek.

21.04.2026 15:00 UK NCSC GB
siber güvenlik yönergeler teknoloji
other 75

Kapağınızı veya Yığınınızı Yakmadan Tehdit İstihbaratı Toplama

Tehdit istihbaratı toplama, siber güvenlik ekipleri için karmaşık bir süreç olabilir. Bu makalede, ekiplerin engellerden kaçınmak ve güvenilir veriler elde etmek için kullandıkları yöntemler açıklanıyor.

21.04.2026 14:43 HackRead GB
siber güvenlik tehdit istihbaratı veri toplama
other 85

Illinois ve Texas'taki Sağlık Kuruluşlarında Veri İhlalleri 600,000 Kişiyi Etkiledi

Southern Illinois Dermatology, Saint Anthony Hospital ve North Texas Behavioral Health Authority tarafından açıklanan veri ihlalleri, 600,000 kişinin bilgilerini tehlikeye attı. Bu olay, sağlık sektöründeki siber güvenlik risklerini vurguluyor.

21.04.2026 14:02 SecurityWeek US
veri ihlali siber güvenlik sağlık
Efsanevi Bir Gizlilik Aracı Geliştirdiler. Şimdi Yeminli Düşmanlar
other 75

Efsanevi Bir Gizlilik Aracı Geliştirdiler. Şimdi Yeminli Düşmanlar

GrapheneOS, mobil güvenlikteki en yüksek standartlardan biri olarak kabul ediliyor. Ancak, bu projenin iki kurucusu arasında düşmanlık var.

21.04.2026 13:00 Wired Security US
mobil güvenlik gizlilik GrapheneOS
other 75

Surfshark'ın yeni 'cennetsel' Dausos VPN protokolünü hız testine tabi tuttum - WireGuard ile nasıl karşılaştırılıyor?

Surfshark, yeni Dausos VPN protokolünü tanıttı. Bu protokol, daha iyi güvenlik ve hız sunmak amacıyla geliştirilmiş olup, WireGuard ile karşılaştırılmıştır.

20.04.2026 23:18 ZDNet Security US
VPN güvenlik hız
other 75

CyFun® 2025 burada!

CyFun® 2025, siber güvenlik alanında organizasyonlara yardımcı olmak için güncellenmiş bir çerçeve sunuyor. Bu yeni versiyon, dijital dünyanın hızlı değişimine uyum sağlamayı amaçlıyor.

20.04.2026 21:18 CCB Belgium News BE
siber güvenlik çerçeve güncelleme
other 75

Senato, Kaotik Oylamalardan Sonra Gözetim Yetkilerini 30 Nisan'a Kadar Uzattı

Senato, ABD istihbarat ajansları tarafından kullanılan gözetim programının 30 Nisan'a kadar uzatılmasını onayladı. Bu karar, siber güvenlik ve veri gizliliği konularında tartışmalara yol açmaktadır.

20.04.2026 13:32 SecurityWeek US
gözetim siber güvenlik ABD
1 ... 47 48 49 50 51 ... 92
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-20
Son 24 saatte köklü tehditler ve yaygın güvenlik açıkları öne çıktı. Orkes Conductor’daki kritik pre-auth RCE açığı, Linux kernel’e ilişkin geniş güvenlik açığı seti ve IBM MQ güvenlik güncellemeleri dikkat çekti. KEV kapsamında Linux kernel açıklarının aktif istismarı kanıtlandı; Chrome ve IBM MQ için pek çok CVE düzeltildi. Bu süreçte siber tehdit ortamında zararlı uzantılar, ağ içi zafiyetler ve tedarik zinciri riskleri öne çıktı. Çok sayıda CVE ve yüksek etkiye sahip zafiyetler kurumları güvenlik yamalarını hızla uygulamaya yönlendirmeli. Ayrıca tarayıcı güvenliği ve altyapı güvenliğine yönelik katı önlemler öneriliyor. Bu verilere göre, savunma hattında çok katmanlı önlemlerin güçlendirilmesi kritik önem taşıyor.
Toplam Haber: 33
Yüksek Önem: 5
IOC/CVE: 13
Öne Çıkanlar
• Orkes Conductor’da 9.8 CVSS kaydı olan pre-auth RCE açığı mevcut ve şu anda istismar ediliyor.
• Linux kernel’in geniş bir güvenlik açığı seti bildirildi; en ağırlar CVSS 9.8 içeriyor ve dağıtımlar güncel çekirdek paketlerini uygulanmalı.
• IBM MQ için birden fazla CVE’e ilişkin güvenlik güncellemeleri yayınlandı; özellikle CVE-2026-10747 için uzaktan kod yürütme riski var.
• CISA KEV listesine Linux kernel’den üç açık dahil edildi; aktif istismar kanıtları mevcut.
• Google Chrome 153 güvenlik güncellemesiyle 16 CVE düzeltildi; bazı açılar kritik durumda.
• Linux kernel ve tedarik zinciri risklerine karşıimler acil yamaların uygulanması gerekliliğini vurguluyor.
CVE ve Açıklamaları
CVE-2026-XXXX
genel risk
CVE-2026-YYYY
genel risk
CVE-2026-28326
yüksek risk
CVE-2026-58138
yüksek risk
CVE-2025-39682
yüksek risk
CVE-202X-YYYY
bilinmiyor
CVE ve Açıklamaları
CVE-2026-80844
yüksek risk
CVE-2026-81000
yüksek risk
CVE-2026-68121
orta risk
CVE-2026-74469
orta risk
CVE-2026-15579
orta risk
CVE-2026-93203
yüksek risk
CVE ve Açıklamaları
CVE-2026-93201
yüksek risk
CVE-2026-93196
yüksek risk
CVE-2026-93192
orta risk
CVE-2026-93190
orta risk
CVE-2026-93189
orta risk
CVE-2026-93178
orta risk
CVE ve Açıklamaları
CVE-2026-93177
orta risk
CVE-2026-93176
orta risk