Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1844 kayıt listeleniyor.

1844
Kayıt
12
Bu sayfa
1071
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network network-security phishing security cve
Öne çıkan haberler
Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin
other 70

Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin

Cloudflare, Workers için daha dar kapsamlı erişim ve Developer Platform rolleri ile ekip üyeleri, CI tokenları ve ajanların yalnızca ihtiyaç duydukları erişime sahip olmasını sağlayan granular authorization özelliğini tanıttı.

15.09.2026 16:00 Cloudflare Security Blog US
Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet
other 65

Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet

Cloudflare, web içeriğinin keşfedilebilir kalmasını sağlayıp AI eğitim verileri için taramayı reddetmeyi mümkün kılan yeni kontroller ve Accountable etiketini duyurdu; bu girişim büyük teknoloji şirketleriyle ortak bir güvenlik/uyum yaklaşımına dayanıyor.

15.09.2026 16:00 Cloudflare Security Blog US
ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi
other 62

ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi

ABD Federal Register web sitesinin açık kaynaklı Çin yapay zeka aracı kullanması güvenlik ve güvenilirlik tartışmalarını ateşledi; bu durum siber güvenlik ve politika açılarıyla inceleniyor.

18.09.2026 20:28 Ars Technica US
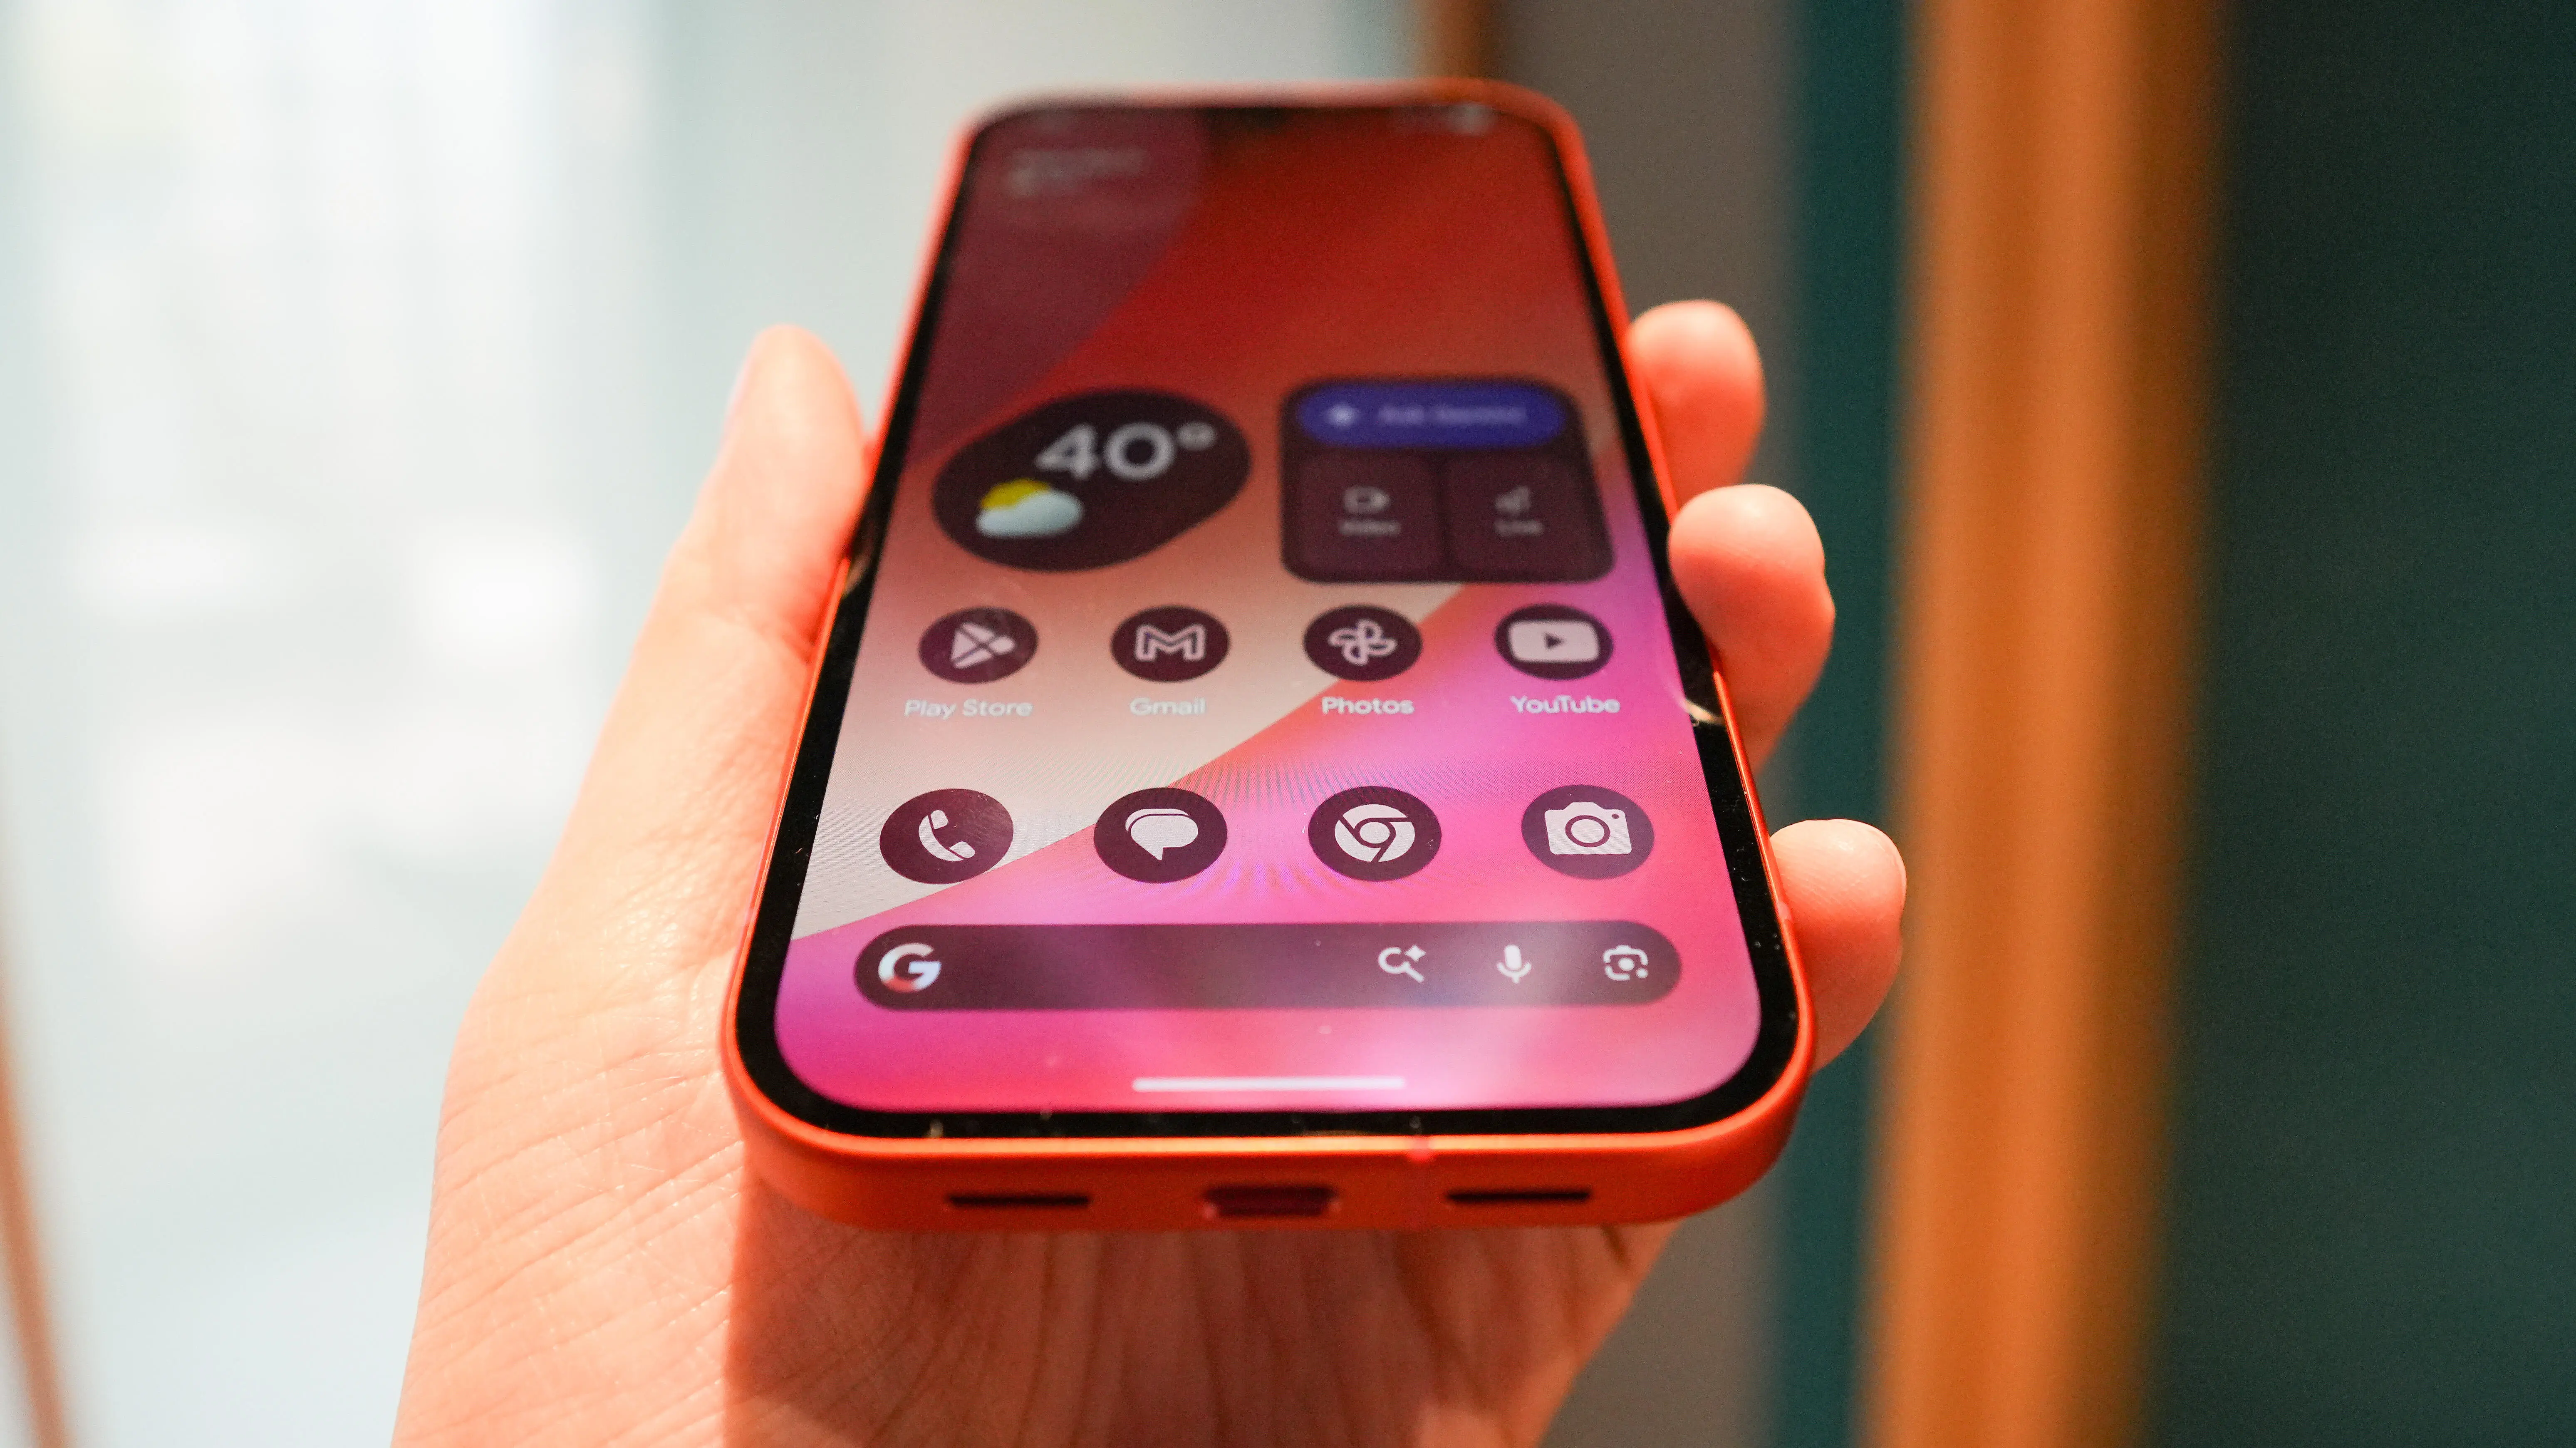
Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor
other 62

Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor

Google Pixel’in Eylül güncellemesi, önemli kişilerle iletişimi hızlandırıyor ve scam korumasını güçlendiriyor; kullanıcı güvenliği açısından önemli bir iyileştirme olarak değerlendiriliyor.

16.09.2026 19:25 ZDNet Security US
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor
other 62

Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor

Bir araştırmacının dijital platformlara yönelik eleştirileri ve deportasyon tehdidinin devam etmesi görüntüleniyor; olay siber güvenlik ve dijital haklar bağlamında değerlendiriliyor.

14.09.2026 21:24 Ars Technica US
IV drips used for detoxification actually filled with toxins; dozens poisoned
other 58

IV drips used for detoxification actually filled with toxins; dozens poisoned

IV drip uygulamalarında toksinler karışımlarıyla tehlikeli vakalar ortaya çıktı; CDC ve FDA uyarılarıyla güvenlik ve biyomedikal uygulama güvenliği önem kazandı.

17.09.2026 20:43 Ars Technica US
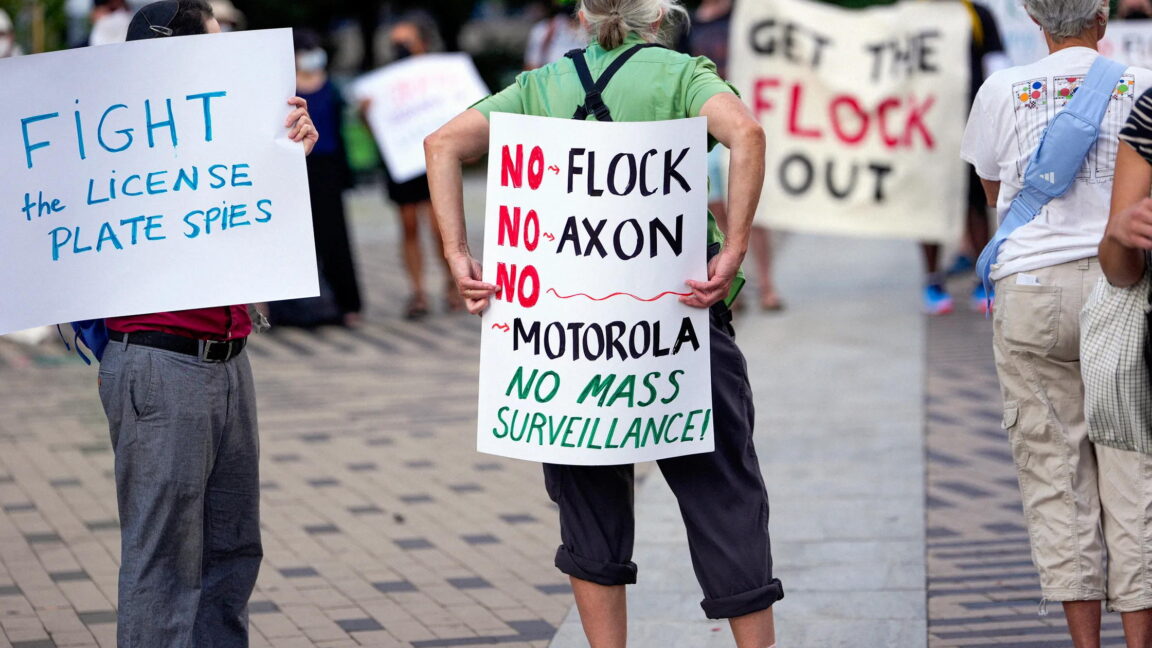
Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor
other 48

Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor

Yasa tasarısı Flock kameralarının sadece bazı kamu güvenliği amaçlarıyla kullanımını öngörüyor. Bu durum dijital gözetim altyapılarının güvenlik ve güvenlik politikaları bağlamında ele alınması gerektiğini gösteriyor.

16.09.2026 17:03 Ars Technica US
NIS2 standartları yükseltiyor. Hazırlığı nasıl dayanıklılığa dönüştürebiliriz?
other 85

NIS2 standartları yükseltiyor. Hazırlığı nasıl dayanıklılığa dönüştürebiliriz?

NIS2 direktifi, risk yönetimi, yönetişim ve olay raporlama süreçlerini güçlendirerek organizasyonların siber güvenlik hazırlığını artırmayı hedefliyor. Bu direktifin uygulanması, organizasyonların güvenlik süreçlerini daha etkili hale getirmelerini zorunlu kılıyor.

15.06.2026 20:29 Rapid7 US
Güvenlik Programınız NIS2 Gereklilikleriyle Uyumlu mu?

Güvenlik Programınız NIS2 Gereklilikleriyle Uyumlu mu?

15.06.2026 20:24 85
Microsoft sitesi, birinin sertifikayı yenilemeyi unuttuğu için uyarılar veriyor

Microsoft sitesi, birinin sertifikayı yenilemeyi unuttuğu için uyarılar veriyor

15.06.2026 18:33 75
other 75

FBI: Dolandırıcılar, kripto dolandırıcılığında para çalmak için kuryeleri kullanıyor

FBI, kripto para yatırım dolandırıcılığına maruz kalan kurbanlardan para toplamak için dolandırıcıların kuryeleri kullandığını açıkladı. Bu tür dolandırıcılıklar, 'pig butchering' ve 'romance baiting' olarak biliniyor.

15.06.2026 18:30 BleepingComputer US
kripto dolandırıcılığı FBI siber güvenlik
other 75

Siber güvenlik uzmanları, ABD hükümetinin Anthropic'in en güçlü modellerine yönelik 'tehlikeli' yasağını protesto ediyor

Bir grup siber güvenlik uzmanı, ABD hükümetinin Anthropic'in Fable ve Mythos modellerine yönelik ihracat kontrolü kısıtlamalarını kaldırması için Beyaz Saray'a çağrıda bulundu. Uzmanlar, bu kısıtlamaların siber güvenlik savunucularının yazılımlarını güvence altına alma yeteneklerini sınırlayacağını savunuyor.

15.06.2026 18:29 TechCrunch Security US
siber güvenlik ihracat kontrolü yazılım güvenliği
other 75

Claude Fable 5 ve Mythos 5, ABD hükümeti yasağı sonrası 'ani olarak devre dışı bırakıldı'

ABD hükümeti, Anthropic'in yeni yapay zeka modelleri Claude Fable 5 ve Mythos 5'i kötüye kullanım endişesi nedeniyle devre dışı bırakma kararı aldı. Bu karar, siber güvenlik ve yapay zeka alanında önemli tartışmalara yol açabilir.

15.06.2026 17:32 Malwarebytes Labs US
yapay zeka siber güvenlik devre dışı bırakma
other 75

Derin sahtecilik pornografi siteleri kapatılıyor (tekrar yayın)

Lock and Code podcast'inde, derin sahtecilik pornografisi ile mücadelede kaydedilen ilerlemeler üzerine bir bölüm tekrar yayınlandı. David Chiu ile yapılan görüşmeler, bu alandaki gelişmeleri ortaya koyuyor.

15.06.2026 17:32 Malwarebytes Labs US
deepfake pornografi siber güvenlik
other 75

Federal Yetkililer, Ünlü Kadınların Açık Derin Sahte Görüntüleri Üzerine CFAKE ve SOCFAKE'i Ele Geçirdi

CFAKE ve SOCFAKE, ünlü kadınların rızası olmadan oluşturulmuş çıplak dijital sahte görüntüler barındırdığı gerekçesiyle el konuldu. Bu durum, derin sahtecilik uygulamalarının siber güvenlik açısından yarattığı tehditleri gözler önüne seriyor.

15.06.2026 16:44 HackRead GB
deepfake siber güvenlik dijital sahtecilik
other 75

NewCore, 66 Milyon Dolar Finansman ile Gizlilik Modundan Çıkıyor

NewCore, siber güvenlik alanında insanları, makineleri ve yapay zeka ajanlarını korumak için bir kimlik platformu geliştirdi. Şirket, bu amaçla 66 milyon dolarlık bir finansman sağladı.

15.06.2026 16:00 SecurityWeek US
siber güvenlik kimlik yönetimi yapay zeka
other 85

Webinar: Davranışsal AI, phishing ve hesap ele geçirmeleri nasıl durdurur

Webinar, modern phishing ve hesap ele geçirme saldırılarının geleneksel savunmaları nasıl aştığını ve davranışsal yapay zekanın bu tehditlerle nasıl başa çıkabileceğini inceliyor. Otomatik tespit ve müdahale yöntemleri ile güvenlik ekiplerinin yükünü hafifletmeyi amaçlıyor.

15.06.2026 15:12 BleepingComputer US
phishing yapay zeka siber güvenlik
other 75

FCC, Burner Telefonları Ortadan Kaldırmak İstiyor

FCC'nin önerdiği yeni düzenleme, burner telefonların kullanımını sona erdirecek ve telekom şirketlerinin kullanıcıların kişisel bilgilerini toplamasını zorunlu kılacak. Bu durum, dolandırıcılıkla mücadele amacı taşırken, aynı zamanda gizlilik endişelerini de beraberinde getiriyor.

15.06.2026 14:01 Schneier on Security US
siber güvenlik gizlilik telekomünikasyon
other 75

Maine, Sahte Gönderimler Nedeniyle Veri İhlali Portalını Devre Dışı Bıraktı

Maine, VRChat ve Discord'a ait sahte veri ihlali raporları nedeniyle veri ihlali portalını kapattı. Bu durum, siber güvenlik önlemlerinin önemini bir kez daha gözler önüne seriyor.

15.06.2026 11:34 SecurityWeek US
veri ihlali siber güvenlik sahte raporlar
1 ... 46 47 48 49 50 ... 154
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-20
Son 24 saatte köklü tehditler ve yaygın güvenlik açıkları öne çıktı. Orkes Conductor’daki kritik pre-auth RCE açığı, Linux kernel’e ilişkin geniş güvenlik açığı seti ve IBM MQ güvenlik güncellemeleri dikkat çekti. KEV kapsamında Linux kernel açıklarının aktif istismarı kanıtlandı; Chrome ve IBM MQ için pek çok CVE düzeltildi. Bu süreçte siber tehdit ortamında zararlı uzantılar, ağ içi zafiyetler ve tedarik zinciri riskleri öne çıktı. Çok sayıda CVE ve yüksek etkiye sahip zafiyetler kurumları güvenlik yamalarını hızla uygulamaya yönlendirmeli. Ayrıca tarayıcı güvenliği ve altyapı güvenliğine yönelik katı önlemler öneriliyor. Bu verilere göre, savunma hattında çok katmanlı önlemlerin güçlendirilmesi kritik önem taşıyor.
Toplam Haber: 33
Yüksek Önem: 5
IOC/CVE: 13
Öne Çıkanlar
• Orkes Conductor’da 9.8 CVSS kaydı olan pre-auth RCE açığı mevcut ve şu anda istismar ediliyor.
• Linux kernel’in geniş bir güvenlik açığı seti bildirildi; en ağırlar CVSS 9.8 içeriyor ve dağıtımlar güncel çekirdek paketlerini uygulanmalı.
• IBM MQ için birden fazla CVE’e ilişkin güvenlik güncellemeleri yayınlandı; özellikle CVE-2026-10747 için uzaktan kod yürütme riski var.
• CISA KEV listesine Linux kernel’den üç açık dahil edildi; aktif istismar kanıtları mevcut.
• Google Chrome 153 güvenlik güncellemesiyle 16 CVE düzeltildi; bazı açılar kritik durumda.
• Linux kernel ve tedarik zinciri risklerine karşıimler acil yamaların uygulanması gerekliliğini vurguluyor.
CVE ve Açıklamaları
CVE-2026-XXXX
genel risk
CVE-2026-YYYY
genel risk
CVE-2026-28326
yüksek risk
CVE-2026-58138
yüksek risk
CVE-2025-39682
yüksek risk
CVE-202X-YYYY
bilinmiyor
CVE ve Açıklamaları
CVE-2026-80844
yüksek risk
CVE-2026-81000
yüksek risk
CVE-2026-68121
orta risk
CVE-2026-74469
orta risk
CVE-2026-15579
orta risk
CVE-2026-93203
yüksek risk
CVE ve Açıklamaları
CVE-2026-93201
yüksek risk
CVE-2026-93196
yüksek risk
CVE-2026-93192
orta risk
CVE-2026-93190
orta risk
CVE-2026-93189
orta risk
CVE-2026-93178
orta risk
CVE ve Açıklamaları
CVE-2026-93177
orta risk
CVE-2026-93176
orta risk