Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1844 kayıt listeleniyor.

1844
Kayıt
12
Bu sayfa
1071
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network network-security phishing security cve
Öne çıkan haberler
Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin
other 70

Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin

Cloudflare, Workers için daha dar kapsamlı erişim ve Developer Platform rolleri ile ekip üyeleri, CI tokenları ve ajanların yalnızca ihtiyaç duydukları erişime sahip olmasını sağlayan granular authorization özelliğini tanıttı.

15.09.2026 16:00 Cloudflare Security Blog US
Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet
other 65

Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet

Cloudflare, web içeriğinin keşfedilebilir kalmasını sağlayıp AI eğitim verileri için taramayı reddetmeyi mümkün kılan yeni kontroller ve Accountable etiketini duyurdu; bu girişim büyük teknoloji şirketleriyle ortak bir güvenlik/uyum yaklaşımına dayanıyor.

15.09.2026 16:00 Cloudflare Security Blog US
ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi
other 62

ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi

ABD Federal Register web sitesinin açık kaynaklı Çin yapay zeka aracı kullanması güvenlik ve güvenilirlik tartışmalarını ateşledi; bu durum siber güvenlik ve politika açılarıyla inceleniyor.

18.09.2026 20:28 Ars Technica US
Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor
other 62

Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor

Google Pixel’in Eylül güncellemesi, önemli kişilerle iletişimi hızlandırıyor ve scam korumasını güçlendiriyor; kullanıcı güvenliği açısından önemli bir iyileştirme olarak değerlendiriliyor.

16.09.2026 19:25 ZDNet Security US
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor
other 62

Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor

Bir araştırmacının dijital platformlara yönelik eleştirileri ve deportasyon tehdidinin devam etmesi görüntüleniyor; olay siber güvenlik ve dijital haklar bağlamında değerlendiriliyor.

14.09.2026 21:24 Ars Technica US
IV drips used for detoxification actually filled with toxins; dozens poisoned
other 58

IV drips used for detoxification actually filled with toxins; dozens poisoned

IV drip uygulamalarında toksinler karışımlarıyla tehlikeli vakalar ortaya çıktı; CDC ve FDA uyarılarıyla güvenlik ve biyomedikal uygulama güvenliği önem kazandı.

17.09.2026 20:43 Ars Technica US
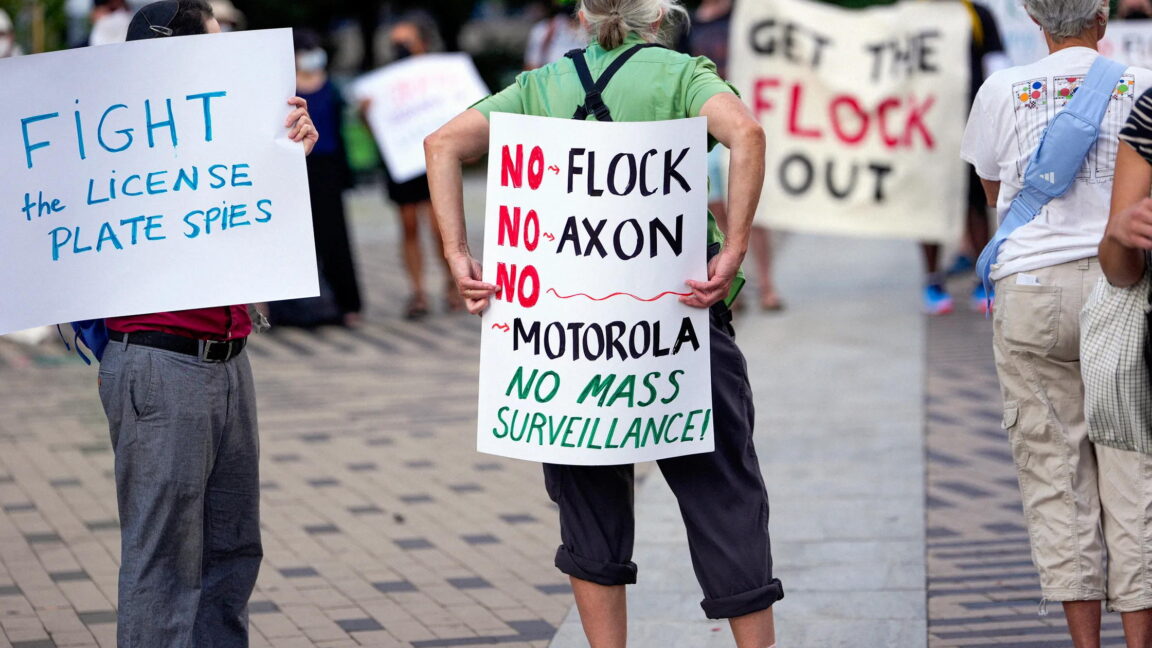
Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor
other 48

Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor

Yasa tasarısı Flock kameralarının sadece bazı kamu güvenliği amaçlarıyla kullanımını öngörüyor. Bu durum dijital gözetim altyapılarının güvenlik ve güvenlik politikaları bağlamında ele alınması gerektiğini gösteriyor.

16.09.2026 17:03 Ars Technica US
other 75

SailPoint, Rapor Edilen 200 Milyon Dolarlık Anlaşma ile Entro'yu Satın Alacak

SailPoint, kimlik ve yetkilendirme güvenliği çözümleri sunan İsrail merkezli Entro'yu 200 milyon dolara satın almayı planlıyor. Bu anlaşma, SailPoint'in ürünlerini geliştirmesine olanak tanıyacak.

18.06.2026 11:36 SecurityWeek US
siber güvenlik kimlik yönetimi satın alma
other 75

Tüm bilgisayarın web reklamlarını engellemek için 7 dolarlık bir ESP32-S3 kartı programladım - ve bu sadece birkaç dakika sürdü

Yazar, pahalı Raspberry Pi kartları yerine 7 dolarlık ESP32-S3 kartını kullanarak bilgisayarındaki tüm web reklamlarını engellemek için bir program geliştirdi. Bu işlem sadece birkaç dakika sürdü.

18.06.2026 04:21 ZDNet Security US
siber güvenlik internet ESP32-S3
Tehlikeli Yapay Zeka Modelleri Geliyor
other 85

Tehlikeli Yapay Zeka Modelleri Geliyor

Gelişmiş hackleme yeteneklerine sahip yapay zeka modellerinin gelecekte yaygın hale geleceği ifade ediliyor. Bu durum, siber güvenlik alanında önemli değişikliklere yol açabilir.

17.06.2026 20:50 Ars Technica US
other 75

Telefonunuzun konumunuzu nasıl takip ettiğine dair her şey - ve bunu nasıl durdurabilirsiniz

Akıllı telefonlar, kullanıcıların konumunu izleyebilir ve bu durum çoğu zaman fark edilmeden gerçekleşir. Kullanıcılar, konumlarını gizli tutmak için çeşitli yöntemler öğrenebilirler.

17.06.2026 19:35 ZDNet Security US
konum takibi gizlilik siber güvenlik
other 75

Tarayıcı kör noktası: Güvenlik aracınızın düşündüğünüzü engellemiyor olabileceği neden

Tarayıcı güvenlik araçlarının, kullanıcıların düşündüğü kadar etkili olmayabileceği ve bazı tehditleri engelleyemediği üzerine bir analiz. Kullanıcıların bu durumun farkında olmaları gerektiği ifade ediliyor.

17.06.2026 19:01 SANS ISC Diary US
güvenlik tarayıcı siber güvenlik
other 85

Bugün Webinar: Modern Saldırılar MFA'yı Nasıl Aşıyor ve Tespiti Nasıl Kaçırıyor

Webinarda, saldırganların geleneksel tespit yöntemlerini nasıl aşabileceği ve eski MFA'nın yetersizliği tartışılacak. Organizasyonlar, savunmalarını güçlendirmek için stratejiler geliştirecekler.

17.06.2026 17:07 SecurityWeek US
MFA siber güvenlik webinar
other 75

Hindistan'ın Telegram yasakları BAE'yi de etkiledi. İşte nasıl aşılacağı.

Hindistan, sızdırılan sınav kağıtları nedeniyle Telegram'ı yasakladı. CEO Durov, yasaklamanın BGP kaçırma ile bağlantılı olduğunu belirtiyor ve kullanıcıların yasaklamayı aşmak için MTProto proxy kullanabileceğini öneriyor.

17.06.2026 16:12 BleepingComputer US
siber güvenlik ağ güvenliği Telegram
other 85

SpyCloud Raporu, Çalışan Verilerinin İfşa Edilmesiyle Phishing Saldırılarının Artış Gösterdiğini Buldu

SpyCloud'un raporuna göre, Fortune 100 şirketlerinin büyük bir kısmında çalışan verilerinin ifşa edilmesi, phishing saldırılarında önemli bir artışa neden oldu. Bu durum, siber güvenlik önlemlerinin artırılması gerektiğini ortaya koyuyor.

17.06.2026 16:00 HackRead GB
phishing siber güvenlik veri ifşası
other 75

1Password, Apono'yu 250-300 Milyon Dolar Karşılığında Satın Aldı

1Password, Apono'yu satın alarak erişim yönetimi alanında önemli bir adım attı. Apono, anlık erişim yönetimi teknolojileri konusunda uzmanlaşmış bir şirket.

17.06.2026 15:36 SecurityWeek US
siber güvenlik erişim yönetimi satın alma
other 75

Tenet Güvenlik, 6 Milyon Dolarlık Tohum Finansmanı ile Gözler Önüne Çıkıyor

Tenet Security, tehlikeli yapay zeka davranışlarını tespit etmek için 6 milyon dolarlık finansman sağladı. Şirket, bu finansmanla siber güvenlik alanında önemli bir rol oynamayı hedefliyor.

17.06.2026 15:00 SecurityWeek US
siber güvenlik yapay zeka finansman
Saldırgan Maruziyet Doğrulaması, Güvenlik Görünürlüğünü Güvenilir Önceliklendirmeye Dönüştürüyor

Saldırgan Maruziyet Doğrulaması, Güvenlik Görünürlüğünü Güvenilir Önceliklendirmeye Dönüştürüyor

17.06.2026 14:58 75
other 90

24 milyar çalınmış kayıt çevrimiçi olarak ifşa edildi. Ne yapmalısınız?

Araştırmacılar, kullanıcı adları, şifreler ve diğer hassas hesap verilerini içeren 24 milyar çalınmış kaydın ifşa edildiğini buldu. Kullanıcıların etkilenip etkilenmediğini kontrol etmeleri öneriliyor.

17.06.2026 13:56 Malwarebytes Labs US
veri sızıntısı siber güvenlik hassas veriler
1 ... 43 44 45 46 47 ... 154
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-20
Son 24 saatte köklü tehditler ve yaygın güvenlik açıkları öne çıktı. Orkes Conductor’daki kritik pre-auth RCE açığı, Linux kernel’e ilişkin geniş güvenlik açığı seti ve IBM MQ güvenlik güncellemeleri dikkat çekti. KEV kapsamında Linux kernel açıklarının aktif istismarı kanıtlandı; Chrome ve IBM MQ için pek çok CVE düzeltildi. Bu süreçte siber tehdit ortamında zararlı uzantılar, ağ içi zafiyetler ve tedarik zinciri riskleri öne çıktı. Çok sayıda CVE ve yüksek etkiye sahip zafiyetler kurumları güvenlik yamalarını hızla uygulamaya yönlendirmeli. Ayrıca tarayıcı güvenliği ve altyapı güvenliğine yönelik katı önlemler öneriliyor. Bu verilere göre, savunma hattında çok katmanlı önlemlerin güçlendirilmesi kritik önem taşıyor.
Toplam Haber: 33
Yüksek Önem: 5
IOC/CVE: 13
Öne Çıkanlar
• Orkes Conductor’da 9.8 CVSS kaydı olan pre-auth RCE açığı mevcut ve şu anda istismar ediliyor.
• Linux kernel’in geniş bir güvenlik açığı seti bildirildi; en ağırlar CVSS 9.8 içeriyor ve dağıtımlar güncel çekirdek paketlerini uygulanmalı.
• IBM MQ için birden fazla CVE’e ilişkin güvenlik güncellemeleri yayınlandı; özellikle CVE-2026-10747 için uzaktan kod yürütme riski var.
• CISA KEV listesine Linux kernel’den üç açık dahil edildi; aktif istismar kanıtları mevcut.
• Google Chrome 153 güvenlik güncellemesiyle 16 CVE düzeltildi; bazı açılar kritik durumda.
• Linux kernel ve tedarik zinciri risklerine karşıimler acil yamaların uygulanması gerekliliğini vurguluyor.
CVE ve Açıklamaları
CVE-2026-XXXX
genel risk
CVE-2026-YYYY
genel risk
CVE-2026-28326
yüksek risk
CVE-2026-58138
yüksek risk
CVE-2025-39682
yüksek risk
CVE-202X-YYYY
bilinmiyor
CVE ve Açıklamaları
CVE-2026-80844
yüksek risk
CVE-2026-81000
yüksek risk
CVE-2026-68121
orta risk
CVE-2026-74469
orta risk
CVE-2026-15579
orta risk
CVE-2026-93203
yüksek risk
CVE ve Açıklamaları
CVE-2026-93201
yüksek risk
CVE-2026-93196
yüksek risk
CVE-2026-93192
orta risk
CVE-2026-93190
orta risk
CVE-2026-93189
orta risk
CVE-2026-93178
orta risk
CVE ve Açıklamaları
CVE-2026-93177
orta risk
CVE-2026-93176
orta risk