Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1844 kayıt listeleniyor.

1844
Kayıt
12
Bu sayfa
1071
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network network-security phishing security cve
Öne çıkan haberler
Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin
other 70

Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin

Cloudflare, Workers için daha dar kapsamlı erişim ve Developer Platform rolleri ile ekip üyeleri, CI tokenları ve ajanların yalnızca ihtiyaç duydukları erişime sahip olmasını sağlayan granular authorization özelliğini tanıttı.

15.09.2026 16:00 Cloudflare Security Blog US
Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet
other 65

Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet

Cloudflare, web içeriğinin keşfedilebilir kalmasını sağlayıp AI eğitim verileri için taramayı reddetmeyi mümkün kılan yeni kontroller ve Accountable etiketini duyurdu; bu girişim büyük teknoloji şirketleriyle ortak bir güvenlik/uyum yaklaşımına dayanıyor.

15.09.2026 16:00 Cloudflare Security Blog US
ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi
other 62

ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi

ABD Federal Register web sitesinin açık kaynaklı Çin yapay zeka aracı kullanması güvenlik ve güvenilirlik tartışmalarını ateşledi; bu durum siber güvenlik ve politika açılarıyla inceleniyor.

18.09.2026 20:28 Ars Technica US
Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor
other 62

Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor

Google Pixel’in Eylül güncellemesi, önemli kişilerle iletişimi hızlandırıyor ve scam korumasını güçlendiriyor; kullanıcı güvenliği açısından önemli bir iyileştirme olarak değerlendiriliyor.

16.09.2026 19:25 ZDNet Security US
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor
other 62

Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor

Bir araştırmacının dijital platformlara yönelik eleştirileri ve deportasyon tehdidinin devam etmesi görüntüleniyor; olay siber güvenlik ve dijital haklar bağlamında değerlendiriliyor.

14.09.2026 21:24 Ars Technica US
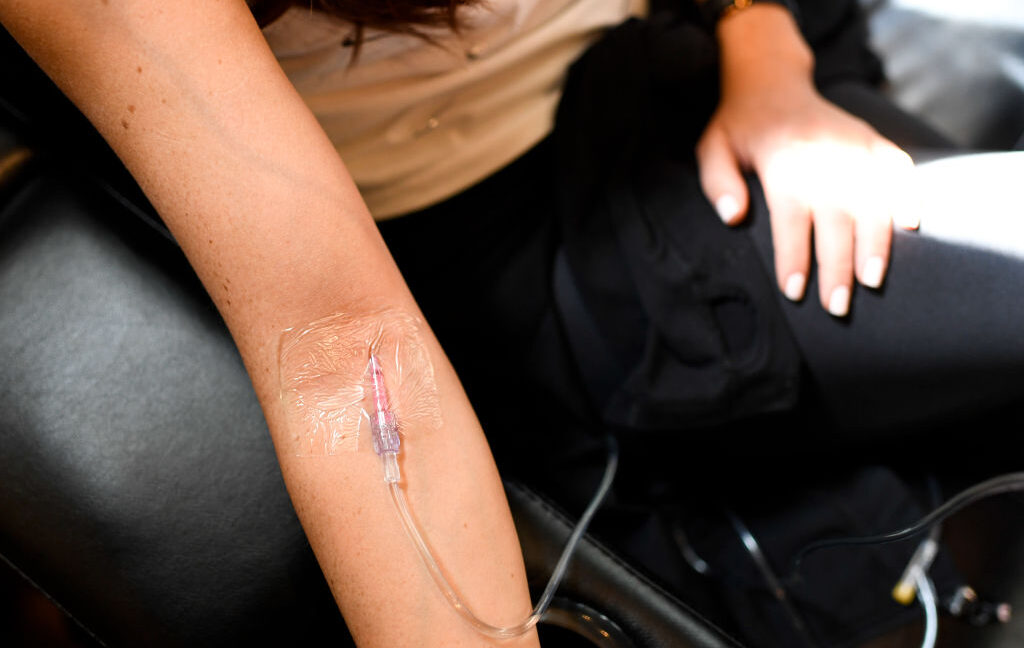
IV drips used for detoxification actually filled with toxins; dozens poisoned
other 58

IV drips used for detoxification actually filled with toxins; dozens poisoned

IV drip uygulamalarında toksinler karışımlarıyla tehlikeli vakalar ortaya çıktı; CDC ve FDA uyarılarıyla güvenlik ve biyomedikal uygulama güvenliği önem kazandı.

17.09.2026 20:43 Ars Technica US
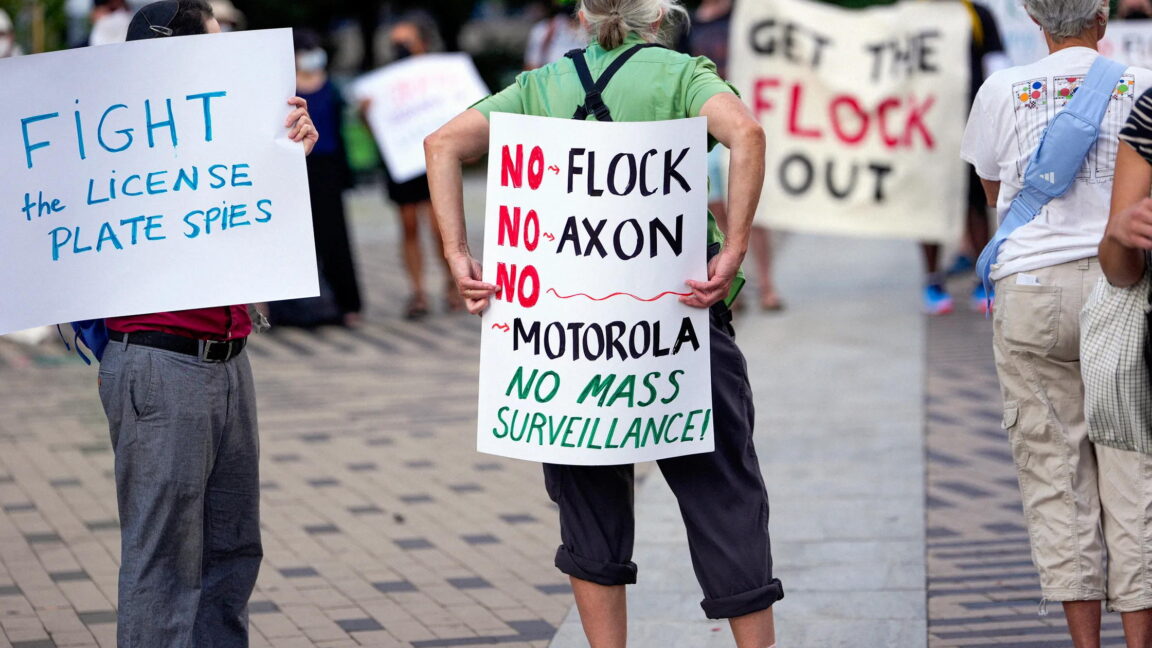
Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor
other 48

Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor

Yasa tasarısı Flock kameralarının sadece bazı kamu güvenliği amaçlarıyla kullanımını öngörüyor. Bu durum dijital gözetim altyapılarının güvenlik ve güvenlik politikaları bağlamında ele alınması gerektiğini gösteriyor.

16.09.2026 17:03 Ars Technica US
other 75

MDR Sağlayıcı Karşılaştırması: Tehditleri Keşfetme ve Yanıt Verme Süresi

MDR sağlayıcıları arasında karşılaştırma yaparak, tehditleri keşfetme ve yanıt verme süreleri hakkında detaylı bilgiler sunulmaktadır. Bu, işletmelerin en uygun sağlayıcıyı seçmelerine yardımcı olacaktır.

20.06.2026 15:31 HackRead GB
MDR siber güvenlik tehdit yönetimi
other 75

Jeopolitik kaygılar Avrupa'nın internet kaydını bulut öncelikli stratejiden uzaklaştırıyor

Avrupa'nın internet kaydı, jeopolitik riskler nedeniyle bulut öncelikli stratejisini terk ediyor. Bu değişiklik, güvenli ve dayanıklı bir altyapı oluşturma ihtiyacını gündeme getiriyor.

20.06.2026 05:00 NCSC-FI News FI
siber güvenlik dijital altyapı bulut
other 75

PGP'den Mythos'a: Hiçbirini Durduramayan İhracat Kontrollerinin Kısa Tarihi

Son 30 yılda siber güvenlik yazılımlarının ihracatını durdurma çabaları başarısız olmuştur. Anthropic'in Mythos modeli ile bu durumun değişip değişmeyeceği belirsizdir.

20.06.2026 01:40 TechCrunch Security US
siber güvenlik ihracat kontrolü yazılım
other 75

Her Yapay Zeka Ajanı Bir Kimliktir. Çoğu Organizasyon Bunu Böyle Ele Almıyor.

Yapay zeka ajanları, veri erişimi, iş akışlarını tetikleme ve kritik iş sistemleriyle etkileşim gibi işlevler üstleniyor. Token Security, bu ajanların yeni bir kimlik ve yönetim zorluğu haline geldiğini açıklıyor.

19.06.2026 16:10 BleepingComputer US
yapay zeka kimlik yönetimi siber güvenlik
other 85

Webinar: Saldırganlar MFA'yı nasıl aşar ve savunucular nasıl yanıt verebilir

Webinar, modern phishing saldırılarının MFA korumalarını nasıl etkisiz hale getirebileceğini ve davranışsal yapay zekanın güvenlik ekiplerine nasıl yardımcı olabileceğini inceliyor.

19.06.2026 15:12 BleepingComputer US
MFA phishing siber güvenlik
Yardımcıdan Etkiliye: Tehdit Yönetimini Yeniden Tanımlayan AI Değişimi
other 75

Yardımcıdan Etkiliye: Tehdit Yönetimini Yeniden Tanımlayan AI Değişimi

Güvenlik ekipleri, 40'tan fazla güvenlik aracı kullanarak iç verileri izliyor. Ancak bu araçlar genellikle ayrı çalışıyor ve bu durum, uzun süreli ihlallere ve yanıt sürelerinin kısalmasına neden oluyor.

19.06.2026 14:58 The Hacker News US
Veri Sızıntısını Unutun: Shadow AI'nın Gerçek Tehdidi Erişim Kontrolü

Veri Sızıntısını Unutun: Shadow AI'nın Gerçek Tehdidi Erişim Kontrolü

19.06.2026 13:30 75
other 85

Peter Thiel'in Gizli Topluluğu Sızıntısı, Casusluk, Etki Operasyonları ve Şantaj için Mükemmel Bir Hedef Listesi Oluşturuyor

Peter Thiel'in gizli Dialog ağına ait bir web sitesi açığı, üyelerin profilleri ve giriş verilerini ifşa etti. Bu durum, siber casusluk ve şantaj için potansiyel hedefler oluşturdu.

19.06.2026 10:42 Security Affairs IT
siber güvenlik veri sızıntısı casusluk
other 85

Cisco, Splunk'un Agentic SOC'sini Güçlendirmek İçin WideField Security'i Satın Alacak

Cisco, WideField Security'i satın alarak Splunk'un Agentic SOC yeteneklerini geliştirmeyi planlıyor. Bu adım, tehdit araştırmalarını daha kapsamlı hale getirecek.

19.06.2026 10:22 SecurityWeek US
Cisco WideField Security Splunk
Ayak İzimizi Genişletiyoruz: Japonya'da Prisma AIRS için Yerel Bulut Mevcudiyeti

Ayak İzimizi Genişletiyoruz: Japonya'da Prisma AIRS için Yerel Bulut Mevcudiyeti

19.06.2026 08:26 75
other 90

24 Milyar Çalınan Kimlik Bilgisi Büyük Veri Sızıntısında Açığa Çıktı

24 milyar kayıt içeren bir veri tabanı, çalınan kimlik bilgilerini açığa çıkardı. Araştırmacılar, 12 Haziran'da 8.3 terabayt veri içeren bir Elasticsearch kümesinin açığa çıktığını tespit etti.

19.06.2026 08:09 Security Affairs IT
veri sızıntısı kimlik bilgisi siber güvenlik
other 85

Novo Nordisk İhlali Yazılım Geliştirme Süreçleri Riskini Ortaya Çıkardı

Novo Nordisk, yazılım geliştirme süreçlerine yönelik bir siber saldırı sonucu önemli veri ihlalleri yaşadı. Saldırganlar, klinik denemelerdeki hasta verilerine ve sağlık profesyonellerine ait bilgilere erişti.

19.06.2026 05:00 NCSC-FI News FI
siber güvenlik veri ihlali yazılım geliştirme
1 ... 41 42 43 44 45 ... 154
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-20
Son 24 saatte köklü tehditler ve yaygın güvenlik açıkları öne çıktı. Orkes Conductor’daki kritik pre-auth RCE açığı, Linux kernel’e ilişkin geniş güvenlik açığı seti ve IBM MQ güvenlik güncellemeleri dikkat çekti. KEV kapsamında Linux kernel açıklarının aktif istismarı kanıtlandı; Chrome ve IBM MQ için pek çok CVE düzeltildi. Bu süreçte siber tehdit ortamında zararlı uzantılar, ağ içi zafiyetler ve tedarik zinciri riskleri öne çıktı. Çok sayıda CVE ve yüksek etkiye sahip zafiyetler kurumları güvenlik yamalarını hızla uygulamaya yönlendirmeli. Ayrıca tarayıcı güvenliği ve altyapı güvenliğine yönelik katı önlemler öneriliyor. Bu verilere göre, savunma hattında çok katmanlı önlemlerin güçlendirilmesi kritik önem taşıyor.
Toplam Haber: 33
Yüksek Önem: 5
IOC/CVE: 13
Öne Çıkanlar
• Orkes Conductor’da 9.8 CVSS kaydı olan pre-auth RCE açığı mevcut ve şu anda istismar ediliyor.
• Linux kernel’in geniş bir güvenlik açığı seti bildirildi; en ağırlar CVSS 9.8 içeriyor ve dağıtımlar güncel çekirdek paketlerini uygulanmalı.
• IBM MQ için birden fazla CVE’e ilişkin güvenlik güncellemeleri yayınlandı; özellikle CVE-2026-10747 için uzaktan kod yürütme riski var.
• CISA KEV listesine Linux kernel’den üç açık dahil edildi; aktif istismar kanıtları mevcut.
• Google Chrome 153 güvenlik güncellemesiyle 16 CVE düzeltildi; bazı açılar kritik durumda.
• Linux kernel ve tedarik zinciri risklerine karşıimler acil yamaların uygulanması gerekliliğini vurguluyor.
CVE ve Açıklamaları
CVE-2026-XXXX
genel risk
CVE-2026-YYYY
genel risk
CVE-2026-28326
yüksek risk
CVE-2026-58138
yüksek risk
CVE-2025-39682
yüksek risk
CVE-202X-YYYY
bilinmiyor
CVE ve Açıklamaları
CVE-2026-80844
yüksek risk
CVE-2026-81000
yüksek risk
CVE-2026-68121
orta risk
CVE-2026-74469
orta risk
CVE-2026-15579
orta risk
CVE-2026-93203
yüksek risk
CVE ve Açıklamaları
CVE-2026-93201
yüksek risk
CVE-2026-93196
yüksek risk
CVE-2026-93192
orta risk
CVE-2026-93190
orta risk
CVE-2026-93189
orta risk
CVE-2026-93178
orta risk
CVE ve Açıklamaları
CVE-2026-93177
orta risk
CVE-2026-93176
orta risk