Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1844 kayıt listeleniyor.

1844
Kayıt
12
Bu sayfa
1079
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin
other 70

Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin

Cloudflare, Workers için daha dar kapsamlı erişim ve Developer Platform rolleri ile ekip üyeleri, CI tokenları ve ajanların yalnızca ihtiyaç duydukları erişime sahip olmasını sağlayan granular authorization özelliğini tanıttı.

15.09.2026 16:00 Cloudflare Security Blog US
Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet
other 65

Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet

Cloudflare, web içeriğinin keşfedilebilir kalmasını sağlayıp AI eğitim verileri için taramayı reddetmeyi mümkün kılan yeni kontroller ve Accountable etiketini duyurdu; bu girişim büyük teknoloji şirketleriyle ortak bir güvenlik/uyum yaklaşımına dayanıyor.

15.09.2026 16:00 Cloudflare Security Blog US
ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi
other 62

ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi

ABD Federal Register web sitesinin açık kaynaklı Çin yapay zeka aracı kullanması güvenlik ve güvenilirlik tartışmalarını ateşledi; bu durum siber güvenlik ve politika açılarıyla inceleniyor.

18.09.2026 20:28 Ars Technica US
Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor
other 62

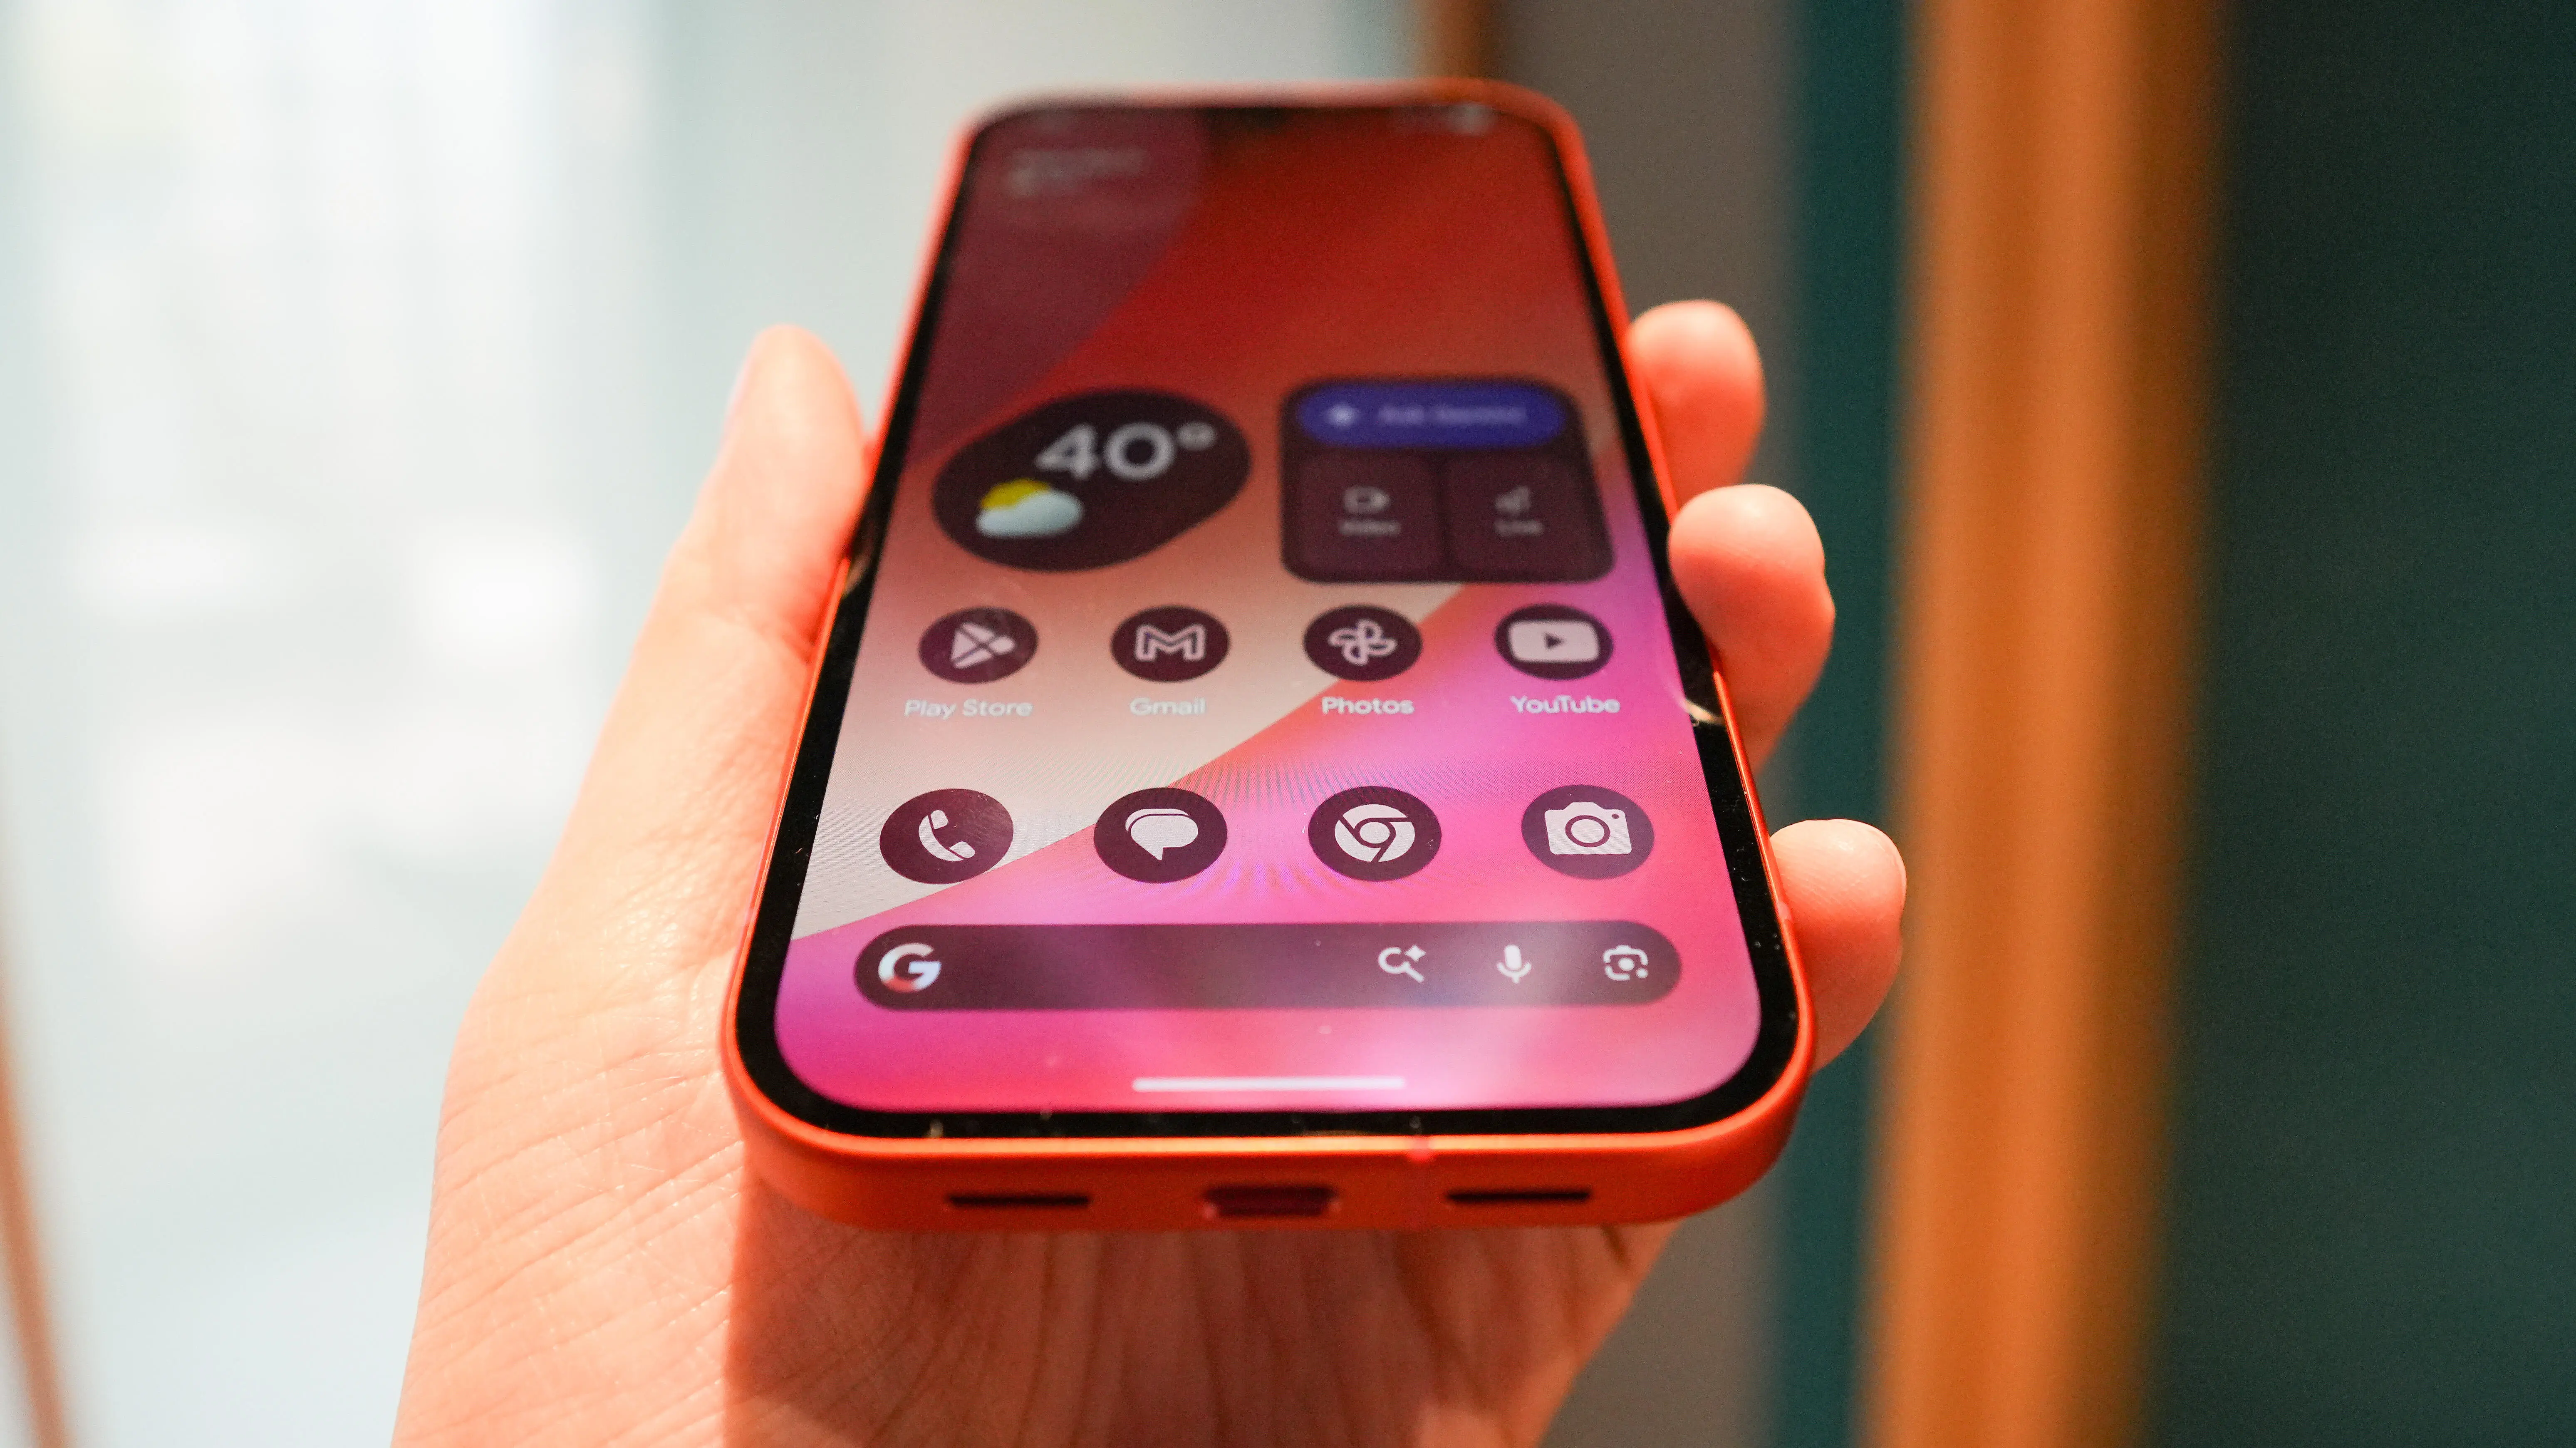
Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor

Google Pixel’in Eylül güncellemesi, önemli kişilerle iletişimi hızlandırıyor ve scam korumasını güçlendiriyor; kullanıcı güvenliği açısından önemli bir iyileştirme olarak değerlendiriliyor.

16.09.2026 19:25 ZDNet Security US
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor
other 62

Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor

Bir araştırmacının dijital platformlara yönelik eleştirileri ve deportasyon tehdidinin devam etmesi görüntüleniyor; olay siber güvenlik ve dijital haklar bağlamında değerlendiriliyor.

14.09.2026 21:24 Ars Technica US
IV drips used for detoxification actually filled with toxins; dozens poisoned
other 58

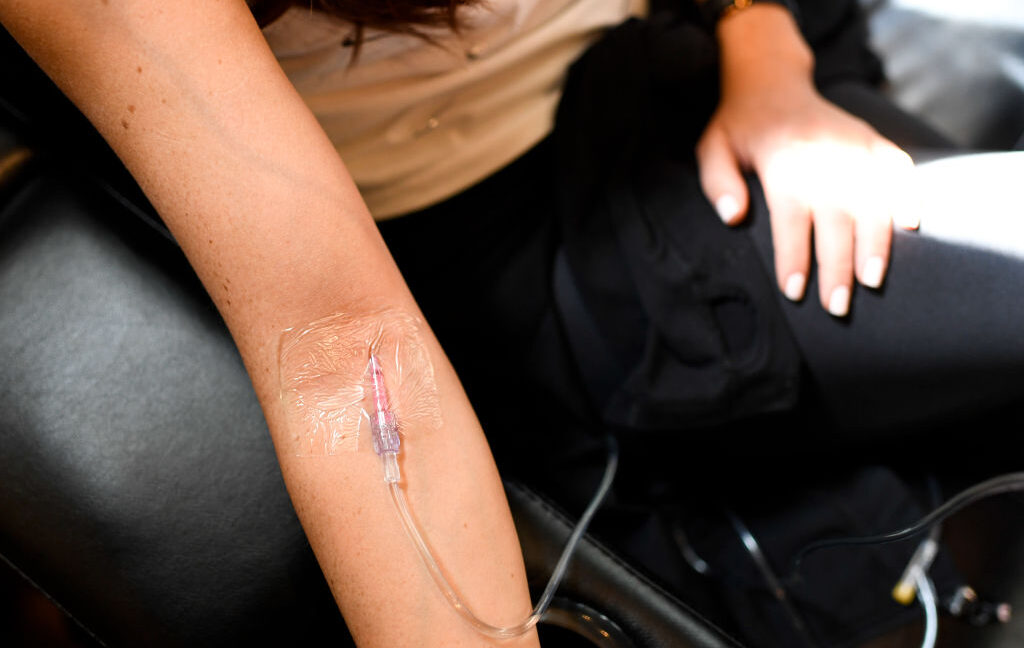
IV drips used for detoxification actually filled with toxins; dozens poisoned

IV drip uygulamalarında toksinler karışımlarıyla tehlikeli vakalar ortaya çıktı; CDC ve FDA uyarılarıyla güvenlik ve biyomedikal uygulama güvenliği önem kazandı.

17.09.2026 20:43 Ars Technica US
Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor
other 48

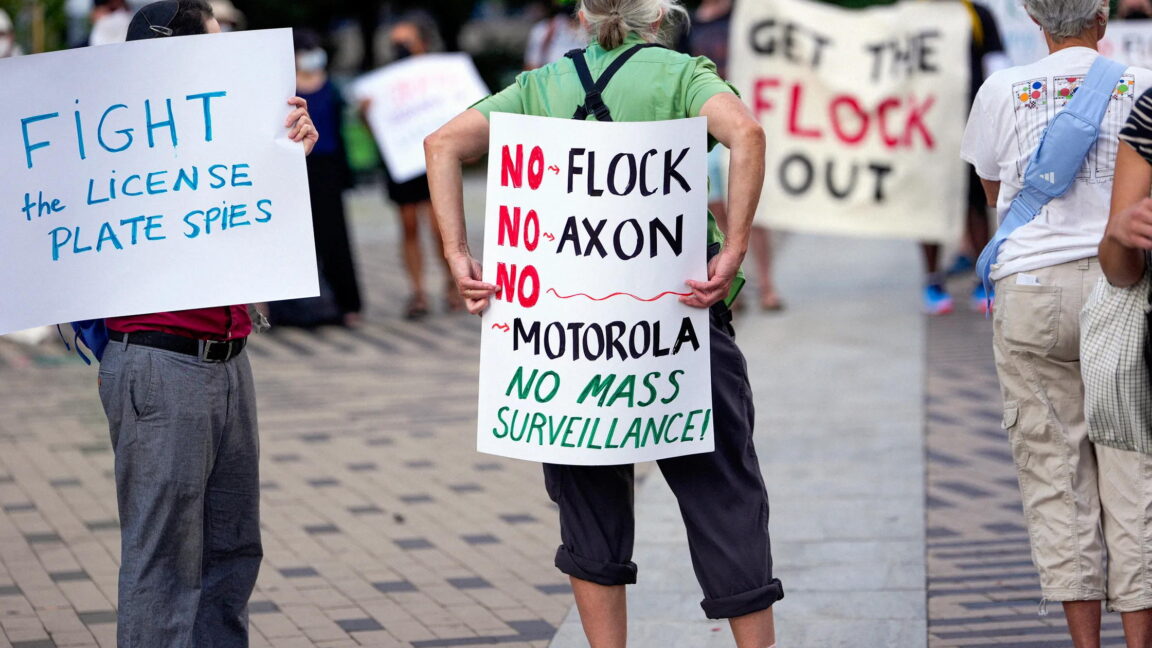
Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor

Yasa tasarısı Flock kameralarının sadece bazı kamu güvenliği amaçlarıyla kullanımını öngörüyor. Bu durum dijital gözetim altyapılarının güvenlik ve güvenlik politikaları bağlamında ele alınması gerektiğini gösteriyor.

16.09.2026 17:03 Ars Technica US
other 60

ISC Stormcast Pazartesi, 31 Ağustos 2026

ISC Stormcast haftanın açılışında ağ güvenliği ve siber güvenlik konularına dair güncel içgörüleri paylaşıyor; teknik notlar ve uyarılar içerir.

31.08.2026 05:00 SANS ISC Diary US
siber güvenlik malware ağ güvenliği
Meta’nın veri merkezlerinde robotları kullanma çabası
other 62

Meta’nın veri merkezlerinde robotları kullanma çabası

Meta'nın veri merkezlerinde robotları kullanarak görevleri yerine getirme çabası, otomasyon ve operasyonel verimlilik açısından önemli. Bu adımlar, BT ve siber güvenlik operasyonlarının geleceğini etkileyebilir.

30.08.2026 14:03 Ars Technica US
other 62

Üreticiler – Siber Dayanıklılık Yasası kapsamında güvenlik açığı ve olay bildirimleri için önceden hazırlanın

Cyber Resilience Act kapsamında bildirimleri önceden hazırlamak için üreticilere yönelik bir kontrol listesi ve rehberlik yayımlandı; ilk rapor için sorumluluklar ve prosedürler önceden belirlenmeli.

28.08.2026 11:51 NCSC-FI News FI
siber güvenlik teknoloji yönetimi standartlar
Omarchy dağıtımı ciddi destek buluyor

Omarchy dağıtımı ciddi destek buluyor

27.08.2026 20:07 65
other 52

ISC Stormcast For Thursday, August 27th, 2026 https://isc.sans.edu/podcastdetail/10070, (Thu, Aug 27th)

ISC Stormcast haftalık bülteni, 27 Ağustos 2026 tarihinde yayımlandı ve siber güvenlik topluluğuna yönelik öne çıkan konular ile analizler sağlıyor.

27.08.2026 05:00 SANS ISC Diary US
siber güvenlik bilgi güvenliği
Twitter yeniden markalaşıyor, Musk'ın X adını bıraktığı iddia edildi

Twitter yeniden markalaşıyor, Musk'ın X adını bıraktığı iddia edildi

26.08.2026 23:49 45
Google Gemini 3.5 Transcribe ile AI destekli konuşma yazıya dönüştürme için genişletiliyor
other 55

Google Gemini 3.5 Transcribe ile AI destekli konuşma yazıya dönüştürme için genişletiliyor

Google Gemini 3.5 Transcribe duyurusu yapıldı; Rambler teknolojisi Chrome ve diğer Google ürünlerinde konuşma metin çözümü olarak kullanılacak.

26.08.2026 22:19 Ars Technica US
siber güvenlik bilgi-teknoloji ai
other 65

Entra ID Erişiminde Yönetici Haklarına Kim Sahip? (Çarşamba, 26 Ağustos)

Entra ID ve benzeri platformlarda yöneticilik haklarına kimin sahip olduğunun kritik olduğuna dair farkındalık artırılıyor; eski çalışanların yetkilerinin temizlenmesi ve uygun rol atamalarının gerekliliği vurgulanıyor.

26.08.2026 18:58 SANS ISC Diary US
siber güvenlik id yönetimi kullanıcı yetkileri
Veri İhlalinin Doğrulanması ve Carhartt
other 80

Veri İhlalinin Doğrulanması ve Carhartt

Troy Hunt, bir veri ihlalinin doğrulanması ve Carhartt ile ilgili bir hikayeyi paylaşıyor.

26.08.2026 00:51 Troy Hunt's Blog AU
veri ihlali siber güvenlik Carhartt
other 80

Hands-On Cyber-Physical Systems Training Returns to ICS Cybersecurity Conference

SecurityWeek'in ICS Siber Güvenlik Konferansı'nda Hands-on Cyber Attack Methods kursu geri döndü.

25.08.2026 15:57 SecurityWeek US
siber güvenlik konferans cyber-physical sistemler
other 50

Koolid saavad tasuta tellida turvalise interneti õppematerjale

Eesti keeles algkoolieas lastele mõeldud juhendmaterjalid interneti kasutamisega seotud ohte ära tunda ja vältida.

25.08.2026 15:31 CERT-EE EE
siber güvenlik internet turvaliklik
İllinois Savcıları ICE Informant Oldu
other 80

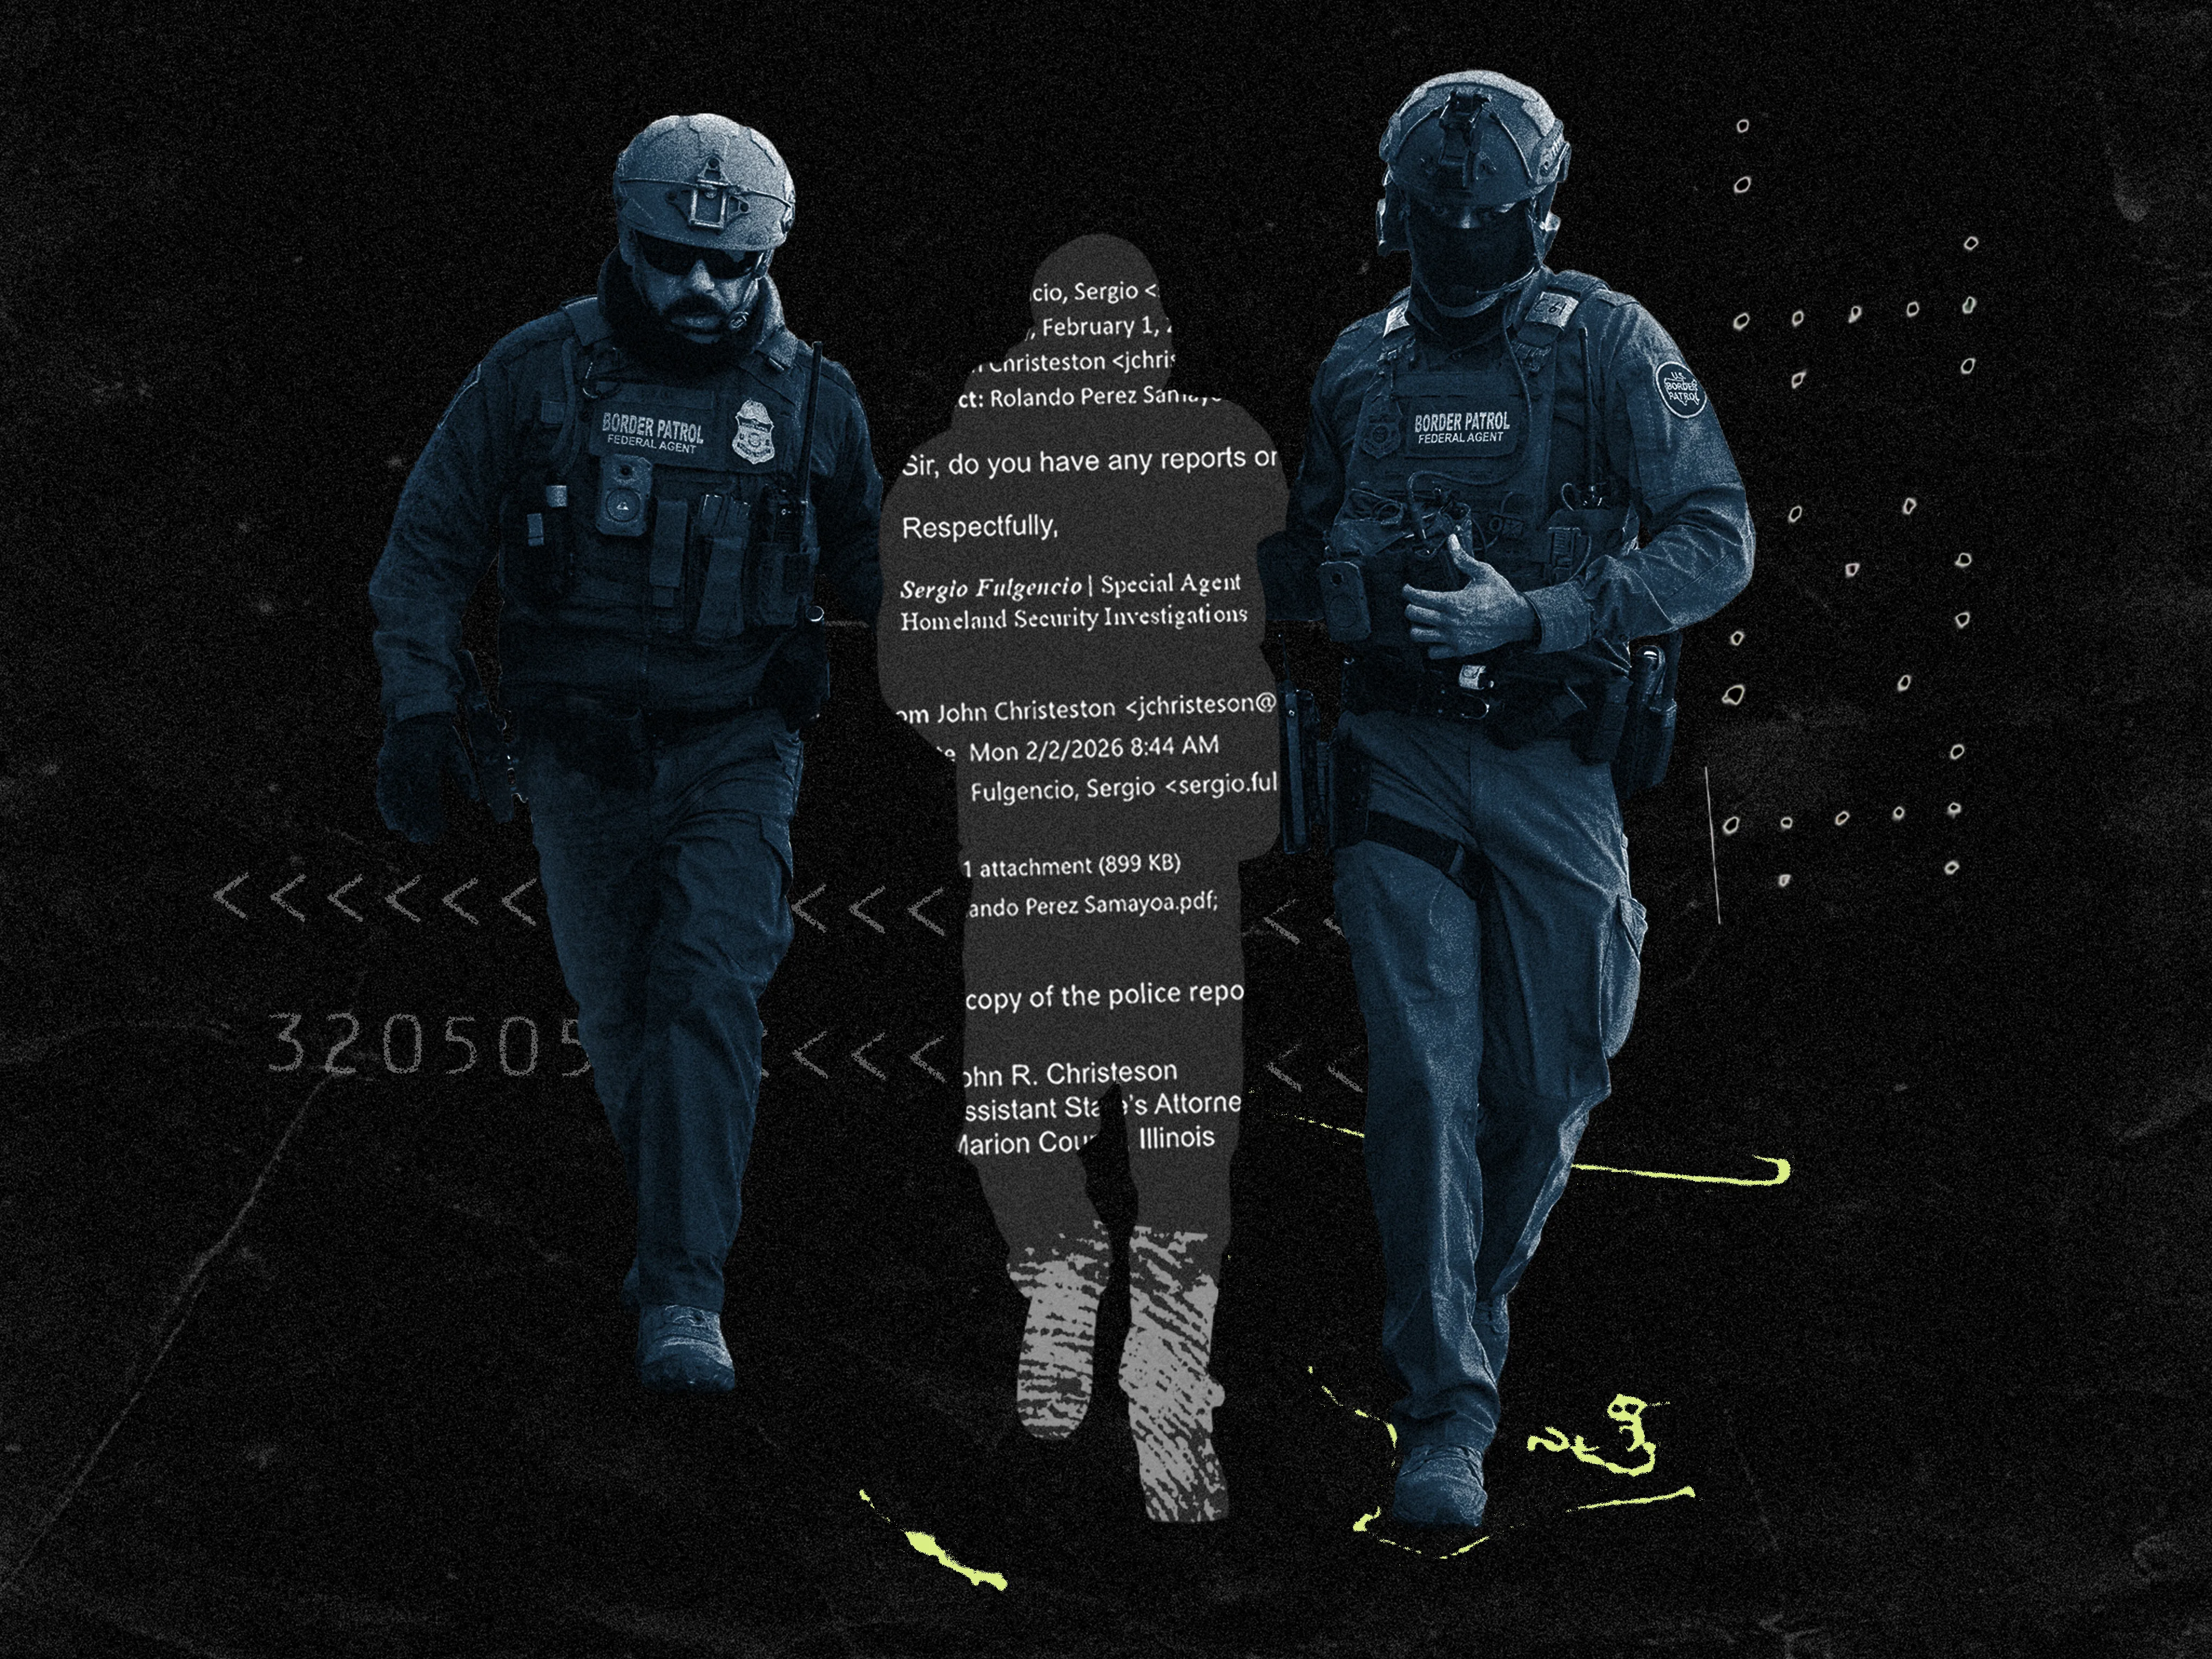
İllinois Savcıları ICE Informant Oldu

İllinois savcıları, federal göçmen ajanslarına savcılık davaları olan sanıkların kişisel verileri iletti. Bu durum, hukuki emir, kamu açıklaması veya yasama denetimi olmadan gerçekleşti.

25.08.2026 14:00 Wired Security US
siber güvenlik bilgi-teknoloji veri koruma
1 2 3 4 5 6 ... 154
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-19
Son 24 saatte küresel siber tehditler, özellikle ICS güvenlik açıkları, kök erişim için kritik hatlar ve tedarik zinciri saldırıları öne çıktı. ICS danışmanlıkları ve Patch hafifletici önlemler, güvenlik topluluğunu uyarırken, Azure AI Foundry’deki sıfır günlük ölçekli üstünlük sorunları ve WordPress tedarik zinciri saldırıları da dikkat çekti. Birleşik tehdit eğilimleri arasında yerel ayrıcalık yükseltme, açık kaynak güvenlik zafiyetleri ve kurumsal ağlarda hedefli saldırı kalıpları bulunuyor. Olaylar yüksek CVSS skoru ile kendini gösterirken, USA ve AB merkezli güvenlik operasyon merkezleri yoğun uyarılar yayımladı. Ayrıca Brevo’nun tedarik zinciri saldırısı, yüz binlerce sitenin etkilenmesiyle geniş çaplı bir tehdit olarak raporlandı. Genel olarak, savunma hattında tespit, hızlı yamalama ve çok katmanlı güvenlik kontrollerinin güçlendirilmesi gerekiyor.
Toplam Haber: 79
Yüksek Önem: 6
IOC/CVE: 19
Öne Çıkanlar
• CISA’nin sekiz ICS danışmanlığı kritik tehditler ve çok sayıda CVE ile yüksek önem arz etti.
• Check Point CVE-2026-91843 ile kök kullanıcı yetkisi elde edilmesini önleyen yamayı yayımladı.
• Brevo tedarik zinciri saldırısı 100k’dan fazla kurumu etkiledi; WordPress backdoor ve Clickfix kaplama kullanıldı.
• Microsoft Azure AI Foundry’de CVSS 10.0’luk kritik hata CVE-2026-85889 ile yetkisiz ayrıcalık artışına yol açabilir.
• TeamPCP tedarik zinciri saldırılarında içerden bir mole raporlanıyor; birçok şirkete zarar veriyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN-A
kısa etki
CVE-YYYY-NNNN-B
kısa etki
CVE-YYYY-NNNN-C
kısa etki
CVE-YYYY-NNNN-D
kısa etki
CVE-2023-5778
kullanıcı hesaplarına yetkisiz erişim potansiyeli
CVE-2026-28326
kısa etki
CVE ve Açıklamaları
CVE-2026-15579
kısa etki
CVE-2024-XXXX
kısa etki
CVE-2026-85889
tam yetkisiz ayrıcalık artışı
<PLACEHOLDER>
bilinmiyor
CVE-2026-58138
kısa etki
CVE-2026-91843
kök kullanıcı yetkisi elde etmeye olanak sağlayan kritik açığa yönelik CVE
CVE ve Açıklamaları
CVE-2026-XXXX
bilinmiyor
CVE-2026-13348
kısa etki
CVE-2026-31431
kısa etki
CVE-2026-13336
kısa etki
CVE-2026-13337
kısa etki
CVE-2025-6625
kısa etki
CVE ve Açıklamaları
CVE-2024-4872
kısa etki
CVE-2024-3980
kısa etki