Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1792 kayıt listeleniyor.

1792
Kayıt
12
Bu sayfa
1122
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai cybercrime cryptocurrency privacy security cve
Öne çıkan haberler
Oturum güvenliği, token koruması, sürekli erişim değerlendirmesi ve kullanıcıların GERÇEKTEN hangi oturumlarına giriş yaptığını ölçme
other 82

Oturum güvenliği, token koruması, sürekli erişim değerlendirmesi ve kullanıcıların GERÇEKTEN hangi oturumlarına giriş yaptığını ölçme

Makale, passkey tabanlı kimlik doğrulama ve token güvenliğinin mevcut tehditler karşısında nasıl güçlendirileceğini inceliyor; AiTM proxy, cihaz kodu phishing, infostealer gibi saldırı türlerine karşı koruma mekanizmalarını ve çok katmanlı savunma yaklaşımını değerlendiriyor.

29.10.2026 13:00 DarkOperator US
Yapay Zeka Dağıtım Mühendisleri Yıldız Ianı Ücretler Kazanıyor – Yıllık 1.45 Milyon Dolara Varan Maaşlar
other 72

Yapay Zeka Dağıtım Mühendisleri Yıldız Ianı Ücretler Kazanıyor – Yıllık 1.45 Milyon Dolara Varan Maaşlar

AI dağıtım mühendislerinin ücretlerin yüksek olduğu ve yönetim düzeyine yaklaşan kazançlar elde ettiği belirtiliyor. Çalışma, yapay zeka entegrasyonunun güvenlik ve operasyonel etkilerini iş gücü piyasası açısından vurguluyor.

04.11.2026 21:02 ZDNet Security US
Claude Code, mesaj dizileriyle gerçekten daha mı hızlı? Günlük kayıtlardan hesapladım
other 65

Claude Code, mesaj dizileriyle gerçekten daha mı hızlı? Günlük kayıtlardan hesapladım

Claude Code’un mesaj dizisiyle çalışma hızının artabileceğini gösteren bir performans analizi raporu; güncelleme ile zaman tasarrufu üzerinde odaklanılmıştır.

03.11.2026 16:11 ZDNet Security US
LogTotal, Analiz Öncesinde Logları Nasıl Temizler
other 62

LogTotal, Analiz Öncesinde Logları Nasıl Temizler

LogTotal, analiz öncesinde kullanıcı adları, ana bilgisayar adları ve IP adresleri gibi tanımlayıcı değerleri yer tutucularla değiştirerek logları temizler ve EVTX dosyaları istisna oluşturur.

03.11.2026 15:50 SOC Prime US
Fujifilm yapay zeka talepleri sayesinde bant üretimini 5 kat artırıyor
other 62

Fujifilm yapay zeka talepleri sayesinde bant üretimini 5 kat artırıyor

Yapay zeka arşiv talebini canlandırıyor; Fujifilm bant üretimini 5x artırmayı planlıyor. Düşük maliyetli ve çevrimdışı güvenlik özelliği bant depolamayı günümüzde önemli kılıyor.

30.10.2026 20:38 Ars Technica US
MSSP’ler için Ön-SIEM Tespitleri
other 62

MSSP’ler için Ön-SIEM Tespitleri

Prime Detect, MSSP'ler için veri SIEM'e ulaşmadan önce enfeksiyon ve tehditleri belirlemeyi amaçlayan bir ön SIEM detektörü sunuyor; Sigma kurallarıyla çalışıp MITRE ATT&CK etiketleri ve saldırı zinciri bağlantıları sağlar. Testlerde etiketlenen telemetry oranı yaklaşık %7 olarak raporlanmıştır.

30.10.2026 14:26 SOC Prime US
Mali Servisler İçin Ön-SIEM Tespit
other 62

Mali Servisler İçin Ön-SIEM Tespit

Pre-SIEM Detection for Financial Services başlıklı yazı, olay akışında SIEM öncesi tespit imkanı sunan bir çözümü tanıtıyor; Sigma kuralları kullanılarak olaylar işleniyor ve MITRE ATT&CK ile ilişkilendirme yapılıyor.

30.10.2026 14:05 SOC Prime US
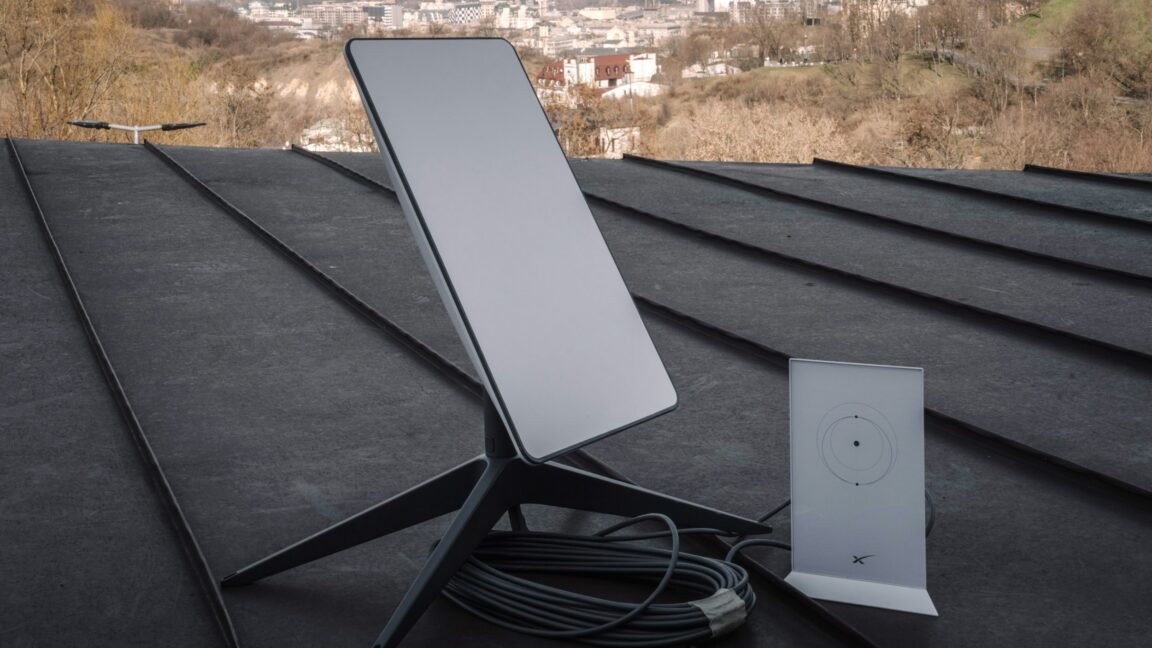
Pentagon IG Starlink/Starshield yavaşlamasını Ukrayna'da inceledi: İnceleme reddedildi
other 62

Pentagon IG Starlink/Starshield yavaşlamasını Ukrayna'da inceledi: İnceleme reddedildi

ABD savunması, Starlink/Starshield ile ilgili bir inceleme talebini reddetti; konuyla ilgili politika ve dijital iletişim altyapısı güvenliği boyutları gündemde.

29.10.2026 23:08 Ars Technica US
other 75

Siber Suçların Markalaşması ve Atıfı

Siber suçluların isimlendirilmesi, bazen saldırganlar tarafından bazen de araştırmacılar tarafından belirlenir. Bu durum, güvenlik ekiplerinin tehditleri daha iyi anlaması ve analiz etmesi için önemlidir.

28.07.2026 05:00 NCSC-FI News FI
siber suç tehdit istihbaratı markalaşma
Aktivist, sınır ajanına telefonunu silen 'zorla kod' verdiği için suçlandı
other 75

Aktivist, sınır ajanına telefonunu silen 'zorla kod' verdiği için suçlandı

Aktivist, havaalanında bir sorgulama sırasında telefonundaki verileri silen bir kod vererek suçlandı. Hükümet, bu eylemin yasadışı olduğunu iddia ediyor.

27.07.2026 18:58 Ars Technica US
other 75

Beelzebub, Hacker Tuzağı Platformu İçin 3.4 Milyon Dolar Topladı

Beelzebub, hackerları yakalamak için geliştirdiği platform için 3.4 milyon dolarlık bir yatırım aldı. Şirket, bu fonla araştırma ekibini büyütmeyi ve yeni ofisler açmayı hedefliyor.

27.07.2026 14:06 SecurityWeek US
siber güvenlik hacker tuzağı yatırım
other 75

Google, Claude AI Paylaşılan Sohbetleri İndeksledi, Sonuçlar Kaldırıldı

Google, Claude AI ile paylaşılan sohbetlerin bağlantılarını indeksledi ve bu durum kullanıcıların bu içeriklere erişimini sağladı. Ancak, bağlantılar daha sonra kaldırıldı.

27.07.2026 13:56 HackRead GB
AI güvenliği veri sızıntısı Claude AI
Google, yeni bir siber suç grubu taksonomisi ile yalnız yola çıkıyor

Google, yeni bir siber suç grubu taksonomisi ile yalnız yola çıkıyor

27.07.2026 10:31 75
other 75

GitHub, PyPI tedarik zinciri saldırılarına karşı zaman tabanlı savunmalar ekliyor

GitHub ve PyPI, tedarik zinciri saldırılarına karşı koruma sağlamak amacıyla zaman tabanlı bir mekanizma ekledi. Bu, bağımlılık yönetim aracı Dependabot ile entegre edilmiştir.

26.07.2026 17:13 BleepingComputer US
supply chain siber güvenlik GitHub
other 75

ABD Temsilciler Meclisi, Siber Paylaşım Yasasını 10 Yıl Uzatmayı Oyladı

ABD Temsilciler Meclisi, 2015 tarihli Siber Güvenlik Bilgi Paylaşım Yasası'nın 2036 yılına kadar uzatılmasını onayladı. Bu yasa, şirketlerin siber tehdit göstergelerini paylaşmalarını teşvik eden hukuki korumalar sağlıyor.

26.07.2026 05:00 NCSC-FI News FI
siber güvenlik tehdit paylaşımı yasa
other 75

Andy Burnham, Birleşik Krallık siber politikası üzerinde süreklilik sinyali veriyor, bakanı yeniden atadı

Andy Burnham, Birleşik Krallık'ın siber güvenlik bakanını yeniden atayarak mevcut siber güvenlik politikalarını koruma kararı aldı. Bu atama, hükümetin bakanlık yapısında önemli değişiklikler yapmasına rağmen siber güvenlik alanındaki devamlılığı sağlamayı amaçlıyor.

26.07.2026 05:00 NCSC-FI News FI
siber güvenlik politikalar Birleşik Krallık
Büyük Teknoloji Şirketleri Avrupa Sosyal Medya Araştırmacılarını Engellemekle Suçlanıyor

Büyük Teknoloji Şirketleri Avrupa Sosyal Medya Araştırmacılarını Engellemekle Suçlanıyor

25.07.2026 13:45 75
other 75

OpenAI, ChatGPT'nin dünya çapında kapalı olduğunu onayladı

ChatGPT, dünya genelinde bağlantı sorunları yaşıyor. OpenAI, bu durumu resmi olarak onayladı ve kullanıcıların erişiminde zorluklar yaşandığını bildirdi.

25.07.2026 12:31 BleepingComputer US
ChatGPT OpenAI kesinti
other 85

Teknoloji liderleri, Uncle Sam'i açık ağırlık yapay zekanın değeri hakkında eğitmek için mektup yayınladı

25 teknoloji şirketi, açık ağırlık yapay zeka modellerinin desteklenmesi için ABD hükümetine bir mektup gönderdi. Mektup, siber güvenlik alanındaki sorunlara da dikkat çekiyor.

25.07.2026 05:00 NCSC-FI News FI
yapay zeka siber güvenlik açık kaynak
other 75

Favicons Hakkında: Tarayıcı İkonlarından Saldırı Yüzeyi İstihbaratına

Favicons, internet üzerindeki yazılımların tanımlanmasında önemli bir parmak izi olarak kullanılabilir. Bu makalede, favicons'un nasıl analiz edileceği ve AI destekli bir sistemle bu sürecin nasıl geliştirileceği anlatılmaktadır.

25.07.2026 05:00 NCSC-FI News FI
favicon internet AI
1 ... 37 38 39 40 41 ... 150
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-05
Son 24 saatte dünya genelinde çok sayıda kritik güvenlik açığı raporlandı. Android CVE-2026-58868 üzerinden uzaktan kod çalıştırma riski, SonicWall GMS ve PowerSYSTEM Center’da yüksek etkiyle iki CVE’nin ortaya çıkması, Chrome 157’nin çok sayıda düzeltme içeren güncellemesi ve CWP üzerinde çok sayıda zayıflık gibi konular öne çıktı. Bu tehditler, özellikle US, FI ve UK gibi ülkelerde yaygın olarak etkilenen varlıkları hedef alıyor. Buna ek olarak, kimlik doğrulama, yetkisiz erişim ve SQL enjeksiyonu gibi zayıflıklar vurgulanıyor. Rapor, paylaşılan bağlantılar ve domain bazlı IOC’ler gibi tehdit göstergelerini de içeriyor. Genel olarak, tarama politikaları, yamaların hızlı uygulanması ve güvenlik mimarisinin güçlendirilmesi gerektiğini gösteriyor. Ayrıca veri merkezleri ve bulut altyapılarında güvenlik mimarisinin gözden geçirilmesi öneriliyor. Sonuç olarak, güncel güvenlik yamalarının uygulanması ve güvenlik süreçlerinin sıkılaştırılması hayati önem taşıyor.
Toplam Haber: 73
Yüksek Önem: 7
IOC/CVE: 20
Öne Çıkanlar
• Android CVE-2026-58868 ile kullanıcı etkileşimi olmadan uzaktan kod yürütme riski kritik seviyede değerlendirildi.
• SonicWall GMS CVE-2026-109593 ve CVE-2026-109594, yetkisiz dosya okuma ve SQL enjeksiyonu risklerini içeriyor.
• Chrome 157 sürümü 213 güvenlik düzeltmesiyle yayımlandı; 7 kritik açık kapatıldı.
• PowerSYSTEM Center CVE-2026-63017 ve CVE-2026-63774 yüksek zararlı etkilerle doğrulanmış oturum açılmış kullanıcılar üzerinde risk yaratıyor.
• CWP tarafında CVE-2026-73695 ile pre-auth RCE ve iki bağlantılı enjeksiyon yoluyla kök yetkilerine erişim potansiyeli bulunuyor.
CVE ve Açıklamaları
CVE-2026-58868
Kullanıcı etkileşimi olmadan uzaktan kod yürütme potansiyeli
CVE-2026-109593
End-of-Life SonicWall GMS’ta kimliksiz dosya okuma, hassas verinin sızması
CVE-2026-109594
Yetkili olmayan SQL enjeksiyonu ile veritabanı erişimi/yan etki riski
CVE-2026-63017
PowerSYSTEM Center’da yetkisiz erişim için zayıf yetkilendirme
CVE-2026-63774
PowerSYSTEM Center’da HTTP üzerinden SQL komutları çalıştırma imkanı
CVE-2026-73695
Control Web Panel’de kimlik doğrulaması olmadan RCE riski
CVE ve Açıklamaları
CVE-2026-77877
CWP’de yönlendirme aracılığıyla kök yetkilere erişim yolakları
CVE-2026-77879
CWP’de API üzerinden SQL enjeksiyonu ile yetkisiz erişim