Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1094 kayıt listeleniyor.

1094
Kayıt
12
Bu sayfa
1080
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
Bir “AI yavaşlaması” ile neden ilgilenmelisiniz?
other 72

Bir “AI yavaşlaması” ile neden ilgilenmelisiniz?

AI alanındaki hızlı gelişmelere rağmen güvenlik temellerine odaklanmanın en iyi güvenlik stratejisi olduğu belirtiliyor; temel güvenlik uygulamalarının güçlendirilmesi öncelikli bir mesaj.

17.09.2026 21:00 Cisco Talos Intelligence Group US
Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor
other 65

Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor

Güvenlik odaklı bir duruşla yapay zeka gelişiminde temkinli adımlar atılması gerektiğini savunan liderler var; bu yaklaşım endüstri için olası faydalar sağlayabilir.

14.09.2026 22:06 Ars Technica US
Anthropic Claude Chat ve Cowork'u tek bir platformda birleştiriyor
other 62

Anthropic Claude Chat ve Cowork'u tek bir platformda birleştiriyor

Claude ile Cowork bir araya geliyor ve Claude Docs tanıtılıyor; kurumsal yapay zeka çözümlerinin entegrasyonu ve güvenlik boyutu vurgulanıyor.

16.09.2026 19:30 ZDNet Security US
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
Yapay Zekânınızı Kimin Yönetiyor? Kurumsal Ajanlar ve Modelleri İçin Güven Yönetimi Çerçevesi
other 62

Yapay Zekânınızı Kimin Yönetiyor? Kurumsal Ajanlar ve Modelleri İçin Güven Yönetimi Çerçevesi

Güvenilir bir yönetişim çerçevesi ile kurumsal AI ajanları ve modellerinin güvenli çalışması amaçlanıyor; DigiCert'in dijital kimlik çözümleriyle her ajana pasaport benzeri kimlik ve sahiplik yapısı öneriliyor.

15.09.2026 18:00 The Register Security GB
Rastgele Ödüller Klasik Oyun Teorisi Yarışmalarını Zenginleştiriyor
other 52

Rastgele Ödüller Klasik Oyun Teorisi Yarışmalarını Zenginleştiriyor

Rastgele ödüller, oyun teorisi temelli yarışmalarda stratejileri zenginleştiriyor; bu, güvenlik ve siber tehdit istihbaratı alanında ödül-tabancı (reward-based) yaklaşımların davranışsal etkilerini incelemek için faydalı olabilir.

12.09.2026 00:41 Ars Technica US
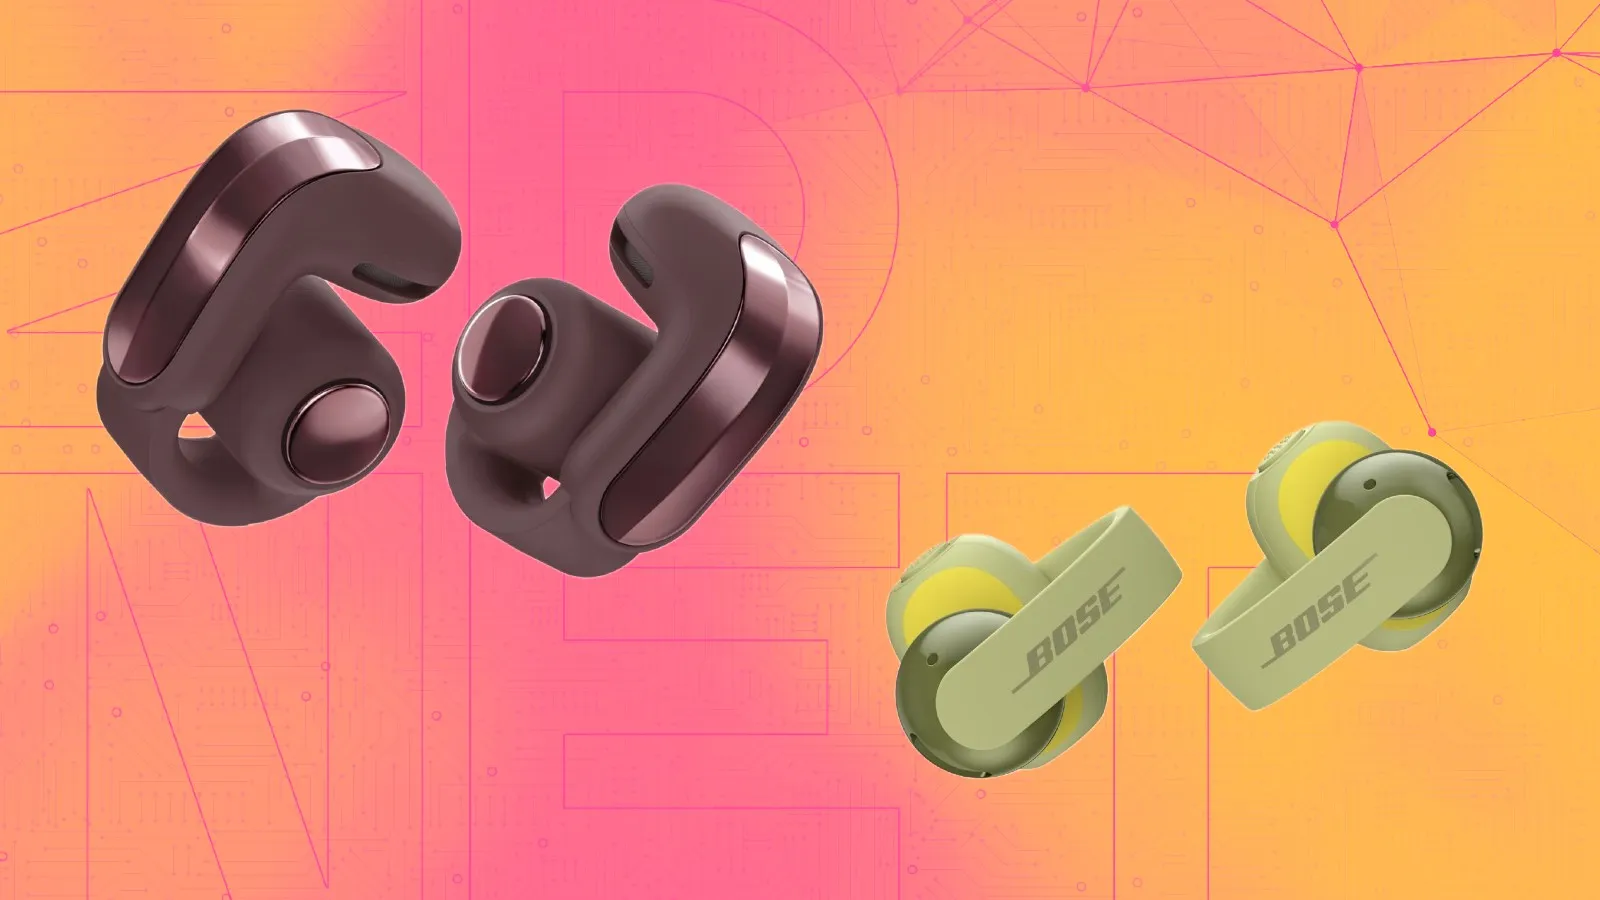
Bose, yeni açık kulaklıklar ile güncellenmiş bir favori döndürüyor
other 45

Bose, yeni açık kulaklıklar ile güncellenmiş bir favori döndürüyor

Bose, açık kulaklık segmentinde Ultra Open (2nd Gen) ve Sport Open Earbuds modellerini tanıttı; kullanıcı güvenliği ve deneyimini artıran özellikler sunuyor.

17.09.2026 16:00 ZDNet Security US
Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor
other 85

Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor

Siber güvenlik araştırmacıları, yeraltı forumlarda yapay zeka modellerine yasadışı erişim sağlayan hizmetlerin reklamlarını buldu. Poison Claude, Anthropic'in LLM'lerine erişim sunduğunu iddia ediyor.

05.08.2026 18:36 The Hacker News US
other 72

Güvenlik Ürünlerini Modernize Etmenin Gizli Çalışması

Güvenlik ürünleri için bağımlılık modernizasyonunun yüksek katma değer sağladığı ve mühendislik yatırımının güvenlik etkisini artırdığı inceleniyor.

04.09.2026 20:15 Malwarebytes Labs US
siber güvenlik malwarebytes güvenlik ürünleri
Bir derecelendirme kurulu Valve'ın fragmanını yayınlamasına izin vermedi; fragman sızıntıyla paylaşıldı
other 42

Bir derecelendirme kurulu Valve'ın fragmanını yayınlamasına izin vermedi; fragman sızıntıyla paylaşıldı

Valve'ın Left 4 Dead 2 fragmanını ESRB baskısı nedeniyle resmi olarak yayınlayamayacağı için sızıntı yoluyla paylaştığı iddia edilen olay tartışılıyor; geleneksel içerik kontrollü ortamlar ile sızıntı davranışları karşılaştırılıyor.

04.09.2026 19:42 Ars Technica US
ICE, Son 2 Yılda REI'den Belirli Bir Yeşil Bereyi Alan Herkesi Bilmek İstiyor

ICE, Son 2 Yılda REI'den Belirli Bir Yeşil Bereyi Alan Herkesi Bilmek İstiyor

04.09.2026 13:30 62
other 65

Nvidia, Hugging Face’i 13 Milyar Dolar Karşılığında Satın Alıyor

Nvidia, Hugging Face’i 13 milyar dolara satın alacağını açıkladı; açık kaynaklı AI modellerinin yaygınlaşması ve endüstri standardı haline gelmesi bekleniyor.

04.09.2026 13:00 SecurityWeek US
AI open-source acquisition
other 65

Anthropic confirms Claude is down, multiple models affected

Anthropic Claude AI modellerinde kesinti bildirildi; birden çok model etkileniyor ve kullanıcılar hatalarla karşılaşıyor. Olay, yapay zeka hizmetlerinin güvenilirliğini ve bulut altyapılarının siber güvenlik sorumluluklarını gündeme getiriyor.

03.09.2026 18:02 BleepingComputer US
artificial intelligence outage cloud
Google releases Gemini 3.8 Flash, its third Flash model in six weeks

Google releases Gemini 3.8 Flash, its third Flash model in six weeks

02.09.2026 21:13 45
other 62

Norveç kamera özelliği olan giyilebilir ‘rahatsız edici gözlükler’ için yasa tasarısı düşünüyor

Norveç, kamera özelliği olan giyilebilir gözlük benzeri cihazların güvenlik/gizlilik etkileri nedeniyle kısıtlama veya düzenleme üzerinde düşünüyor; bu durum dijital altyapı ve bilişim güvenliği açısından önemli bir regülasyon ihtiyacını işaret ediyor.

02.09.2026 16:11 TechCrunch Security US
privacy wearables surveillance
other 62

Hızlı İzleme: Hareket Algılama Özelliği Olan Kablosuz Yönlendiriciler

Bir ISP tarafından sunulan yönlendirici üzerinde hareket algılama özelliği kullanıcıya bildirim ve canlı akış sunuyor; ev ortamında güvenlik ve mahremiyet açısından potansiyel zayıf noktalar ve sınırlamalar mevcut.

02.09.2026 13:22 Schneier on Security US
IoT network-security privacy
other 72

Yapay Zeka Sohbetleriniz Mahkemede Kullanılabilir

Yapay zeka sohbet geçmişlerinin mahkemelerde delil olarak kullanılabileceği ve bazı vakalarda bu verilerin kullanıldığı ifade ediliyor; kullanıcı verilerinin mahremiyeti ve güvenlik riskleri vurgulanıyor.

02.09.2026 12:22 Malwarebytes Labs US
AI privacy legal
other 42

Microsoft'un en son Windows güncellemesi imleç, duvar kağıdı ve daha fazlasını bozuyor - etkilenenler için ne yapılmalı

Windows güncellemesi bazı kullanıcılar için cursor ve wallpaper dahil görsel/işlevsel sorunlara yol açtı; şu an için önerilen tek adım sorunları yönetmek ve güncelleme ile ilgili resmi yönergeleri takip etmek.

31.08.2026 20:24 ZDNet Security US
windows update malware/vulnerability not directly
other 42

Microsoft KB5120998 Güncellemesi Windows 11'de Fare Ayarlarını Sıfırlıyor

Windows 11 KB5120998 güncellemesi, fare ayarlarını geri yükleyerek kullanıcı ayarlarının kaybolmasına neden oluyor; Microsoft bu durumu doğruladı ve düzeltme çalışmaları olasıdır.

31.08.2026 13:23 BleepingComputer US
windows 11 update mouse settings
other 65

A week in security (August 24 – August 30)

Güvenlik alanında haftalık özet; tehdit aktörleri, yeni malware eğilimleri ve savunma veya yama haberleri öne çıkıyor. İçerik, güvenlik haberlerini ve güncel olayları kapsıyor.

31.08.2026 10:01 Malwarebytes Labs US
cybersecurity malware threat-intelligence
1 2 3 4 5 ... 92
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-18
Son 24 saatte üst düzey riskleri işaret eden çoklu güvenlik olayları raporu derlenmiştir. Cisco ISE ve diğer Cisco güvenlik bileşenlerindeki sıçrama yapan kimlik doğrulama açıkları ile birlikte HPE EdgeConnect SD-WAN bileşenlerindeki çoklu CVE’ler ve Oracle, Jenkins gibi büyük yazılım dağıtımları için kritik yamalar gündemde yer aldı. CVSS 10.0 seviyesinde çoğu durum ve aktif sömürü durumları bildirilmiş durumda. Birden fazla üreticiye ait güvenlik bültenleriyle kritik düzeyde arızalar ve oturum açma/kimlik doğrulama ile ilişkili zafiyetler öne çıktı. Jenkins, Oracle ve Cisco bültenleri özellikle dikkat çekici yüksek tehditler olarak kayda geçti. Toplam 91 olayın içerisinde 8’i yüksek/kritik olarak sınıflandırıldı; US ve FI başta olmak üzere birçok ülkeden etkilenme bildirilmiş. Olaylar, kurumsal altyapılarda CSC ve SD-WAN çözümleri ile kimlik doğrulama, web arayüzü, RCE/SQLi/XSS gibi Çoklu açılara odaklanıyor. Bu durum, güncel güvenlik yamalarının uygulanması, sürüm ve bileşen denetimi ile hızlı müdahale gerekliliğini ortaya koyuyor.
Toplam Haber: 91
Yüksek Önem: 8
IOC/CVE: 22
Öne Çıkanlar
• Cisco ISE CVE-2026-76460 için aktif istismar uyarısı yapıldı; kimlik doğrulama bypass potansiyeli çok yüksek.
• HPE EdgeConnect SD-WAN Gateways/Orchestrator için bir dizi CVE ve güncelleme yayımlandı; kritik etki.
• Cisco çok sayıda güvenlik açığına ilişkin geniş kapsamlı uyarılar ve yamalar yayımladı; bazı CVE’ler 10.0 skorunda.
• Oracle Critical Security Patch Update (Sept 2026) büyük boyutlu yamalar içeriyor; yüzlerce CVE ve birçok ürün ailesi etkilendi.
• Jenkins güvenlik açığı bildirimi; 20+ CVE ile yüksek risk ve resmi düzeltme önerisi.
• Birden çok CVE ve açık, kurumsal ağ güvenliği üzerinde yüksek baskı yaratıyor; güncelleme takvimi ve uygulama sürekliliği kritik.
CVE ve Açıklamaları
CVE-2026-76460
ISE API uç noktasında kimlik doğrulama kontrollerinin yetersizliği nedeniyle uzaktan erişim ve kimlik doğrulama bypass riski.
CVE-2026-87273
Oracle ürünlerinde kritik yamalar ve çok sayıda CVE; potansiyel uzaktan kod yürütme veya yetkisiz erişim riski.
CVE-2026-76460
Tekrar edildi; aynı CVE iki kez listelenmiş olabilir; yoğun risk taşıyor.
CVE-2026-91843
Çeşitli ürünlerde kritik güvenlik açıkları; öne çıkanlar arasında kimlik/komut enjeksiyonu mevcut.
CVE-2024-XXXX
Eski sürümlerde bulunan bir açık; güncellemeyle kapatılması önerilir.
CVE-2026-87277
Oracle yaması kapsamında yüksek tehditli açık.
CVE ve Açıklamaları
CVE-2026-76460
Yineleyen güvenlik açığı; acil kapatma önerilir.
CVE-2026-92238
Jenkins eklentileriyle ilgili güvenlik açığı; güncelleme gerekliliği yüksek.
CVE-2026-92239
Jenkins eklentileriyle ilgili adlandırılan riskler.
CVE-2026-92240
Jenkins komponentlerinde CVE serisi nedeniyle risk.
CVE-2026-92005
Oracle ürün ailesinde kritik güvenlik açığı.
CVE-2026-92006
Oracle güvenlik güncellemesiyle kapatılabilir.
CVE ve Açıklamaları
CVE-2026-92007
Oracle CVE setinde güvenlik açığı.
CVE-2026-92008
Oracle CVE setinde güvenlik açığı.
CVE-2026-92009
Oracle CVE setinde güvenlik açığı.
CVE-2026-92010
Oracle CVE setinde güvenlik açığı.
CVE-2026-92127
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92128
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE ve Açıklamaları
CVE-2026-92129
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92130
Jenkins eklentileriyle ilişkili güvenlik açığı.