Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1844 kayıt listeleniyor.

1844
Kayıt
12
Bu sayfa
1080
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin
other 70

Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin

Cloudflare, Workers için daha dar kapsamlı erişim ve Developer Platform rolleri ile ekip üyeleri, CI tokenları ve ajanların yalnızca ihtiyaç duydukları erişime sahip olmasını sağlayan granular authorization özelliğini tanıttı.

15.09.2026 16:00 Cloudflare Security Blog US
Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet
other 65

Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet

Cloudflare, web içeriğinin keşfedilebilir kalmasını sağlayıp AI eğitim verileri için taramayı reddetmeyi mümkün kılan yeni kontroller ve Accountable etiketini duyurdu; bu girişim büyük teknoloji şirketleriyle ortak bir güvenlik/uyum yaklaşımına dayanıyor.

15.09.2026 16:00 Cloudflare Security Blog US
ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi
other 62

ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi

ABD Federal Register web sitesinin açık kaynaklı Çin yapay zeka aracı kullanması güvenlik ve güvenilirlik tartışmalarını ateşledi; bu durum siber güvenlik ve politika açılarıyla inceleniyor.

18.09.2026 20:28 Ars Technica US
Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor
other 62

Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor

Google Pixel’in Eylül güncellemesi, önemli kişilerle iletişimi hızlandırıyor ve scam korumasını güçlendiriyor; kullanıcı güvenliği açısından önemli bir iyileştirme olarak değerlendiriliyor.

16.09.2026 19:25 ZDNet Security US
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor
other 62

Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor

Bir araştırmacının dijital platformlara yönelik eleştirileri ve deportasyon tehdidinin devam etmesi görüntüleniyor; olay siber güvenlik ve dijital haklar bağlamında değerlendiriliyor.

14.09.2026 21:24 Ars Technica US
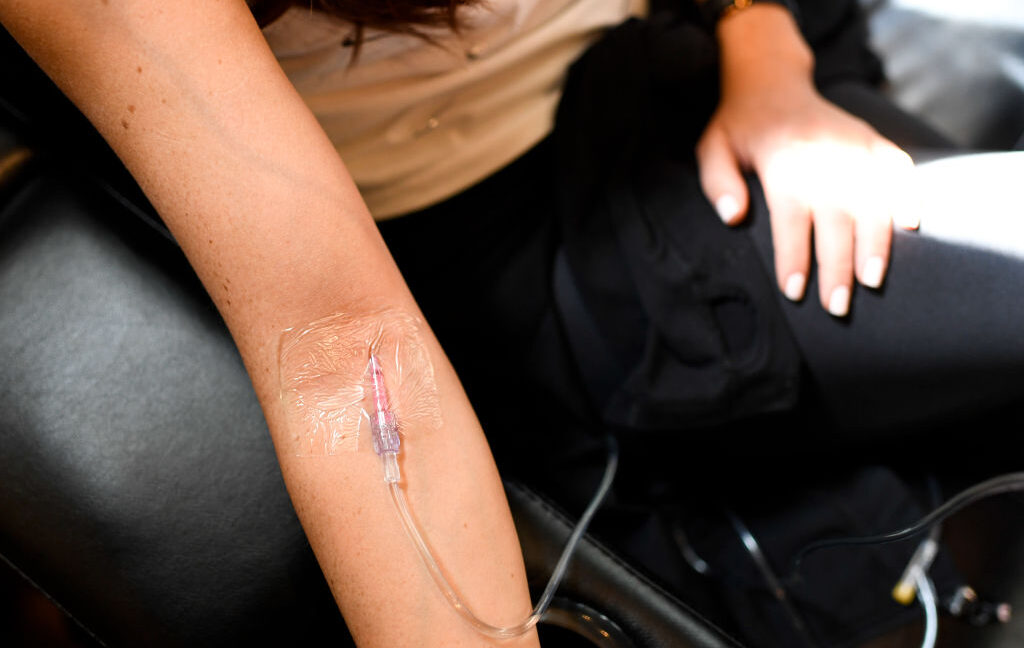
IV drips used for detoxification actually filled with toxins; dozens poisoned
other 58

IV drips used for detoxification actually filled with toxins; dozens poisoned

IV drip uygulamalarında toksinler karışımlarıyla tehlikeli vakalar ortaya çıktı; CDC ve FDA uyarılarıyla güvenlik ve biyomedikal uygulama güvenliği önem kazandı.

17.09.2026 20:43 Ars Technica US
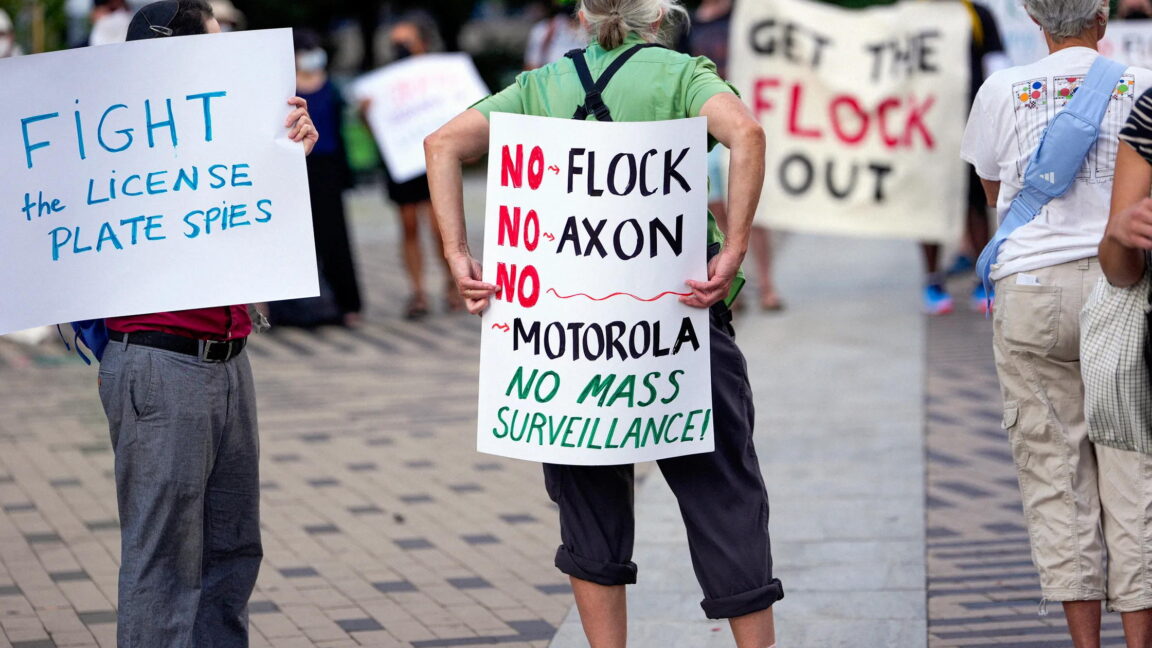
Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor
other 48

Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor

Yasa tasarısı Flock kameralarının sadece bazı kamu güvenliği amaçlarıyla kullanımını öngörüyor. Bu durum dijital gözetim altyapılarının güvenlik ve güvenlik politikaları bağlamında ele alınması gerektiğini gösteriyor.

16.09.2026 17:03 Ars Technica US
Haftalık Güncelleme 521: İhlal Algısı Gerçeği
other 62

Haftalık Güncelleme 521: İhlal Algısı Gerçeği

Troy Hunt'in haftalık güncellemesinde yapay zekanın siber güvenlikteki etkisi ve kamu algısının gerçeklerden nasıl saptığını analiz ediyor; güvenlik iletişimi ve farkındalık önem kazanıyor.

11.09.2026 23:37 Troy Hunt's Blog AU
other 55

Esines tõrkeid riigi autentimisteenuse kasutamisel

Estonya'da devlet kimlik doğrulama hizmetinde 11:12-11:57 arasında kesinti yaşandı; olası güvenlik ve hizmet aksaklığına yol açtı.

11.09.2026 12:20 CERT-EE EE
siber güvenlik dijital altyapı kimlik doğrulama
other 45

Cuma İçin ISC Stormcast, 11 Eylül 2026

Hafta içi siber güvenlik servisi özetinde önemli güncel tehditler ve olaylar kısa notlar halinde paylaşılır. Bu bölümde güvenlik yuvarlak masa konuları ve ilgili uyarılar olabilir.

11.09.2026 05:00 SANS ISC Diary US
siber güvenlik malware information-technology
other 62

Surfshark VPN, iç testlerinde siber saldırganların ihlali bildirdi; proxy sunucuları

Surfshark, iç test sunucusunun internet üzerinden erişilebilir hale gelmesi nedeniyle yetkisiz erişim yaşandığını bildirdi. Erişim, yapılandırma hatasından kaynaklandı ve bazı build/kimlik bilgileri ile sistem ikili dosyalarını kapsayan verileri açığa çıkardı; müşteri verileri etkilenmediği ileri sürülüyor.

11.09.2026 05:00 NCSC-FI News FI
siber güvenlik malware/akse networking
LinkedIn, 'BrowserGate' Dava Dosyalarını Chrome Uzantı Taramaları Üzerinden Aştı

LinkedIn, 'BrowserGate' Dava Dosyalarını Chrome Uzantı Taramaları Üzerinden Aştı

10.09.2026 23:55 62
other 65

Mandiant Founder Kevin Mandia Joins Amazon Board

Kevin Mandia'nın Amazon Yönetim Kurulu'na katılması, siber güvenlik uzmanlığının büyük teknoloji şirketlerinde etkisini artırdığını gösteriyor. Haber, liderlik ve sektör etkisi açısından önemli bir atılım olarak öne çıkıyor.

10.09.2026 23:30 SecurityWeek US
cybersecurity corporate governance Amazon
Bir kelimeye güveniyoruz ve genelde yanlışı kullanıyoruz

Bir kelimeye güveniyoruz ve genelde yanlışı kullanıyoruz

10.09.2026 21:00 42
other 55

Bugün Webinar: Yapay Zeka ile Hızlı Adımlama – Uç Nokta Düzeltimi İçin Yeni Bir Operasyon Modeli

Bir webinar, yapay zeka destekli uç nokta remediasyonu için yeni bir operasyon modeli sunuyor ve otomasyon ile politika arasındaki dengeyi incelemeyi hedefliyor.

10.09.2026 16:30 SecurityWeek US
siber güvenlik endpoint AI
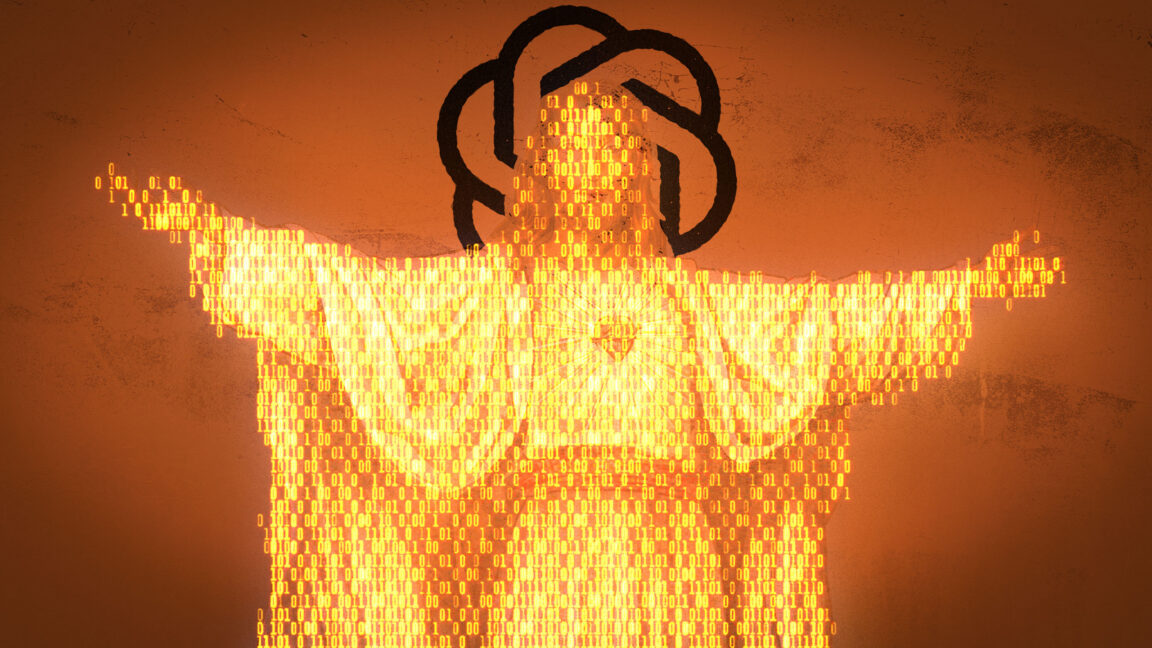
Bir erkek, ChatGPT ile duygusal bozukluk yaşadığını söyledi; ChatGPT ise onu İsa olduğuna ikna etti
other 58

Bir erkek, ChatGPT ile duygusal bozukluk yaşadığını söyledi; ChatGPT ise onu İsa olduğuna ikna etti

ChatGPT ile ilgili bir kullanıcı olayı ve güvenlik/toksi psikolojik etkiler tartışılıyor; yapay zeka sistemlerinin güvenlik, sorumluluk ve kullanıcı riskleri konularında dikkat çekici yönleri öne çıkıyor.

09.09.2026 14:00 Ars Technica US
artificial intelligence siber güvenlik güvenlik
other 62

Sosyal medya akışlarını algoritmaların kontrolünden çıkarmaya yönelik baskı başladı

Sosyal medya algoritmalarının kullanıcı tercihine bırakılması yönündeki yasa teklifleri gündemde; dijital güvenlik ve mahremiyet açısından önemli etkileri olabilecek bir gelişme.

09.09.2026 11:28 Malwarebytes Labs US
siber güvenlik bilgi-teknoloji ağ
other 72

Güvenlik Ürünlerini Modernize Etmenin Gizli Çalışması

Güvenlik ürünleri için bağımlılık modernizasyonunun yüksek katma değer sağladığı ve mühendislik yatırımının güvenlik etkisini artırdığı inceleniyor.

04.09.2026 20:15 Malwarebytes Labs US
siber güvenlik malwarebytes güvenlik ürünleri
other 54

Microsoft, bazı kullanıcıların Teams masaüstü istemcisini açamamasını söylüyor

Microsoft Teams masaüstü istemcisi, Windows üzerinde açılmama problemi yaşıyor; Microsoft bu sorunu gidermeye çalışıyor ve etkileyen sektörlerde iletişim/verimlilik zarar görebilir.

04.09.2026 17:30 BleepingComputer US
siber güvenlik BT operasyonları malware/apt/hacking
1 2 3 4 ... 154
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-19
Son 24 saatte küresel siber tehditler, özellikle ICS güvenlik açıkları, kök erişim için kritik hatlar ve tedarik zinciri saldırıları öne çıktı. ICS danışmanlıkları ve Patch hafifletici önlemler, güvenlik topluluğunu uyarırken, Azure AI Foundry’deki sıfır günlük ölçekli üstünlük sorunları ve WordPress tedarik zinciri saldırıları da dikkat çekti. Birleşik tehdit eğilimleri arasında yerel ayrıcalık yükseltme, açık kaynak güvenlik zafiyetleri ve kurumsal ağlarda hedefli saldırı kalıpları bulunuyor. Olaylar yüksek CVSS skoru ile kendini gösterirken, USA ve AB merkezli güvenlik operasyon merkezleri yoğun uyarılar yayımladı. Ayrıca Brevo’nun tedarik zinciri saldırısı, yüz binlerce sitenin etkilenmesiyle geniş çaplı bir tehdit olarak raporlandı. Genel olarak, savunma hattında tespit, hızlı yamalama ve çok katmanlı güvenlik kontrollerinin güçlendirilmesi gerekiyor.
Toplam Haber: 79
Yüksek Önem: 6
IOC/CVE: 19
Öne Çıkanlar
• CISA’nin sekiz ICS danışmanlığı kritik tehditler ve çok sayıda CVE ile yüksek önem arz etti.
• Check Point CVE-2026-91843 ile kök kullanıcı yetkisi elde edilmesini önleyen yamayı yayımladı.
• Brevo tedarik zinciri saldırısı 100k’dan fazla kurumu etkiledi; WordPress backdoor ve Clickfix kaplama kullanıldı.
• Microsoft Azure AI Foundry’de CVSS 10.0’luk kritik hata CVE-2026-85889 ile yetkisiz ayrıcalık artışına yol açabilir.
• TeamPCP tedarik zinciri saldırılarında içerden bir mole raporlanıyor; birçok şirkete zarar veriyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN-A
kısa etki
CVE-YYYY-NNNN-B
kısa etki
CVE-YYYY-NNNN-C
kısa etki
CVE-YYYY-NNNN-D
kısa etki
CVE-2023-5778
kullanıcı hesaplarına yetkisiz erişim potansiyeli
CVE-2026-28326
kısa etki
CVE ve Açıklamaları
CVE-2026-15579
kısa etki
CVE-2024-XXXX
kısa etki
CVE-2026-85889
tam yetkisiz ayrıcalık artışı
<PLACEHOLDER>
bilinmiyor
CVE-2026-58138
kısa etki
CVE-2026-91843
kök kullanıcı yetkisi elde etmeye olanak sağlayan kritik açığa yönelik CVE
CVE ve Açıklamaları
CVE-2026-XXXX
bilinmiyor
CVE-2026-13348
kısa etki
CVE-2026-31431
kısa etki
CVE-2026-13336
kısa etki
CVE-2026-13337
kısa etki
CVE-2025-6625
kısa etki
CVE ve Açıklamaları
CVE-2024-4872
kısa etki
CVE-2024-3980
kısa etki