Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1844 kayıt listeleniyor.

1844
Kayıt
12
Bu sayfa
1078
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin
other 70

Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin

Cloudflare, Workers için daha dar kapsamlı erişim ve Developer Platform rolleri ile ekip üyeleri, CI tokenları ve ajanların yalnızca ihtiyaç duydukları erişime sahip olmasını sağlayan granular authorization özelliğini tanıttı.

15.09.2026 16:00 Cloudflare Security Blog US
Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet
other 65

Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet

Cloudflare, web içeriğinin keşfedilebilir kalmasını sağlayıp AI eğitim verileri için taramayı reddetmeyi mümkün kılan yeni kontroller ve Accountable etiketini duyurdu; bu girişim büyük teknoloji şirketleriyle ortak bir güvenlik/uyum yaklaşımına dayanıyor.

15.09.2026 16:00 Cloudflare Security Blog US
ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi
other 62

ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi

ABD Federal Register web sitesinin açık kaynaklı Çin yapay zeka aracı kullanması güvenlik ve güvenilirlik tartışmalarını ateşledi; bu durum siber güvenlik ve politika açılarıyla inceleniyor.

18.09.2026 20:28 Ars Technica US
Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor
other 62

Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor

Google Pixel’in Eylül güncellemesi, önemli kişilerle iletişimi hızlandırıyor ve scam korumasını güçlendiriyor; kullanıcı güvenliği açısından önemli bir iyileştirme olarak değerlendiriliyor.

16.09.2026 19:25 ZDNet Security US
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor
other 62

Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor

Bir araştırmacının dijital platformlara yönelik eleştirileri ve deportasyon tehdidinin devam etmesi görüntüleniyor; olay siber güvenlik ve dijital haklar bağlamında değerlendiriliyor.

14.09.2026 21:24 Ars Technica US
IV drips used for detoxification actually filled with toxins; dozens poisoned
other 58

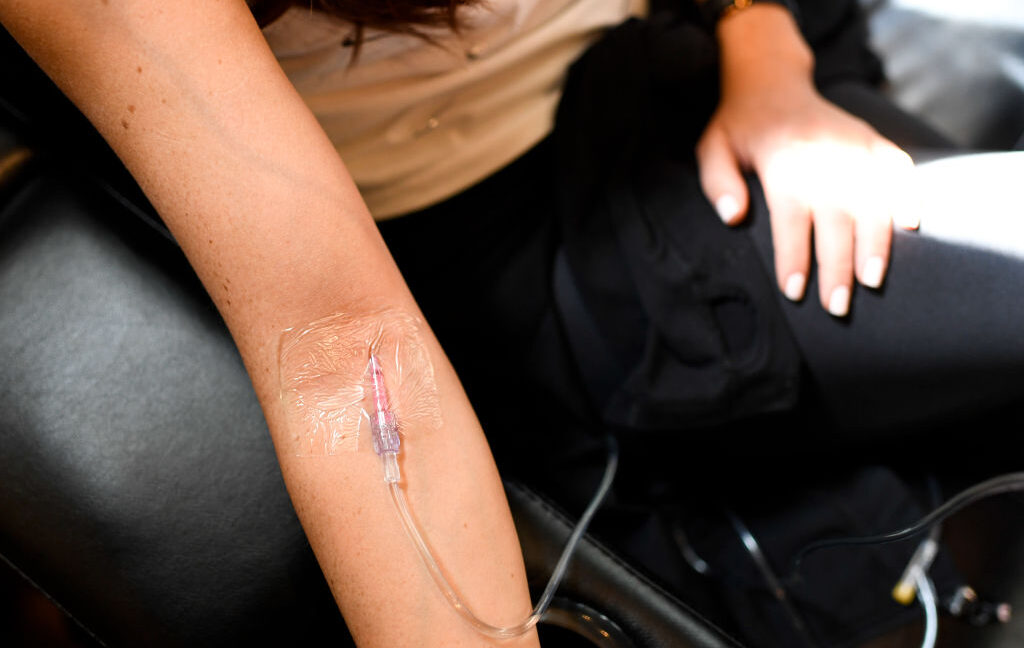
IV drips used for detoxification actually filled with toxins; dozens poisoned

IV drip uygulamalarında toksinler karışımlarıyla tehlikeli vakalar ortaya çıktı; CDC ve FDA uyarılarıyla güvenlik ve biyomedikal uygulama güvenliği önem kazandı.

17.09.2026 20:43 Ars Technica US
Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor
other 48

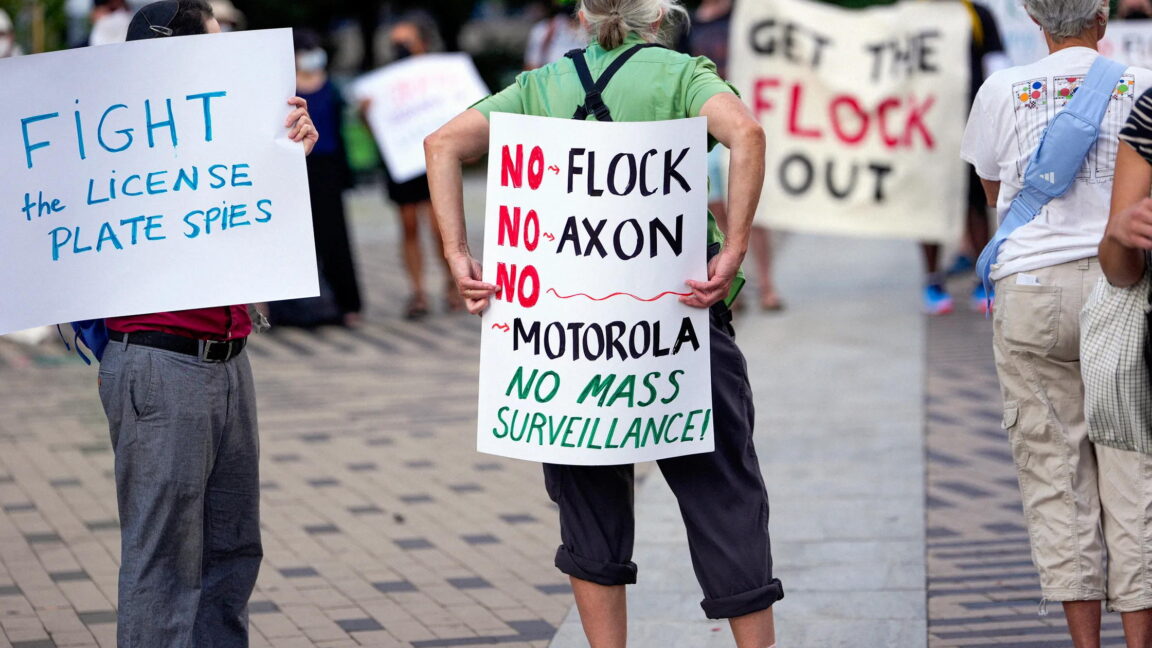
Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor

Yasa tasarısı Flock kameralarının sadece bazı kamu güvenliği amaçlarıyla kullanımını öngörüyor. Bu durum dijital gözetim altyapılarının güvenlik ve güvenlik politikaları bağlamında ele alınması gerektiğini gösteriyor.

16.09.2026 17:03 Ars Technica US
other 75

Binlerce Oregon sakini TriZetto ihlalinde sağlık verilerinin çalındığını öğreniyor

TriZetto veri ihlali sonucu, birçok Oregon sakini sağlık verilerinin çalındığını öğreniyor. Cognizant, bu ihlal nedeniyle birden fazla dava ile karşı karşıya kaldı.

30.01.2026 21:32 The Register Security -
veri ihlali sağlık verisi siber güvenlik
other 75

Diğer Haberler: Hapis Yattığı İçin Ödeme, Google'ın 68 Milyon Dolar Tazminatı, CISA Başkanı'nın ChatGPT Sızıntısı

Haber, Apple'ın güvenlik güncellemeleri, LastPass'ın yeni phishing saldırılarını tespit etmesi ve CISA'nın RSA Konferansı'ndan çekilmesi gibi önemli gelişmeleri içeriyor.

30.01.2026 20:49 SecurityWeek -
siber güvenlik phishing güvenlik güncellemeleri
Web portalı, çocukların AI oyuncakları ile olan sohbetlerini Gmail hesabı olan herkesin erişimine açıyor
other 85

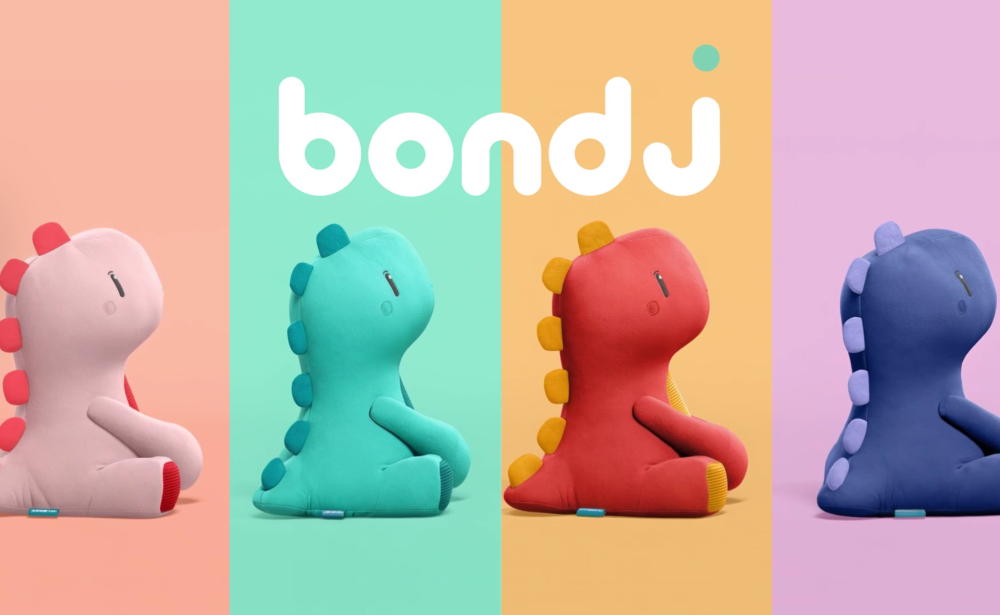
Web portalı, çocukların AI oyuncakları ile olan sohbetlerini Gmail hesabı olan herkesin erişimine açıyor

Bir web portalı, Gmail hesabı olan herkesin çocukların AI oyuncakları ile yaptığı sohbet kayıtlarına erişmesine olanak tanıyor. Bu durum, çocukların gizliliği ve güvenliği için büyük bir risk teşkil ediyor.

30.01.2026 20:49 Ars Technica -
other 75

Tony Anscombe ile bu ayki güvenlik - Ocak 2026 baskısı

Ocak 2026'da siber güvenlik alanında ortaya çıkan trendler, güvenlik ekiplerinin yıl boyunca karşılaşacakları riskler ve öncelikler hakkında önemli bilgiler sağlıyor.

30.01.2026 18:20 ESET Research -
siber güvenlik risk yönetimi trendler
other 85

175,000 Açık Ollama Sunucusu LLM İstismarını Sağlayabilir

175,000 açık Ollama sunucusunun, LLM istismarını mümkün kılabileceği belirtildi. 293 gün süren tarama sürecinde, 23,000 sunucu önemli bir aktivite sergiledi.

30.01.2026 17:34 SecurityWeek -
siber güvenlik LLM açık sunucu
other 75

Uygulamalı Etkileşimli Egzersiz - ECSF Atölyesi 2025

ECSF 2025 atölyesinde, Avrupa'nın siber güvenlik becerileri açığını kapatmaya yönelik projeler ve eğitim inisiyatifleri tartışıldı. Katılımcılar, sektörel eğitim ihtiyaçları ve siber güvenlik farkındalığı konularında karşılaşılan zorlukları ele aldılar.

30.01.2026 15:49 ENISA -
siber güvenlik eğitim EU projeleri
other 75

Beyaz Saray 'Zorlayıcı' Yazılım Güvenliği Kurallarını İptal Etti

Beyaz Saray, iki Biden dönemine ait yazılım güvenliği memorandumunu iptal etti. İptal edilen kuralların bazı kaynakları, devlet kuruluşları tarafından kullanılmaya devam edilebilir.

30.01.2026 15:31 SecurityWeek -
yazılım güvenliği Beyaz Saray siber güvenlik
other 85

Tehdit raporlarını AI ile tespit içgörülerine dönüştürmek

Yapay zeka destekli bir iş akışı, siber güvenlik ekiplerinin tehdit raporlarını daha hızlı analiz etmelerini sağlıyor. Bu sistem, tehdit aktörlerinin taktiklerini ve tekniklerini belirleyerek mevcut tespitlerle karşılaştırıyor.

30.01.2026 06:00 NCSC-FI News -
siber güvenlik yapay zeka tehdit analizi
other 75

CISA, iç tehditler hakkında kendi tavsiyelerine uymalı mı?

CISA, iç tehditler konusunda kendi tavsiyelerine uyması gerektiğini vurguladı. Bu uyarı, ajansın bir yetkilisinin gizli belgeleri bir yapay zeka platformuna yüklemesiyle daha da önem kazandı.

30.01.2026 02:19 The Register Security -
CISA iç tehdit siber güvenlik
other 75

Fransa Neden Microsoft Teams ve Zoom'u Yerli Videokonferans Çözümü ile Değiştirdi

Fransa, Microsoft Teams ve Zoom gibi ABD merkezli videokonferans hizmetlerini yerli çözümlerle değiştirmeye karar verdi. Bu adım, Avrupa'nın dijital egemenliğini güçlendirmeyi amaçlıyor.

29.01.2026 22:51 ZDNet Security -
dijital egemenlik videokonferans siber güvenlik
Kilitlendim!

Kilitlendim!

29.01.2026 22:00 75
İlçe, mahkeme güvenliğini değerlendiren pentesterlere 600,000 dolar ödüyor

İlçe, mahkeme güvenliğini değerlendiren pentesterlere 600,000 dolar ödüyor

29.01.2026 21:30 75
1 ... 146 147 148 149 150 ... 154
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-19
Son 24 saatte küresel siber tehditler, özellikle ICS güvenlik açıkları, kök erişim için kritik hatlar ve tedarik zinciri saldırıları öne çıktı. ICS danışmanlıkları ve Patch hafifletici önlemler, güvenlik topluluğunu uyarırken, Azure AI Foundry’deki sıfır günlük ölçekli üstünlük sorunları ve WordPress tedarik zinciri saldırıları da dikkat çekti. Birleşik tehdit eğilimleri arasında yerel ayrıcalık yükseltme, açık kaynak güvenlik zafiyetleri ve kurumsal ağlarda hedefli saldırı kalıpları bulunuyor. Olaylar yüksek CVSS skoru ile kendini gösterirken, USA ve AB merkezli güvenlik operasyon merkezleri yoğun uyarılar yayımladı. Ayrıca Brevo’nun tedarik zinciri saldırısı, yüz binlerce sitenin etkilenmesiyle geniş çaplı bir tehdit olarak raporlandı. Genel olarak, savunma hattında tespit, hızlı yamalama ve çok katmanlı güvenlik kontrollerinin güçlendirilmesi gerekiyor.
Toplam Haber: 79
Yüksek Önem: 6
IOC/CVE: 19
Öne Çıkanlar
• CISA’nin sekiz ICS danışmanlığı kritik tehditler ve çok sayıda CVE ile yüksek önem arz etti.
• Check Point CVE-2026-91843 ile kök kullanıcı yetkisi elde edilmesini önleyen yamayı yayımladı.
• Brevo tedarik zinciri saldırısı 100k’dan fazla kurumu etkiledi; WordPress backdoor ve Clickfix kaplama kullanıldı.
• Microsoft Azure AI Foundry’de CVSS 10.0’luk kritik hata CVE-2026-85889 ile yetkisiz ayrıcalık artışına yol açabilir.
• TeamPCP tedarik zinciri saldırılarında içerden bir mole raporlanıyor; birçok şirkete zarar veriyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN-A
kısa etki
CVE-YYYY-NNNN-B
kısa etki
CVE-YYYY-NNNN-C
kısa etki
CVE-YYYY-NNNN-D
kısa etki
CVE-2023-5778
kullanıcı hesaplarına yetkisiz erişim potansiyeli
CVE-2026-28326
kısa etki
CVE ve Açıklamaları
CVE-2026-15579
kısa etki
CVE-2024-XXXX
kısa etki
CVE-2026-85889
tam yetkisiz ayrıcalık artışı
<PLACEHOLDER>
bilinmiyor
CVE-2026-58138
kısa etki
CVE-2026-91843
kök kullanıcı yetkisi elde etmeye olanak sağlayan kritik açığa yönelik CVE
CVE ve Açıklamaları
CVE-2026-XXXX
bilinmiyor
CVE-2026-13348
kısa etki
CVE-2026-31431
kısa etki
CVE-2026-13336
kısa etki
CVE-2026-13337
kısa etki
CVE-2025-6625
kısa etki
CVE ve Açıklamaları
CVE-2024-4872
kısa etki
CVE-2024-3980
kısa etki