Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1844 kayıt listeleniyor.

1844
Kayıt
12
Bu sayfa
1071
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network network-security phishing security cve
Öne çıkan haberler
Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin
other 70

Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin

Cloudflare, Workers için daha dar kapsamlı erişim ve Developer Platform rolleri ile ekip üyeleri, CI tokenları ve ajanların yalnızca ihtiyaç duydukları erişime sahip olmasını sağlayan granular authorization özelliğini tanıttı.

15.09.2026 16:00 Cloudflare Security Blog US
Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet
other 65

Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet

Cloudflare, web içeriğinin keşfedilebilir kalmasını sağlayıp AI eğitim verileri için taramayı reddetmeyi mümkün kılan yeni kontroller ve Accountable etiketini duyurdu; bu girişim büyük teknoloji şirketleriyle ortak bir güvenlik/uyum yaklaşımına dayanıyor.

15.09.2026 16:00 Cloudflare Security Blog US
ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi
other 62

ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi

ABD Federal Register web sitesinin açık kaynaklı Çin yapay zeka aracı kullanması güvenlik ve güvenilirlik tartışmalarını ateşledi; bu durum siber güvenlik ve politika açılarıyla inceleniyor.

18.09.2026 20:28 Ars Technica US
Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor
other 62

Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor

Google Pixel’in Eylül güncellemesi, önemli kişilerle iletişimi hızlandırıyor ve scam korumasını güçlendiriyor; kullanıcı güvenliği açısından önemli bir iyileştirme olarak değerlendiriliyor.

16.09.2026 19:25 ZDNet Security US
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor
other 62

Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor

Bir araştırmacının dijital platformlara yönelik eleştirileri ve deportasyon tehdidinin devam etmesi görüntüleniyor; olay siber güvenlik ve dijital haklar bağlamında değerlendiriliyor.

14.09.2026 21:24 Ars Technica US
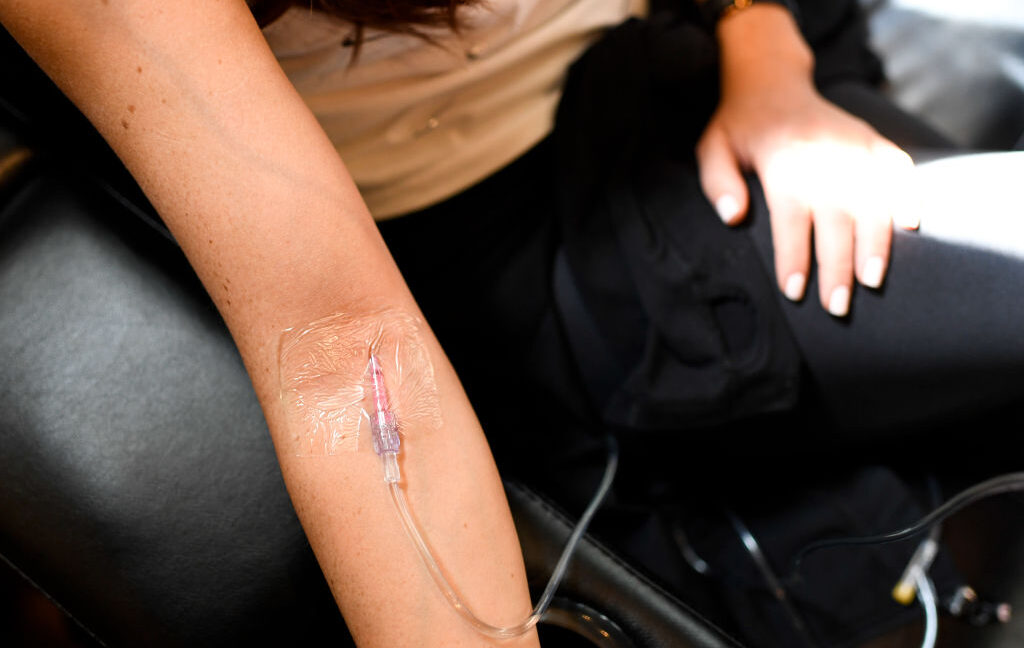
IV drips used for detoxification actually filled with toxins; dozens poisoned
other 58

IV drips used for detoxification actually filled with toxins; dozens poisoned

IV drip uygulamalarında toksinler karışımlarıyla tehlikeli vakalar ortaya çıktı; CDC ve FDA uyarılarıyla güvenlik ve biyomedikal uygulama güvenliği önem kazandı.

17.09.2026 20:43 Ars Technica US
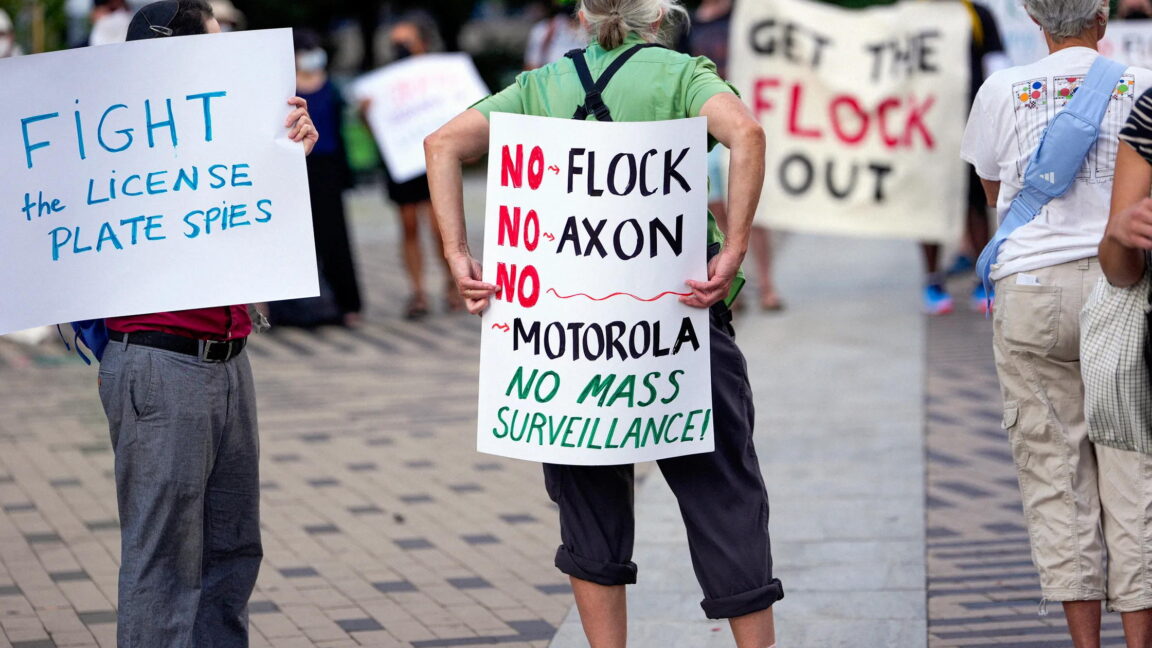
Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor
other 48

Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor

Yasa tasarısı Flock kameralarının sadece bazı kamu güvenliği amaçlarıyla kullanımını öngörüyor. Bu durum dijital gözetim altyapılarının güvenlik ve güvenlik politikaları bağlamında ele alınması gerektiğini gösteriyor.

16.09.2026 17:03 Ars Technica US
other 75

Reclaim Security, İyileştirmeyi Hızlandırmak İçin 20 Milyon Dolar Topladı

Reclaim Security, siber güvenlik çözümlerini geliştirmek için 20 milyon dolarlık bir yatırım aldı. Bu fon, şirketin mühendislik ekibini genişletmesine ve pazara daha hızlı girmesine yardımcı olacak.

05.03.2026 14:23 SecurityWeek -
siber güvenlik yatırım teknoloji
other 75

Windows Dosya Parçalayıcı: Bir dosyayı silmek yeterli olmadığında

Malwarebytes, Windows için File Shredder adlı bir yazılım sundu. Bu yazılım, dosyaların ve klasörlerin kalıcı olarak silinmesini sağlıyor.

05.03.2026 14:07 Malwarebytes Labs -
siber güvenlik veri silme Malwarebytes
other 85

En büyük yapay zeka tehditleri içten geliyor - Kuruluşunuzu korumak için 12 yol

Yapay zeka destekli tehditlerin en büyük kısmı dışarıdan gelen saldırılardan değil, iç kaynaklardan gelmektedir. Bu nedenle, kuruluşların bu riskleri yönetmek için stratejik önerilere ihtiyacı vardır.

05.03.2026 14:00 ZDNet Security -
yapay zeka siber güvenlik tehdit yönetimi
Çok Faktörlü Kimlik Doğrulamanın Sınırları ve Kimlik Bilgisi Kötüye Kullanımı
other 75

Çok Faktörlü Kimlik Doğrulamanın Sınırları ve Kimlik Bilgisi Kötüye Kullanımı

MFA'nın uygulanması, çalınan şifrelerin sistemlere erişim için yeterli olmadığı anlamına gelmez. Saldırganlar, geçerli kimlik bilgileri kullanarak ağları her gün tehlikeye atıyor.

05.03.2026 14:00 The Hacker News -
other 75

KOBİ'ler Tehdit Araştırması ve MDR Kullanarak Savunma Avantajı Nasıl Sağlıyor?

ESET Tehdit Araştırma Direktörü Jean-Ian Boutin ile yapılan röportajda, gelişmiş teknoloji ve insan uzmanlığını birleştiren çözümlerin işletmelere sağladığı pratik değerler ele alınıyor.

05.03.2026 13:00 ESET Research -
siber güvenlik MDR tehdit araştırması
Bir Müzik Akış CEO'sunun Boş Zamanında Nasıl Açık Kaynaklı Küresel Tehdit Haritası Oluşturduğu

Bir Müzik Akış CEO'sunun Boş Zamanında Nasıl Açık Kaynaklı Küresel Tehdit Haritası Oluşturduğu

05.03.2026 13:00 75
SIEM ve Log Yönetimi: Gözlemlenebilirlik, Telemetri ve Tespit

SIEM ve Log Yönetimi: Gözlemlenebilirlik, Telemetri ve Tespit

05.03.2026 11:34 75
other 75

Bitwarden, Windows 11'de passkey ile giriş desteği ekledi

Bitwarden, Windows 11 için passkey ile giriş desteği ekledi. Bu özellik, kullanıcıların kimlik avı saldırılarına karşı daha güvenli bir şekilde oturum açmalarını sağlıyor.

05.03.2026 01:34 BleepingComputer -
siber güvenlik kimlik doğrulama Windows 11
other 75

2026 Yılında En Yaygın Swap Dolandırıcılıkları ve Bunlardan Nasıl Kaçınılır

Swap dolandırıcılıkları, trader'ları sahte DEX siteleri ve phishing ile hedef alıyor. Kullanıcıların fonlarını korumak için bu dolandırıcılıkları nasıl tespit edecekleri anlatılıyor.

04.03.2026 17:42 HackRead -
swap dolandırıcılığı phishing siber güvenlik
other 75

Reclaim Security, 27 Günlük İyileştirme Açığını Ortadan Kaldırmak İçin 26 Milyon Dolar Topladı

Reclaim Security, siber güvenlikteki iyileştirme süreçlerini hızlandırmak amacıyla 26 milyon dolarlık bir yatırım aldı. Bu yatırım, siber güvenlik alanında daha hızlı müdahale ve çözüm sağlama hedefini destekliyor.

04.03.2026 17:38 HackRead -
siber güvenlik yatırım iyileştirme
other 75

Birleşik Krallık gerçekten VPN'leri yasaklamak istiyor mu? Ve bu mümkün mü?

Birleşik Krallık'ta VPN'lerin yasaklanması üzerine yapılan tartışmalar, 'Büyük Britanya Güvenlik Duvarı' iddialarının abartılı olduğunu ortaya koyuyor. Yasaklama girişimlerinin pratikte uygulanabilirliği sorgulanıyor.

04.03.2026 16:44 Malwarebytes Labs -
VPN siber güvenlik internet özgürlüğü
other 75

LastPass Yeni Bir Phishing Kampanyası Hakkında Uyarıyor

LastPass, kullanıcıların yetkisiz erişim veya ana şifre değişiklikleri hakkında sahte uyarılar aldığını bildirdi. Bu durum, kullanıcıların kişisel bilgilerini tehlikeye atabilir.

04.03.2026 15:04 SecurityWeek -
phishing LastPass siber güvenlik
1 ... 119 120 121 122 123 ... 154
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-19
Son 24 saat içinde önemli güvenlik olayları, çekirdek güvenlik açıkları ve kendi platformlarının zafiyetlerini kapsayan geniş bir yamalama ihtiyacını işaret ediyor. Linux çekirdeğindeki çok sayıda kritik CVE ve Google Chrome ile IBM MQ gibi yazılım bileşenlerinde yüksek risk taşıyan güncellemelerin yayımlandığı görülüyor. Özellikle CVSS 9.8–10.0 aralığındaki açıklar, uzaktan kod yürütme ve hak yetkisi yükseltme risklerini artırıyor. Kısıtlamalı mitigasyonlar, çekirdek güncellemeleri ve uç nokta güvenliği önlemleri ön plana çıkıyor. Saldırı yüzeyi, ağ güvenliği ve bulut/AIFoundry gibi hizmetlere yönelik tehditlerle genişliyor. Bölgesel olarak ABD önde olmak üzere bazı ülkelerde yüksek tehdit aktivitesi gözlemleniyor. Bu dönemde tarama ve otomatik güncelleme politikalarının güçlendirilmesi kritik öneme sahip.
Toplam Haber: 74
Yüksek Önem: 7
IOC/CVE: 19
Öne Çıkanlar
• Linux çekirdeğinde 20'den fazla CVE içeren geniş bir güvenlik açığı seti yayımlandı; bazıları CVSS 9.8 ile çok yüksek risk taşıyor.
• IBM MQ için birden çok CVE kapsayan güvenlik güncellemeleri yayımlandı; özellikle CVE-2026-10747 için uzaktan kod yürütme riski vurgulanıyor.
• Check Point CVE-2026-91843 ile kök erişim potansiyeli sunan kritik açıkları kapattı.
• Google Chrome 153 sürümüyle 16 güvenlik açığı giderildi; bazıları kritik seviyede ve WebGL/Dawn ile ilişkili.
• Microsoft Azure AI Foundry için CVSS 10.0 değerinde kritik bir güvenlik açığı tespit edildi; yetkisiz ayrıcalık artışı riski mevcut.
• Ağ güvenliği izleme ve outbound trafik denetimi, güvenlik politikalarının güçlendirilmesi öneriliyor.
CVE ve Açıklamaları
CVE-2026-80844
yüksek
CVE-2026-81000
orta-yüksek
CVE-2026-68121
orta
CVE-2026-74469
orta
CVE-2026-15579
orta-yüksek
CVE-2026-93203
yüksek
CVE ve Açıklamaları
CVE-2026-93201
yüksek
CVE-2026-93196
yüksek
CVE-2026-93192
yüksek
CVE-2026-93190
yüksek
CVE-2026-93189
orta-yüksek
CVE-2026-93178
orta
CVE ve Açıklamaları
CVE-2026-93177
orta
CVE-2026-93176
orta
CVE-2026-93175
orta
CVE-2026-93170
orta
CVE-2026-93165
orta
CVE-2026-93154
orta
CVE ve Açıklamaları
CVE-2026-93151
orta
CVE-2026-93148
orta
CVE-2026-93374
kritik
CVE-2026-93372
kritik
CVE-2026-93375
kritik
CVE-2026-93382
kritik
CVE ve Açıklamaları
CVE-2026-93387
kritik
CVE-2026-93373
kritik
CVE-2026-93381
kritik
CVE-2026-93379
kritik
CVE-2026-93377
kritik
CVE-2026-93380
kritik
CVE ve Açıklamaları
CVE-2026-93384
kritik
CVE-2026-93383
kritik
CVE-2026-93376
kritik
CVE-2026-93378
kritik
CVE-2026-93385
kritik
CVE-2026-93386
kritik
CVE ve Açıklamaları
CVE-2026-85889
kritik
CVE-2026-10747
kritik
CVE-2026-91843
kritik