Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1790 kayıt listeleniyor.

1790
Kayıt
12
Bu sayfa
1125
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai cybercrime privacy cryptocurrency security iot
Öne çıkan haberler
Oturum güvenliği, token koruması, sürekli erişim değerlendirmesi ve kullanıcıların GERÇEKTEN hangi oturumlarına giriş yaptığını ölçme
other 82

Oturum güvenliği, token koruması, sürekli erişim değerlendirmesi ve kullanıcıların GERÇEKTEN hangi oturumlarına giriş yaptığını ölçme

Makale, passkey tabanlı kimlik doğrulama ve token güvenliğinin mevcut tehditler karşısında nasıl güçlendirileceğini inceliyor; AiTM proxy, cihaz kodu phishing, infostealer gibi saldırı türlerine karşı koruma mekanizmalarını ve çok katmanlı savunma yaklaşımını değerlendiriyor.

29.10.2026 13:00 DarkOperator US
Claude Code, mesaj dizileriyle gerçekten daha mı hızlı? Günlük kayıtlardan hesapladım
other 65

Claude Code, mesaj dizileriyle gerçekten daha mı hızlı? Günlük kayıtlardan hesapladım

Claude Code’un mesaj dizisiyle çalışma hızının artabileceğini gösteren bir performans analizi raporu; güncelleme ile zaman tasarrufu üzerinde odaklanılmıştır.

03.11.2026 16:11 ZDNet Security US
LogTotal, Analiz Öncesinde Logları Nasıl Temizler
other 62

LogTotal, Analiz Öncesinde Logları Nasıl Temizler

LogTotal, analiz öncesinde kullanıcı adları, ana bilgisayar adları ve IP adresleri gibi tanımlayıcı değerleri yer tutucularla değiştirerek logları temizler ve EVTX dosyaları istisna oluşturur.

03.11.2026 15:50 SOC Prime US
Fujifilm yapay zeka talepleri sayesinde bant üretimini 5 kat artırıyor
other 62

Fujifilm yapay zeka talepleri sayesinde bant üretimini 5 kat artırıyor

Yapay zeka arşiv talebini canlandırıyor; Fujifilm bant üretimini 5x artırmayı planlıyor. Düşük maliyetli ve çevrimdışı güvenlik özelliği bant depolamayı günümüzde önemli kılıyor.

30.10.2026 20:38 Ars Technica US
MSSP’ler için Ön-SIEM Tespitleri
other 62

MSSP’ler için Ön-SIEM Tespitleri

Prime Detect, MSSP'ler için veri SIEM'e ulaşmadan önce enfeksiyon ve tehditleri belirlemeyi amaçlayan bir ön SIEM detektörü sunuyor; Sigma kurallarıyla çalışıp MITRE ATT&CK etiketleri ve saldırı zinciri bağlantıları sağlar. Testlerde etiketlenen telemetry oranı yaklaşık %7 olarak raporlanmıştır.

30.10.2026 14:26 SOC Prime US
Mali Servisler İçin Ön-SIEM Tespit
other 62

Mali Servisler İçin Ön-SIEM Tespit

Pre-SIEM Detection for Financial Services başlıklı yazı, olay akışında SIEM öncesi tespit imkanı sunan bir çözümü tanıtıyor; Sigma kuralları kullanılarak olaylar işleniyor ve MITRE ATT&CK ile ilişkilendirme yapılıyor.

30.10.2026 14:05 SOC Prime US
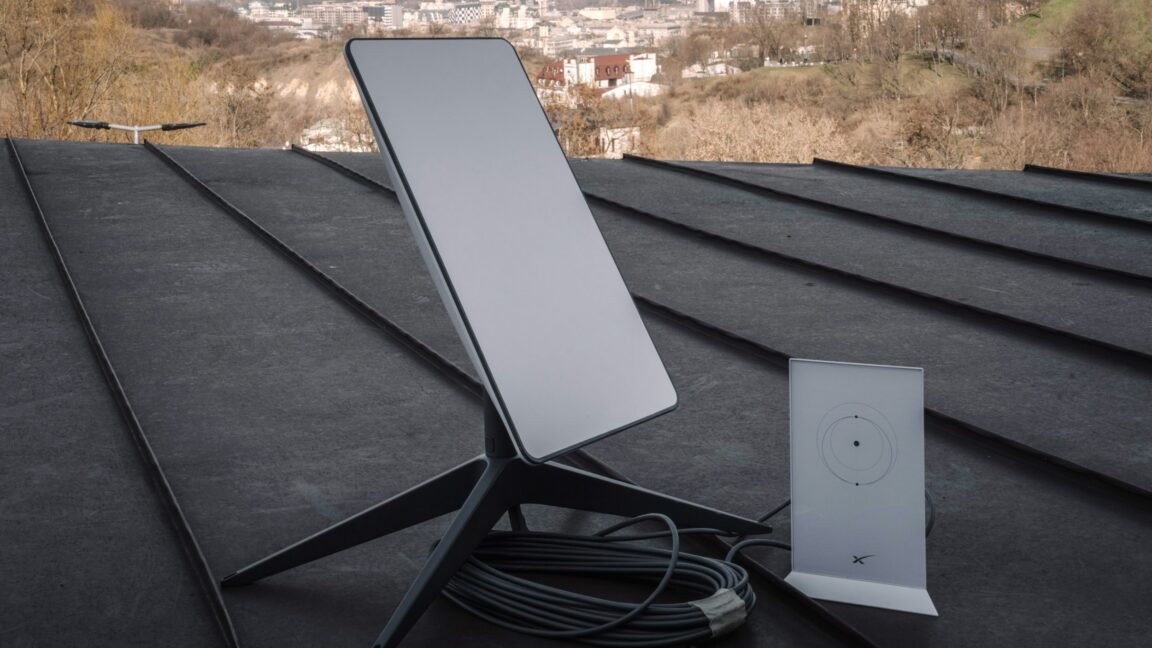
Pentagon IG Starlink/Starshield yavaşlamasını Ukrayna'da inceledi: İnceleme reddedildi
other 62

Pentagon IG Starlink/Starshield yavaşlamasını Ukrayna'da inceledi: İnceleme reddedildi

ABD savunması, Starlink/Starshield ile ilgili bir inceleme talebini reddetti; konuyla ilgili politika ve dijital iletişim altyapısı güvenliği boyutları gündemde.

29.10.2026 23:08 Ars Technica US
IBM QRadar'dan Olayları Dışa Aktarma
other 62

IBM QRadar'dan Olayları Dışa Aktarma

QRadar'dan olayları dışa aktarmak için Ariel REST API kullanımı ve AQL sorgusu üzerinden UTF8 payload'in çekilmesi anlatılıyor; JSON olarak sonuçları elde etmek için adımlar açıklanıyor.

29.10.2026 16:15 SOC Prime US
other 75

Gölge AI her yerde. İşte nasıl bulunur ve güvence altına alınır.

Shadow AI, çalışanların IT denetimi olmadan yeni yapay zeka araçlarını benimsemesiyle SaaS ortamlarında yayılmaktadır. Nudge Security, güvenlik ekiplerinin AI uygulamalarını keşfetmeleri, kullanımını izlemeleri ve riskli AI aktivitelerini yönetmeleri için önerilerde bulunmaktadır.

16.03.2026 17:01 BleepingComputer US
yapay zeka güvenlik SaaS
other 75

Windows Güncellemesi Yeni ID Kartlarıyla İlgili Sorunları Çözüyor

10 Mart'ta yayınlanan Windows güncellemesi, yeni ID kartları ile ilgili yaşanan sorunları gidermektedir. RIA, kullanıcıların bu güncellemeyi yüklemelerini öneriyor.

16.03.2026 16:44 CERT-EE EE
Windows güncelleme ID kartı
Tehdit Tespitinden Yanıta: MDR Oturumlarımızdan Ne Beklenmeli
other 85

Tehdit Tespitinden Yanıta: MDR Oturumlarımızdan Ne Beklenmeli

Bu yılki Global Siber Güvenlik Zirvesi, sürekli tehdit savunmasını merkezine alarak, modern MDR uygulamalarını ve siber saldırılara karşı nasıl daha etkili yanıt verileceğini tartışacak. Farklı oturumlar, tehdit tespiti ve yanıt süreçlerinin nasıl evrildiğini inceleyecek.

16.03.2026 16:24 Rapid7 US
Günde 100 Video Görüşmesi: Modeller AI Dolandırıcılığının Yüzü Olmak İçin Başvuruyor

Günde 100 Video Görüşmesi: Modeller AI Dolandırıcılığının Yüzü Olmak İçin Başvuruyor

16.03.2026 12:00 75
other 75

Loblaw Veri İhlali Müşteri Bilgilerini Etkiliyor

Loblaw'da meydana gelen veri ihlali sonucunda, hackerlar kişisel bilgilere erişim sağladı. İhlal, isimler, e-posta adresleri ve telefon numaralarını içeriyor.

15.03.2026 13:00 SecurityWeek US
veri ihlali siber güvenlik müşteri bilgileri
other 75

Ekstra Çaba: Seyahat Ödülleri Yeraltı Para Birimine Dönüşüyor.

Çalınan havayolu milleri, indirimli seyahatler için yeniden satılmak üzere uçuş ve otel konaklamalarına dönüştürülüyor. Bu durum, siber suçluların sadakat hesaplarını nasıl değerlendirdiğini ortaya koyuyor.

12.03.2026 17:05 BleepingComputer -
siber suç sadakat hesapları yeraltı pazarları
SOC'unuzda Phishing Tespitini Ölçeklendirme: CISO'lar için 3 Adım

SOC'unuzda Phishing Tespitini Ölçeklendirme: CISO'lar için 3 Adım

12.03.2026 16:30 85
Tehditler Günü Bülteni: OAuth Tuzağı, EDR Öldürücü, Sinyal Phishing, Zombie ZIP, AI Platform Hack ve Daha Fazlası
other 85

Tehditler Günü Bülteni: OAuth Tuzağı, EDR Öldürücü, Sinyal Phishing, Zombie ZIP, AI Platform Hack ve Daha Fazlası

Bu haftaki ThreatsDay bülteni, siber güvenlikteki yeni tehditleri ve zafiyetleri ele alıyor. Eski yöntemlerin güncellenmesi ve yeni araştırmalar, gerçek olaylarda karşılaşabileceğimiz potansiyel tehditleri ortaya koyuyor.

12.03.2026 16:14 The Hacker News -
siber güvenlik tehditler phishing
Hacktics ve Telemetri: Rapid7 Laboratuvarlarından Bir Podcast
other 75

Hacktics ve Telemetri: Rapid7 Laboratuvarlarından Bir Podcast

Rapid7, siber güvenlik alanında güncel tehditleri ve çözümleri ele alan Hacktics and Telemetry adlı bir podcast başlattı. İlk bölümde, AI tabanlı tehditler ve uzaktan erişim açıkları gibi konulara değiniliyor.

12.03.2026 16:00 Rapid7 -
siber güvenlik podcast AI
Penetrasyon Testinin Yüzü Değişiyor: Metasploit Pro 5.0.0'ı Duyuruyoruz
other 85

Penetrasyon Testinin Yüzü Değişiyor: Metasploit Pro 5.0.0'ı Duyuruyoruz

Metasploit Pro 5.0.0, penetrasyon testleri için yeni bir yaklaşım sunarak, kullanıcıların güvenlik açıklarını daha etkili bir şekilde tespit etmelerine olanak tanıyor. Yeni arayüz ve iş akışı iyileştirmeleri, test süreçlerini basitleştiriyor.

12.03.2026 16:00 Rapid7 -
siber güvenlik penetrasyon testi Metasploit
other 75

Akıllı Ev Cihazlarının Güvenliğini Sağlamak ve Hackerlardan Koruma

Akıllı ev cihazlarını hackerlardan korumak için güçlü şifreler kullanmak, düzenli güncellemeler yapmak ve güvenli ağlar oluşturmak gerekmektedir. Bu önlemler, kameralar, sensörler ve verilerin güvenliğini artırmaktadır.

12.03.2026 14:47 HackRead -
siber güvenlik akıllı ev güvenlik önlemleri
other 75

Meta, WhatsApp, Facebook ve Messenger'da dolandırıcılık önleme araçları sunuyor

Meta, dolandırıcılık girişimlerini tespit etmek için WhatsApp, Facebook ve Messenger üzerinde yeni yapay zeka destekli araçlar tanıttı. Bu araçlar, sahte kimlik oluşturma girişimlerini, şüpheli arkadaşlık taleplerini ve dolandırıcılık mesajlarını tespit etmeyi amaçlıyor.

12.03.2026 12:56 Malwarebytes Labs -
siber güvenlik dolandırıcılık yapay zeka
1 ... 110 111 112 113 114 ... 150
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-04
Son 24 saat içinde önemli güvenlik olayları ve ihbarlar gündeme geldi. CWP (Control Web Panel) üzerinde çok sayıda CVE ile kritik güvenlik açıkları raporlandı ve bazıları root ayrıcalıklarına kadar uzanıyor. Siemens IoT2050 cihazlarındaki kritik açığın aktif olarak istismar edildiği bildirildi. Binance'deki hırsızlık olayı, sahte iş görüşmeleriyle sosyal mühendisliğin kurumsal güvenliğe etkisini ortaya koydu. Barracuda ürünlerinde yetkilendirme bypass ve komut enjeksiyonu potansiyeli de dikkat çekiyor. Olaylar, kimlik doğrulama eksikliği, uzaktan kod çalıştırma, dosya yazma ve yerel dosya dahil etme risklerini bir araya getiriyor. Bölgesel olarak ABD başı çekiyor; diğer etkili bölgeler Finlandiya, İtalya ve Birleşik Krallık olarak görünüyor. Genel olarak siber tehditler konferansı, tedarik zinciri güvenliği, kurumsal güvenlik ve IoT güvenliği eksenlerinde yoğunlaşmış durumda.
Toplam Haber: 98
Yüksek Önem: 6
IOC/CVE: 25
Öne Çıkanlar
• CWP üzerinde 9.3 CVSS puanlı çok sayıda ciddi açık yayımlandı ve root yetkili işlemler söz konusu.
• CWP CVEs CVE-2026-58115 benzeri kritik bir uzaktan komut çalıştırma gerektiren açık olarak raporlandı.
• Siemens SIMATIC IoT2050 cihazlarında kimlik doğrulama olmadan uzaktan komut/kod çalıştırma riski tespit edildi ve istismar bildirildi.
• Binance'deki hırsızlık, sahte iş görüşmeleriyle çalışanların kötü amaçlı yazılım kurmasını sağlayıp cüzdan altyapısını ele geçirdi.
• Barracuda ürünlerinde pre-authentication bypass ve komut enjeksiyonu potansiyeli bir arada kullanıldığında kök erişim sağlanabiliyor.
• Çok sayıda CVE listelenmiş durumda; SQL enjeksiyon, dosya yazma ve yerel PHP dosya include gibi riskler belirgin.
CVE ve Açıklamaları
CVE-2026-111497
kısa etki
CVE-2024-XXXXX
kısa etki
CVE-2026-116606
kısa etki
CVE-2026-98432
kısa etki
CVE-YYYY-NNNN
kısa etki
CVE-2026-XXXX
kısa etki
CVE ve Açıklamaları
CVE-2026-58115
kısa etki
CVE-2026-81648
kısa etki
CVE-2026-58988
kısa etki
CVE-2026-58868
kısa etki
CVE-2026-58857
kısa etki
CVE-2025-22424
kısa etki
CVE ve Açıklamaları
CVE-2025-22426
kısa etki
CVE-2025-22442
kısa etki
CVE-2025-26433
kısa etki
CVE-2026-28588
kısa etki
CVE-2026-28597
kısa etki
CVE-2026-28645
kısa etki
CVE ve Açıklamaları
CVE-2026-45514
kısa etki
CVE-2026-49923
kısa etki