Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1095 kayıt listeleniyor.

1095
Kayıt
12
Bu sayfa
1078
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
Bir “AI yavaşlaması” ile neden ilgilenmelisiniz?
other 72

Bir “AI yavaşlaması” ile neden ilgilenmelisiniz?

AI alanındaki hızlı gelişmelere rağmen güvenlik temellerine odaklanmanın en iyi güvenlik stratejisi olduğu belirtiliyor; temel güvenlik uygulamalarının güçlendirilmesi öncelikli bir mesaj.

17.09.2026 21:00 Cisco Talos Intelligence Group US
Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor
other 65

Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor

Güvenlik odaklı bir duruşla yapay zeka gelişiminde temkinli adımlar atılması gerektiğini savunan liderler var; bu yaklaşım endüstri için olası faydalar sağlayabilir.

14.09.2026 22:06 Ars Technica US
Anthropic Claude Chat ve Cowork'u tek bir platformda birleştiriyor
other 62

Anthropic Claude Chat ve Cowork'u tek bir platformda birleştiriyor

Claude ile Cowork bir araya geliyor ve Claude Docs tanıtılıyor; kurumsal yapay zeka çözümlerinin entegrasyonu ve güvenlik boyutu vurgulanıyor.

16.09.2026 19:30 ZDNet Security US
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
Yapay Zekânınızı Kimin Yönetiyor? Kurumsal Ajanlar ve Modelleri İçin Güven Yönetimi Çerçevesi
other 62

Yapay Zekânınızı Kimin Yönetiyor? Kurumsal Ajanlar ve Modelleri İçin Güven Yönetimi Çerçevesi

Güvenilir bir yönetişim çerçevesi ile kurumsal AI ajanları ve modellerinin güvenli çalışması amaçlanıyor; DigiCert'in dijital kimlik çözümleriyle her ajana pasaport benzeri kimlik ve sahiplik yapısı öneriliyor.

15.09.2026 18:00 The Register Security GB
Rapor: Çin Raptor 3 motorunu istiyor; SpaceX büyük Starship testine hazır
other 45

Rapor: Çin Raptor 3 motorunu istiyor; SpaceX büyük Starship testine hazır

SpaceX'in Starship geliştirme yolculuğu ve Çin'in Raptor 3 motoru çalışmaları, uzay programlarının dijital altyapı güvenliği ve iletişim güvenliği üzerinde etkili olabilir; makale bu ilerlemelere odaklanıyor.

18.09.2026 14:00 Ars Technica US
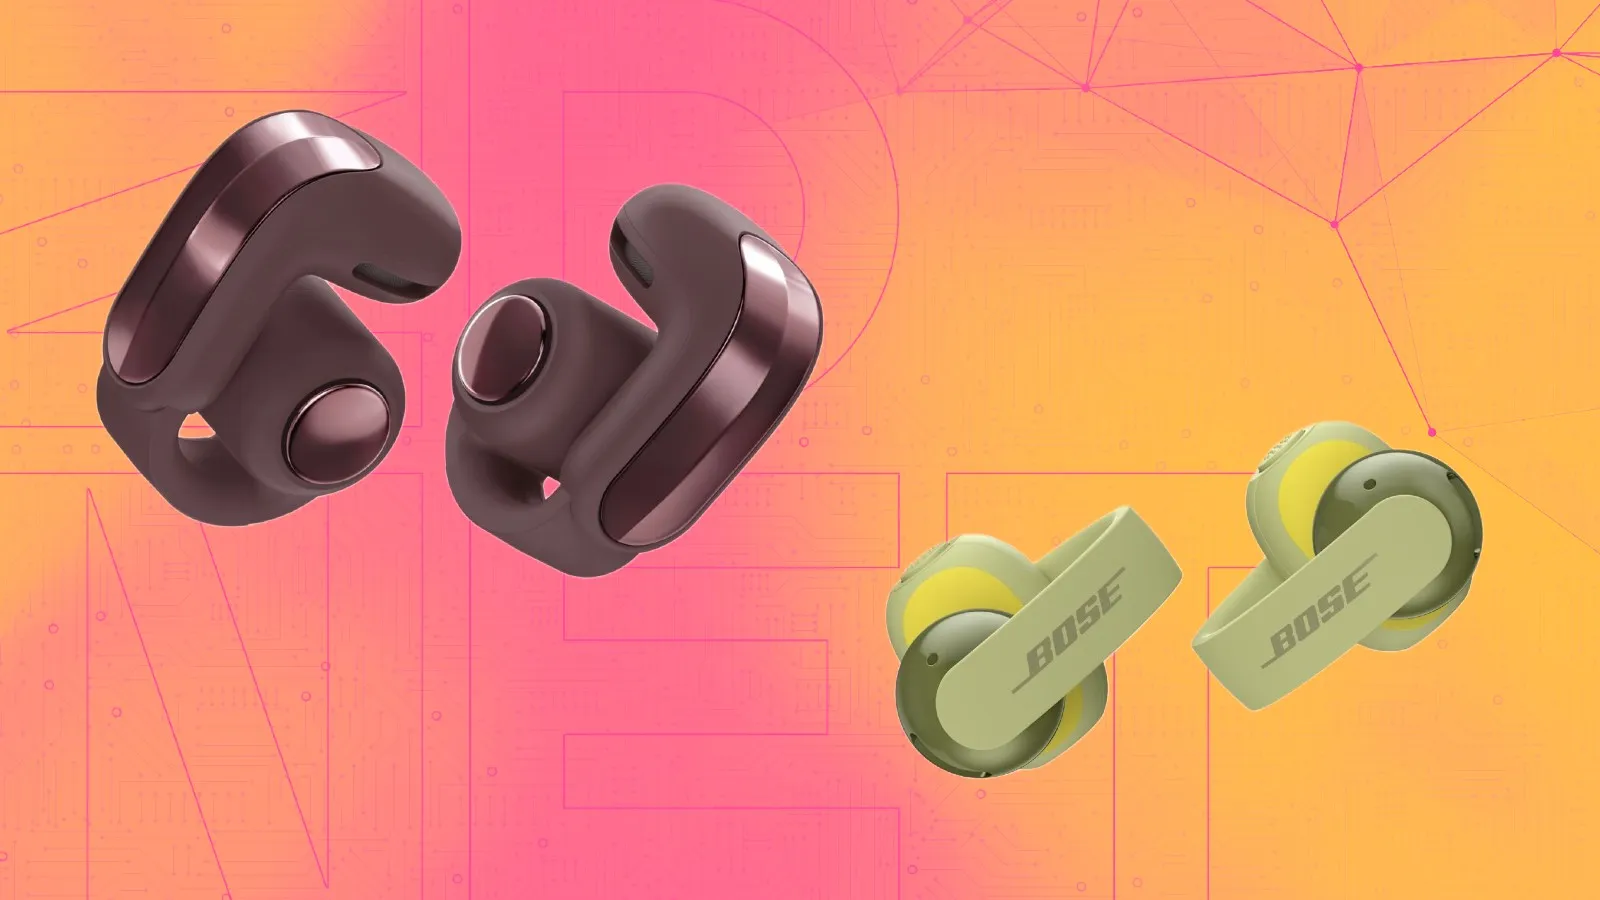
Bose, yeni açık kulaklıklar ile güncellenmiş bir favori döndürüyor
other 45

Bose, yeni açık kulaklıklar ile güncellenmiş bir favori döndürüyor

Bose, açık kulaklık segmentinde Ultra Open (2nd Gen) ve Sport Open Earbuds modellerini tanıttı; kullanıcı güvenliği ve deneyimini artıran özellikler sunuyor.

17.09.2026 16:00 ZDNet Security US
Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor
other 85

Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor

Siber güvenlik araştırmacıları, yeraltı forumlarda yapay zeka modellerine yasadışı erişim sağlayan hizmetlerin reklamlarını buldu. Poison Claude, Anthropic'in LLM'lerine erişim sunduğunu iddia ediyor.

05.08.2026 18:36 The Hacker News US
other 75

ABD, Avustralya Kritik Altyapı için OT İzolasyon Rehberliği Yayınladı

ABD ve Avustralya, kritik altyapı için operasyonel teknoloji izolasyonu üzerine rehberlik yayınladı. Bu rehber, organizasyonların sistemlerini uzun süreli izolasyon altında nasıl çalıştırabileceklerini açıklıyor.

29.07.2026 13:58 SecurityWeek US
kritik altyapı siber güvenlik OT izolasyonu
other 75

Spur, IP İstihbarat Platformu İçin 200 Milyon Dolar Yükseltti

Spur, IP istihbarat platformunu geliştirmek için 200 milyon dolarlık bir yatırım aldı. Bu finansman, şirketin büyüme hedeflerine ulaşmasına yardımcı olacak.

29.07.2026 12:12 SecurityWeek US
yapay zeka siber güvenlik yatırım
other 75

Falcon Bulut Güvenliği Temmuz 2026 Sürümü: Güvenlik Ekiplerinin Bulutta Daha Hızlı Hareket Etmesine Yardımcı Oluyor

Falcon Cloud Security'nin Temmuz 2026 sürümü, güvenlik ekiplerinin bulut ortamlarında daha etkili bir şekilde çalışmasına yardımcı olacak yeni özellikler içeriyor. Bu güncellemeler, siber tehditlere karşı daha hızlı yanıt verme yeteneğini artırmayı hedefliyor.

29.07.2026 08:00 CrowdStrike US
bulut güvenliği siber güvenlik CrowdStrike
Rapid7 Siber GRC artık mevcut: Güvenlik eylemlerini uyum kanıtına dönüştürün
other 75

Rapid7 Siber GRC artık mevcut: Güvenlik eylemlerini uyum kanıtına dönüştürün

Rapid7, Cyber GRC adlı yeni bir çözümle güvenlik ve uyum süreçlerini bir araya getiriyor. Bu sistem, güvenlik verileri ile uyum süreçlerini entegre ederek, manuel iş yükünü azaltmayı ve güvenlik eylemlerini uyum kanıtına dönüştürmeyi hedefliyor.

28.07.2026 16:00 Rapid7 US
Amca Sam, Pekin'in önce gelmemesi için 6G liderliği ve güvenliği için savaşmanıza ihtiyaç duyuyor

Amca Sam, Pekin'in önce gelmemesi için 6G liderliği ve güvenliği için savaşmanıza ihtiyaç duyuyor

28.07.2026 15:49 75
other 75

Google Yeni Tehdit Aktörü Adlandırma Sistemini Benimsiyor

Google, tehdit aktörlerini daha iyi tanımlamak için yeni bir isimlendirme sistemi geliştirmiştir. Bu sistem, siber güvenlik raporlamasında daha etkili bir iletişim sağlamayı amaçlamaktadır.

28.07.2026 11:42 SecurityWeek US
siber güvenlik tehdit aktörleri Google
other 75

Siber Suçların Markalaşması ve Atıfı

Siber suçluların isimlendirilmesi, bazen saldırganlar tarafından bazen de araştırmacılar tarafından belirlenir. Bu durum, güvenlik ekiplerinin tehditleri daha iyi anlaması ve analiz etmesi için önemlidir.

28.07.2026 05:00 NCSC-FI News FI
siber suç tehdit istihbaratı markalaşma
other 75

Beelzebub, Hacker Tuzağı Platformu İçin 3.4 Milyon Dolar Topladı

Beelzebub, hackerları yakalamak için geliştirdiği platform için 3.4 milyon dolarlık bir yatırım aldı. Şirket, bu fonla araştırma ekibini büyütmeyi ve yeni ofisler açmayı hedefliyor.

27.07.2026 14:06 SecurityWeek US
siber güvenlik hacker tuzağı yatırım
other 75

Güvenlikte Bir Hafta (20 Temmuz - 26 Temmuz)

Malwarebytes Labs, 20-26 Temmuz 2026 tarihleri arasında siber güvenlik alanında yaşanan olayları ve gelişmeleri derledi. Yapay zeka güvenliği ile ilgili konular da bu haftanın önemli başlıkları arasında yer aldı.

27.07.2026 10:01 Malwarebytes Labs US
siber güvenlik yapay zeka haftalık özet
other 75

CISO'lar ve Yönetim Kurulları: Efsane mi Yoksa Yanlış Anlama mı?

CISO'lar, yönetim kurullarının siber güvenlik tehditlerine karşı duyarsız olduğu yönündeki yanlış anlamaların üstesinden gelmeye çalışıyor. Yönetimlerin, güvenlik konularına daha fazla önem vermesi gerektiği vurgulanıyor.

26.07.2026 05:00 NCSC-FI News FI
siber güvenlik CISO yönetim
other 75

ABD Temsilciler Meclisi, Siber Paylaşım Yasasını 10 Yıl Uzatmayı Oyladı

ABD Temsilciler Meclisi, 2015 tarihli Siber Güvenlik Bilgi Paylaşım Yasası'nın 2036 yılına kadar uzatılmasını onayladı. Bu yasa, şirketlerin siber tehdit göstergelerini paylaşmalarını teşvik eden hukuki korumalar sağlıyor.

26.07.2026 05:00 NCSC-FI News FI
siber güvenlik tehdit paylaşımı yasa
other 75

Andy Burnham, Birleşik Krallık siber politikası üzerinde süreklilik sinyali veriyor, bakanı yeniden atadı

Andy Burnham, Birleşik Krallık'ın siber güvenlik bakanını yeniden atayarak mevcut siber güvenlik politikalarını koruma kararı aldı. Bu atama, hükümetin bakanlık yapısında önemli değişiklikler yapmasına rağmen siber güvenlik alanındaki devamlılığı sağlamayı amaçlıyor.

26.07.2026 05:00 NCSC-FI News FI
siber güvenlik politikalar Birleşik Krallık
1 ... 9 10 11 12 13 ... 92
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-19
Son 24 saatte küresel siber tehditler, özellikle ICS güvenlik açıkları, kök erişim için kritik hatlar ve tedarik zinciri saldırıları öne çıktı. ICS danışmanlıkları ve Patch hafifletici önlemler, güvenlik topluluğunu uyarırken, Azure AI Foundry’deki sıfır günlük ölçekli üstünlük sorunları ve WordPress tedarik zinciri saldırıları da dikkat çekti. Birleşik tehdit eğilimleri arasında yerel ayrıcalık yükseltme, açık kaynak güvenlik zafiyetleri ve kurumsal ağlarda hedefli saldırı kalıpları bulunuyor. Olaylar yüksek CVSS skoru ile kendini gösterirken, USA ve AB merkezli güvenlik operasyon merkezleri yoğun uyarılar yayımladı. Ayrıca Brevo’nun tedarik zinciri saldırısı, yüz binlerce sitenin etkilenmesiyle geniş çaplı bir tehdit olarak raporlandı. Genel olarak, savunma hattında tespit, hızlı yamalama ve çok katmanlı güvenlik kontrollerinin güçlendirilmesi gerekiyor.
Toplam Haber: 79
Yüksek Önem: 6
IOC/CVE: 19
Öne Çıkanlar
• CISA’nin sekiz ICS danışmanlığı kritik tehditler ve çok sayıda CVE ile yüksek önem arz etti.
• Check Point CVE-2026-91843 ile kök kullanıcı yetkisi elde edilmesini önleyen yamayı yayımladı.
• Brevo tedarik zinciri saldırısı 100k’dan fazla kurumu etkiledi; WordPress backdoor ve Clickfix kaplama kullanıldı.
• Microsoft Azure AI Foundry’de CVSS 10.0’luk kritik hata CVE-2026-85889 ile yetkisiz ayrıcalık artışına yol açabilir.
• TeamPCP tedarik zinciri saldırılarında içerden bir mole raporlanıyor; birçok şirkete zarar veriyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN-A
kısa etki
CVE-YYYY-NNNN-B
kısa etki
CVE-YYYY-NNNN-C
kısa etki
CVE-YYYY-NNNN-D
kısa etki
CVE-2023-5778
kullanıcı hesaplarına yetkisiz erişim potansiyeli
CVE-2026-28326
kısa etki
CVE ve Açıklamaları
CVE-2026-15579
kısa etki
CVE-2024-XXXX
kısa etki
CVE-2026-85889
tam yetkisiz ayrıcalık artışı
<PLACEHOLDER>
bilinmiyor
CVE-2026-58138
kısa etki
CVE-2026-91843
kök kullanıcı yetkisi elde etmeye olanak sağlayan kritik açığa yönelik CVE
CVE ve Açıklamaları
CVE-2026-XXXX
bilinmiyor
CVE-2026-13348
kısa etki
CVE-2026-31431
kısa etki
CVE-2026-13336
kısa etki
CVE-2026-13337
kısa etki
CVE-2025-6625
kısa etki
CVE ve Açıklamaları
CVE-2024-4872
kısa etki
CVE-2024-3980
kısa etki