Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1094 kayıt listeleniyor.

1094
Kayıt
12
Bu sayfa
1080
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
Bir “AI yavaşlaması” ile neden ilgilenmelisiniz?
other 72

Bir “AI yavaşlaması” ile neden ilgilenmelisiniz?

AI alanındaki hızlı gelişmelere rağmen güvenlik temellerine odaklanmanın en iyi güvenlik stratejisi olduğu belirtiliyor; temel güvenlik uygulamalarının güçlendirilmesi öncelikli bir mesaj.

17.09.2026 21:00 Cisco Talos Intelligence Group US
Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor
other 65

Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor

Güvenlik odaklı bir duruşla yapay zeka gelişiminde temkinli adımlar atılması gerektiğini savunan liderler var; bu yaklaşım endüstri için olası faydalar sağlayabilir.

14.09.2026 22:06 Ars Technica US
Anthropic Claude Chat ve Cowork'u tek bir platformda birleştiriyor
other 62

Anthropic Claude Chat ve Cowork'u tek bir platformda birleştiriyor

Claude ile Cowork bir araya geliyor ve Claude Docs tanıtılıyor; kurumsal yapay zeka çözümlerinin entegrasyonu ve güvenlik boyutu vurgulanıyor.

16.09.2026 19:30 ZDNet Security US
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
Yapay Zekânınızı Kimin Yönetiyor? Kurumsal Ajanlar ve Modelleri İçin Güven Yönetimi Çerçevesi
other 62

Yapay Zekânınızı Kimin Yönetiyor? Kurumsal Ajanlar ve Modelleri İçin Güven Yönetimi Çerçevesi

Güvenilir bir yönetişim çerçevesi ile kurumsal AI ajanları ve modellerinin güvenli çalışması amaçlanıyor; DigiCert'in dijital kimlik çözümleriyle her ajana pasaport benzeri kimlik ve sahiplik yapısı öneriliyor.

15.09.2026 18:00 The Register Security GB
Rastgele Ödüller Klasik Oyun Teorisi Yarışmalarını Zenginleştiriyor
other 52

Rastgele Ödüller Klasik Oyun Teorisi Yarışmalarını Zenginleştiriyor

Rastgele ödüller, oyun teorisi temelli yarışmalarda stratejileri zenginleştiriyor; bu, güvenlik ve siber tehdit istihbaratı alanında ödül-tabancı (reward-based) yaklaşımların davranışsal etkilerini incelemek için faydalı olabilir.

12.09.2026 00:41 Ars Technica US
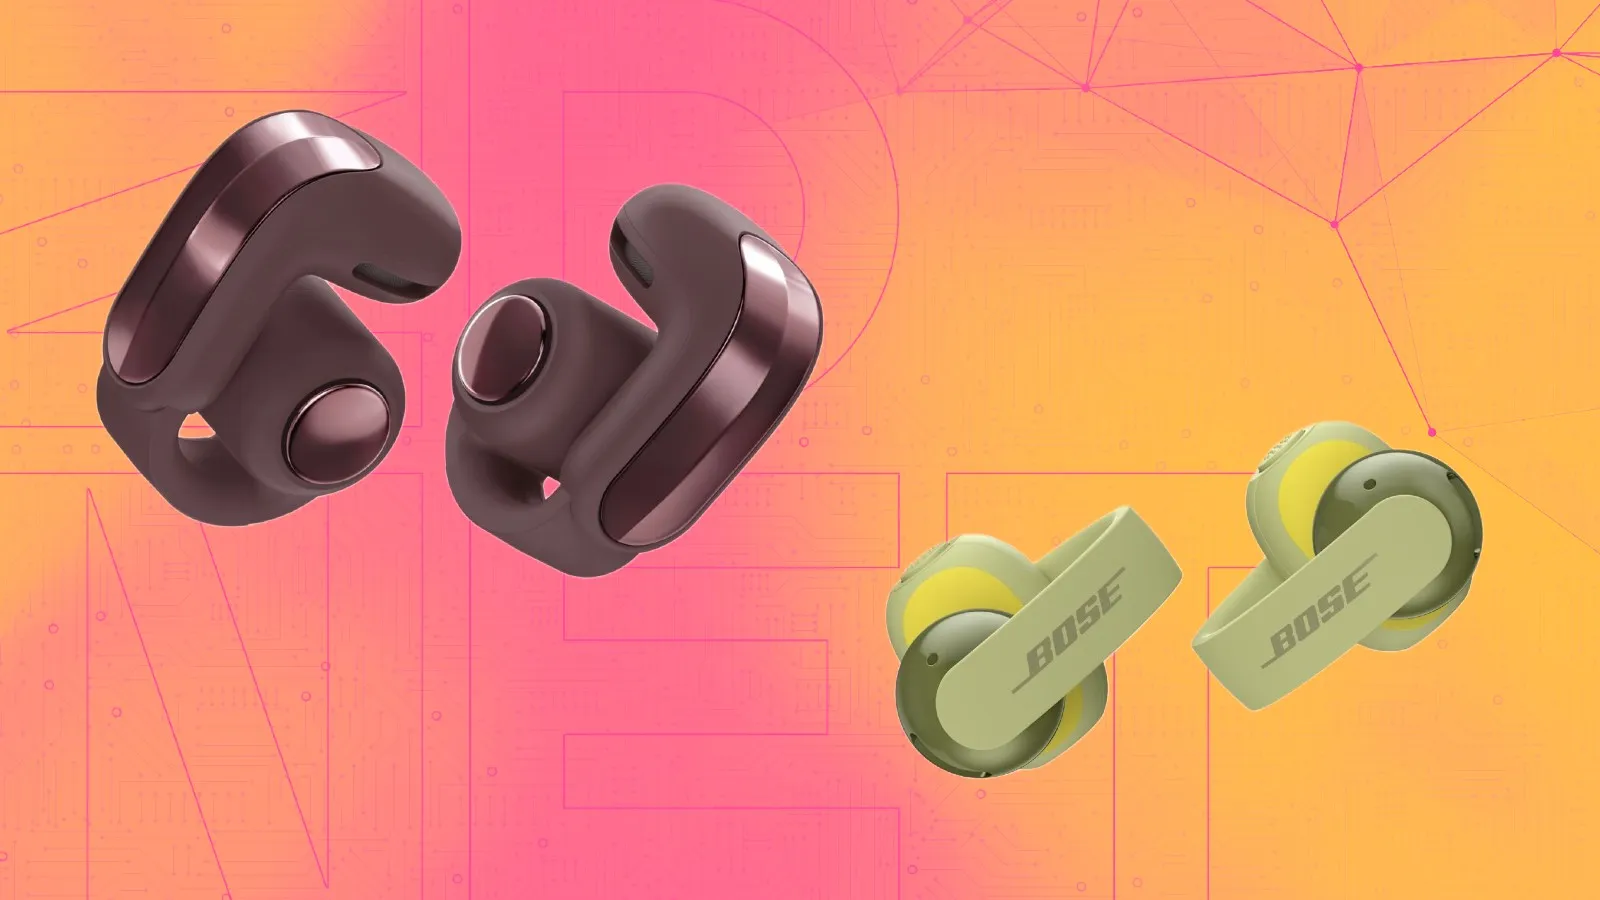
Bose, yeni açık kulaklıklar ile güncellenmiş bir favori döndürüyor
other 45

Bose, yeni açık kulaklıklar ile güncellenmiş bir favori döndürüyor

Bose, açık kulaklık segmentinde Ultra Open (2nd Gen) ve Sport Open Earbuds modellerini tanıttı; kullanıcı güvenliği ve deneyimini artıran özellikler sunuyor.

17.09.2026 16:00 ZDNet Security US
Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor
other 85

Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor

Siber güvenlik araştırmacıları, yeraltı forumlarda yapay zeka modellerine yasadışı erişim sağlayan hizmetlerin reklamlarını buldu. Poison Claude, Anthropic'in LLM'lerine erişim sunduğunu iddia ediyor.

05.08.2026 18:36 The Hacker News US
other 65

Google Workspace güvenlik kontrolleri hangi öneme sahip?

Google Workspace güvenlik kontrollerinin hangilerinin aslında değer kattığını inceleyen bir webinar. Gerçek dünya ihlallerini temel alarak hangi kontrollerin önceliklenmesi gerektiğini ve güvenlik ekiplerinin odaklanması gereken alanları tartışıyor.

18.09.2026 16:10 BleepingComputer US
siber güvenlik bulut güvenliği largebirlikler
other 62

Yapay Zekalar Hâlâ CAPTCHA'lar ile Mücadele mi Ediyor?

Yapay zeka tabanlı modellerin CAPTCHA gibi görsel doğrulama görevlerinde hâlâ hatalar yapabildiği ve güvenlik/düzenleyici bağlamlarda bunun etkileri değerlendiriliyor.

18.09.2026 14:05 Schneier on Security US
cybersecurity malware artificial-intelligence
Bir “AI yavaşlaması” ile neden ilgilenmelisiniz?
other 72

Bir “AI yavaşlaması” ile neden ilgilenmelisiniz?

AI alanındaki hızlı gelişmelere rağmen güvenlik temellerine odaklanmanın en iyi güvenlik stratejisi olduğu belirtiliyor; temel güvenlik uygulamalarının güçlendirilmesi öncelikli bir mesaj.

17.09.2026 21:00 Cisco Talos Intelligence Group US
Bose, yeni açık kulaklıklar ile güncellenmiş bir favori döndürüyor

Bose, yeni açık kulaklıklar ile güncellenmiş bir favori döndürüyor

17.09.2026 16:00 45
Anthropic Claude Chat ve Cowork'u tek bir platformda birleştiriyor

Anthropic Claude Chat ve Cowork'u tek bir platformda birleştiriyor

16.09.2026 19:30 62
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
electric vehicles infrastructure security
Yapay Zekânınızı Kimin Yönetiyor? Kurumsal Ajanlar ve Modelleri İçin Güven Yönetimi Çerçevesi
other 62

Yapay Zekânınızı Kimin Yönetiyor? Kurumsal Ajanlar ve Modelleri İçin Güven Yönetimi Çerçevesi

Güvenilir bir yönetişim çerçevesi ile kurumsal AI ajanları ve modellerinin güvenli çalışması amaçlanıyor; DigiCert'in dijital kimlik çözümleriyle her ajana pasaport benzeri kimlik ve sahiplik yapısı öneriliyor.

15.09.2026 18:00 The Register Security GB
AI_security identity_management enterprise_ai
other 55

1960’lardan NSA’nın süperbilgisayarı hakkında

Harvest adlı 1960'larda geliştirilen kod kırma bilgisayarının NSA için kullanımı ve teknolojik etkileri üzerine odaklanan bir hikaye; siber güvenlik tarihine ışık tutuyor.

15.09.2026 13:16 Schneier on Security US
malware cybersecurity-history hardware
Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor
other 65

Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor

Güvenlik odaklı bir duruşla yapay zeka gelişiminde temkinli adımlar atılması gerektiğini savunan liderler var; bu yaklaşım endüstri için olası faydalar sağlayabilir.

14.09.2026 22:06 Ars Technica US
artificial-intelligence security regulation
other 42

Upcoming Speaking Engagements

Bruce Schneier'in 2026 programında çeşitli etkinliklerde konuşacağı belirtilmiş olup, güvenlik ve dijital haklar temalarını içerir.

14.09.2026 22:02 Schneier on Security US
cybersecurity events conference
Rastgele Ödüller Klasik Oyun Teorisi Yarışmalarını Zenginleştiriyor
other 52

Rastgele Ödüller Klasik Oyun Teorisi Yarışmalarını Zenginleştiriyor

Rastgele ödüller, oyun teorisi temelli yarışmalarda stratejileri zenginleştiriyor; bu, güvenlik ve siber tehdit istihbaratı alanında ödül-tabancı (reward-based) yaklaşımların davranışsal etkilerini incelemek için faydalı olabilir.

12.09.2026 00:41 Ars Technica US
game theory security behavioral science
Haftalık Güncelleme 521: İhlal Algısı Gerçeği
other 62

Haftalık Güncelleme 521: İhlal Algısı Gerçeği

Troy Hunt'in haftalık güncellemesinde yapay zekanın siber güvenlikteki etkisi ve kamu algısının gerçeklerden nasıl saptığını analiz ediyor; güvenlik iletişimi ve farkındalık önem kazanıyor.

11.09.2026 23:37 Troy Hunt's Blog AU
cybersecurity risk_communication artificial_intelligence
1 2 3 ... 92
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-18
Son 24 saatte üst düzey riskleri işaret eden çoklu güvenlik olayları raporu derlenmiştir. Cisco ISE ve diğer Cisco güvenlik bileşenlerindeki sıçrama yapan kimlik doğrulama açıkları ile birlikte HPE EdgeConnect SD-WAN bileşenlerindeki çoklu CVE’ler ve Oracle, Jenkins gibi büyük yazılım dağıtımları için kritik yamalar gündemde yer aldı. CVSS 10.0 seviyesinde çoğu durum ve aktif sömürü durumları bildirilmiş durumda. Birden fazla üreticiye ait güvenlik bültenleriyle kritik düzeyde arızalar ve oturum açma/kimlik doğrulama ile ilişkili zafiyetler öne çıktı. Jenkins, Oracle ve Cisco bültenleri özellikle dikkat çekici yüksek tehditler olarak kayda geçti. Toplam 91 olayın içerisinde 8’i yüksek/kritik olarak sınıflandırıldı; US ve FI başta olmak üzere birçok ülkeden etkilenme bildirilmiş. Olaylar, kurumsal altyapılarda CSC ve SD-WAN çözümleri ile kimlik doğrulama, web arayüzü, RCE/SQLi/XSS gibi Çoklu açılara odaklanıyor. Bu durum, güncel güvenlik yamalarının uygulanması, sürüm ve bileşen denetimi ile hızlı müdahale gerekliliğini ortaya koyuyor.
Toplam Haber: 91
Yüksek Önem: 8
IOC/CVE: 22
Öne Çıkanlar
• Cisco ISE CVE-2026-76460 için aktif istismar uyarısı yapıldı; kimlik doğrulama bypass potansiyeli çok yüksek.
• HPE EdgeConnect SD-WAN Gateways/Orchestrator için bir dizi CVE ve güncelleme yayımlandı; kritik etki.
• Cisco çok sayıda güvenlik açığına ilişkin geniş kapsamlı uyarılar ve yamalar yayımladı; bazı CVE’ler 10.0 skorunda.
• Oracle Critical Security Patch Update (Sept 2026) büyük boyutlu yamalar içeriyor; yüzlerce CVE ve birçok ürün ailesi etkilendi.
• Jenkins güvenlik açığı bildirimi; 20+ CVE ile yüksek risk ve resmi düzeltme önerisi.
• Birden çok CVE ve açık, kurumsal ağ güvenliği üzerinde yüksek baskı yaratıyor; güncelleme takvimi ve uygulama sürekliliği kritik.
CVE ve Açıklamaları
CVE-2026-76460
ISE API uç noktasında kimlik doğrulama kontrollerinin yetersizliği nedeniyle uzaktan erişim ve kimlik doğrulama bypass riski.
CVE-2026-87273
Oracle ürünlerinde kritik yamalar ve çok sayıda CVE; potansiyel uzaktan kod yürütme veya yetkisiz erişim riski.
CVE-2026-76460
Tekrar edildi; aynı CVE iki kez listelenmiş olabilir; yoğun risk taşıyor.
CVE-2026-91843
Çeşitli ürünlerde kritik güvenlik açıkları; öne çıkanlar arasında kimlik/komut enjeksiyonu mevcut.
CVE-2024-XXXX
Eski sürümlerde bulunan bir açık; güncellemeyle kapatılması önerilir.
CVE-2026-87277
Oracle yaması kapsamında yüksek tehditli açık.
CVE ve Açıklamaları
CVE-2026-76460
Yineleyen güvenlik açığı; acil kapatma önerilir.
CVE-2026-92238
Jenkins eklentileriyle ilgili güvenlik açığı; güncelleme gerekliliği yüksek.
CVE-2026-92239
Jenkins eklentileriyle ilgili adlandırılan riskler.
CVE-2026-92240
Jenkins komponentlerinde CVE serisi nedeniyle risk.
CVE-2026-92005
Oracle ürün ailesinde kritik güvenlik açığı.
CVE-2026-92006
Oracle güvenlik güncellemesiyle kapatılabilir.
CVE ve Açıklamaları
CVE-2026-92007
Oracle CVE setinde güvenlik açığı.
CVE-2026-92008
Oracle CVE setinde güvenlik açığı.
CVE-2026-92009
Oracle CVE setinde güvenlik açığı.
CVE-2026-92010
Oracle CVE setinde güvenlik açığı.
CVE-2026-92127
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92128
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE ve Açıklamaları
CVE-2026-92129
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92130
Jenkins eklentileriyle ilişkili güvenlik açığı.