Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 2456 kayıt listeleniyor.

2456
Kayıt
12
Bu sayfa
1096
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability cybercrime ai privacy phishing ransomware network-security
Öne çıkan haberler
Bir Microsoft 365 aboneliğiniz mi var? Depolamanız küçülmek üzere
other 72

Bir Microsoft 365 aboneliğiniz mi var? Depolamanız küçülmek üzere

Microsoft 365 paylaşılmış planlarda OneDrive depolama alanını önemli ölçüde azaltmayı planlıyor; bu değişiklik kullanıcılar ve kurumsal müşteriler için depolama stratejilerini yeniden düşünmeyi gerektirebilir.

08.10.2026 21:56 ZDNet Security US
Dört Uyum Çerçevesi, Tek Bir Güvenlik Ekibi: Üniversiteler Regülatöri Riske Boğulmadan Nasıl Kaçınabilir?
other 72

Dört Uyum Çerçevesi, Tek Bir Güvenlik Ekibi: Üniversiteler Regülatöri Riske Boğulmadan Nasıl Kaçınabilir?

Üniversitelerin dört ayrı federal uyum çerçevesini aynı anda karşılaması, güvenlik operasyonlarını zorlaştırıyor. FERPA, GLBA, HIPAA gibi mevzuatlar kapsamında hızlı bildirim ve kapsamlı güvenlik programı gereklilikleri, çok kampüs yapısında merkezi görünürlük ve otomasyon ihtiyacını artırıyor.

07.10.2026 22:29 Rapid7 US
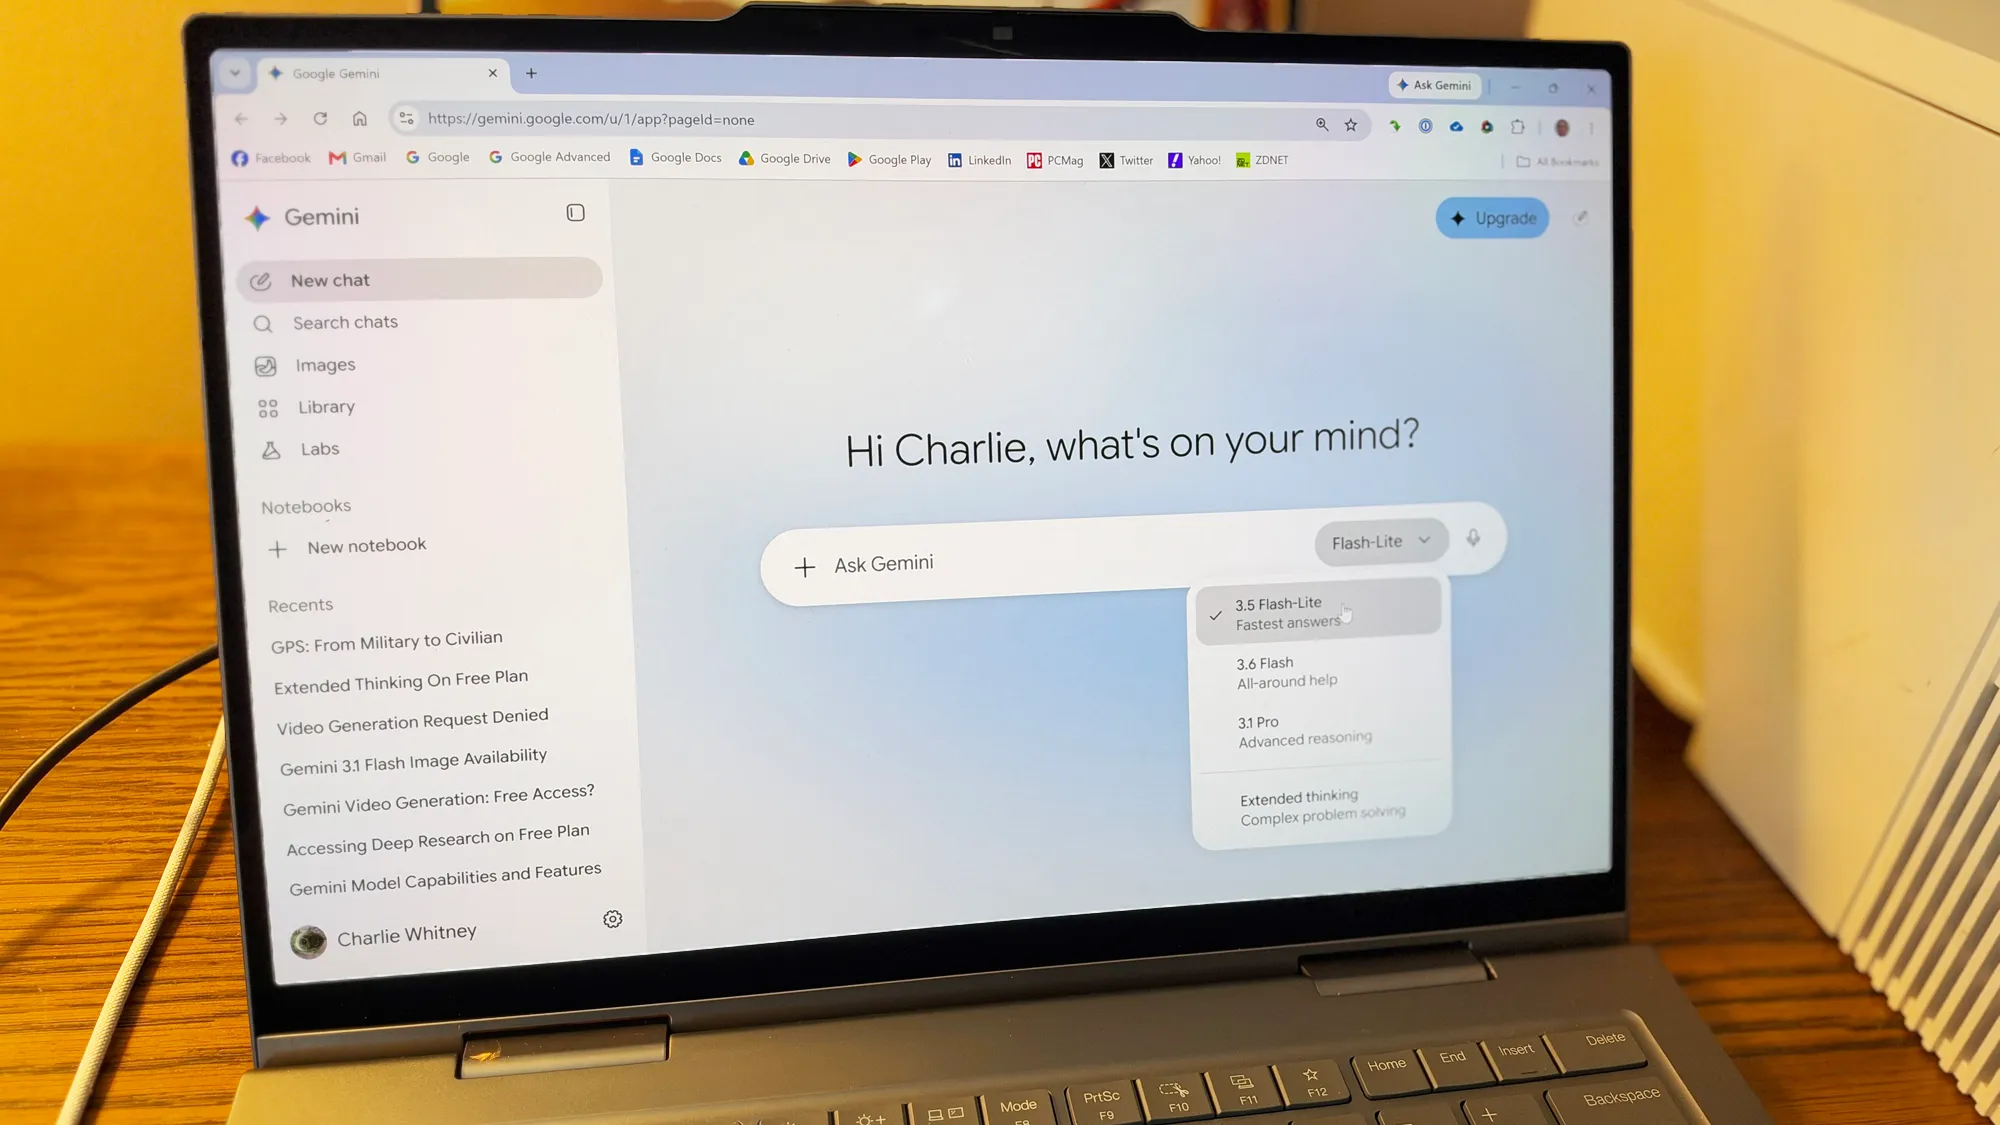
Ücretsiz Gemini kullanımı mı bitecek? Kısa bir AI modeliyle sınırlı kalacaksınız
other 72

Ücretsiz Gemini kullanımı mı bitecek? Kısa bir AI modeliyle sınırlı kalacaksınız

Google'ın ücretsiz kullanıcılar için Flash ve Pro modellerine erişimini kısıtlaması ve AI Plus abonelerinin de etkilendiği bildirilmiştir; bu durum yapay zeka hizmetlerine erişim güvenliği ve operatörlerin güvenlik politikaları üzerinde etkili olabilir.

06.10.2026 21:00 ZDNet Security US
Meta, AI Tarafından Üretilen Çocuk İstismarı Görüntüleri İçeren Reklamlar Yayınladı
other 85

Meta, AI Tarafından Üretilen Çocuk İstismarı Görüntüleri İçeren Reklamlar Yayınladı

Meta'nın reklam kütüphanesi verilerine göre, Facebook, Instagram, Messenger ve Threads üzerinde 50'den fazla çocuk istismarı görüntüsü ve videosu içeren reklam yayınlandı. Bazı reklamlar bu hafta içinde yayınlandı.

05.08.2026 19:26 Wired Security US
Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor
other 85

Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor

Siber güvenlik araştırmacıları, yeraltı forumlarda yapay zeka modellerine yasadışı erişim sağlayan hizmetlerin reklamlarını buldu. Poison Claude, Anthropic'in LLM'lerine erişim sunduğunu iddia ediyor.

05.08.2026 18:36 The Hacker News US
Europol, The Com ile bağlantılı 4,340 'korkunç' URL'yi işaretledi
other 85

Europol, The Com ile bağlantılı 4,340 'korkunç' URL'yi işaretledi

Europol, 'The Com' ile bağlantılı 4,340 korkunç URL'yi işaretledi. Bu URL'ler, çevrimiçi işe alım ve propaganda faaliyetleriyle ilişkilendiriliyor.

24.07.2026 23:20 The Register Security GB
Rapid7 Ürün ve Hizmetlerinde Yenilikler: 2026 İkinci Çeyrek Değerlendirmesi
other 85

Rapid7 Ürün ve Hizmetlerinde Yenilikler: 2026 İkinci Çeyrek Değerlendirmesi

Rapid7, Q2 2026'da ürün geliştirmeleri ve müşteri odaklı yenilikler ile güvenlik ekiplerinin işlerini kolaylaştırmayı hedefliyor. Microsoft Defender ile entegrasyon ve ransomware önleme gibi yeni özellikler tanıtıldı.

22.07.2026 16:28 Rapid7 US
Post-kuantum kriptografi (PQC) geçiş atölyesi raporu
other 85

Post-kuantum kriptografi (PQC) geçiş atölyesi raporu

İlk PQC geçiş atölyesi, organizasyonların bu süreçte karşılaşabileceği zorlukları ve çözümleri ele aldı. Katılımcılar, geçiş sürecinde işbirliğinin önemini vurguladılar.

22.07.2026 15:00 UK NCSC GB
Unit 42 Uzmanları Tarafından Üç Danışmanlık Mitinin Çürütülmesi
other 72

Unit 42 Uzmanları Tarafından Üç Danışmanlık Mitinin Çürütülmesi

Unit 42 uzmanları üç güvenlik mitini çürüterek kurumsal savunmaların güçlendirilmesi için uygulanabilir ipuçları paylaşıyor.

26.09.2026 02:00 Unit 42 US
Yaklaşık %70 çalışan şimdi düzenli olarak AI kullanıyor — ancak çoğu yetkinlikleri geliştirmek için zaman bulamıyor

Yaklaşık %70 çalışan şimdi düzenli olarak AI kullanıyor — ancak çoğu yetkinlikleri geliştirmek için zaman bulamıyor

23.09.2026 16:06 72
AI bossları, botları değil, suç eylemlerinden sorumlu olacak

AI bossları, botları değil, suç eylemlerinden sorumlu olacak

21.09.2026 22:10 72
other 72

HTTP SORGULAMA Yöntemi: GET ile POST Arasındaki Gri Bölge

HTTP protokolüne getirilen yeni bir yöntemi tanımlayan RFC 10008 yayımlandı; 'QUERY' yöntemi, GET ve POST arasındaki davranış farklarını etkileyerek web güvenliği ve uygulama mimarilerinde potansiyel değişiklikler getirir.

18.09.2026 09:05 SANS ISC Diary US
siber güvenlik ağ http
Bir “AI yavaşlaması” ile neden ilgilenmelisiniz?
other 72

Bir “AI yavaşlaması” ile neden ilgilenmelisiniz?

AI alanındaki hızlı gelişmelere rağmen güvenlik temellerine odaklanmanın en iyi güvenlik stratejisi olduğu belirtiliyor; temel güvenlik uygulamalarının güçlendirilmesi öncelikli bir mesaj.

17.09.2026 21:00 Cisco Talos Intelligence Group US
cybersecurity ai risk_management
Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin
other 70

Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin

Cloudflare, Workers için daha dar kapsamlı erişim ve Developer Platform rolleri ile ekip üyeleri, CI tokenları ve ajanların yalnızca ihtiyaç duydukları erişime sahip olmasını sağlayan granular authorization özelliğini tanıttı.

15.09.2026 16:00 Cloudflare Security Blog US
siber güvenlik BT teknoloji
other 72

İtalyan unicorn Exein fiziksel AI dalgasına kapılıyor

Exein’in 270 milyon dolarlık yatırım alması, fiziksel yapay zeka alanında büyümeyi ve değerlemeyi artırıyor; yatırım baskısı ve pazar güveni işaretleri içeriyor.

15.09.2026 15:19 TechCrunch Security US
AI finansman startup
other 72

Güvenlik Ürünlerini Modernize Etmenin Gizli Çalışması

Güvenlik ürünleri için bağımlılık modernizasyonunun yüksek katma değer sağladığı ve mühendislik yatırımının güvenlik etkisini artırdığı inceleniyor.

04.09.2026 20:15 Malwarebytes Labs US
siber güvenlik malwarebytes güvenlik ürünleri
other 72

Exchange Online kesintisi e-posta gecikmelerine ve 'Server busy' hatalarına yol açıyor

Exchange Online kesintisi nedeniyle e-posta gecikmeleri ve 'Server busy' hataları bildirildi; Microsoft olayın kök nedenini çözmeye çalışıyor.

04.09.2026 15:22 BleepingComputer US
cloud exchange-online email
other 72

Yapay Zeka Sohbetleriniz Mahkemede Kullanılabilir

Yapay zeka sohbet geçmişlerinin mahkemelerde delil olarak kullanılabileceği ve bazı vakalarda bu verilerin kullanıldığı ifade ediliyor; kullanıcı verilerinin mahremiyeti ve güvenlik riskleri vurgulanıyor.

02.09.2026 12:22 Malwarebytes Labs US
AI privacy legal
FTC, Amazon’un Reklam Mültazisinde Mannipülasyon İddiası
other 72

FTC, Amazon’un Reklam Mültazisinde Mannipülasyon İddiası

ABD FTC, Amazon'un reklam açık artırmalarını manipule ederek 200 milyar dolarlık potansiyel zarar ve haksız kazanç elde ettiğini iddia ediyor; iddia edilen uygulamaların reklam ekosisteminin güvenilirliğini sorguladığı belirtiliyor.

01.09.2026 20:51 Ars Technica US
siber güvenlik bilgi-teknoloji ağ
“Zlibrary my beloved”: Anthropic staff chats extolling piracy cited in Sony suit
other 72

“Zlibrary my beloved”: Anthropic staff chats extolling piracy cited in Sony suit

Anthropic çalışanlarının sohbetlerinde korsanlık övgüsü içeren mesajlar, yapay zeka ile ilgili telif hakları tartışmalarını ve dijital güvenlik/uygulama politikalarını etkileyecek nitelikte değerlendiriliyor.

31.08.2026 21:10 Ars Technica US
malware cyberlaw AI
1 2 3 4 ... 205
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-13
Son 24 saatte özellikle ağ güvenliği açıkları, web uygulama güvenlik açıkları ve tedarik zinciri risklerine odaklanan bir dizi yüksek etkili olay raporlandı. HPE AOS-S güvenlik açıkları, WordPress Bricksforge eklentisi için aktif istismar halindeki CVE-2026-85097 ve GitLab/Regex Compiler CVE’leri öne çıktı. Ayrıca SonicWall SMA 1000 için önceden açıklanan açıklar hızla istismar edilirken, veri koruma mevzuatlarına ilişkin ciddi bir ceza haberi de gündeme geldi. Genel olarak, kimlik doğrulama atlatma, uzaktan kod yürütme ve SSRF gibi tehditler ön planda; kuruluşlar hızla yamaları uygulamalı ve savunma katmanlarını güçlendirmeli. Bu dönemde ağ güvenliği, uygulama güvenliği ve veri koruma politikaları entegrasyonu kritik olarak öne çıkıyor.
Toplam Haber: 50
Yüksek Önem: 4
IOC/CVE: 5
Öne Çıkanlar
• HPE AOS-S güvenlik açıklarının CVSS 9.8-9.3 aralığında olan çok sayıda kritik istismarı mevcut ve yönetim arayüzünden yetkisiz erişim mümkün.
• Bricksforge WordPress eklentisindeki CVE-2026-85097 için aktif istismar sürüyor ve kimlik doğrulaması olmadan uzaktan kod yürütme mümkünleşiyor.
• GitLab CI/CD Regex Compiler’da maksimum şiddette bir RCE açığı bulunuyor ve acil yamalanması gerektiği bildiriliyor.
• SonicWall SMA 1000 açığı CVE-2026-102255 için pre-auth SSRF riski taşıyor ve hızlı istismar gözlemleniyor.
• Norveç, Grindr kullanıcı verilerini yasa dışı işlediği gerekçesiyle Microsoft’a ait Xandr’a büyük bir para cezası kesti.
CVE ve Açıklamaları
CVE-2026-76742
yüksek etki, yetkisiz erişim/kimlik doğrulama atlatılması
CVE-2026-76743
yüksek etki, kimlik doğrulama bypass ve yetkisiz erişim
CVE-2026-76744
yüksek etki, buffer overflow ile uzaktan kod yürütme
CVE-2026-76745
yüksek etki, bellek bozulması ve kod yürütme
CVE-2026-76746
yüksek etki, bilgi sızdırma veya DoS
CVE-2026-76747
yüksek etki, bilgi sızdırma/DoS
CVE ve Açıklamaları
CVE-2026-102255
yüksek etki, SSRF ile uzaktan yönlendirme
CVE-2026-85097
kritik etki, uzaktan kod yürütme