Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 2458 kayıt listeleniyor.

2458
Kayıt
12
Bu sayfa
1038
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cybercrime CVE privacy
Öne çıkan haberler
Meta, AI Tarafından Üretilen Çocuk İstismarı Görüntüleri İçeren Reklamlar Yayınladı
other 85

Meta, AI Tarafından Üretilen Çocuk İstismarı Görüntüleri İçeren Reklamlar Yayınladı

Meta'nın reklam kütüphanesi verilerine göre, Facebook, Instagram, Messenger ve Threads üzerinde 50'den fazla çocuk istismarı görüntüsü ve videosu içeren reklam yayınlandı. Bazı reklamlar bu hafta içinde yayınlandı.

05.08.2026 19:26 Wired Security US
Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor
other 85

Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor

Siber güvenlik araştırmacıları, yeraltı forumlarda yapay zeka modellerine yasadışı erişim sağlayan hizmetlerin reklamlarını buldu. Poison Claude, Anthropic'in LLM'lerine erişim sunduğunu iddia ediyor.

05.08.2026 18:36 The Hacker News US
Europol, The Com ile bağlantılı 4,340 'korkunç' URL'yi işaretledi
other 85

Europol, The Com ile bağlantılı 4,340 'korkunç' URL'yi işaretledi

Europol, 'The Com' ile bağlantılı 4,340 korkunç URL'yi işaretledi. Bu URL'ler, çevrimiçi işe alım ve propaganda faaliyetleriyle ilişkilendiriliyor.

24.07.2026 23:20 The Register Security GB
Rapid7 Ürün ve Hizmetlerinde Yenilikler: 2026 İkinci Çeyrek Değerlendirmesi
other 85

Rapid7 Ürün ve Hizmetlerinde Yenilikler: 2026 İkinci Çeyrek Değerlendirmesi

Rapid7, Q2 2026'da ürün geliştirmeleri ve müşteri odaklı yenilikler ile güvenlik ekiplerinin işlerini kolaylaştırmayı hedefliyor. Microsoft Defender ile entegrasyon ve ransomware önleme gibi yeni özellikler tanıtıldı.

22.07.2026 16:28 Rapid7 US
Post-kuantum kriptografi (PQC) geçiş atölyesi raporu
other 85

Post-kuantum kriptografi (PQC) geçiş atölyesi raporu

İlk PQC geçiş atölyesi, organizasyonların bu süreçte karşılaşabileceği zorlukları ve çözümleri ele aldı. Katılımcılar, geçiş sürecinde işbirliğinin önemini vurguladılar.

22.07.2026 15:00 UK NCSC GB
Modern SOC'ların Çok Katmanlı Tespitlere İhtiyacı Var
other 85

Modern SOC'ların Çok Katmanlı Tespitlere İhtiyacı Var

Siber güvenlik alanında, saldırganlar artık geleneksel savunma yöntemlerini aşarak daha sofistike yöntemler kullanıyor. CrowdStrike raporuna göre, saldırıların %79'u zararlı yazılım içermiyor.

22.07.2026 14:25 The Hacker News US
Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu, 3.5 Pro ve Gemini 4 hakkında ipuçları verdi.
other 85

Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu, 3.5 Pro ve Gemini 4 hakkında ipuçları verdi.

Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu. Şirket, Gemini 4 üzerinde de çalışmalarına devam ediyor.

21.07.2026 19:58 Ars Technica US
AI müzik platformu Suno, 55M kullanıcının verileri ihlal edildi, siber güvenlik uzmanı iddia ediyor
other 85

AI müzik platformu Suno, 55M kullanıcının verileri ihlal edildi, siber güvenlik uzmanı iddia ediyor

Suno müzik platformunda meydana gelen veri ihlali, 55 milyon kullanıcı hesabının etkilenmesine yol açtı. Siber güvenlik uzmanları, ihlalin boyutunu ilk kez doğruladı.

21.07.2026 16:45 The Register Security GB
other 75

Chainguard, AI ile üretilen yazılımlara güveni sağlamak için yarışıyor - işte nasıl

Chainguard, yapay zeka tarafından üretilen yazılımların güvenliğini sağlamak amacıyla açık kaynak güvenliğinden açık çekirdek yazılımlara geçiş yapıyor. Bu süreçte GitHub Actions ve AI ajan becerilerini de kapsıyor.

20.03.2026 16:09 ZDNet Security US
yapay zeka güvenlik yazılım
other 75

Jaguar Land Rover'ın siber kurtarma planı endişe verici bir emsal oluşturuyor, denetçi uyarıyor

Birleşik Krallık siber denetim kurumu, Jaguar Land Rover'ın 1.5 milyar sterlinlik devlet kurtarma planının, siber krizlerle başa çıkma yöntemleri açısından olumsuz bir örnek oluşturabileceğini belirtti. Bu durum, şirketlerin sigorta yerine devlet desteğine güvenme eğilimlerini artırabilir.

20.03.2026 15:42 The Register Security GB
siber güvenlik devlet desteği kriz yönetimi
other 75

Cape, Hücresel Güvenlik Tehditlerine Karşı Koruma İçin 100 Milyon Dolar Topladı

Cape, tüketicilere, işletmelere ve hükümetlere yönelik gizlilik odaklı bir mobil sanal ağ operatörü hizmeti sunmaktadır. Şirket, hücresel güvenlik tehditlerine karşı koruma sağlamak için 100 milyon dolar yatırım topladı.

20.03.2026 14:36 SecurityWeek US
mobil güvenlik yatırım hücresel ağ
other 75

Proton Mail, Kullanıcı Bilgilerini Polisle Paylaştı

Proton Mail, abonelerinin verilerini İsviçre hükümetine iletti ve bu bilgiler FBI ile paylaşıldı. Bu durum, gizlilik odaklı hizmetlerin bile kullanıcı verilerini nasıl paylaşabileceğini ortaya koyuyor.

20.03.2026 14:02 Schneier on Security US
gizlilik veri paylaşımı siber güvenlik
other 85

Hızla hareket et ve şeyleri kurtar: Ele geçirilmiş bir hesabı kurtarmak için hızlı bir rehber

Hesap ele geçirildiğinde hızlı bir şekilde atılacak adımlar, durumu düzeltmek için büyük önem taşıyor. Bu rehber, kullanıcıların hesaplarını nasıl kurtarabileceklerine dair pratik bilgiler sunuyor.

20.03.2026 13:00 ESET Research SK
hesap güvenliği siber güvenlik kurtarma
Meta'nın Uçtan Uca Şifreli Instagram DM'lerini Kapatma Kararının Tehlikesi
other 85

Meta'nın Uçtan Uca Şifreli Instagram DM'lerini Kapatma Kararının Tehlikesi

Meta, kullanıcıların gizliliğini koruyan uçtan uca şifreli mesajlaşma özelliğini kaldırma kararı aldı. Bu durum, dünya genelinde uçtan uca şifreleme teknolojisinin geleceği için tehlike oluşturabilir.

20.03.2026 13:00 Wired Security US
other 75

Allure Security, Çevrimiçi Marka Koruma İçin 17 Milyon Dolar Yükseltti

Allure Security, çevrimiçi marka koruma hizmetlerini geliştirmek amacıyla 17 milyon dolarlık bir yatırım aldı. Şirket, bu fonları dijital platformunu genişletmek ve pazarlama stratejilerini güçlendirmek için kullanmayı planlıyor.

20.03.2026 12:09 SecurityWeek US
siber güvenlik marka koruma yatırım
other 75

Çevrimiçi İzleniyorsunuz - İzlemeyi Durdurmanın 9 Kolay Yolu

ZDNet Security, çevrimiçi işletmelere veri vermeyi durdurmak ve izleme ile takipten korunmak için güncellenmiş bir adım adım rehber sunuyor.

20.03.2026 12:00 ZDNet Security US
izleme veri güvenliği çevrimiçi gizlilik
other 75

Telefon numaranız kötüye kullanılabilir - yetkililere birçok bildirim yapıldı

Telegram'da bazı kullanıcıların telefon numaralarıyla izinsiz hesaplar oluşturulmuş. Bu hesapların oluşturulmasında güvenlik kodlarının nasıl elde edildiği belirsizliğini koruyor.

20.03.2026 06:00 NCSC-FI News FI
siber güvenlik Telegram hesap güvenliği
other 75

Kişisel verilerim birkaç kez sızdırıldı - bu hizmet her şeyi temizlemeye yardımcı oldu

DeleteMe, internetteki sızdırılmış kişisel bilgileri tarayarak kaldırmaya çalışan bir hizmettir. Başarı oranı değişkenlik göstermektedir.

20.03.2026 04:30 ZDNet Security US
siber güvenlik kişisel veri veri koruma
other 85

Navia, 2.7 milyon kişiyi etkileyen veri ihlalini duyurdu

Navia Benefit Solutions, Inc., 2.7 milyon bireyin hassas bilgilerinin bir veri ihlali sonucu saldırganlara maruz kaldığını bildirdi. Olay, siber güvenlik alanında ciddi endişelere yol açıyor.

19.03.2026 23:43 BleepingComputer US
veri ihlali siber güvenlik kişisel bilgi
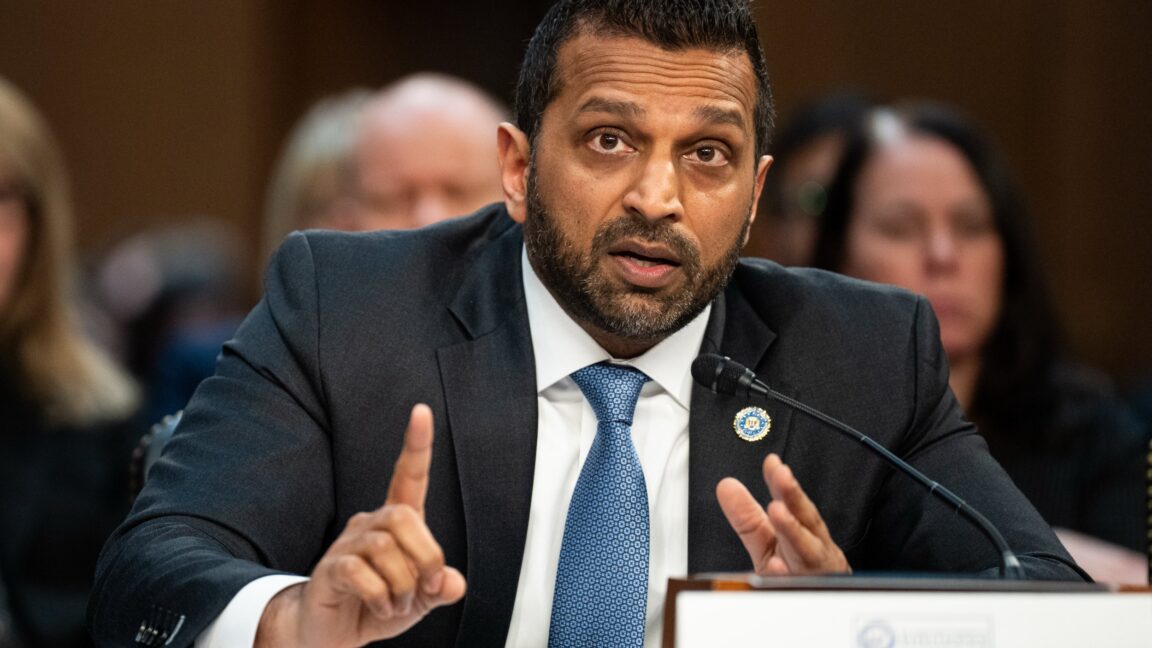
FBI, Amerikalıların konum verilerini yeniden satın almaya başladı, Kash Patel onaylıyor

FBI, Amerikalıların konum verilerini yeniden satın almaya başladı, Kash Patel onaylıyor

19.03.2026 22:57 75
1 ... 137 138 139 140 141 ... 205
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.