Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1435 kayıt listeleniyor.

1435
Kayıt
12
Bu sayfa
1124
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai security privacy cybercrime iot cryptocurrency
Öne çıkan haberler
NetamLoader Zararlısı, Asya Hükümet Windows 10 Sistemlerini .NET Enjeksiyonu ile Hedefliyor
malware 82

NetamLoader Zararlısı, Asya Hükümet Windows 10 Sistemlerini .NET Enjeksiyonu ile Hedefliyor

NetamLoader malware, Asia'daki government Windows 10 sistemlerini hedefliyor; .NET yükleme çerçevesinin adlandırılmamış bir sürümü kullanılarak özel hükümet yapılarına yönelik saldırı gerçekleşiyor.

01.11.2026 10:02 The Hacker News US
Yapay Zeka Kullanan Spooky Yeni Infostealer Malware ‘Volta-Autodoxer’
malware 78

Yapay Zeka Kullanan Spooky Yeni Infostealer Malware ‘Volta-Autodoxer’

Volta-Autodoxer adı verilen yeni bir infostealer malware, yapay zeka araçları kullanarak kullanıcı verilerini topluyor ve geniş veri yığınlarını hedef alıyor; özellikle kimlik bilgileri ve ödeme verileri tehlikede.

31.10.2026 15:00 Wired Security US
Yapay Zeka Destekli Değerlendirme ile VOLTA Infostealer İçin Kurban Önceliklendirmesi
malware 78

Yapay Zeka Destekli Değerlendirme ile VOLTA Infostealer İçin Kurban Önceliklendirmesi

VOLTA infostealer, kendini siliyor ve kimlik bilgilerini notable ölçüde çalıyor. LLM tabanlı hedef profillemesi ile hangi varlıkların en değerli olduğunu belirleyip odaklanıyor.

31.10.2026 15:00 Cisco Talos Intelligence Group US
Official Claude Code VS Code Extension Compromised to Install Persistent SSH Backdoor
malware 78

Official Claude Code VS Code Extension Compromised to Install Persistent SSH Backdoor

Claude Code uzantısının resmi sürümü Open VSX üzerinden ele geçirilerek kalıcı SSH arka kapı kurulması keşfedildi. Olay Cursor Marketplace'in kompromize olmasıyla ilişkili ve Cursor geçici olarak hizmetlerini durdurdu.

30.10.2026 11:55 The Hacker News US
Official Claude Code Extension on Cursor Marketplace Trojanized with Persistent SSH Backdoor
malware 78

Official Claude Code Extension on Cursor Marketplace Trojanized with Persistent SSH Backdoor

Claude Code uzantısının zararlı bir sürümü Cursor Marketplace üzerinden dağıtıldı; kurban makinelerde kalıcı SSH arka kapısı kurmayı amaçlayan trojanize güncelleme tespit edildi.

30.10.2026 11:55 The Hacker News US
Binance Güvenlik İhlali Tarafından 6,3 Milyar Dolar Değerinde Varlık Etkilendi, Neredeyse 3 Milyar Dolar Donduruldu
malware 78

Binance Güvenlik İhlali Tarafından 6,3 Milyar Dolar Değerinde Varlık Etkilendi, Neredeyse 3 Milyar Dolar Donduruldu

Binance'de güvenlik olayı: 6.3 milyar dolar civarında varlık etkilendi, yaklaşık 3 milyar dolar zincir üstünde donduldu; Tether ve Circle 1.567 milyar USDT ve 800 milyonla ilişkilendirildi.

30.10.2026 07:14 The Hacker News US
Şüpheli Çinli saldırganlar özel PHP2Shell exploit’i geliştirdi ve 25 sunucuyu köklendi
malware 78

Şüpheli Çinli saldırganlar özel PHP2Shell exploit’i geliştirdi ve 25 sunucuyu köklendi

The Register Security reported that suspected Chinese attackers built a custom PHP2Shell exploit and rooted 25 servers, with ongoing access to at least a US government-affiliated network.

29.10.2026 22:05 The Register Security GB
IR trendleri 3. çeyrek 2026: Saldırganlar vishing saldırılarında IT yardım masalarını taklit ediyor, fidye yazılımı faaliyeti artıyor
malware 78

IR trendleri 3. çeyrek 2026: Saldırganlar vishing saldırılarında IT yardım masalarını taklit ediyor, fidye yazılımı faaliyeti artıyor

IR trendleri raporu, vishing ile desteklenen IT yardım masası taklitlerini ve artan fidye yazılımı faaliyetlerini öne çıkarıyor; finans ve kamu yönetimi başlıca hedefler olarak belirleniyor.

29.10.2026 17:00 Cisco Talos Intelligence Group US
malware 72

Alman AfD Partisi için e-posta barındırma sağlayıcısına yapılan saldırı 345k hesap açığa çıktı

AfD’ye yönelik saldırı, hosting sağlayıcısından yüzbinlerce e-posta ve eki ifşa etti; 345k benzersiz e-posta adresi açığa çıktı. Olay, veri ihlali ve hesap ele geçirilmesi boyutunda kaygı yarattı.

28.10.2026 06:00 NCSC-FI News FI
cybercrime data_breach email_security
malware 72

UNM Health fidye yazılımı saldırısı hasta bakımını ve ameliyatları aksattı

UNM Health'in güvenlik ihlali, hasta bakımı ve ameliyatlar dahil olmak üzere hizmetlerin kesintiye uğramasına yol açtı. Yetkililer olayı araştırıyor ve ıslah çalışmalarını sürdürüyor.

28.10.2026 01:07 BleepingComputer US
malware ransomware healthcare
CyberStrikeAI, Japonya Hedeflerine Karşı Hackleme Operasyonlarını Otomatikleştirmek İçin 44 AI Ajanı Kullanıyor
malware 72

CyberStrikeAI, Japonya Hedeflerine Karşı Hackleme Operasyonlarını Otomatikleştirmek İçin 44 AI Ajanı Kullanıyor

Yapay zeka destekli otomatik saldırı operasyonlarıyla Japonya hedefleri siber tehdit altında. Üç saldırının AI destekli süreçler içeriği ve açık sunucu kullanımı incelemede öne çıkıyor.

27.10.2026 21:26 The Hacker News US
This tool can recover deleted AI chats from your phone – how it works

This tool can recover deleted AI chats from your phone – how it works

27.10.2026 19:55 68
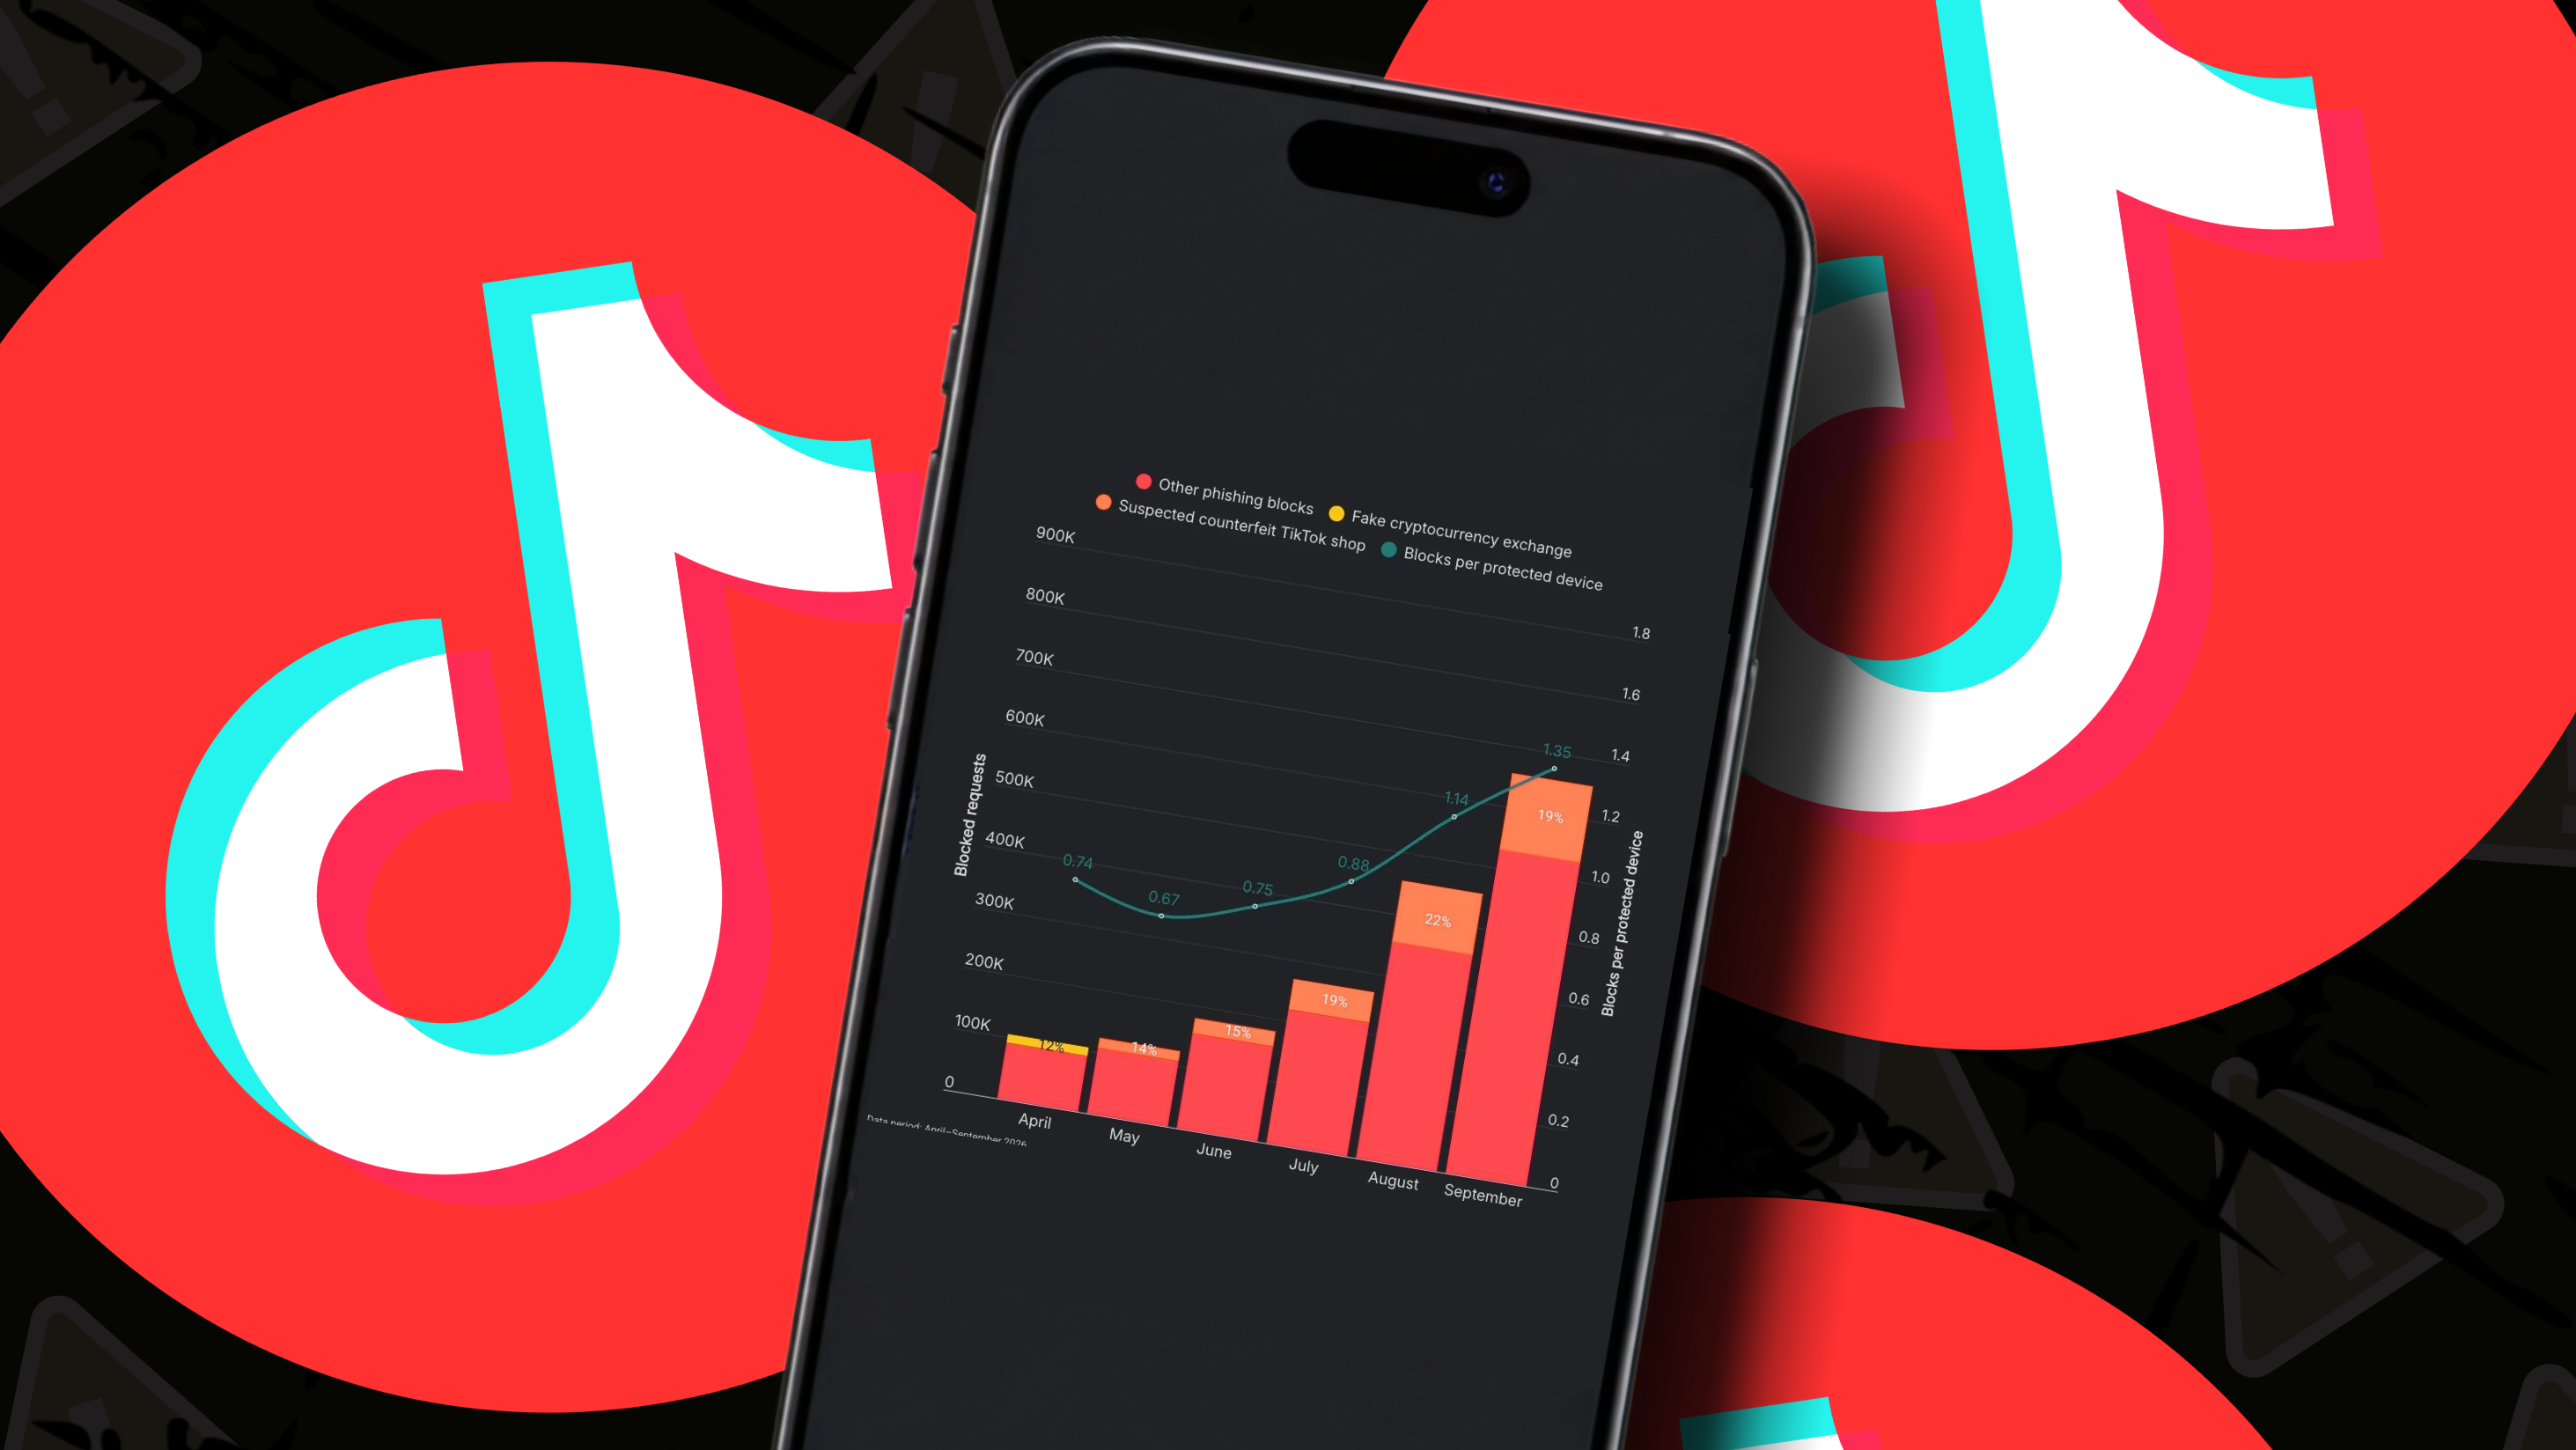
Sahte TikTok Mağazası Surfshark’ın En Çok Engellenen Phishing Dolandırıcılığı – Nasıl Uzak Durulur

Sahte TikTok Mağazası Surfshark’ın En Çok Engellenen Phishing Dolandırıcılığı – Nasıl Uzak Durulur

27.10.2026 18:30 72
Palo Alto ve FortiGate'ten Güvenlik Duvarı Günlüklerini Dışa Aktarma
malware 45

Palo Alto ve FortiGate'ten Güvenlik Duvarı Günlüklerini Dışa Aktarma

Güvenlik duvarı loglarının analize uygun şekilde dışa aktarılması için syslog tabanlı yöntemler ve FortiGate/PAN-OS platformları üzerinde günlüklerin temin edilmesi açıklanıyor.

27.10.2026 17:53 SOC Prime US
network-logging syslog firewall
malware 65

Japon internet devi GMO hackerların çalınan müşteri verilerini paylaştığını söylüyor

GMO Internet'ın müşteri verilerinin çalındığına dair iddialar, hackerler tarafından paylaşılan veriler ve bulut hizmeti ihlaliyle ilgili gelişmeler dikkat çekiyor.

27.10.2026 16:32 TechCrunch Security US
siber güvenlik malware data_breach
Livehunt’ta süreç ağaçları: Kimin hangi işlemi başlattığını bilen YARA kuralları
malware 68

Livehunt’ta süreç ağaçları: Kimin hangi işlemi başlattığını bilen YARA kuralları

YARA-X v1.21.0 ve v1.22.0 güncellemeleriyle sandbox raporlarındaki süreç ağaçlarını vt.behaviour.processes_list üzerinden izlenebilir hale getiriyor; her süreç için parent ve atalar (ancestor_names) bilgileri dahil. Bu, PowerShell gibi çocuk süreçleri açısından güvenlik analizlerini güçlendiriyor ve Livehunt için kurallar yazmayı kolaylaştırıyor.

27.10.2026 16:12 VirusTotal Blog US
security malware network
malware 72

İmzalı ChatGPT ve Claude ikili dosyaları üzerinden geçmişten Gelen Hücumlar

AI araçlarının taklit edildiği sahte projelerle yayılan Yoba adında bir zararlı yazılım zinciri keşfedildi. Saldırganlar imzalanmış uygulamalarla güvenlik kontlarını atlatmaya çalışıyor ve kullanıcıları zararlı yazılımlara yönlendirmek için popüler AI araçlarını suistimal ediyor.

27.10.2026 16:03 Check Point Research IL
malware cybersecurity apts
Keystone Hack Allows Destruction of 18,835 Hardware Wallets? Verification Key Compromise
malware 72

Keystone Hack Allows Destruction of 18,835 Hardware Wallets? Verification Key Compromise

Keystone donanım cüzdan doğrulama anahtarını ele geçiren saldırgan sahte cihazlar üretebiliyor; bu, kullanıcıların kripto varlıklarını riske atabilir. Şirket durumla ilgili açıklama yaptı.

27.10.2026 14:46 The Hacker News US
hardware security cryptocurrency supply_chain_security
AI Tarafından Üretilen Sahte Giriş Sayfaları Hesap Ele Geçirmeyi Kolaylaştırıyor
malware 72

AI Tarafından Üretilen Sahte Giriş Sayfaları Hesap Ele Geçirmeyi Kolaylaştırıyor

Yapay zeka destekli sahte giriş sayfaları, kimlik avı saldırılarını daha inandırıcı ve hedeflenmiş hale getiriyor; saldırganlar MFA kodlarını da yakalayabilir ve oturumları ele geçirebilir.

27.10.2026 14:32 The Hacker News US
phishing ai mfa
malware 78

Apple eski iPhone'lara CoreGraphics sıfırıncı gün açığı yamalarını geri uyumlu olarak yayımladı

Apple, CoreGraphics zero-day açığını gideren yamaları eski iPhone ve iPad modellerine backport etti; bu açık, özellikle hedefli ve sofistike saldırılar tarafından istismar edilmişti.

27.10.2026 13:36 BleepingComputer US
malware zero-day ios
1 ... 6 7 8 9 10 ... 120
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-03
Son 24 saatte yüksek etkili vakalarda kimlik doğrulama açığı ve LXD/MicroCloud üzerinde cluster kontrolünü hedefleyen bulgular öne çıkıyor. CVE-2026-112816 kritik bir kimlik doğrulama açığı olarak değerlendiriliyor ve LXD ile MicroCloud ortamlarında yetkisiz erişim ile cluster takeover riski yaratıyor. Langflow’da iki kritik güvenlik açığı uzaktan kod yürütme ve kimlik doğrulama atlatma potansiyeli sunuyor ve sadece sürüm 1.13.0’da kapatılıyor. XCPE Android TV botnet’in varlığı, varlık tabanlı zararlı yazılım yayılımı ve üretici sorumluluğu konularını gündeme getiriyor. Binance’e yönelik büyük ölçekli saldırı raporları tehdit zekasıyla öne çıkan önemli göstergeler olarak değerlendiriliyor. Genel olarak tedarik zinciri ve IoT güvenliği ile uyumlu güncellemelerin ivmesi kritik rol oynuyor. Böyle vakalarda hızlı güncelleme, uç nokta güvenliği ve güvenli konfigürasyonlar zorunlu hale geliyor.
Toplam Haber: 60
Yüksek Önem: 3
IOC/CVE: 9
Öne Çıkanlar
• CVE-2026-112816 kritik kimlik doğrulama açığı LXD ve MicroCloud üzerinde cluster takeover riski yaratıyor.
• Langflow’da iki kritik açıklık uzaktan kod yürütme ve kimlik doğrulama atlatma imkanı sunuyor; sadece 1.13.0 sürümü güvenliği sağlıyor.
• XCPE Android TV botneti 1.3 milyon cihazı etkileyerek gelir elde etmek amacıyla kötüye kullanılmış.
• Binance’e yönelik büyük ölçekli saldırı, iç altyapı istismarlarıyla yaklaşık 6.3 milyar değeri çalınmış olabilir.
• Sertifika zinciri doğrulama hataları nedeniyle LXD/OpenStack benzeri ortamlarda yükseltme gereksinimi dikkat çekiyor.
CVE ve Açıklamaları
CVE-2026-112816
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-120135
kısa etki
CVE-202X-XXXX
kısa etki
-
kısa etki