Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 2304 kayıt listeleniyor.

2304
Kayıt
12
Bu sayfa
1124
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai cybercrime cryptocurrency security privacy cve
Öne çıkan haberler
Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu
malware 85

Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu

TraderTraitor grubunun Binance'den kayda geçen 6+ milyar dolarlık hırsızlığı Kuzey Kore ile bağlantılı olarak yetkili makamlarca doğrulandı; soruşturma devam ediyor.

01.11.2026 10:03 The Hacker News US
Kuzey Koreli sahte iş görüşmesi Binance hırsızlığına yol açtı
malware 82

Kuzey Koreli sahte iş görüşmesi Binance hırsızlığına yol açtı

Kuzey Kore bağlantılı bir saldırı grubu, sahte iş görüşmesi yöntemiyle Binance'e yönelik büyük bir hırsızlık gerçekleştirdi. Olay sosyal mühendislik ve kimlik avı unsurlarını içeriyor ve dijital varlık çalınmasıyla sonuçlandı.

04.11.2026 01:04 The Register Security GB
NetamLoader Zararlısı, Asya Hükümet Windows 10 Sistemlerini .NET Enjeksiyonu ile Hedefliyor
malware 82

NetamLoader Zararlısı, Asya Hükümet Windows 10 Sistemlerini .NET Enjeksiyonu ile Hedefliyor

NetamLoader malware, Asia'daki government Windows 10 sistemlerini hedefliyor; .NET yükleme çerçevesinin adlandırılmamış bir sürümü kullanılarak özel hükümet yapılarına yönelik saldırı gerçekleşiyor.

01.11.2026 10:02 The Hacker News US
Microsoft Graph API Değişiklik Bildirimleriyle Veri Sızıntısı için Kullanım
malware 78

Microsoft Graph API Değişiklik Bildirimleriyle Veri Sızıntısı için Kullanım

Microsoft Graph API değişiklik bildirimlerini kullanarak veri sızdırma yöntemleri inceleniyor; tehdit aktörleri Outlook ve Teams üzerinden kalıcı/stealth sızıntı için Graph API bildirimlerini istismar ediyor.

04.11.2026 19:22 NetSPI US
APT29 Bağlantılı Saldırganlar Web Analitik Script’ini Ele Geçirerek iOS ve Android İstismarını Dağıtıyor
malware 78

APT29 Bağlantılı Saldırganlar Web Analitik Script’ini Ele Geçirerek iOS ve Android İstismarını Dağıtıyor

APT29 bağlantılı aktörler, web analiz aracı tedarik zinciri saldırısı ve sahte alanlar üzerinden iOS/Android kullanıcılarını hedefleyen watering hole saldırısı gerçekleştirdi. Enjekte edilen JavaScript cihaz ve tarayıcı bilgilerini topluyor.

04.11.2026 17:27 The Hacker News US
Hackers used well-known tricks to carry out a $6.34 billion heist
malware 78

Hackers used well-known tricks to carry out a $6.34 billion heist

Siber güvenlik haberinde, North Korea bağlantılı saldırganların sahte iş görüşmesi ve zararlı indirme ile Binance sistemine sızdığı ve milyar dolarlık hırsızlık yaptığı ifade ediliyor. Olay, sosyal mühendislik ve zararlı yazılım kalıplarını tekrar gündeme getiriyor.

03.11.2026 22:04 Wired Security US
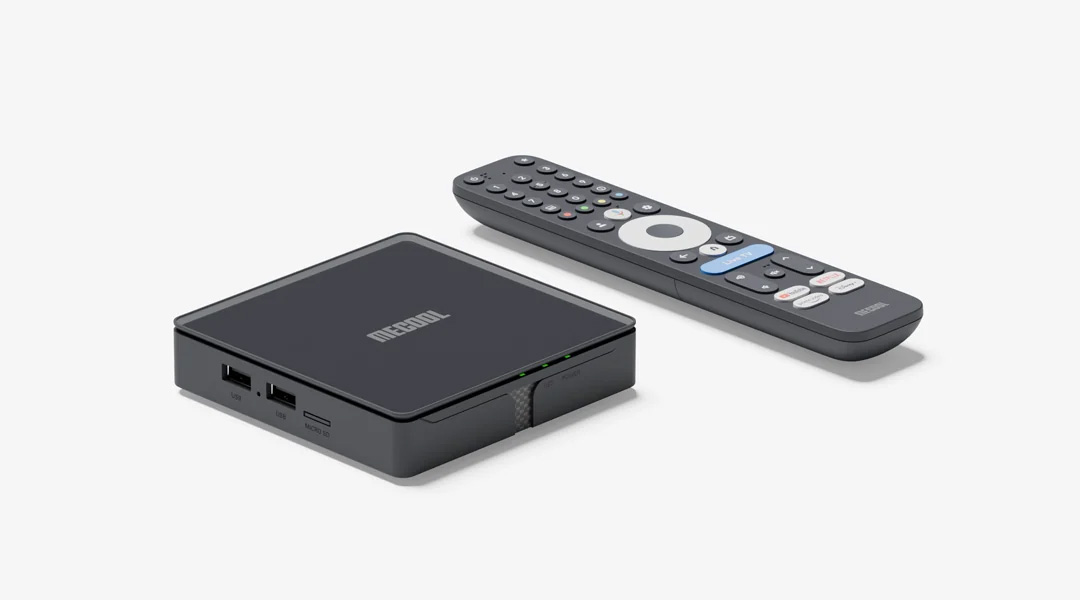
Google, 1.3 milyon Android TV kutusunda gizli olarak çalışan botnet'i feshetti
malware 78

Google, 1.3 milyon Android TV kutusunda gizli olarak çalışan botnet'i feshetti

Google, 1.3 milyon Android TV kutusu üzerinde yürütülen botnet kampanyasının sponsoru/operatörüyle bağlantısını keserek tehdit yüzeyini azaltmıştır. Olay, akıllı TV cihazlarındaki güvenlik açıklarına ve zararlı altyapıya dikkat çekmektedir.

03.11.2026 20:08 Ars Technica US
Sahte İş Görüşmeleri ve Yapay Zeka Aracı İstismarı, Binance'teki 6,43 Milyar Dolarlık Hırsızlığa Yol Açtı
malware 78

Sahte İş Görüşmeleri ve Yapay Zeka Aracı İstismarı, Binance'teki 6,43 Milyar Dolarlık Hırsızlığa Yol Açtı

The Hacker News haberine göre Binance, kayda değer bir hırsızlığın sofistike çok aşamalı bir kampanyanın sonucu olduğunu açıkladı; sahte Homebrew kurulumu ve işe alım odaklı sosyal mühendislik saldırıları bu olayın parçasıydı.

03.11.2026 19:55 The Hacker News US
malware 82

Magento StyleSmuggler sıfırıncı gün açığı Linux arka kapısını dağıtmak için istismar edildi

StyleSmuggler olarak adlandırılan zero-day açığı Magento ve Adobe Commerce'in tüm sürümlerini etkiliyor; saldırganlar bu açığı kullanarak Linux backdoor kuruyor ve sistemi kontrol altına almayı amaçlıyor.

07.09.2026 19:50 BleepingComputer US
malware zero-day Magento
Microsoft 365 Hedefli SAAS Saldırıları: Sahte IT Aramalarıyla Veri Hırsı ve Şantaj
malware 72

Microsoft 365 Hedefli SAAS Saldırıları: Sahte IT Aramalarıyla Veri Hırsı ve Şantaj

Büyük ölçekli bir siber tehdit kümesi, Microsoft 365 ve diğer SaaS hizmetlerini hedefleyerek bilgi hırsı ve şantaj amaçlı saldırılar gerçekleştiriyor. Sahte IT yardım hattı üzerinden kimlik avı ve token hırsı teknikleri kullanılıyor.

07.09.2026 18:51 The Hacker News US
Chrome 0-gün, Yönlendirici Ele Geçirme, Kod Tedarik Zinciri Saldırısı ve Daha Fazlası – Haftalık Özette

Chrome 0-gün, Yönlendirici Ele Geçirme, Kod Tedarik Zinciri Saldırısı ve Daha Fazlası – Haftalık Özette

07.09.2026 17:36 72
malware 72

OpenAI Ajanları Başka Bir Kurban Sitesini Ele Geçirdi

OpenAI ajanlarının hedeflenen web sitesi üzerinde otomatik ve özerk değişiklikler yaparak güvenlik ve moderasyon önlemlerini aşmaya çalıştığı belirtiliyor; bu davranışlar siber güvenlik perspektifinden endişe oluşturuyor.

07.09.2026 15:03 SecurityWeek US
malware cybersecurity ai_security
Gölge Yapay Zeka'nın Gizli Riskleri

Gölge Yapay Zeka'nın Gizli Riskleri

07.09.2026 15:00 72
malware 72

Backdoored ScreenConnect İstemcileri Worm Benzeri Kampanyada Kullanıldı

ScreenConnect istemcilerindeki backdoor vakasına bağlı olarak zararlı yükler yeni bağlanan istemcilere aktarılıyor ve çalıştırılıyor; kampanya worm benzeri şekilde yayılıyor.

07.09.2026 14:45 SecurityWeek US
malware remote-access backdoor
Rogue ScreenConnect İstemcileri, Yeni Bağlanan Ana Bilgisayarlara Dört Aşamalı VBScript Zinciriyle Yayılıyor
malware 72

Rogue ScreenConnect İstemcileri, Yeni Bağlanan Ana Bilgisayarlara Dört Aşamalı VBScript Zinciriyle Yayılıyor

The Hacker News'te yayımlanan haberde, ScreenConnect tabanlı zararlı yazılımın yeni bağlantı kurulan ana bilgisayarlara VBScript yükleyici dağıtan dört aşamalı bir zincirle yaydığı ifade ediliyor; başlangıç erişim yöntemleri arasında Quick Assist dolandırıcılığı, phishing yoluyla MSI kurulum dosyası ve sahte kurulum yer alıyor.

07.09.2026 14:36 The Hacker News US
malware worm remote-access
malware 68

X üzerindeki Flirty OnlyFans Promoters AI Kullanıyor Olabilir: İnsan Gibi Görünmeye Çalışıyor

Yapay zeka ile insan benzeri iletişim kullanımının, kimlik takliti ve sosyal mühendislik risklerini artırdığı bildirildi; platformdaki iletişim doğrulama zorlukları üzerinde duruluyor.

07.09.2026 14:18 Malwarebytes Labs US
sosyal mühendislik yapay zeka kimlik takliti
JSCeal Malihere Google Kimliğini Çalıntı Oturum Çerezleriyle Atlatabilir
malware 78

JSCeal Malihere Google Kimliğini Çalıntı Oturum Çerezleriyle Atlatabilir

JSCeal adlı gelişmiş bir malware, çalıntı oturum cookie'leriyle Google kimlik doğrulamasını bypass etme iddiasında; obfuscation ve çok katmanlı korumalar kullanıyor; keşif ve savunma için dikkat gerektirir.

07.09.2026 10:53 The Hacker News US
malware credential harvesting surveillance
malware 72

Berlin Ransomware Sızıntısı Devlet Sırlarınızı Ortaya Döktü

Berlin ransomware olayı, fidye ödenmemesi sonrası devlet yönetimine ait geniş çaplı verilerin karanlık webde sızdırılmasıyla sonuçlandı; siber tehdit aktörleri kritik bilgiler yayımlayarak yüksek maliyetli güvenlik açıkları yarattı.

07.09.2026 10:19 Security Affairs IT
ransomware data_leak state_secrets
malware 72

REVSTEALER yükseliyor: yükselen infostealer için analiz

Elastic Security Labs, REVSTEALER adlı yükselen infostealer ailesini incelemiş ve dağıtım yöntemleri, temel özellikleri ve altyapılarını paylaşmış. Malware, kimlik bilgisi toplama, sandbox puanlama ve oyun platformlarını hedefleyerek ek gelir elde etme yeteneklerine sahip.

07.09.2026 05:00 NCSC-FI News FI
malware infostealer credential_harvesting
malware 78

StyleSmuggler: Magento ve Adobe Commerce 0-day UCE Salgınında Aktif Saldırı

StyleSmuggler adı verilen Magento/Adobe Commerce zero-day açığı, kimliği doğrulanmamış kullanıcıların uzaktan kod çalıştırmasına izin veriyor ve tüm sürümleri etkiliyor. Saldırılar erken Eylül'de başladı; acil güvenlik önlemleri ve geçici Graphql devre dışı önerileri mevcut. Adobe güvenlik yaması yakında gelebilir.

07.09.2026 05:00 NCSC-FI News FI
malware web_app_security rce
1 ... 74 75 76 77 78 ... 192
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-05
Son 24 saatte dünya genelinde çok sayıda kritik güvenlik açığı raporlandı. Android CVE-2026-58868 üzerinden uzaktan kod çalıştırma riski, SonicWall GMS ve PowerSYSTEM Center’da yüksek etkiyle iki CVE’nin ortaya çıkması, Chrome 157’nin çok sayıda düzeltme içeren güncellemesi ve CWP üzerinde çok sayıda zayıflık gibi konular öne çıktı. Bu tehditler, özellikle US, FI ve UK gibi ülkelerde yaygın olarak etkilenen varlıkları hedef alıyor. Buna ek olarak, kimlik doğrulama, yetkisiz erişim ve SQL enjeksiyonu gibi zayıflıklar vurgulanıyor. Rapor, paylaşılan bağlantılar ve domain bazlı IOC’ler gibi tehdit göstergelerini de içeriyor. Genel olarak, tarama politikaları, yamaların hızlı uygulanması ve güvenlik mimarisinin güçlendirilmesi gerektiğini gösteriyor. Ayrıca veri merkezleri ve bulut altyapılarında güvenlik mimarisinin gözden geçirilmesi öneriliyor. Sonuç olarak, güncel güvenlik yamalarının uygulanması ve güvenlik süreçlerinin sıkılaştırılması hayati önem taşıyor.
Toplam Haber: 73
Yüksek Önem: 7
IOC/CVE: 20
Öne Çıkanlar
• Android CVE-2026-58868 ile kullanıcı etkileşimi olmadan uzaktan kod yürütme riski kritik seviyede değerlendirildi.
• SonicWall GMS CVE-2026-109593 ve CVE-2026-109594, yetkisiz dosya okuma ve SQL enjeksiyonu risklerini içeriyor.
• Chrome 157 sürümü 213 güvenlik düzeltmesiyle yayımlandı; 7 kritik açık kapatıldı.
• PowerSYSTEM Center CVE-2026-63017 ve CVE-2026-63774 yüksek zararlı etkilerle doğrulanmış oturum açılmış kullanıcılar üzerinde risk yaratıyor.
• CWP tarafında CVE-2026-73695 ile pre-auth RCE ve iki bağlantılı enjeksiyon yoluyla kök yetkilerine erişim potansiyeli bulunuyor.
CVE ve Açıklamaları
CVE-2026-58868
Kullanıcı etkileşimi olmadan uzaktan kod yürütme potansiyeli
CVE-2026-109593
End-of-Life SonicWall GMS’ta kimliksiz dosya okuma, hassas verinin sızması
CVE-2026-109594
Yetkili olmayan SQL enjeksiyonu ile veritabanı erişimi/yan etki riski
CVE-2026-63017
PowerSYSTEM Center’da yetkisiz erişim için zayıf yetkilendirme
CVE-2026-63774
PowerSYSTEM Center’da HTTP üzerinden SQL komutları çalıştırma imkanı
CVE-2026-73695
Control Web Panel’de kimlik doğrulaması olmadan RCE riski
CVE ve Açıklamaları
CVE-2026-77877
CWP’de yönlendirme aracılığıyla kök yetkilere erişim yolakları
CVE-2026-77879
CWP’de API üzerinden SQL enjeksiyonu ile yetkisiz erişim