Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 73 kayıt listeleniyor.

73
Kayıt
12
Bu sayfa
1105
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security network cve security phishing
Öne çıkan haberler
Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü
malware 92

Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü

Kritik pre-auth RCE açığı, Orkes Conductor’da uzaktan kod çalıştırmaya izin veriyor; şu anda aktif olarak istismar ediliyor ve etkilenebilir sürümler mevcut.

19.09.2026 11:18 The Hacker News US
Satıcı Lead Capture Açığı WooCommerce'de PHP Web Shell’lerini Yüklüyor
malware 78

Satıcı Lead Capture Açığı WooCommerce'de PHP Web Shell’lerini Yüklüyor

WooCommerce Wholesale Lead Capture eklentisindeki açık, kimlik doğrulaması olmadan dosya yüklemeye ve PHP web shell'larına olanak tanıyor; bu durum uzaktan kod yürütmeye yol açabilir.

16.09.2026 08:48 The Hacker News US
Threat Intelligence Alone Won't Close the Exploitation Gap
malware 72

Threat Intelligence Alone Won't Close the Exploitation Gap

Tehdit istihbaratının tek başına güvenliği tümden kapatmaya yetmediğini gösteren bir analiz; sızdırılmış kimlik bilgileri ve açıklama uyarıları saldırganlar tarafından yapay zeka destekli istismar ile hızlandırılıyor.

16.09.2026 14:15 The Hacker News US
StyleSmuggler – Adobe Commerce, Adobe Commerce B2B ve Magento RCE (CVE-2026-75650): Genel Bakış ve Sonuçlar
malware 92

StyleSmuggler – Adobe Commerce, Adobe Commerce B2B ve Magento RCE (CVE-2026-75650): Genel Bakış ve Sonuçlar

StyleSmuggler olarak adlandırılan CVE-2026-75650, kimlik doğrulaması olmadan ağ üzerinden kod yürütmeye yol açan kritik bir güvenlik açığıdır ve Adobe Commerce/ Magento ekosistemini hedefliyor.

09.09.2026 01:15 NetSPI US
Cl0p Ortakları İnternete Açık PTC Windchill ve FlexPLM'yi Kimlik Doğrulamasız RCE ile Hedefliyor
malware 85

Cl0p Ortakları İnternete Açık PTC Windchill ve FlexPLM'yi Kimlik Doğrulamasız RCE ile Hedefliyor

Cl0p grubu, PTC Windchill ve FlexPLM sistemlerindeki güvenlik açıklarını kullanarak veri zorbalığı yapıyor. Saldırganlar, sistemlerin ön kimlik doğrulama aşamasındaki zayıflıkları istismar ediyor.

25.07.2026 13:14 The Hacker News US
Qilin Ransomware Saldırganları PAN-OS Kimlik Doğrulama Atlama Açığını Kullanıyor
malware 85

Qilin Ransomware Saldırganları PAN-OS Kimlik Doğrulama Atlama Açığını Kullanıyor

Qilin ransomware saldırganları, Palo Alto Networks PAN-OS'daki bir kimlik doğrulama atlama açığını kullanarak hedef sistemlere erişim sağlıyor. Bu güvenlik açığı, CVE-2026-0257 olarak biliniyor ve yüksek bir tehlike seviyesine sahip.

21.07.2026 17:04 The Hacker News US
Yeni ChocoPoC RAT, Güvenlik Açığı Araştırmacılarını Sahte PoC Exploit Repos Üzerinden Hedef Alıyor
malware 85

Yeni ChocoPoC RAT, Güvenlik Açığı Araştırmacılarını Sahte PoC Exploit Repos Üzerinden Hedef Alıyor

ChocoPoC, güvenlik açıklarını araştıran kişilere yönelik sahte exploit kodları içinde gizlenmiş bir veri çalan trojan. Python tabanlı PoC depolarında yer alıyor ve çalıştırıldığında kullanıcıların şifrelerini ve dosyalarını çalıyor.

02.07.2026 10:24 The Hacker News US
Gamaredon, WinRAR'ı Kullanarak GammaWorm ve GammaSteel'i Ukrayna'ya Karşı Dağıtıyor
malware 85

Gamaredon, WinRAR'ı Kullanarak GammaWorm ve GammaSteel'i Ukrayna'ya Karşı Dağıtıyor

Gamaredon grubu, WinRAR'daki bir zafiyeti kullanarak GammaWorm ve GammaSteel adlı kötü amaçlı yazılımları Ukrayna'ya karşı dağıtıyor. Bu saldırılar, veri hırsızlığı ve yayılma amacı taşıyor.

02.06.2026 21:21 The Hacker News US
malware 85

Geniş Kapsamlı GitHub Kampanyası, Kötü Amaçlı Yazılım Dağıtmak İçin Sahte VS Code Güvenlik Uyarıları Kullanıyor

GitHub üzerinde geliştiricileri hedef alan geniş çaplı bir phishing kampanyası, sahte Visual Studio Code güvenlik uyarıları ile kötü amaçlı yazılım dağıtıyor. Bu kampanya, GitHub Discussions aracılığıyla gerçekleştiriliyor ve geliştiricilerin e-posta kutularına doğrudan ulaşıyor.

28.03.2026 06:00 NCSC-FI News FI
phishing malware GitHub
malware 85

Aqua'nın Trivy Zafiyet Tarayıcısı Tedarik Zinciri Saldırısına Uğradı

Aqua'nın Trivy zafiyet tarayıcısı, kötü niyetli bir güncelleme ile hedef alındı. Saldırganlar, tarayıcıyı değiştirerek bilgi çalan bir kötü amaçlı yazılıma yönlendiren etiketler ekledi.

23.03.2026 16:40 SecurityWeek US
siber güvenlik malware tedarik zinciri saldırısı
malware 85

Trivy güvenlik tarayıcısındaki güvenlik ihlali, GitHub Actions aracılığıyla bilgi hırsızlığı yazılımı dağıttı

Trivy güvenlik tarayıcısı, TeamPCP adlı tehdit aktörleri tarafından tedarik zinciri saldırısına uğradı. Saldırganlar, resmi sürümler ve GitHub Actions aracılığıyla kimlik bilgilerini çalan kötü amaçlı yazılım dağıttı.

22.03.2026 06:00 NCSC-FI News FI
güvenlik kötü amaçlı yazılım tedarik zinciri saldırısı
malware 85

Trivy zafiyet tarayıcısındaki ihlal, GitHub Actions aracılığıyla bilgi çalan malware'ı yaydı

Trivy zafiyet tarayıcısı, TeamPCP adlı bir grup tarafından tedarik zinciri saldırısına maruz kaldı. Saldırganlar, GitHub Actions kullanarak kimlik bilgilerini çalan bir malware yaydı.

21.03.2026 20:30 BleepingComputer US
siber güvenlik malware tedarik zinciri saldırısı
Trivy Güvenlik Tarayıcısı GitHub Actions'da İhlal Edildi, 75 Etiket CI/CD Gizli Bilgilerini Çalmak İçin Ele Geçirildi
malware 85

Trivy Güvenlik Tarayıcısı GitHub Actions'da İhlal Edildi, 75 Etiket CI/CD Gizli Bilgilerini Çalmak İçin Ele Geçirildi

Trivy, Aqua Security tarafından sürdürülen popüler bir açık kaynaklı güvenlik tarayıcısı, bir ay içinde ikinci kez ihlal edildi. Bu son olay, Docker konteyner görüntülerini taramak için kullanılan GitHub Actions'ı etkiledi.

20.03.2026 20:47 The Hacker News US
malware 85

Fidye yazılımı çetesi, Ocak ayından beri sıfırıncı gün saldırılarında Cisco açığını kullanıyor

Interlock fidye yazılımı çetesi, Cisco'nun Secure Firewall Management Center yazılımındaki kritik bir uzaktan kod yürütme açığını kullanarak sıfırıncı gün saldırıları düzenliyor. Çete, daha önce birçok kuruma saldırılar düzenlemiş ve yeni bir kötü amaçlı yazılım türü geliştirmiştir.

19.03.2026 06:00 NCSC-FI News FI
fidye yazılımı siber saldırı Cisco
Rapid7'nin Gözlemlenen Microsoft Teams Phishing Kampanyaları Üzerine Rehberi

Rapid7'nin Gözlemlenen Microsoft Teams Phishing Kampanyaları Üzerine Rehberi

16.03.2026 18:49 85
malware 85

Kimwolf Botmaster 'Dort' Kimdir?

Kimwolf, dünyanın en büyük botnetlerinden biri olarak biliniyor ve kontrolündeki 'Dort' isimli kişi, güvenlik araştırmacılarına karşı çeşitli siber saldırılar düzenliyor. Bu durum, siber güvenlik alanında dikkat çekici bir gelişme olarak öne çıkıyor.

01.03.2026 06:00 NCSC-FI News -
botnet DDoS saldırı
malware 85

Kimwolf Botmaster 'Dort' Kimdir?

KrebsOnSecurity, Kimwolf botnetinin kontrolündeki 'Dort' isimli kişinin, bir güvenlik araştırmacısına yönelik DDoS saldırıları ve diğer siber tehditler düzenlediğini ortaya koydu. Bu durum, botnetlerin tehlikelerini bir kez daha gözler önüne seriyor.

28.02.2026 15:01 Krebs on Security -
botnet DDoS siber saldırı
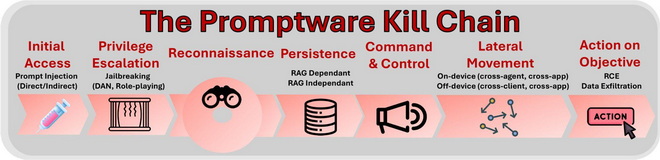
Promptware Ölüm Zinciri

Promptware Ölüm Zinciri

16.02.2026 15:04 85
malware 85

SmarterTools, Kendi Ürünündeki Güvenlik Açığıyla Fidye Yazılımı Saldırısına Uğradı

SmarterTools, kalite kontrol testleri için kullanılan bir veri merkezinin hacklenmesi sonucu fidye yazılımı saldırısına maruz kaldı. Müşterilerin etkilendiği bildirildi.

09.02.2026 15:02 SecurityWeek -
fidye yazılımı güvenlik açığı SmarterTools
malware 85

Silahlandırılmış Web Shell EncystPHP'nin Ortaya Çıkışı

EncystPHP adlı web shell, uzaktan komut yürütme ve kalıcılık mekanizmaları sunuyor. Saldırılar, FreePBX zafiyetinin istismar edilmesiyle başlatıldı ve INJ3CTOR3 hacker grubuyla ilişkilendirildi.

29.01.2026 06:00 NCSC-FI News -
web shell saldırı CVE-2025-64328
1 ... 4 5 6 7
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-22
Son 24 saatte küresel siber güvenlik ekosisteminde kritik ve yüksek etkili konular baskınlık gösterdi. Apache MINA deserialization açığı ve MISP’nin birden fazla güvenlik açığı güncellemesi gibi yazılım bileşenlerinde uzaktan kod yürütme ve yetki yükseltme riskleri öne çıktı. Contagious Interview kampanyası ve TerminalFix gibi tehditlerin geniş coğrafyada cihazlar hedef alması dikkat çekti. Keycloak ve diğer güvenlik zafiyetleri, kimlik/doğrulama süreçlerinde potansiyel etkilere işaret ediyor. Ayrıca Kuzey Koreli aktörlerin finansal hedefli operasyonlar ve kripto cüzdanlarının hedeflenmesi raporlandı. Olaylar, güvenlik yamalarının uygulanması, izleme kapasitesinin güçlendirilmesi ve kullanıcı güvenliği bilincinin artırılması gerekliliğini vurguluyor.
Toplam Haber: 76
Yüksek Önem: 3
IOC/CVE: 15
Öne Çıkanlar
• Apache MINA için kritik deserialization açığının 2.0.x/2.1.x dallarında düzgün yamalanmaması riski sürüyor.
• MISP 2.5.47 sürümü, 27 güvenlik açığını düzeltti ve güncelleme şiddetle öneriliyor.
• Contagious Interview kampanyası 30.000 cihazı etkiledi ve 7.000 kripto cüzdanından değerli varlıklar çalındı.
• Keycloak 26.7.4 güvenlik güncellemesiyle çoklu açıklar kapatıldı (​​​​​​​toplam CVSS 7.5).
• TerminalFix kampanyası çok aşamalı saldırı zinciriyle ağ içi proxy erişimi sağlama potansiyeli taşıyor.
• Çoğu olay, uzaktan kod yürütme, yetki yükseltme ve kimlik/erişim güvenliği ihlallerine işaret ediyor.
CVE ve Açıklamaları
CVE-2026-94301
kapsamlı deserialization açığı, uzaktan kod yürütme potansiyeli
CVE-2026-90997
kimlik doğrulama/erişim yönetimi açıkları
CVE-2026-79651
yetki yükseltme ve hizmet reddi sorunları
CVE-2026-74909
yetkisiz erişim ve veri sızıntısı riski
CVE-2026-19607
konfigürasyon hatalarına bağlı riskler
CVE-2026-17526
denetimsiz erişim ve oturum yönetimi sorunları
CVE ve Açıklamaları
CVE-2026-18212
güvenlik politikası atlatma potansiyeli
CVE-2026-94277
birden çok açık varlığı içerir, uzaktan kod yürütme olasılığı
CVE-2026-94372
yetki yükseltme ve kimlik güvenliği tehditleri
CVE-2026-94373
yetkisiz erişim riskleri
CVE-2026-94374
güvenlik kontrollerinin aşılabilirliği
CVE-2026-94379
hızlı yamalanması gereken kritik açık
CVE ve Açıklamaları
CVE-2026-94381
hata istismarına açık bileşenler
CVE-2026-94383
hata doğrulama eksiklikleri
CVE-2026-94393
yetki yükseltme riskleri
CVE-2026-94394
gizli bilgi sızıntısı potansiyeli
CVE-2026-94401
deserialization/serileştirme güvenlik açığı
CVE-2026-94404
sorgu/erişim güvenliği zafiyeti