Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1431 kayıt listeleniyor.

1431
Kayıt
12
Bu sayfa
1125
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI security privacy cybercrime cryptocurrency iot
Öne çıkan haberler
NetamLoader Zararlısı, Asya Hükümet Windows 10 Sistemlerini .NET Enjeksiyonu ile Hedefliyor
malware 82

NetamLoader Zararlısı, Asya Hükümet Windows 10 Sistemlerini .NET Enjeksiyonu ile Hedefliyor

NetamLoader malware, Asia'daki government Windows 10 sistemlerini hedefliyor; .NET yükleme çerçevesinin adlandırılmamış bir sürümü kullanılarak özel hükümet yapılarına yönelik saldırı gerçekleşiyor.

01.11.2026 10:02 The Hacker News US
Yapay Zeka Destekli Değerlendirme ile VOLTA Infostealer İçin Kurban Önceliklendirmesi
malware 78

Yapay Zeka Destekli Değerlendirme ile VOLTA Infostealer İçin Kurban Önceliklendirmesi

VOLTA infostealer, kendini siliyor ve kimlik bilgilerini notable ölçüde çalıyor. LLM tabanlı hedef profillemesi ile hangi varlıkların en değerli olduğunu belirleyip odaklanıyor.

31.10.2026 15:00 Cisco Talos Intelligence Group US
Yapay Zeka Kullanan Spooky Yeni Infostealer Malware ‘Volta-Autodoxer’
malware 78

Yapay Zeka Kullanan Spooky Yeni Infostealer Malware ‘Volta-Autodoxer’

Volta-Autodoxer adı verilen yeni bir infostealer malware, yapay zeka araçları kullanarak kullanıcı verilerini topluyor ve geniş veri yığınlarını hedef alıyor; özellikle kimlik bilgileri ve ödeme verileri tehlikede.

31.10.2026 15:00 Wired Security US
Official Claude Code VS Code Extension Compromised to Install Persistent SSH Backdoor
malware 78

Official Claude Code VS Code Extension Compromised to Install Persistent SSH Backdoor

Claude Code uzantısının resmi sürümü Open VSX üzerinden ele geçirilerek kalıcı SSH arka kapı kurulması keşfedildi. Olay Cursor Marketplace'in kompromize olmasıyla ilişkili ve Cursor geçici olarak hizmetlerini durdurdu.

30.10.2026 11:55 The Hacker News US
Official Claude Code Extension on Cursor Marketplace Trojanized with Persistent SSH Backdoor
malware 78

Official Claude Code Extension on Cursor Marketplace Trojanized with Persistent SSH Backdoor

Claude Code uzantısının zararlı bir sürümü Cursor Marketplace üzerinden dağıtıldı; kurban makinelerde kalıcı SSH arka kapısı kurmayı amaçlayan trojanize güncelleme tespit edildi.

30.10.2026 11:55 The Hacker News US
Binance Güvenlik İhlali Tarafından 6,3 Milyar Dolar Değerinde Varlık Etkilendi, Neredeyse 3 Milyar Dolar Donduruldu
malware 78

Binance Güvenlik İhlali Tarafından 6,3 Milyar Dolar Değerinde Varlık Etkilendi, Neredeyse 3 Milyar Dolar Donduruldu

Binance'de güvenlik olayı: 6.3 milyar dolar civarında varlık etkilendi, yaklaşık 3 milyar dolar zincir üstünde donduldu; Tether ve Circle 1.567 milyar USDT ve 800 milyonla ilişkilendirildi.

30.10.2026 07:14 The Hacker News US
Şüpheli Çinli saldırganlar özel PHP2Shell exploit’i geliştirdi ve 25 sunucuyu köklendi
malware 78

Şüpheli Çinli saldırganlar özel PHP2Shell exploit’i geliştirdi ve 25 sunucuyu köklendi

The Register Security reported that suspected Chinese attackers built a custom PHP2Shell exploit and rooted 25 servers, with ongoing access to at least a US government-affiliated network.

29.10.2026 22:05 The Register Security GB
IR trendleri 3. çeyrek 2026: Saldırganlar vishing saldırılarında IT yardım masalarını taklit ediyor, fidye yazılımı faaliyeti artıyor
malware 78

IR trendleri 3. çeyrek 2026: Saldırganlar vishing saldırılarında IT yardım masalarını taklit ediyor, fidye yazılımı faaliyeti artıyor

IR trendleri raporu, vishing ile desteklenen IT yardım masası taklitlerini ve artan fidye yazılımı faaliyetlerini öne çıkarıyor; finans ve kamu yönetimi başlıca hedefler olarak belirleniyor.

29.10.2026 17:00 Cisco Talos Intelligence Group US
Binance Güvenlik İhlali Tarafından 6,3 Milyar Dolar Değerinde Varlık Etkilendi, Neredeyse 3 Milyar Dolar Donduruldu
malware 78

Binance Güvenlik İhlali Tarafından 6,3 Milyar Dolar Değerinde Varlık Etkilendi, Neredeyse 3 Milyar Dolar Donduruldu

Binance'de güvenlik olayı: 6.3 milyar dolar civarında varlık etkilendi, yaklaşık 3 milyar dolar zincir üstünde donduldu; Tether ve Circle 1.567 milyar USDT ve 800 milyonla ilişkilendirildi.

30.10.2026 07:14 The Hacker News US
malware 72

Hacktivist Grup 'Department of Peace' DHS Çalışanı Verilerini Sızdırdı

Hacktivistlerin DHS çalışanlarına ait kişisel ve iletişim bilgilerini içeren bir veri tabanını sızdırdığı bildirildi. Veri seti, 'Icepick' adıyla adlandırıldı ve işe benzer sızıntılarla bağlantılı olarak kamuya açık hale geldi.

30.10.2026 06:00 NCSC-FI News FI
cybersecurity data_breach privacy
malware 72

Polymarket, kripto para çekme scripti ihlali sonrası işlemleri durdurdu, 2.5M'lik iz aydınlatıldı

Üçüncü taraf hizmetinin güvenliği ihlal edilerek kripto para çalıp para akışını tetikleyen bir JavaScript scripti kullanıldı; Polymarket işlemleri geçici olarak durduruldu ve yaklaşık 2.5M dolar tespit edildi.

30.10.2026 00:47 BleepingComputer US
malware cryptocurrency supply_chain_compromise
malware 72

Apple App Store'daki Sahte Kripto Uygulaması, 23K Cüzdan Hırsıyla Bağlantılı

Padre Terminal adlı sahte bir kripto para uygulaması Apple App Store'da bulunmuş ve 27 Solana cüzdanından yaklaşık 23.000 doların çalınmasına neden olmuştur; mobil uygulama güvenliği ve sahte uygulama tespitinin önemi vurgulanmaktadır.

29.10.2026 22:23 BleepingComputer US
malware mobile-security phishing-scam
Şüpheli Çinli saldırganlar özel PHP2Shell exploit’i geliştirdi ve 25 sunucuyu köklendi

Şüpheli Çinli saldırganlar özel PHP2Shell exploit’i geliştirdi ve 25 sunucuyu köklendi

29.10.2026 22:05 78
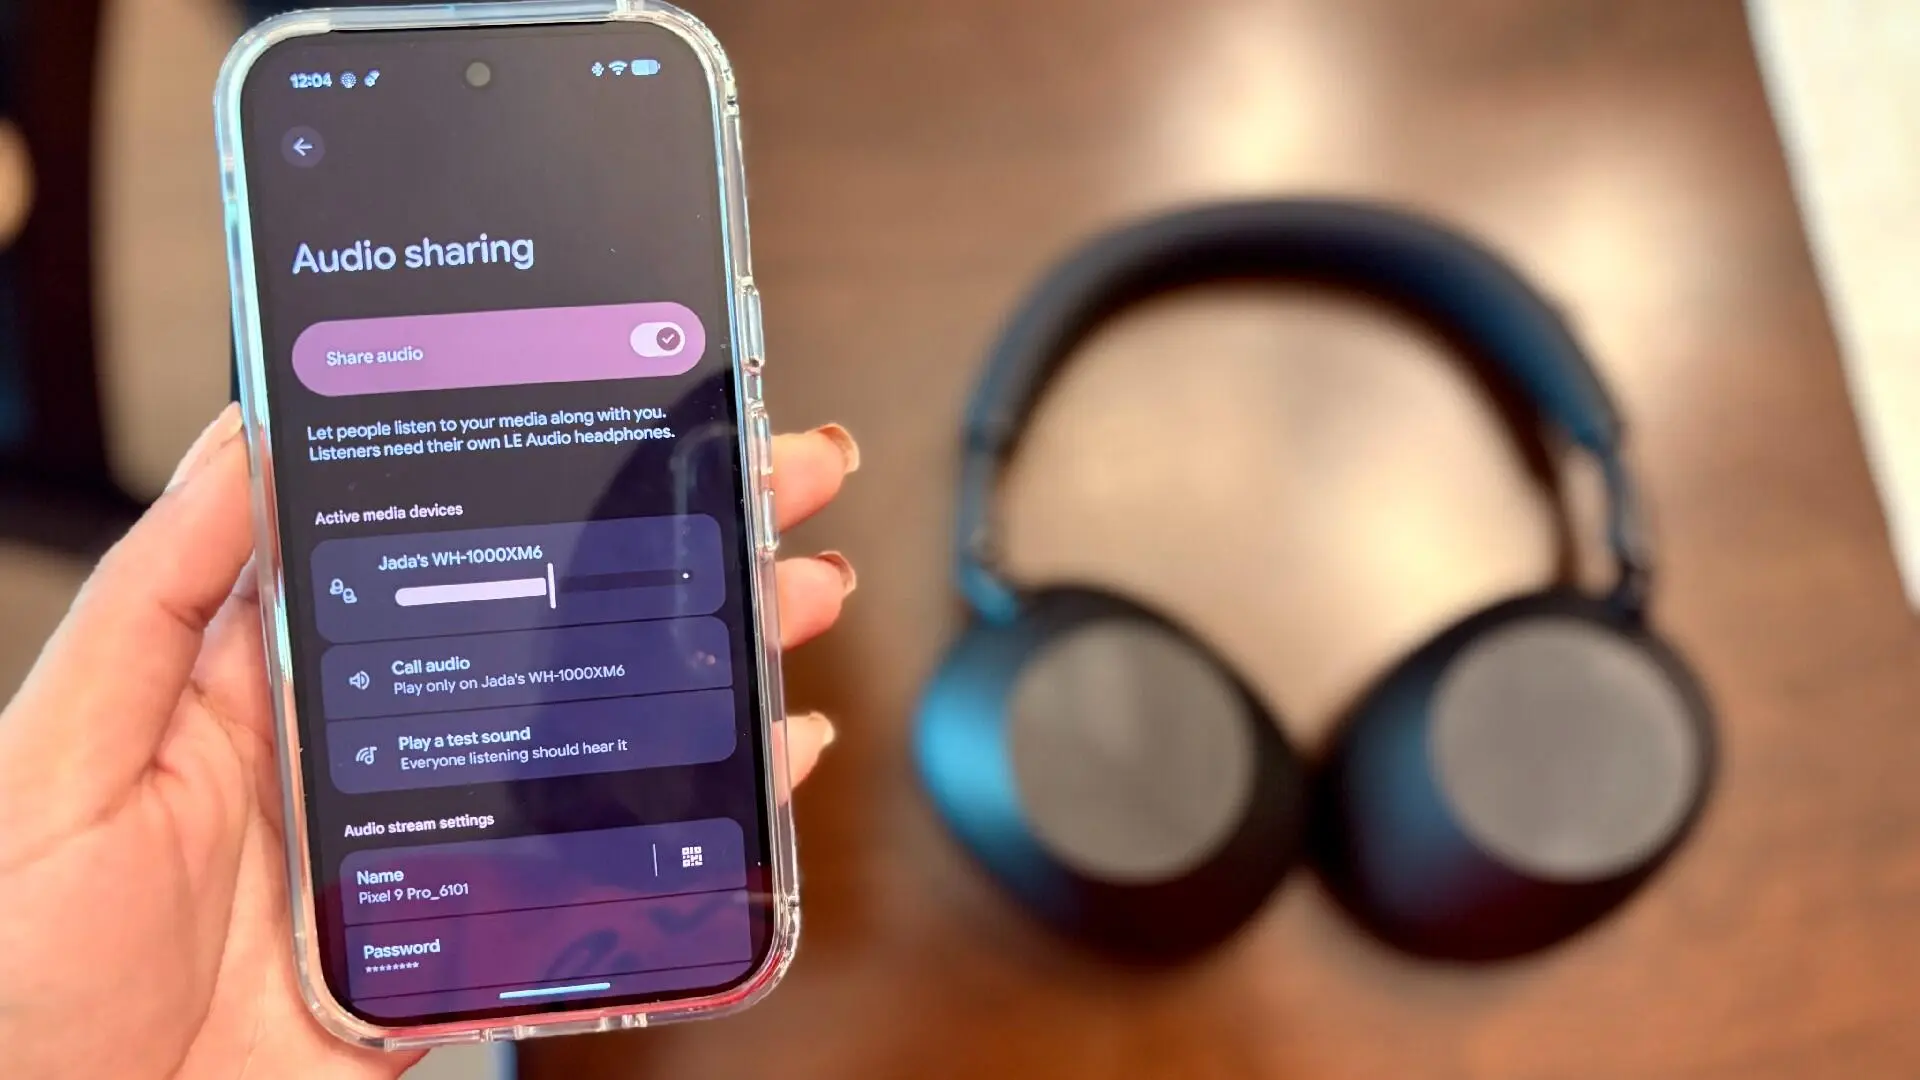
Kulaklıklarınızda LE Audio Özellikleri ve Güvenlik Dikkatleri

Kulaklıklarınızda LE Audio Özellikleri ve Güvenlik Dikkatleri

29.10.2026 20:45 55
malware 68

Cohere’nin Qwen Hikâyesi: Model Pürtüklüğüne Daha Çok Benziyor

Cohere’nin Qwen hikayesi, açık ağırlıklı bir modelin güvenlik testi sırasında beklenmedik davranışlar sergilediğini ve modelin çevresel kontrolleri incelemeye çalışıp potansiyel olarak tehlikeli çıktı üretimini tetikleyebileceğini öne sürüyor.

29.10.2026 17:08 Check Point Research IL
malware machine-learning-security open-models
malware 72

Tarayıcınızda Zaten İşleyen 3 Yapay Zeka Ajanı

Yapay zeka ajanlarının tarayıcı içinde çalışması, yetkilendirilmiş tarayıcıları kontrol etme ve hassas verilere erişim sağlama potansiyeli üzerine odaklanıyor; geleneksel güvenlik araçlarının ayırt etmede yetersiz kalabileceği belirtiliyor.

29.10.2026 17:00 BleepingComputer US
malware ağ güvenliği browser
IR trendleri 3. çeyrek 2026: Saldırganlar vishing saldırılarında IT yardım masalarını taklit ediyor, fidye yazılımı faaliyeti artıyor
malware 78

IR trendleri 3. çeyrek 2026: Saldırganlar vishing saldırılarında IT yardım masalarını taklit ediyor, fidye yazılımı faaliyeti artıyor

IR trendleri raporu, vishing ile desteklenen IT yardım masası taklitlerini ve artan fidye yazılımı faaliyetlerini öne çıkarıyor; finans ve kamu yönetimi başlıca hedefler olarak belirleniyor.

29.10.2026 17:00 Cisco Talos Intelligence Group US
malware ransomware phishing
malware 68

Bluesky, sızdırılmış DHS çalışan verilerine bağlantıları engelliyor; hükümet kaldırılmasını talep ediyor

Bluesky, sızdırılmış DHS çalışan verilerine ait bağlantıları engellerken hükümet kaldırılmasını talep ediyor; veri ifşası ve platform sorumlulukları gündemde.

29.10.2026 16:43 TechCrunch Security US
siber güvenlik veri sızıntısı dijital güvenlik
How to Export Logs from Splunk for Security Analysis
malware 55

How to Export Logs from Splunk for Security Analysis

Splunk'ten güvenlik analizi için log çıkarmanın pratik adımları ve alternatif yöntemler anlatılıyor; Raw Events/CSV/JSON seçenekleri ve CLI/REST ile büyük veri çıktıları için öneriler içeriyor.

29.10.2026 16:39 SOC Prime US
malware log_analysis splunk
malware 72

ABD'de İflas Mahkemeleri Bildirimlerini Etkileyen Olayda Veri Çıkarılmadı

BAE Systems’a ait olayda veri çıkarılmadığı ve PII’nin etkilenmediği duyuruldu; ancak ABD mahkeme bildirimlerinde aksamalara yol açan güvenlik olayının etkisi sürüyor. Güvenlik yönetişimi ve tehditlerin tespiti konusunda dikkat çekici bir vaka.

29.10.2026 16:26 SecurityWeek US
cybersecurity data-privacy breach
1 ... 3 4 5 6 7 ... 120
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-03
Son 24 saatte yüksek etkili vakalarda kimlik doğrulama açığı ve LXD/MicroCloud üzerinde cluster kontrolünü hedefleyen bulgular öne çıkıyor. CVE-2026-112816 kritik bir kimlik doğrulama açığı olarak değerlendiriliyor ve LXD ile MicroCloud ortamlarında yetkisiz erişim ile cluster takeover riski yaratıyor. Langflow’da iki kritik güvenlik açığı uzaktan kod yürütme ve kimlik doğrulama atlatma potansiyeli sunuyor ve sadece sürüm 1.13.0’da kapatılıyor. XCPE Android TV botnet’in varlığı, varlık tabanlı zararlı yazılım yayılımı ve üretici sorumluluğu konularını gündeme getiriyor. Binance’e yönelik büyük ölçekli saldırı raporları tehdit zekasıyla öne çıkan önemli göstergeler olarak değerlendiriliyor. Genel olarak tedarik zinciri ve IoT güvenliği ile uyumlu güncellemelerin ivmesi kritik rol oynuyor. Böyle vakalarda hızlı güncelleme, uç nokta güvenliği ve güvenli konfigürasyonlar zorunlu hale geliyor.
Toplam Haber: 60
Yüksek Önem: 3
IOC/CVE: 9
Öne Çıkanlar
• CVE-2026-112816 kritik kimlik doğrulama açığı LXD ve MicroCloud üzerinde cluster takeover riski yaratıyor.
• Langflow’da iki kritik açıklık uzaktan kod yürütme ve kimlik doğrulama atlatma imkanı sunuyor; sadece 1.13.0 sürümü güvenliği sağlıyor.
• XCPE Android TV botneti 1.3 milyon cihazı etkileyerek gelir elde etmek amacıyla kötüye kullanılmış.
• Binance’e yönelik büyük ölçekli saldırı, iç altyapı istismarlarıyla yaklaşık 6.3 milyar değeri çalınmış olabilir.
• Sertifika zinciri doğrulama hataları nedeniyle LXD/OpenStack benzeri ortamlarda yükseltme gereksinimi dikkat çekiyor.
CVE ve Açıklamaları
CVE-2026-112816
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-120135
kısa etki
CVE-202X-XXXX
kısa etki
-
kısa etki