Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 439 kayıt listeleniyor.

439
Kayıt
12
Bu sayfa
1095
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai cybercrime privacy phishing ransomware network-security
Öne çıkan haberler
CyberXero WordPress ve E-Ticaret Sitelerine Yönelik Claude Kodlu Kampanyada 628,000'den Fazla Ukrayna Kaydı Çalındı
malware 78

CyberXero WordPress ve E-Ticaret Sitelerine Yönelik Claude Kodlu Kampanyada 628,000'den Fazla Ukrayna Kaydı Çalındı

AI destekli saldırı kampanyası, zayıf/yenilenebilir hedefler üzerinden ilk erişim sağlamayı amaçlıyor; Cobalt Strike ve Claude Code entegrasyonu kritik altyapıya yönelik tehdit oluşturuyor.

12.10.2026 10:26 The Hacker News US
P7 DarkSword iOS Exploit Kit Crypto Wallet Data Theft ve Uzaktan Komutlar Ekledi
malware 78

P7 DarkSword iOS Exploit Kit Crypto Wallet Data Theft ve Uzaktan Komutlar Ekledi

Yeni bir DarkSword varyantı olan P7 DarkSword, iOS üzerinde anahtar zinciri ve kripto cüzdanı verilerini çalma yeteneği ekliyor ve iki yönlü C2 iletişimini destekleyerek uzaktan komutları alabiliyor.

09.10.2026 19:29 The Hacker News US
UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor
malware 78

UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor

ASHVEIN adlı malware, HTML içinde komutlar saklayıp Ukrayna hükümetine yönelik siber saldırılar gerçekleştiriyor; UAC-0099 kümesi bu faaliyetleri yürütüyor.

08.10.2026 18:26 The Hacker News US
16 Malicious Firefox Extensions Pose as Rabby and OKX Wallets to Steal Recovery Phrases
malware 78

16 Malicious Firefox Extensions Pose as Rabby and OKX Wallets to Steal Recovery Phrases

Güvenlik araştırmacıları, kripto cüzdan kurtarma sözlerini ve özel anahtarları çalabilen 16 zararlı Mozilla Firefox uzantısı tespit etti. Uzantılar, cüzdan portalı ve tarayıcı araçları olarak kendini gösteriyor ve içlerine malware gömülü olarak kurtarma bilgilerini ele geçirmeye çalışıyor.

08.10.2026 12:46 The Hacker News US
Saldırganlar üst düzey alan adlarını ele geçirdi, Google ve diğer kuruluşlar için sahte güvenlik sertifikaları türetti
malware 78

Saldırganlar üst düzey alan adlarını ele geçirdi, Google ve diğer kuruluşlar için sahte güvenlik sertifikaları türetti

Güvenlik markalarını taklit eden saldırılar, tarayıcı sertifika uyarılarını atlatmak için sahte sertifikalar üretmeyi içeriyor; bu durum kullanıcılarını kandırıp güvenli bağlantıları tehlikeye atabilir.

07.10.2026 22:38 The Register Security GB
Siber saldırganlar Google ve diğer büyük hizmetler için sahte TLS sertifikaları elde etti
malware 78

Siber saldırganlar Google ve diğer büyük hizmetler için sahte TLS sertifikaları elde etti

3 kaydedici ihlali sonucunda siber saldırganlar sahte TLS sertifikaları elde etti. Google ve diğer büyük hizmetler hedef alınmış olabilir; PKI/SLL altyapısında güvenlik zafiyeti potansiyel risk oluşturuyor.

06.10.2026 22:21 Ars Technica US
Birçok Depoda Yerleştirilen Credential-Stealing GitHub Actions İş Akışları
malware 72

Birçok Depoda Yerleştirilen Credential-Stealing GitHub Actions İş Akışları

Kamuya açıklanan bir siber güvenlik olayı, açık kaynak GitHub depolarında çalışan iş akışlarının kötü niyetli şekilde değiştirilerek kimlik bilgisi hırsızlığına yol açmasıdır. Saldırı, hesap ele geçirilmesiyle çok sayıda depoya zararlı iş akışı enjekte edilmesini içerir.

09.10.2026 22:14 The Hacker News US
ARTEX AI Pentesting Aracı, Güney Kore Finansal Şirketlere Yönelik Veri Hırsızlığı Saldırılarında Kullanıldı
malware 72

ARTEX AI Pentesting Aracı, Güney Kore Finansal Şirketlere Yönelik Veri Hırsızlığı Saldırılarında Kullanıldı

ARTEX adlı AI tabanlı pentest aracı, Güney Kore finansal kurumlarına yönelik hedefli bir siber saldırıda kullanıldı ve veri sızıntısı ile sonuçlandı. CrowdStrike Intelligence bu faaliyeti tespit etti ve eylül sonu-ekim başı döneminde etkin olduğunu belirtti.

08.10.2026 17:12 The Hacker News US
Kendini Temizledikten Sonra Yeniden Kendini İnşa Edebilen WordPress Backdoor'ı
malware 72

Kendini Temizledikten Sonra Yeniden Kendini İnşa Edebilen WordPress Backdoor'ı

The Hacker News kaynağında WordPress güvenlik ihlaliyle ilgili olarak SC kod adlı backdoor'un temizleme sonrası kendi kendini yeniden inşa eden çoklu kalıcılık mekanizmaları kullandığı bildiriliyor; Sucuri bu zararlıyı 'self-healing mesh' olarak tanımlıyor.

01.10.2026 17:37 The Hacker News US
malware 72

Polis KillSec fidye yazılımı çetesini, 16 yaşında birinin yönettiği iddiasıyla çökerttı

KillSec fidye yazılımı çetesi kapatıldı; 16 yaşında bir yönetici olduğu iddia edilen kişi belirlendi ve veri sızıntı altyapısı ele geçirildi.

01.10.2026 17:25 BleepingComputer US
ransomware law_enforcement cybercrime
malware 72

Gölgelerin AI’sı açıklandı: Şirketinizin sırlarını sızdırabilecek iş için kısayol

Shadow AI kavramı, iş verilerinin beklenmedik kanallardan sızma potansiyeline işaret ediyor; doğru güvenlik önlemleriyle birlikte verimlilik artırılabilir.

01.10.2026 17:05 Malwarebytes Labs US
malware ai cybersecurity
ABD Casus Yazılımının Kralı'nın Sırları

ABD Casus Yazılımının Kralı'nın Sırları

01.10.2026 12:30 72
malware 72

2CLoader: A New Malware Loader Delivering Vidar and Remus

2CLoader adlı yeni bir malware loader, Vidar ve Remus dahil bilgi hırsızları ve XWorm RAT’ın dağıtımında kullanılıyor. Ayrıca indirek sistem çağları, anti-VM/anti-debug ve kullanıcı etkinliği kontrolleri gibi çok sayıda tespit önleyici teknik içeriyor; çoklu yükleyici yapılandırması ve iletişim/çalıştırma seçeneklerini destekliyor.

01.10.2026 05:00 NCSC-FI News FI
malware loader evading_techniques
Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor

Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor

30.09.2026 19:32 78
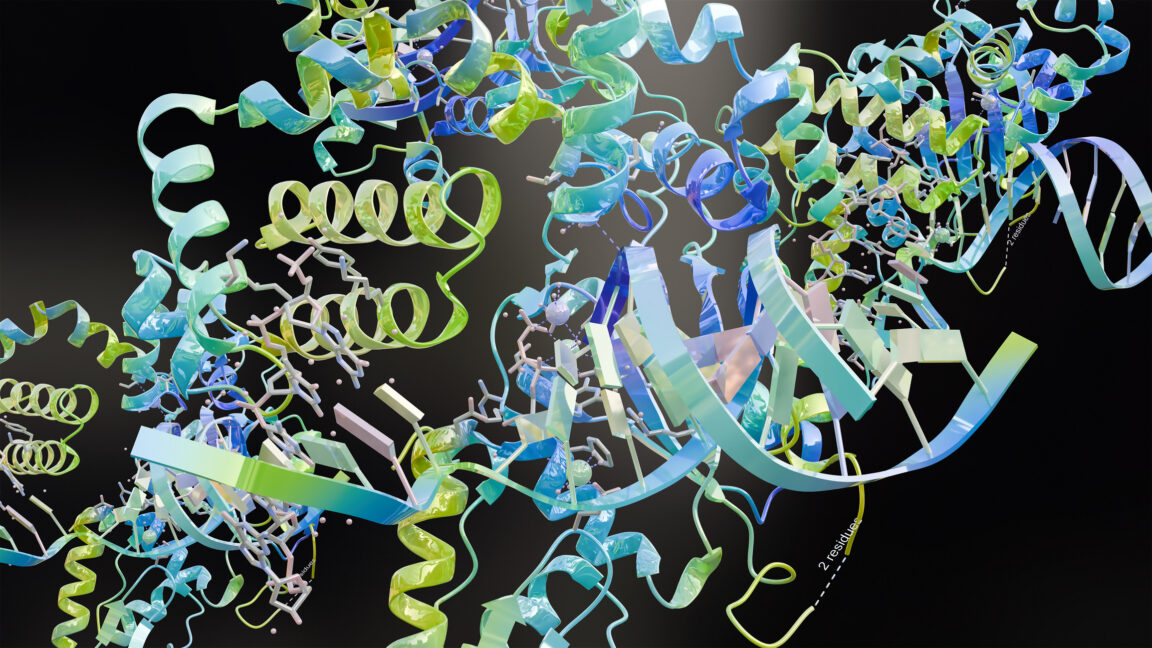
Google, Yapay Zeka ile Tasarlanan Proteinleri Filigranlamayı Nasıl Yaptığını Açıkladı
malware 72

Google, Yapay Zeka ile Tasarlanan Proteinleri Filigranlamayı Nasıl Yaptığını Açıkladı

AI tasarım proteinlerini watermark ile işaretlemek için yöntemler geliştirildi; biyogüvenlik ve dijital telif/kimlik doğrulama bağlamında siber güvenlik etkileri tartışılıyor.

30.09.2026 18:54 Ars Technica US
biosecurity ai protein design
malware 78

Bitget, üçüncü taraf güvenlik ürünlerindeki zero-day nedeniyle hacked

Bitget, üçüncü parti güvenlik ürünlerindeki zero-day açığı kullanılarak saldırıya uğradı ve önceki hafta 387.5 milyon dolar çalındı. Olay güvenlik tedarik zinciri ve siber güvenlik önlemlerinin önemini ortaya koyuyor.

30.09.2026 14:11 BleepingComputer US
malware cybersecurity cryptocurrency
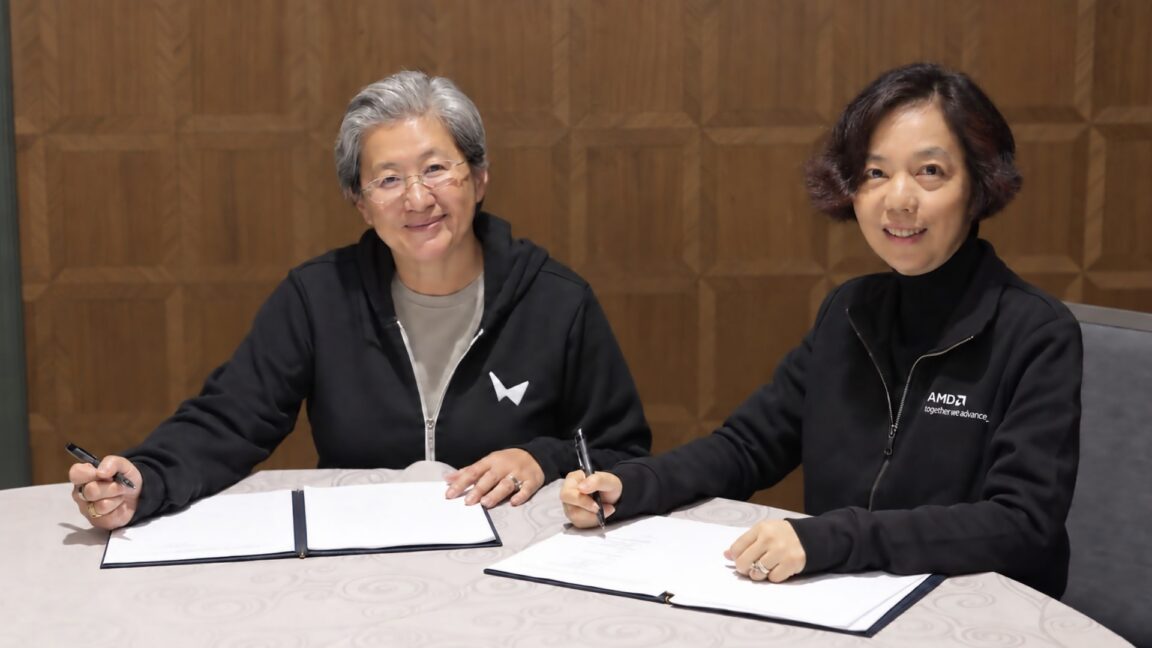
AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor
malware 78

AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor

AMD, World Labs AI startup'ını 8.2 milyar dolar karşılığında satın alıyor; bu birleşme, yapay zeka alanında Nvidia karşıtı konumları güçlendirecek ve siber güvenlik/altyapı etkileri doğurabilir.

30.09.2026 00:14 Ars Technica US
artificial intelligence merger cybersecurity
LLMjacking işletme AI faturalarını hızla artırabilir – nasıl durdurulur
malware 72

LLMjacking işletme AI faturalarını hızla artırabilir – nasıl durdurulur

LLMjacking, çalınan yapay zeka kimlik bilgilerinin kötüye kullanılarak işletmelerin AI faturalarını yükseltmesiyle ilgili bir uyarı haberi. Saldırılara karşı önlemler ve izleme öneriliyor.

29.09.2026 22:09 ZDNet Security US
artificial intelligence account compromise billing abuse
malware 78

Hackerlar Citrix NetScaler zero-day açığını kullanarak web shell'ler kuruyor

Citrix NetScaler'daki CVE-2026-88772 zayıflığı, saldırganların web shell ve tünelleme zararlı yazılımları dağıtmasına, kök erişim elde etmesine ve iç ağa sızmasına olanak tanıyor.

29.09.2026 21:37 BleepingComputer US
siber güvenlik malware zero-day
Çalınan Personel Parolalarıyla Fransa Vergi Verilerine Yedi Hafta Boyunca Erişim Sağlandı
malware 65

Çalınan Personel Parolalarıyla Fransa Vergi Verilerine Yedi Hafta Boyunca Erişim Sağlandı

Fransız vergi dairesinin çalışanların çalınan parolalarıyla yüzbinlerce verinin alıkonması olayı, zayıf güvenlik nedeniyle tespit edilmeden ilerledi. Olay, ani bir tehdit olmaksızın dikkatsiz güvenlik uygulamaları nedeniyle gerçekleşti.

29.09.2026 20:47 The Hacker News US
siber güvenlik veri ihlali kimlik avı
1 ... 3 4 5 6 7 ... 37
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-13
Son 24 saatte özellikle ağ güvenliği açıkları, web uygulama güvenlik açıkları ve tedarik zinciri risklerine odaklanan bir dizi yüksek etkili olay raporlandı. HPE AOS-S güvenlik açıkları, WordPress Bricksforge eklentisi için aktif istismar halindeki CVE-2026-85097 ve GitLab/Regex Compiler CVE’leri öne çıktı. Ayrıca SonicWall SMA 1000 için önceden açıklanan açıklar hızla istismar edilirken, veri koruma mevzuatlarına ilişkin ciddi bir ceza haberi de gündeme geldi. Genel olarak, kimlik doğrulama atlatma, uzaktan kod yürütme ve SSRF gibi tehditler ön planda; kuruluşlar hızla yamaları uygulamalı ve savunma katmanlarını güçlendirmeli. Bu dönemde ağ güvenliği, uygulama güvenliği ve veri koruma politikaları entegrasyonu kritik olarak öne çıkıyor.
Toplam Haber: 50
Yüksek Önem: 4
IOC/CVE: 5
Öne Çıkanlar
• HPE AOS-S güvenlik açıklarının CVSS 9.8-9.3 aralığında olan çok sayıda kritik istismarı mevcut ve yönetim arayüzünden yetkisiz erişim mümkün.
• Bricksforge WordPress eklentisindeki CVE-2026-85097 için aktif istismar sürüyor ve kimlik doğrulaması olmadan uzaktan kod yürütme mümkünleşiyor.
• GitLab CI/CD Regex Compiler’da maksimum şiddette bir RCE açığı bulunuyor ve acil yamalanması gerektiği bildiriliyor.
• SonicWall SMA 1000 açığı CVE-2026-102255 için pre-auth SSRF riski taşıyor ve hızlı istismar gözlemleniyor.
• Norveç, Grindr kullanıcı verilerini yasa dışı işlediği gerekçesiyle Microsoft’a ait Xandr’a büyük bir para cezası kesti.
CVE ve Açıklamaları
CVE-2026-76742
yüksek etki, yetkisiz erişim/kimlik doğrulama atlatılması
CVE-2026-76743
yüksek etki, kimlik doğrulama bypass ve yetkisiz erişim
CVE-2026-76744
yüksek etki, buffer overflow ile uzaktan kod yürütme
CVE-2026-76745
yüksek etki, bellek bozulması ve kod yürütme
CVE-2026-76746
yüksek etki, bilgi sızdırma veya DoS
CVE-2026-76747
yüksek etki, bilgi sızdırma/DoS
CVE ve Açıklamaları
CVE-2026-102255
yüksek etki, SSRF ile uzaktan yönlendirme
CVE-2026-85097
kritik etki, uzaktan kod yürütme