Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 2306 kayıt listeleniyor.

2306
Kayıt
12
Bu sayfa
1122
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai cybercrime cryptocurrency privacy security cve
Öne çıkan haberler
Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu
malware 85

Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu

TraderTraitor grubunun Binance'den kayda geçen 6+ milyar dolarlık hırsızlığı Kuzey Kore ile bağlantılı olarak yetkili makamlarca doğrulandı; soruşturma devam ediyor.

01.11.2026 10:03 The Hacker News US
Kuzey Koreli sahte iş görüşmesi Binance hırsızlığına yol açtı
malware 82

Kuzey Koreli sahte iş görüşmesi Binance hırsızlığına yol açtı

Kuzey Kore bağlantılı bir saldırı grubu, sahte iş görüşmesi yöntemiyle Binance'e yönelik büyük bir hırsızlık gerçekleştirdi. Olay sosyal mühendislik ve kimlik avı unsurlarını içeriyor ve dijital varlık çalınmasıyla sonuçlandı.

04.11.2026 01:04 The Register Security GB
NetamLoader Zararlısı, Asya Hükümet Windows 10 Sistemlerini .NET Enjeksiyonu ile Hedefliyor
malware 82

NetamLoader Zararlısı, Asya Hükümet Windows 10 Sistemlerini .NET Enjeksiyonu ile Hedefliyor

NetamLoader malware, Asia'daki government Windows 10 sistemlerini hedefliyor; .NET yükleme çerçevesinin adlandırılmamış bir sürümü kullanılarak özel hükümet yapılarına yönelik saldırı gerçekleşiyor.

01.11.2026 10:02 The Hacker News US
Microsoft Graph API Değişiklik Bildirimleriyle Veri Sızıntısı için Kullanım
malware 78

Microsoft Graph API Değişiklik Bildirimleriyle Veri Sızıntısı için Kullanım

Microsoft Graph API değişiklik bildirimlerini kullanarak veri sızdırma yöntemleri inceleniyor; tehdit aktörleri Outlook ve Teams üzerinden kalıcı/stealth sızıntı için Graph API bildirimlerini istismar ediyor.

04.11.2026 19:22 NetSPI US
APT29 Bağlantılı Saldırganlar Web Analitik Script’ini Ele Geçirerek iOS ve Android İstismarını Dağıtıyor
malware 78

APT29 Bağlantılı Saldırganlar Web Analitik Script’ini Ele Geçirerek iOS ve Android İstismarını Dağıtıyor

APT29 bağlantılı aktörler, web analiz aracı tedarik zinciri saldırısı ve sahte alanlar üzerinden iOS/Android kullanıcılarını hedefleyen watering hole saldırısı gerçekleştirdi. Enjekte edilen JavaScript cihaz ve tarayıcı bilgilerini topluyor.

04.11.2026 17:27 The Hacker News US
Hackers used well-known tricks to carry out a $6.34 billion heist
malware 78

Hackers used well-known tricks to carry out a $6.34 billion heist

Siber güvenlik haberinde, North Korea bağlantılı saldırganların sahte iş görüşmesi ve zararlı indirme ile Binance sistemine sızdığı ve milyar dolarlık hırsızlık yaptığı ifade ediliyor. Olay, sosyal mühendislik ve zararlı yazılım kalıplarını tekrar gündeme getiriyor.

03.11.2026 22:04 Wired Security US
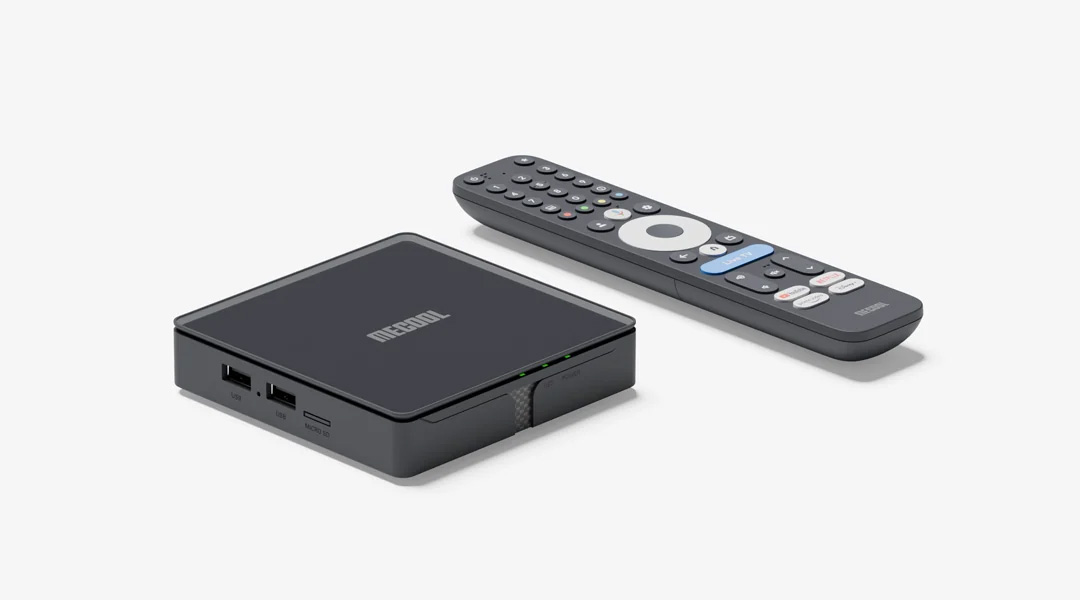
Google, 1.3 milyon Android TV kutusunda gizli olarak çalışan botnet'i feshetti
malware 78

Google, 1.3 milyon Android TV kutusunda gizli olarak çalışan botnet'i feshetti

Google, 1.3 milyon Android TV kutusu üzerinde yürütülen botnet kampanyasının sponsoru/operatörüyle bağlantısını keserek tehdit yüzeyini azaltmıştır. Olay, akıllı TV cihazlarındaki güvenlik açıklarına ve zararlı altyapıya dikkat çekmektedir.

03.11.2026 20:08 Ars Technica US
Sahte İş Görüşmeleri ve Yapay Zeka Aracı İstismarı, Binance'teki 6,43 Milyar Dolarlık Hırsızlığa Yol Açtı
malware 78

Sahte İş Görüşmeleri ve Yapay Zeka Aracı İstismarı, Binance'teki 6,43 Milyar Dolarlık Hırsızlığa Yol Açtı

The Hacker News haberine göre Binance, kayda değer bir hırsızlığın sofistike çok aşamalı bir kampanyanın sonucu olduğunu açıkladı; sahte Homebrew kurulumu ve işe alım odaklı sosyal mühendislik saldırıları bu olayın parçasıydı.

03.11.2026 19:55 The Hacker News US
Düşmanınızı Tanıyın: 2026'da Tarayıcı Tabanlı Saldırı Teknikleri
malware 78

Düşmanınızı Tanıyın: 2026'da Tarayıcı Tabanlı Saldırı Teknikleri

2026 için tarayıcı tabanlı saldırı tekniklerini özetleyen haber, çoğu ihlalin tarayıcı oturumu içinde başladığını ve saldırı zincirinin tarayıcı üzerinde gerçekleştiğini ifade ediyor.

30.09.2026 14:58 The Hacker News US
malware 78

Bitget, üçüncü taraf güvenlik ürünlerindeki zero-day nedeniyle hacked

Bitget, üçüncü parti güvenlik ürünlerindeki zero-day açığı kullanılarak saldırıya uğradı ve önceki hafta 387.5 milyon dolar çalındı. Olay güvenlik tedarik zinciri ve siber güvenlik önlemlerinin önemini ortaya koyuyor.

30.09.2026 14:11 BleepingComputer US
malware cybersecurity cryptocurrency
malware 72

Rus APT Star Blizzard, Son Saldırılarda ‘RedFlick’ Enfeksiyon Zinciri Kullanıyor

Star Blizzard APT’nin RedFlick enfeksiyon zinciri ve CosmicPulse arka kapısı kullanımıyla daha geniş phishing saldırıları gerçekleştirdiği bildiriliyor; tehdit söz konusu ağ güvenliği ve malware kontekstinde değerlendiriliyor.

30.09.2026 13:59 SecurityWeek US
siber tehdit APT phishing
China-nexus UAT-11587, Antino backdoor ile Asya’daki hükümet ve politika örgütlerini hedefliyor

China-nexus UAT-11587, Antino backdoor ile Asya’daki hükümet ve politika örgütlerini hedefliyor

30.09.2026 13:00 72
malware 78

Saldırganlar ChatGPT Özel GPT’lerini Kötü Amaçlı RAT Dağıtımında Kullandı

Custom GPT'ler kullanılarak çok yönlü bir RAT dağıtımı tespit edildi. Saldırganlar sahte ChatGPT Custom GPT'leri ve ClickFix'i kullanarak çok aşamalı bir tehdit oluşturuyorlar; olay sayısı en az 40 olarak raporlandı.

30.09.2026 12:14 Security Affairs IT
malware ransomware? no discovery
malware 78

JadePuffer Kriminalleri Azure Kimliklerini Ele Geçirip Bulut Kaynaklarını Tahrip Etti

JadePuffer siber tehdidi, çalınan Azure kimlikleriyle bulut kaynaklarını tahrip etmek için kullanıldı; bu olay ajanlık ransomware kavramını doğrulayarak bulut ortamlarında yeni tehdit dinamiklerini ortaya koydu.

30.09.2026 05:00 NCSC-FI News FI
malware cloud-security azure
malware 78

Bir Yapay Zeka Ajanı İçeren Carbonato Botneti, Hack'lenmiş Docker Hostlarına Kurulum Yapıyor

Carbonato adlı botnet, güvenliği zayıf Docker daemonlarını hedefleyerek AI ajanları kuruyor ve çalınan kimlik bilgilerini saldırganlara iletiyor; dağıtık yayılan bir tehdit.

30.09.2026 05:00 NCSC-FI News FI
malware docker botnet
malware 78

Star Blizzard, RedFlick Tekniğiyle Phishing ve Kötü Amaçlı Yazılım Dağıtımını Geliştiriyor

Star Blizzard, RedFlick adlı yeni bir dağıtım tekniğiyle CosmicPulse adlı backdooru ekarte etmeden tek kullanıcı etkileşimiyle yayılmayı kolaylaştırıyor; aynı dönemde büyük ölçekli phishing saldırılarını kullanarak tespit kaçırmayı artırıyor.

30.09.2026 05:00 NCSC-FI News FI
malware phishing cyberespionage
Bir korku senaryosuna bir AI endişesi daha: kendini çoğaltan prompt enjeksiyonları

Bir korku senaryosuna bir AI endişesi daha: kendini çoğaltan prompt enjeksiyonları

30.09.2026 00:34 72
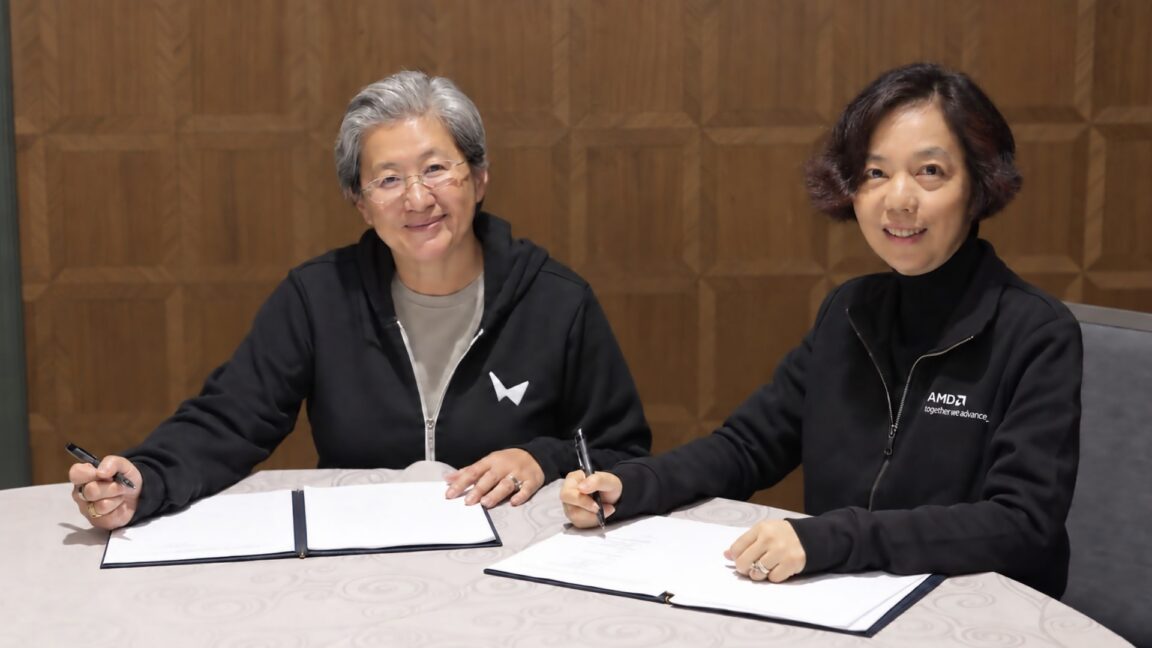
AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor
malware 78

AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor

AMD, World Labs AI startup'ını 8.2 milyar dolar karşılığında satın alıyor; bu birleşme, yapay zeka alanında Nvidia karşıtı konumları güçlendirecek ve siber güvenlik/altyapı etkileri doğurabilir.

30.09.2026 00:14 Ars Technica US
artificial intelligence merger cybersecurity
malware 72

Custom ChatGPT'ler ClickFix saldırılarıyla RAT zararlı yazılımını dağıtıyor

ChatGPT temelli sahte sürümlerin sponsorlu arama sonuçları üzerinden kullanıcıları kötü amaçlı sitelere yönlendirdiği ve ClickFix saldırılarıyla RAT malware dağıtımının gerçekleştirildiği bildirildi.

29.09.2026 23:59 BleepingComputer US
malware phishing attack-vector
malware 65

Japon demiryolu işletmecileri Keio ve Tokyo Metro güvenlik ihlallerini açıkladı

Japon demiryolu operatörleri Keio ve Tokyo Metro, ransomware saldırısına maruz kalarak bazı iş sistemlerini devre dışı bıraktı ve ağlarını geçici olarak kapattı. Olayın güvenlik açıkları ve operasyonel etkileri inceleniyor.

29.09.2026 23:54 Security Affairs IT
malware ransomware network-security
1 ... 44 45 46 47 48 ... 193
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-05
Son 24 saatte dünya genelinde çok sayıda kritik güvenlik açığı raporlandı. Android CVE-2026-58868 üzerinden uzaktan kod çalıştırma riski, SonicWall GMS ve PowerSYSTEM Center’da yüksek etkiyle iki CVE’nin ortaya çıkması, Chrome 157’nin çok sayıda düzeltme içeren güncellemesi ve CWP üzerinde çok sayıda zayıflık gibi konular öne çıktı. Bu tehditler, özellikle US, FI ve UK gibi ülkelerde yaygın olarak etkilenen varlıkları hedef alıyor. Buna ek olarak, kimlik doğrulama, yetkisiz erişim ve SQL enjeksiyonu gibi zayıflıklar vurgulanıyor. Rapor, paylaşılan bağlantılar ve domain bazlı IOC’ler gibi tehdit göstergelerini de içeriyor. Genel olarak, tarama politikaları, yamaların hızlı uygulanması ve güvenlik mimarisinin güçlendirilmesi gerektiğini gösteriyor. Ayrıca veri merkezleri ve bulut altyapılarında güvenlik mimarisinin gözden geçirilmesi öneriliyor. Sonuç olarak, güncel güvenlik yamalarının uygulanması ve güvenlik süreçlerinin sıkılaştırılması hayati önem taşıyor.
Toplam Haber: 73
Yüksek Önem: 7
IOC/CVE: 20
Öne Çıkanlar
• Android CVE-2026-58868 ile kullanıcı etkileşimi olmadan uzaktan kod yürütme riski kritik seviyede değerlendirildi.
• SonicWall GMS CVE-2026-109593 ve CVE-2026-109594, yetkisiz dosya okuma ve SQL enjeksiyonu risklerini içeriyor.
• Chrome 157 sürümü 213 güvenlik düzeltmesiyle yayımlandı; 7 kritik açık kapatıldı.
• PowerSYSTEM Center CVE-2026-63017 ve CVE-2026-63774 yüksek zararlı etkilerle doğrulanmış oturum açılmış kullanıcılar üzerinde risk yaratıyor.
• CWP tarafında CVE-2026-73695 ile pre-auth RCE ve iki bağlantılı enjeksiyon yoluyla kök yetkilerine erişim potansiyeli bulunuyor.
CVE ve Açıklamaları
CVE-2026-58868
Kullanıcı etkileşimi olmadan uzaktan kod yürütme potansiyeli
CVE-2026-109593
End-of-Life SonicWall GMS’ta kimliksiz dosya okuma, hassas verinin sızması
CVE-2026-109594
Yetkili olmayan SQL enjeksiyonu ile veritabanı erişimi/yan etki riski
CVE-2026-63017
PowerSYSTEM Center’da yetkisiz erişim için zayıf yetkilendirme
CVE-2026-63774
PowerSYSTEM Center’da HTTP üzerinden SQL komutları çalıştırma imkanı
CVE-2026-73695
Control Web Panel’de kimlik doğrulaması olmadan RCE riski
CVE ve Açıklamaları
CVE-2026-77877
CWP’de yönlendirme aracılığıyla kök yetkilere erişim yolakları
CVE-2026-77879
CWP’de API üzerinden SQL enjeksiyonu ile yetkisiz erişim