Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 57 kayıt listeleniyor.

57
Kayıt
12
Bu sayfa
1035
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cybercrime CVE privacy
Öne çıkan haberler
macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri
malware 78

macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri

macOS Mirage, Apple Silicon üzerinde çalışan yeni bir dinamik analiz sandboxı olarak duyuruldu ve Sigma kuralları ile MITRE ATT&CK eşleştirmesi sağlanıyor. Box of Apples'ın yerini alacak bu çözümler, kapsamlı telemetry, grafiksel izleme ve live analiz özellikleri sunuyor.

13.10.2026 14:53 VirusTotal Blog US
Hacker’lar zararlı reklamları daha da kötüleştirmek için yeni yol buldu
malware 68

Hacker’lar zararlı reklamları daha da kötüleştirmek için yeni yol buldu

Spyware tedarikçileri, hedefli reklamlarda güvenlik açıklarını kötüye kullanacak yeni yöntemler geliştirdi; İsrailli bir adtech şirketinin bu süreçte rolü olduğuna dair iddialar mevcut.

15.10.2026 17:31 The Register Security GB
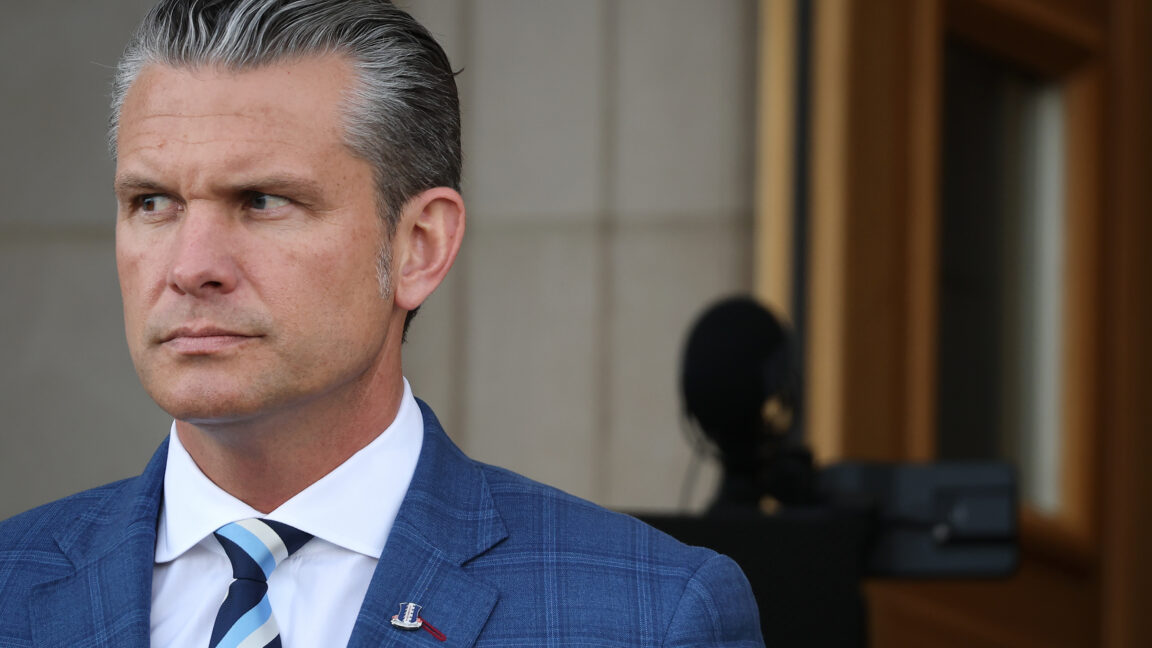
Hegseth’in şüpheli düşük T taraması ordunun %25’ine kadar potansiyel uyarı hedefleri gösterebilir
malware 65

Hegseth’in şüpheli düşük T taraması ordunun %25’ine kadar potansiyel uyarı hedefleri gösterebilir

Düşük T taramalarının Army üzerinde geniş kapsamlı uygulanmasının güvenlik ve etik kaygılar doğurabileceğine dair eleştiriler ve uzman uyarıları mevcut. Hastane/sağlık verilerinin güvenliği açısından tartışmalı bir uygulama.

16.10.2026 00:09 Ars Technica US
Tek Bir Uyarıdan 1,000 Dosyaya: Açık Bir WebDAV Malware Dağıtım Laboratuvarının İçinde
malware 85

Tek Bir Uyarıdan 1,000 Dosyaya: Açık Bir WebDAV Malware Dağıtım Laboratuvarının İçinde

Bir MDR uyarısı, siber saldırganların WebDAV sunucusu üzerinden malware dağıtımını test ettiği bir laboratuvarın keşfine yol açtı. Saldırganlar, yapay zeka kullanarak saldırı tekniklerini geliştirmekte ve hızlandırmaktadır.

20.07.2026 16:00 Rapid7 US
2026'da Suçlu AI-as-a-Service: Yeraltı Pazarının Siber Suçları Operasyonelleştirmesi
malware 85

2026'da Suçlu AI-as-a-Service: Yeraltı Pazarının Siber Suçları Operasyonelleştirmesi

Yeraltı pazarında suç odaklı yapay zeka, siber suç operasyonlarında verimliliği artırmak için kullanılmakta. Bu durum, suçluların daha önce zaman alıcı olan görevleri hızlandırmasına olanak tanıyor.

11.06.2026 16:00 Rapid7 US
Sahte OpenAI Gizlilik Filtresi Deposu Hugging Face'de 1 Numara Oldu, 244K İndirme Aldı
malware 85

Sahte OpenAI Gizlilik Filtresi Deposu Hugging Face'de 1 Numara Oldu, 244K İndirme Aldı

Hugging Face'de sahte bir OpenAI gizlilik filtresi deposu, Windows kullanıcılarına Rust tabanlı bir bilgi çalan yazılım dağıtmak için kullanıldı. Bu proje, OpenAI'nin gerçek modeliyle benzerlik göstererek kullanıcıları kandırmayı başardı.

11.05.2026 10:05 The Hacker News US
Bir Adım Önde Kalmak: Android'in Dolandırıcılık Koruma Liderliğini Güçlendirmek
malware 85

Bir Adım Önde Kalmak: Android'in Dolandırıcılık Koruma Liderliğini Güçlendirmek

Android, dolandırıcılık koruma sistemlerini güçlendirerek kullanıcılarını korumak için AI teknolojisini kullanıyor. Yeni Scam Detection özellikleri, dolandırıcılık çağrılarını ve mesajlarını tespit ederek kullanıcıların güvenliğini artırıyor.

18.03.2026 21:53 Google Security Blog US
Google Play ve Android uygulama ekosistemlerini 2025'te güvenli tutmak
malware 85

Google Play ve Android uygulama ekosistemlerini 2025'te güvenli tutmak

Google, Android uygulama ekosisteminin güvenliğini artırmak için AI destekli koruma önlemleri alıyor. 2025 yılında, 1.75 milyon zararlı uygulama engellendi ve 80,000 kötü niyetli geliştirici hesabı yasaklandı.

19.02.2026 20:00 Google Security Blog -
malware 72

Anthropic Claude'unuzun banka hesabınızı ve mali verilerinizi analiz etmesini istiyor

Anthropic'in Claude Money özelliği bankacılık verilerini Claude ile analiz etmeyi hedefliyor; güvenlik ve gizlilik riskleri potansiyel olarak gündemde.

17.09.2026 03:35 BleepingComputer US
bankacılık finans AI güvenliği
Bir Flock Kamerasına Hack Girdi. Verileri Sistemin Nasıl Çalıştığını Gösteriyor
malware 72

Bir Flock Kamerasına Hack Girdi. Verileri Sistemin Nasıl Çalıştığını Gösteriyor

Flock güvenlik kamerasının hacklenmesi ve verilerinin sızdırılması, gözetim altyapısının zayıf noktalarını ve potansiyel veri mahremiyeti risklerini ortaya koyuyor. Büyük hacimde görüntü ve log verisinin ele geçirilmesi siber güvenlik endişelerini artırıyor.

16.09.2026 13:30 Wired Security US
malware 72

Japonya’nın Dijital Ajmanı Verilere Yönelik 240.000 Kişiyi Etkileyen Veri İhlali

VPN açığı üzerinden 240.000 kişisel veri sızıntısı; Japonya Dijital Ajansı vakası.

15.09.2026 14:45 SecurityWeek US
data-breach vpn cybersecurity
malware 72

New York Seizes 12 Celebrity Deepfake Websites

New York'ta 12 deepfake web sitesi el konuldu; yapay zeka kullanılarak yüzlerden üretilen gridde cinsel içerikli içerikler üzerine yoğunlaşılmış durumda. Olay, siber güvenlik ve dijital mahremiyet bağlamında ciddi risk ve teknoloji kullanımıyla ilgili önemli bir örnek.

15.09.2026 05:00 NCSC-FI News FI
malware ai-sahtecekim deepfake
malware 78

Twitch Eklentisi 30K Kurulum ile Kullanıcıların OAuth Tokenlerini Sızdırıyor

Bir tarayıcı eklentisi, kullanıcıların Twitch OAuth tokenlerini kötüye kullanılabilecek bir hizmete sızdırıyor; bu potansiyel güvenlik boşluğu olarak tespit edildi.

14.09.2026 22:03 BleepingComputer US
security privacy malware
Çok sayıda Politikacıya Yönelik Cinsel İçerikli Derin sahte Siteler Analiz Edildi

Çok sayıda Politikacıya Yönelik Cinsel İçerikli Derin sahte Siteler Analiz Edildi

14.09.2026 14:00 68
malware 72

Revolut confirms customer data breach through fake government requests

Revolut, sahte hükümet taleplerine dayanarak müşteri verilerinin ihlal edildiğini doğruladı ve ilgili makamlara bildirimde bulundu.

12.09.2026 17:40 TechCrunch Security US
malware privacy data-breach
malware 78

Mantax Otax: Endonezyalı Mobil Fidye Yazılımı Spyware Entegrasyonu ile

Mobil fidye yazılımı ile casusluk spyware entegrasyonu yapan Mantax Otax, eski Android sürümlerinde veri şifreleme ve güncel olarak gerçek zamanlı iletişim kanalı açarak fidye talep etme amacı güden birleşik bir tehdit olarak tanımlanıyor.

11.09.2026 05:00 NCSC-FI News FI
malware mobile ransomware
Dikkat: Apple Timepiece her iki speakers'ın rızası olmadan konuşma parçacıklarını kaydedebilir

Dikkat: Apple Timepiece her iki speakers'ın rızası olmadan konuşma parçacıklarını kaydedebilir

10.09.2026 22:50 62
malware 76

Sürücü Belgesi Verileri Satışta

Karanlık ağda 153 milyon sürücü belgesi veritabanı satışta; kimlik doğrulama ve kişisel veri güvenliği açısından önemli bir tehdit.

09.09.2026 19:05 Schneier on Security US
cybersecurity privacy data-breach
malware 72

Kilit Kendini Yitirir: Geri Tüketilebilir API Anahtarları İçin Açık Bir Standart

API anahtarlarının kısa sürede geçersiz kılınması için açık bir standart önerisi sunuluyor; böylece sızdırılan kredensiyellerin etkisi hızla azaltılacak.

09.09.2026 13:00 SecurityWeek US
cybersecurity apikeys authentication
"This is the AI men actually use": Meta ads pushed apps nudifying real teens
malware 68

"This is the AI men actually use": Meta ads pushed apps nudifying real teens

Ars Technica haberine göre Meta, genç kız fotoğraflarını nudeify eden reklamları platformlarından kaldırmakta zorlandı ve bu durum dijital güvenlik, çocuk koruması ve reklam platformu güvenliği konularını gündeme getiriyor.

08.09.2026 21:43 Ars Technica US
malware advertising privacy
1 2 3 4 5
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.