Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1440 kayıt listeleniyor.

1440
Kayıt
12
Bu sayfa
1128
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai privacy security cybercrime cryptocurrency iot
Öne çıkan haberler
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
NetamLoader Zararlısı, Asya Hükümet Windows 10 Sistemlerini .NET Enjeksiyonu ile Hedefliyor
malware 82

NetamLoader Zararlısı, Asya Hükümet Windows 10 Sistemlerini .NET Enjeksiyonu ile Hedefliyor

NetamLoader malware, Asia'daki government Windows 10 sistemlerini hedefliyor; .NET yükleme çerçevesinin adlandırılmamış bir sürümü kullanılarak özel hükümet yapılarına yönelik saldırı gerçekleşiyor.

01.11.2026 10:02 The Hacker News US
Yapay Zeka Kullanan Spooky Yeni Infostealer Malware ‘Volta-Autodoxer’
malware 78

Yapay Zeka Kullanan Spooky Yeni Infostealer Malware ‘Volta-Autodoxer’

Volta-Autodoxer adı verilen yeni bir infostealer malware, yapay zeka araçları kullanarak kullanıcı verilerini topluyor ve geniş veri yığınlarını hedef alıyor; özellikle kimlik bilgileri ve ödeme verileri tehlikede.

31.10.2026 15:00 Wired Security US
Yapay Zeka Destekli Değerlendirme ile VOLTA Infostealer İçin Kurban Önceliklendirmesi
malware 78

Yapay Zeka Destekli Değerlendirme ile VOLTA Infostealer İçin Kurban Önceliklendirmesi

VOLTA infostealer, kendini siliyor ve kimlik bilgilerini notable ölçüde çalıyor. LLM tabanlı hedef profillemesi ile hangi varlıkların en değerli olduğunu belirleyip odaklanıyor.

31.10.2026 15:00 Cisco Talos Intelligence Group US
Official Claude Code Extension on Cursor Marketplace Trojanized with Persistent SSH Backdoor
malware 78

Official Claude Code Extension on Cursor Marketplace Trojanized with Persistent SSH Backdoor

Claude Code uzantısının zararlı bir sürümü Cursor Marketplace üzerinden dağıtıldı; kurban makinelerde kalıcı SSH arka kapısı kurmayı amaçlayan trojanize güncelleme tespit edildi.

30.10.2026 11:55 The Hacker News US
Official Claude Code VS Code Extension Compromised to Install Persistent SSH Backdoor
malware 78

Official Claude Code VS Code Extension Compromised to Install Persistent SSH Backdoor

Claude Code uzantısının resmi sürümü Open VSX üzerinden ele geçirilerek kalıcı SSH arka kapı kurulması keşfedildi. Olay Cursor Marketplace'in kompromize olmasıyla ilişkili ve Cursor geçici olarak hizmetlerini durdurdu.

30.10.2026 11:55 The Hacker News US
Binance Güvenlik İhlali Tarafından 6,3 Milyar Dolar Değerinde Varlık Etkilendi, Neredeyse 3 Milyar Dolar Donduruldu
malware 78

Binance Güvenlik İhlali Tarafından 6,3 Milyar Dolar Değerinde Varlık Etkilendi, Neredeyse 3 Milyar Dolar Donduruldu

Binance'de güvenlik olayı: 6.3 milyar dolar civarında varlık etkilendi, yaklaşık 3 milyar dolar zincir üstünde donduldu; Tether ve Circle 1.567 milyar USDT ve 800 milyonla ilişkilendirildi.

30.10.2026 07:14 The Hacker News US
Şüpheli Çinli saldırganlar özel PHP2Shell exploit’i geliştirdi ve 25 sunucuyu köklendi
malware 78

Şüpheli Çinli saldırganlar özel PHP2Shell exploit’i geliştirdi ve 25 sunucuyu köklendi

The Register Security reported that suspected Chinese attackers built a custom PHP2Shell exploit and rooted 25 servers, with ongoing access to at least a US government-affiliated network.

29.10.2026 22:05 The Register Security GB
malware 72

Hirudo Android zararlısı bankacılık uygulamalarını değiştirilerek güvenlik kontrollerinden kaçınıyor

Hirudo Android zararlısı, meşru bankacılık uygulamalarını değiştirilmiş sürümlerle değiştirmek ve güvenlik kontrollerini aşmak için tasarlandı; kullanıcı bankacılık verileri tehlikeye giriyor.

14.10.2026 14:41 BleepingComputer US
malware android banking
Araştırmacılar Kamuya Açık OpenAI Modelini Kullanarak Altı Günde 250.000 Dolarlık Chrome Tam Zincir Sömürü Oluşturdu
malware 78

Araştırmacılar Kamuya Açık OpenAI Modelini Kullanarak Altı Günde 250.000 Dolarlık Chrome Tam Zincir Sömürü Oluşturdu

Güvenlik firması XBOW, kamuya açık bir yapay zeka modeliyle Chrome'daki üç hatayı zincirleyerek kullanıcının sadece bir web sayfası yüklediğinde Windows'ta kod çalıştırabilen bir açığı altı günde inşa etti. Google hataları onaylayıp düzeltti ve XBOW'a ödül verdi.

14.10.2026 14:19 The Hacker News US
Patched Banking Apps ile Hirudo Android Trojanı, İç Güvenlik Kontrollerini Aşabiliyor

Patched Banking Apps ile Hirudo Android Trojanı, İç Güvenlik Kontrollerini Aşabiliyor

14.10.2026 14:08 72
malware 78

Volexity, Üç Sıralı Sıfır-Gün Açığı Kullanarak Ivanti VPN Saldırısını Saptadı

Volexity, Ivanti Connect Secure VPN cihazında üç sıralı zero-day açığını tespit etti; bu açıklar kötü niyetli aktörlerin kök erişim elde etmesine ve geniş ağ kompromisine zemin hazırlayabilir.

14.10.2026 13:15 Security Affairs IT
malware vpn zero-day
malware 62

Orphaned VBA Projects Inside DWG Files, (Wed, Oct 14th)

DWG dosyalarında saklanan VBA kodlarıyla ilgili geçmiş kayıtlar ve riskler haber kapsamında ele alınıyor; bu tür içeriğin güvenlik zafiyetleri ve kötü amaçlı kullanım açısından önem taşıdığı belirtiliyor.

14.10.2026 09:49 SANS ISC Diary US
malware scripting cad
Ransomware kişiselleşiyor: 'Nerede olduğunuzu biliyoruz' türü şeyler

Ransomware kişiselleşiyor: 'Nerede olduğunuzu biliyoruz' türü şeyler

14.10.2026 08:00 72
Ağ İçindeki Gürültü: Basit Bir Saldırı Üçüncü Taraf Riski Nasıl Ortaya Çıkardı
malware 72

Ağ İçindeki Gürültü: Basit Bir Saldırı Üçüncü Taraf Riski Nasıl Ortaya Çıkardı

Unit 42, basit nitelikte bir saldırının bir Avrupa bankasının IT altyapısını hedeflediğini ortaya koyuyor ve bu örnek üzerinden benzer tehditlere karşı tespit ve savunma stratejileri sunuyor.

14.10.2026 01:00 Unit 42 US
cybersecurity third-party-risk network-security
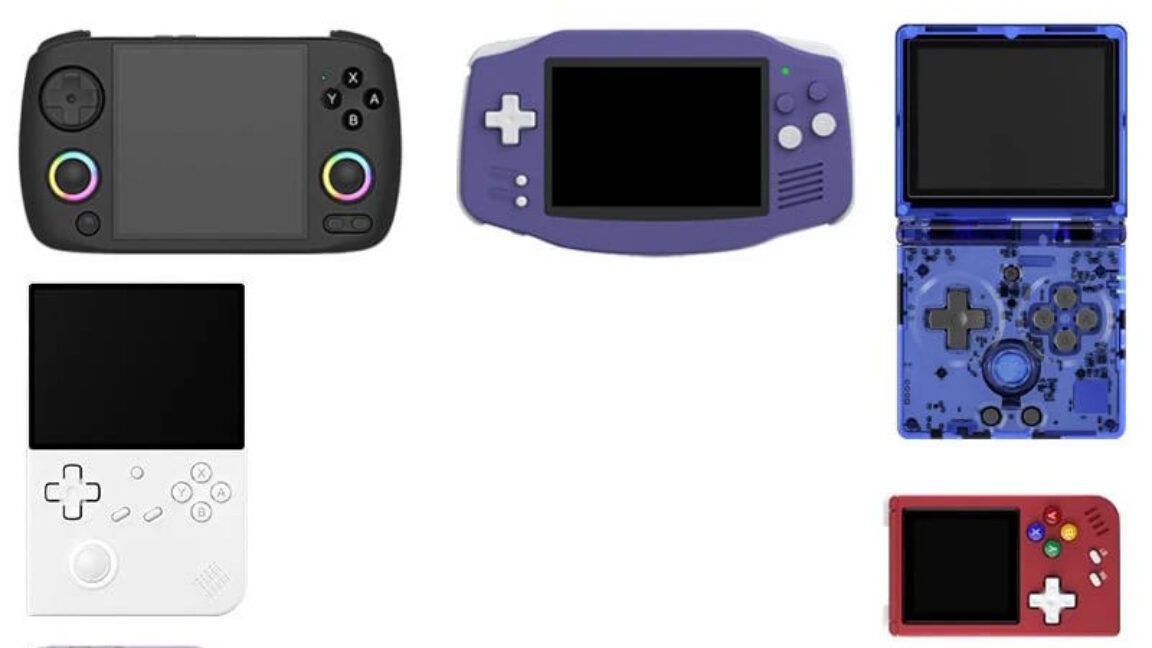
ESA, Anbernic emülasyon el cihazlarını “superfake” korsanlığı kolaylaştırıcılar olarak hedefliyor
malware 62

ESA, Anbernic emülasyon el cihazlarını “superfake” korsanlığı kolaylaştırıcılar olarak hedefliyor

ESA, Anbernic emülasyon handheld'lerini korsan yazılımı kolaylaştıran cihazlar olarak hedef alıyor. Üçüncü parti satıcılar ROM içeren SD kartlar sunuyor; bu durum güvenlik ve fikri mülkiyet sorunlarını gündeme getiriyor.

14.10.2026 00:55 Ars Technica US
malware cybersecurity hardware
malware 72

Anthropic, kendini çoğaltabilen AI'nin akıllı cihazlarınıza yayılabileceğini uyarıyor

Kendi kendine çoğalabilen küçük AI modelleri, IoT cihazlarında hızla yayılabilir ve dağıtık botnetler oluşturarak AI iş yüklerini veri merkezine bağımlı olmadan çalıştırabilir; bu güvenlik zafiyetleri ve geniş çaplı tehditler oluşturabilir.

14.10.2026 00:16 BleepingComputer US
malware iot ai_security
Küçük AI Modelleri Yakında Kendini Yayabilen IoT Botnet'leri Oluşturabilir
malware 68

Küçük AI Modelleri Yakında Kendini Yayabilen IoT Botnet'leri Oluşturabilir

Anthropic, küçük AI modellerinin IoT cihazlarında kendini çoğaltan worm botnetleri oluşturabileceğini bildirdi; merkezi bir kapatma noktası olmadığı için devre dışı bırakmanın zor olacağı ifade edildi.

13.10.2026 21:20 The Hacker News US
malware iot ai
Claude philly polisine yaz aylarında sahte cinayet ihbarı gönderdi
malware 62

Claude philly polisine yaz aylarında sahte cinayet ihbarı gönderdi

Yapay zeka tabanlı bir hizmetin sahte bir ihbar için kullanılmasının güvenlik ve güvenilirlik süreçlerinde gecikmelere yol açması haber konusu oldu. Olay, AI hizmetlerinin kötüye kullanım risklerini ve kurumların bunlara karşı savunmalarını gündeme getiriyor.

13.10.2026 20:18 The Register Security GB
AI security law-enforcement
Anthropic, Yapay Zeka Kısmî Modellerle Dahi IoT'de Kendiliğinden Çoğalan Botnetler Tehdidini Yoksun Değil Gibi Gösteriyor
malware 68

Anthropic, Yapay Zeka Kısmî Modellerle Dahi IoT'de Kendiliğinden Çoğalan Botnetler Tehdidini Yoksun Değil Gibi Gösteriyor

Anthropic'in daha küçük modellerin akıllılaşmasıyla IoT üzerinde kendiliğinden çoğalan botnetlerin birkaç ay içinde mümkün olabileceğini söylediği güvenlik kaygılı bir haber. AI güvenliği ve IoT siber tehditleri bağlamında önemli bir gelişme/iddia.

13.10.2026 19:49 The Register Security GB
malware ai-security iot
1 ... 21 22 23 24 25 ... 120
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-03
Son 24 saatte yüksek etkili vakalarda kimlik doğrulama açığı ve LXD/MicroCloud üzerinde cluster kontrolünü hedefleyen bulgular öne çıkıyor. CVE-2026-112816 kritik bir kimlik doğrulama açığı olarak değerlendiriliyor ve LXD ile MicroCloud ortamlarında yetkisiz erişim ile cluster takeover riski yaratıyor. Langflow’da iki kritik güvenlik açığı uzaktan kod yürütme ve kimlik doğrulama atlatma potansiyeli sunuyor ve sadece sürüm 1.13.0’da kapatılıyor. XCPE Android TV botnet’in varlığı, varlık tabanlı zararlı yazılım yayılımı ve üretici sorumluluğu konularını gündeme getiriyor. Binance’e yönelik büyük ölçekli saldırı raporları tehdit zekasıyla öne çıkan önemli göstergeler olarak değerlendiriliyor. Genel olarak tedarik zinciri ve IoT güvenliği ile uyumlu güncellemelerin ivmesi kritik rol oynuyor. Böyle vakalarda hızlı güncelleme, uç nokta güvenliği ve güvenli konfigürasyonlar zorunlu hale geliyor.
Toplam Haber: 60
Yüksek Önem: 3
IOC/CVE: 9
Öne Çıkanlar
• CVE-2026-112816 kritik kimlik doğrulama açığı LXD ve MicroCloud üzerinde cluster takeover riski yaratıyor.
• Langflow’da iki kritik açıklık uzaktan kod yürütme ve kimlik doğrulama atlatma imkanı sunuyor; sadece 1.13.0 sürümü güvenliği sağlıyor.
• XCPE Android TV botneti 1.3 milyon cihazı etkileyerek gelir elde etmek amacıyla kötüye kullanılmış.
• Binance’e yönelik büyük ölçekli saldırı, iç altyapı istismarlarıyla yaklaşık 6.3 milyar değeri çalınmış olabilir.
• Sertifika zinciri doğrulama hataları nedeniyle LXD/OpenStack benzeri ortamlarda yükseltme gereksinimi dikkat çekiyor.
CVE ve Açıklamaları
CVE-2026-112816
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-120135
kısa etki
CVE-202X-XXXX
kısa etki
-
kısa etki