Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 447 kayıt listeleniyor.

447
Kayıt
12
Bu sayfa
1095
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai cybercrime privacy network-security security phishing
Öne çıkan haberler
UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor
malware 78

UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor

ASHVEIN adlı malware, HTML içinde komutlar saklayıp Ukrayna hükümetine yönelik siber saldırılar gerçekleştiriyor; UAC-0099 kümesi bu faaliyetleri yürütüyor.

08.10.2026 18:26 The Hacker News US
MonsterCloud Sahibi, Verileri Şifreleyenlere Fidye Ödemeleri İçin Gizlice Ödemeler Yaparken 19M+ Dolandırmakla Suçlanıyor
malware 78

MonsterCloud Sahibi, Verileri Şifreleyenlere Fidye Ödemeleri İçin Gizlice Ödemeler Yaparken 19M+ Dolandırmakla Suçlanıyor

Bir girişimci veya operasyon sahibi olarak gösterilen kişi, mağdurları dolandırmak ve decryptor elde etmek için saldırganlara yasa dışı ödemeler yapıldığı iddiasıyla suçlandı; mali dolandırıcılık ve siber fidye vakalarıyla ilgili bir dava söz konusu.

08.10.2026 10:41 The Hacker News US
Tetiklemeli fidye yazılımları stratejisini değiştiriyor: Şifreleme yerine veri hırsı
malware 72

Tetiklemeli fidye yazılımları stratejisini değiştiriyor: Şifreleme yerine veri hırsı

Ransomware ekiplerinin taktiği değişiyor: veri çalma ve sızdırma tehdidi ön planda. İşletmeler için veri koruma ve ihlal önleme stratejileri vurgulanıyor.

09.10.2026 19:01 Kaspersky Daily RU
ThreatsDay: Ransomware Affiliate Betrayal, WhatsApp RAT, Exposed Hacker Tools and 12 More Stories
malware 72

ThreatsDay: Ransomware Affiliate Betrayal, WhatsApp RAT, Exposed Hacker Tools and 12 More Stories

ThreatsDay kapsamında ransomware ortaklıklarının güven sorunları, açık bir sunucudan araç ve izlerin sızması, geliştirici paketlerinde kötü amaçlı kodlar ve diğer güvenlik olayları öne çıktı.

08.10.2026 20:58 The Hacker News US
Güvenlik Yardımı İçin Ödememekten Dolayı Ransomware'a Yakalandı ve Birkaç Ay İçinde İşini Kaybetti
malware 72

Güvenlik Yardımı İçin Ödememekten Dolayı Ransomware'a Yakalandı ve Birkaç Ay İçinde İşini Kaybetti

Güvenlik hizmetlerini ücretlendirmeyen bir işletme ransomware saldırısına maruz kaldı ve aylar içinde iflas etti; olay, uygun güvenlik önlemleri ve profesyonel danışmanlık ihtiyacını ortaya koyuyor.

08.10.2026 11:15 The Register Security GB
FortiBleed kanamaya devam ediyor; FBI devam eden saldırıları doğruluyor
malware 72

FortiBleed kanamaya devam ediyor; FBI devam eden saldırıları doğruluyor

FortiBleed riski sürüyor; FBI süreci doğrulayarak daha çok kurban ve fidye yazılımı gruplarının etkin olduğunu belirtti. Haber, dijital altyapıya yönelik artan tehditleri vurguluyor.

07.10.2026 13:52 The Register Security GB
Fidye Yazılımı Fixerin Dosyaları Kurtaracağını İddia Ettiği İddia Edildi, Aslında Müşterileri Dolandırdığı İddia Ediliyor
malware 68

Fidye Yazılımı Fixerin Dosyaları Kurtaracağını İddia Ettiği İddia Edildi, Aslında Müşterileri Dolandırdığı İddia Ediliyor

Ransomware çözümcüsü olarak öne sürülen bir kişi müşterilerden fidye ödemeleri sonrası farkı cebinde tuttuğu iddiasıyla dolandırıcılık suçlamalarıyla karşı karşıya. Olay, siber güvenlik ve kötü niyetli faaliyetler kapsamında değerlendiriliyor.

08.10.2026 05:29 The Register Security GB
Hafta Özeti: 0-Günler, Sahte Sertifikalar, ShinyHunters Tutuklaması, Yapay Zeka Taklidi Zararlı Yazılım ve Daha Fazlası
malware 62

Hafta Özeti: 0-Günler, Sahte Sertifikalar, ShinyHunters Tutuklaması, Yapay Zeka Taklidi Zararlı Yazılım ve Daha Fazlası

Haftalık özet, kısa süre içinde yayılan güvenlik açıklarının hızla istismar edilebildiğini, güvenli bağlantıların bile beklenmedik riskler taşıyabildiğini ve ransomware müdahalelerinde güvenilir yönlendirme ihtiyacını inceliyor.

12.10.2026 18:16 The Hacker News US
malware 85

İade Edilen Ukraynalı Adam, Conti Fidye Yazılımı Saldırılarına Katıldığını Kabul Etti

Ukraynalı Oleksii Lytvynenko, ABD'de Conti ransomware ile bağlantılı telgraf dolandırıcılığı komplosunu kabul etti. Bu saldırılar, birçok kurbanı etkileyerek büyük mali kayıplara yol açtı.

13.06.2026 17:31 HackRead GB
ransomware fidye yazılımı siber suç
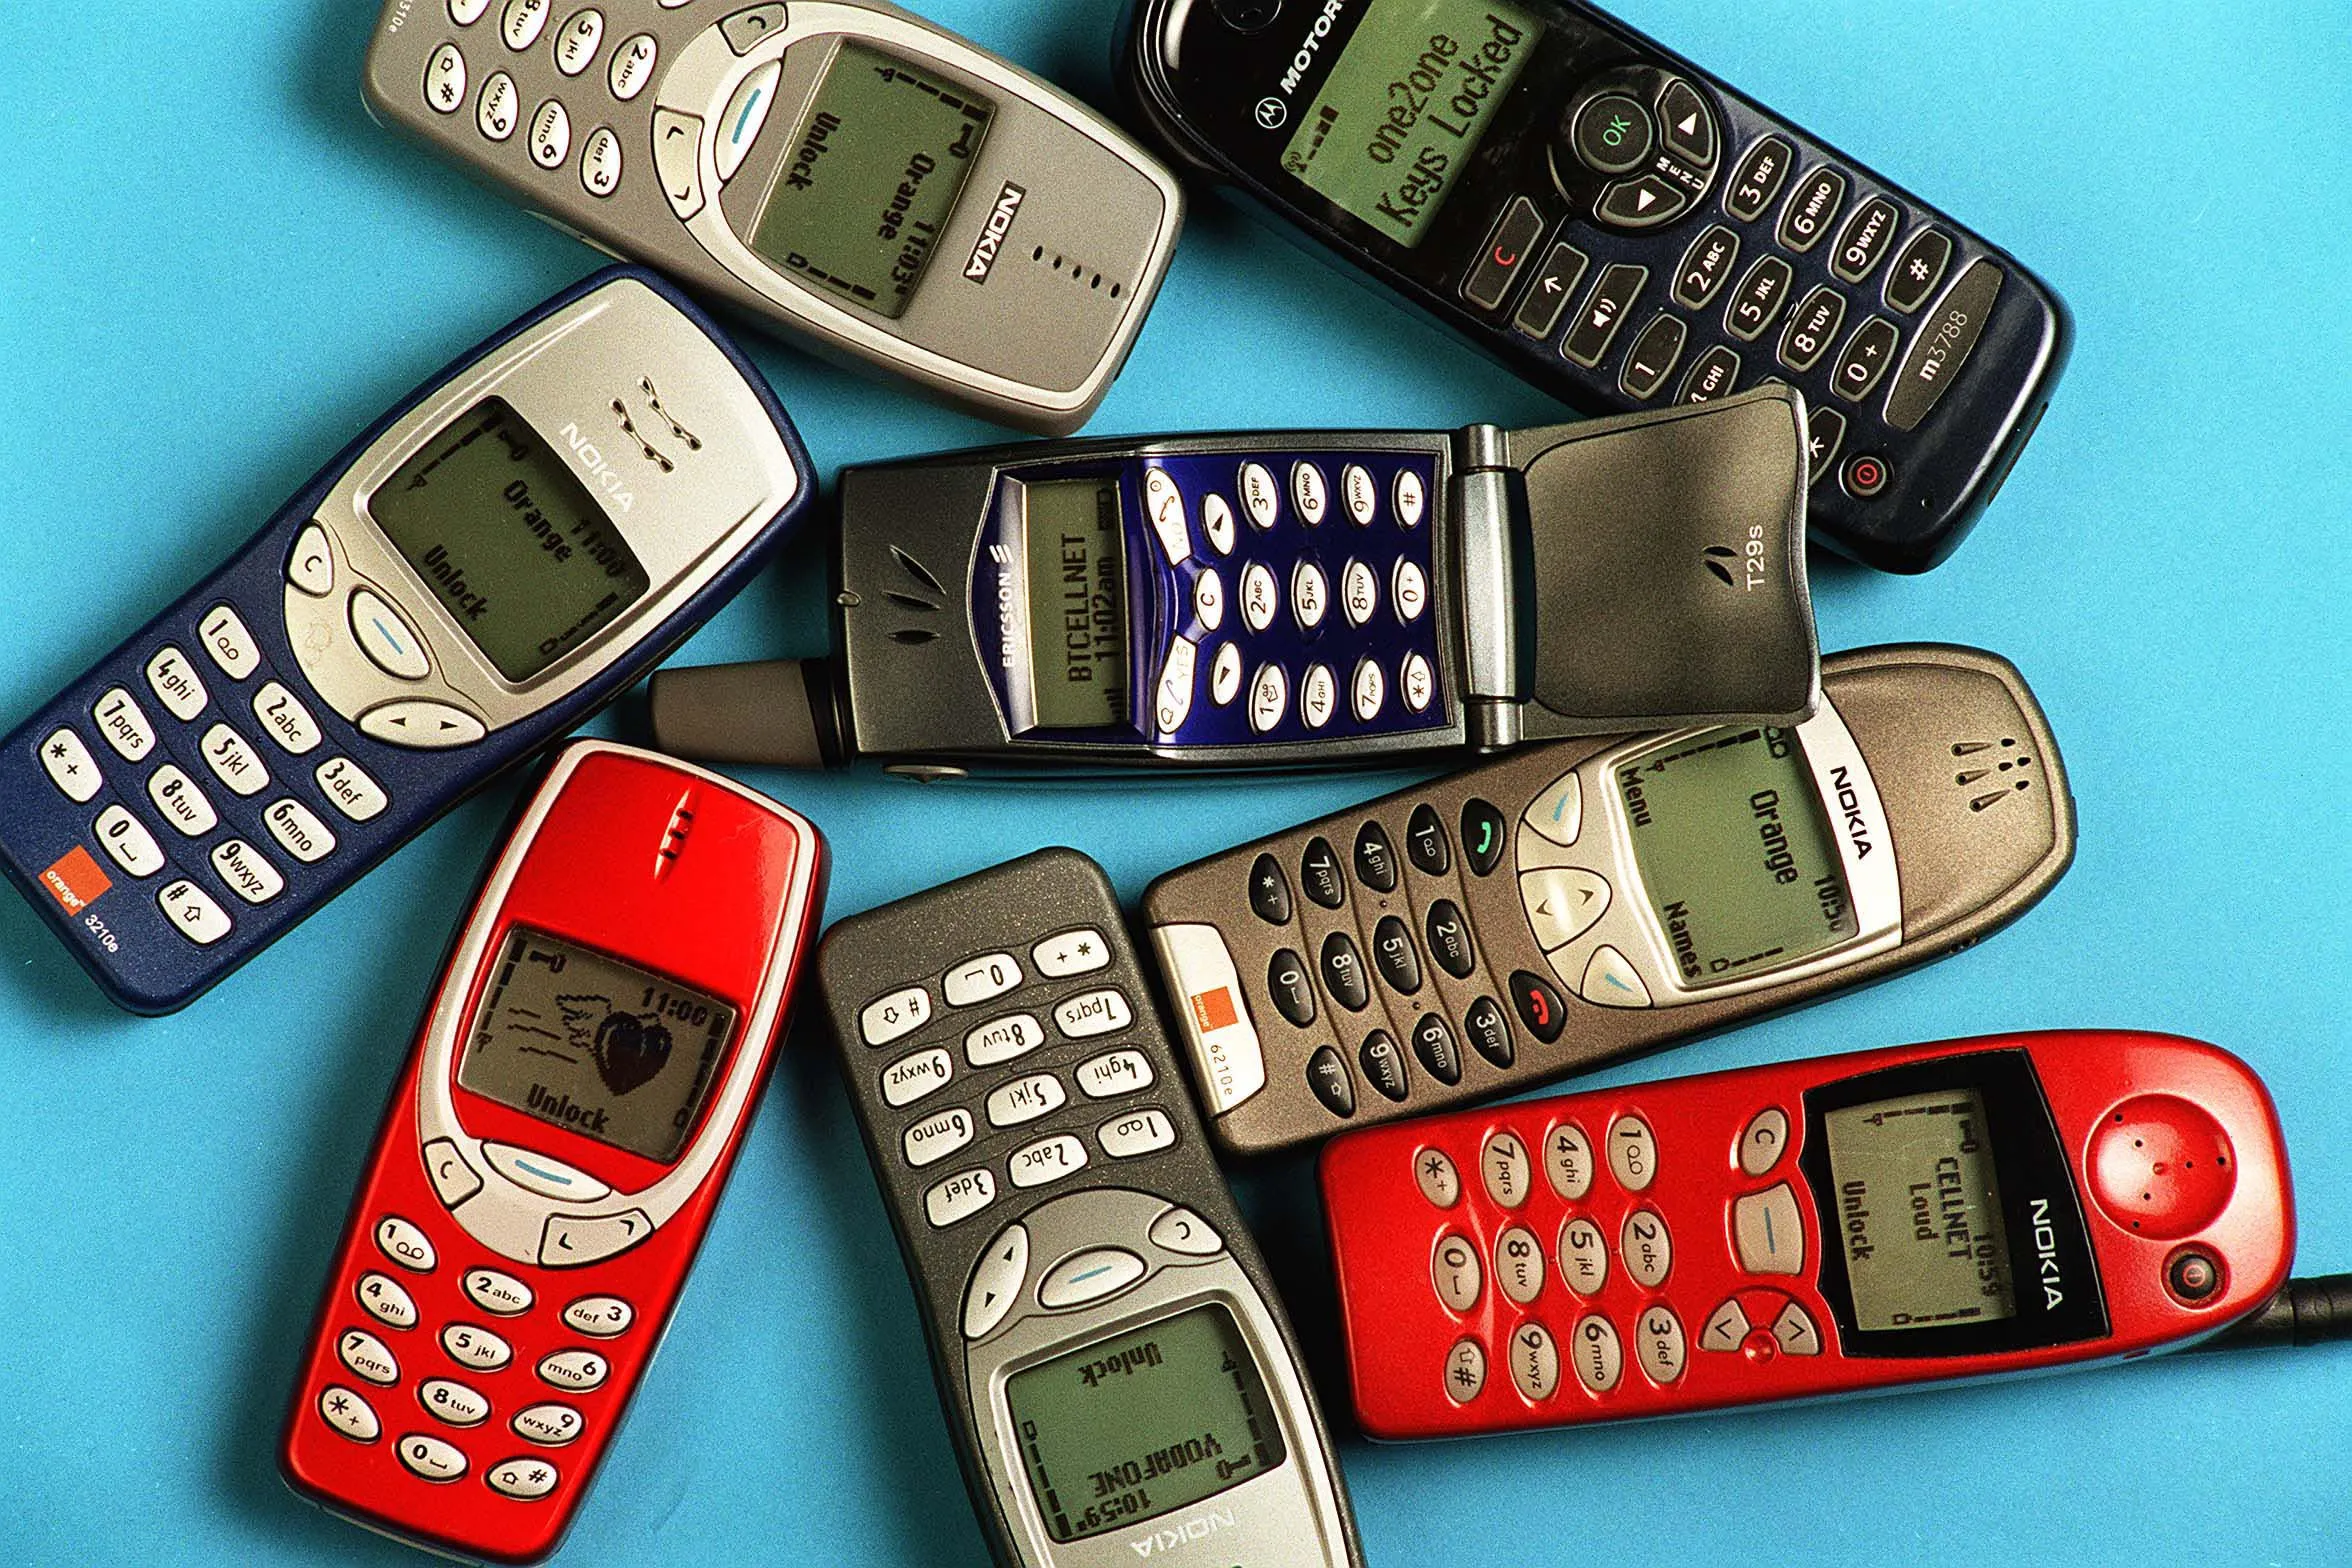
FCC, Burner Telefonları Yasaklamak İstiyor
malware 75

FCC, Burner Telefonları Yasaklamak İstiyor

FCC, burner telefonların yasaklanmasını istiyor. Bunun yanı sıra, Microsoft'un büyük bir güncellemesi ve ShinyHunters çetesinin Oracle'a yönelik bir saldırısı gündemde.

13.06.2026 13:30 Wired Security US
malware 85

Ukraynalı vatandaş, Conti ransomware operasyonundaki rolü nedeniyle suçunu kabul etti

Ukrayna vatandaşı, Conti ransomware operasyonuna yönelik komplo suçlamalarını kabul etti. Bu gelişme, siber suçların artışını ve uluslararası işbirliğinin önemini vurguluyor.

12.06.2026 20:54 BleepingComputer US
ransomware siber suç Conti
Gentlemen Fidye Yazılımı 478 Kurban İddia Ediyor, Solucan Gibi Yayılabiliyor

Gentlemen Fidye Yazılımı 478 Kurban İddia Ediyor, Solucan Gibi Yayılabiliyor

11.06.2026 19:50 85
malware 85

Otoriteler 'AudiA6' fidye yazılımı kripto aklama hizmetini kapattı

Hukuk uygulayıcıları, siber suçluların 380 milyon dolardan fazla parayı aklamak için kullandığı 'AudiA6' kripto para hizmetini kapattı. Bu operasyon, ransomware aktörlerine yönelik önemli bir darbe olarak değerlendiriliyor.

11.06.2026 18:55 BleepingComputer US
fidye yazılımı kripto para siber suç
malware 85

‘The Gentlemen’ Ransomware Grubunu Kim Yönetiyor?

Check Point Software, The Gentlemen adlı ransomware grubunun 2026 yılında en aktif ikinci grup olduğunu ve 332 kurbanı olduğunu bildirdi. Grubun, VPN ve güvenlik duvarları gibi internetle bağlantılı cihazları hedef aldığı ve hızlı bir şekilde ağları şifrelediği belirtildi.

11.06.2026 05:00 NCSC-FI News FI
ransomware siber suç Check Point
Ransomware, Illinois lisesini erken yaz tatiline gönderdi

Ransomware, Illinois lisesini erken yaz tatiline gönderdi

08.06.2026 18:46 85
malware 85

Sessiz Fidye Grubu Saldırılarda DNS Fast Flux Kullanıyor

ABD'deki hukuk firmalarına yönelik saldırılar düzenleyen bir fidye yazılımı grubu, C&C altyapısını gizlemek için DNS Fast Flux tekniğini kullanıyor. Bu durum, siber güvenlik tehditlerini artırıyor.

08.06.2026 13:31 SecurityWeek US
fidye yazılımı siber güvenlik DNS
malware 75

Ransomware Operatörleri İş Saatlerini Koruyor. Veriler Bunu Kanıtlıyor

Yapılan bir analiz, 16,699 ransomware sızıntı gönderisinin haftanın belirli günlerinde ve saatlerinde yoğunlaştığını gösteriyor. Özellikle Avrupa öğleden sonralarında zirve yapıyor ve bu durum siber güvenlik stratejileri için kritik bir bilgi sağlıyor.

01.06.2026 16:55 Security Affairs IT
ransomware siber güvenlik veri analizi
malware 85

Akira Ransomware Kill Chain'inin Yeniden Yapılandırılması

Akira ransomware saldırısının kill chain'inin yeniden yapılandırılması, saldırının başlangıç aşamalarını anlamak için kritik öneme sahip. Perimeter ve endpoint logları üzerinden yapılan analizler, saldırganların nasıl içeri girdiğini ve ne zaman domain admin erişimi sağladığını ortaya koyuyor.

28.05.2026 00:14 SANS ISC Diary US
ransomware siber güvenlik forensics
MyPillow, fidye talep eden suçlular karşısında sert mi yoksa yumuşak mı olacağına karar vermeli
malware 75

MyPillow, fidye talep eden suçlular karşısında sert mi yoksa yumuşak mı olacağına karar vermeli

MyPillow, ransomware suçlularının fidye talep etmesi üzerine, bu duruma nasıl yanıt vereceğini düşünmek zorunda. Şirketin bu tür bir siber saldırıya karşı alacağı önlemler ve yanıt stratejisi önem taşıyor.

26.05.2026 21:02 The Register Security GB
ransomware fidye siber güvenlik
malware 85

Açık Veri Tabanlarında İşleyen Gizli Fidye Yazılımı Ekonomisi

Bir araştırma, 30,515 açık veri tabanının fidye saldırılarına uğradığını ve mağdurların genellikle fidye ödemediğini gösterdi. Bu tür saldırılar, geleneksel fidye yazılımı hikayelerinden farklılık gösteriyor.

26.05.2026 20:57 Security Affairs IT
fidye yazılımı veri güvenliği siber suç
1 ... 20 21 22 23 24 ... 38
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-14
Son 24 sa içinde özellikle güvenlik açıkları ve uzaktan kod çalıştırma (RCE) riski taşıyan açıklar öne çıktı. GitLab CVE-2026-97229 üzerinden derin teknik analiz ve hızlı yama çalışmaları gerekliliği vurgulanırken, Microsoft KEV kapsamındaki birçok ürünü etkileyen savunmasızlıklar için geniş çaplı güncellemeler önerildi. Quarkus REST Data Panache ile ilgili kritik yetkisiz erişim açığı da dikkat çekti. Buna paralel olarak, çok sayıda CVE’nin güncellenmesi ve güvenlik yamalarının uygulanması gerekliliği kuvvetli şekilde gündemde oldu. Haberler arasında, güvenlik ekiplerinin acil müdahale planlarını gözden geçirmesi ve izleme kapasitesini güçlendirmesi gerektiği temasını güçlendiren bildirimler yer aldı. Genel olarak, kimlik doğrulaması olmayan uzaktan erişim tehditleri ve regülasyon/uyum gerektiren güncelleştirmeler öne çıktı. Organizasyonlar için, tespit, yamalama ve iletişim süreçlerini hızlandırmak kritik hale geldi. Ayrıca, KEV listesinde yer alan açıklar için erken uyarı ve hızlı kapatma stratejileri önem kazandı.
Toplam Haber: 96
Yüksek Önem: 10
IOC/CVE: 23
Öne Çıkanlar
• CVE-2026-97229 için GitLab üzerinde acil yamaların yayımlandığı ve etkilenmiş self-managed sürümlerin hızla güncellenmesi gerektiği vurgulandı.
• GitLab RCE açığının maksimum şiddetli CVSS 10.0 olarak değerlendirildiği ve ağ tabanlı tetikleyici ile potansiyel uzaktan kod çalıştırma riski bulunduğu belirtildi.
• Quarkus REST Data Panache için CVE-2026-87744 ile ilişkili kritik açıklık, kimlik doğrulaması olmadan uç noktalara erişim riskine yol açıyor.
• Microsoft ürünleri için KEV kapsamına giren CVE’ler ve yoğun güncelleme uyarıları yayımlandı; bazı zafiyetler kötüye kullanılabilir durumda olduğu konusunda bildirim yapıldı.
• GitLab ve diğer ürünlerde çok sayıda CVE’nin birlikte ele alınması gerektiği, geniş çaplı patch ve konfigürasyon değişiklikleri gerektiği raporlandı.
• Güvenlik danışmanları, anonime ve yazılım hatalarını hedefleyen saldırı vektörlerini azaltmak için erişim kısıtlamaları ve yapılandırma güvenliğini güçlendirme önerileri sundu.
CVE ve Açıklamaları
CVE-2026-96951
yüksek riski bulunan ve KEV listesinde yer alan istismar edilen açık
CVE-2026-XXXX
bilinmiyor
CVE-2026-YYYY
bilinmiyor
CVE-2026-ZZZZ
bilinmiyor
CVE-2026-53562
bilinmiyor
CVE-2026-53563
bilinmiyor
CVE ve Açıklamaları
CVE-2026-53564
bilinmiyor
CVE-2026-79610
bilinmiyor
CVE-2026-102700
bilinmiyor
CVE-2026-102701
bilinmiyor
CVE-2026-58280
bilinmiyor
CVE-2026-66822
bilinmiyor
CVE ve Açıklamaları
CVE-2026-69651
bilinmiyor
CVE-2026-70161
bilinmiyor
CVE-2026-70165
bilinmiyor
CVE-2026-70174
bilinmiyor
CVE-2026-70190
bilinmiyor
CVE-2026-70197
bilinmiyor
CVE ve Açıklamaları
CVE-2026-83520
bilinmiyor
CVE-2026-84008
bilinmiyor