Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 35 kayıt listeleniyor.

35
Kayıt
12
Bu sayfa
1053
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cve privacy iot
Öne çıkan haberler
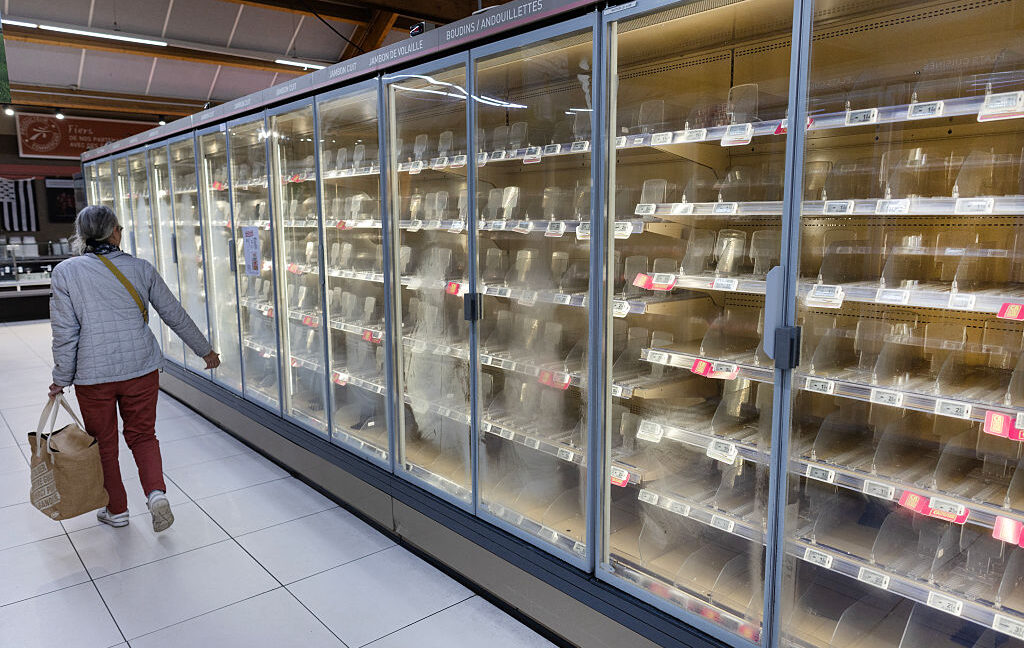
Soğutucu/akıllı cihaz güvenliği zafiyeti milyonlarca dolarlık zarara ve yangın riski doğuruyor
malware 72

Soğutucu/akıllı cihaz güvenliği zafiyeti milyonlarca dolarlık zarara ve yangın riski doğuruyor

Eski güvenliksiz IoT/akıllı cihazlar nedeniyle 700 süpermarkette zararlar ve potansiyel yangın riskleri doğuran bir güvenlik olayı bildirildi; tehdit aktörlerinin ağ güvenliğini aşması ve mali kayıplara yol açması ön planda.

15.10.2026 00:35 Ars Technica US
Ağ İçindeki Gürültü: Basit Bir Saldırı Üçüncü Taraf Riski Nasıl Ortaya Çıkardı
malware 72

Ağ İçindeki Gürültü: Basit Bir Saldırı Üçüncü Taraf Riski Nasıl Ortaya Çıkardı

Unit 42, basit nitelikte bir saldırının bir Avrupa bankasının IT altyapısını hedeflediğini ortaya koyuyor ve bu örnek üzerinden benzer tehditlere karşı tespit ve savunma stratejileri sunuyor.

14.10.2026 01:00 Unit 42 US
Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü
malware 92

Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü

Kritik pre-auth RCE açığı, Orkes Conductor’da uzaktan kod çalıştırmaya izin veriyor; şu anda aktif olarak istismar ediliyor ve etkilenebilir sürümler mevcut.

19.09.2026 11:18 The Hacker News US
Yeni Ted Backdoor'ı, Kurbanların Kendi HAProxy Yapılandırmalarının İçine Gizlenerek Web Trafiğini Yakalıyor
malware 78

Yeni Ted Backdoor'ı, Kurbanların Kendi HAProxy Yapılandırmalarının İçine Gizlenerek Web Trafiğini Yakalıyor

Ted adında bir backdoor, hedeflenen HAProxy yük dengeleyicilerine gömülü olarak tespit edildi; bu backdoor web trafiğini yakalıyor ve ziyaretçilere değiştirilmiş sayfalar sunuyor. Saldırganlar, kod yürütme yetkisi elde ederek implantı kuruyor.

04.09.2026 17:51 The Hacker News US
BGP Yönlendirme ile Zararlı Virtualizor Güncellemesi Dağıtımı ve Kalıcı Kök Erişimi
malware 78

BGP Yönlendirme ile Zararlı Virtualizor Güncellemesi Dağıtımı ve Kalıcı Kök Erişimi

BGP yönlendirme hatasıyla zararlı yazılım dağıtımı gerçekleştirilmiş ve bazı Virtualizor kurulumlarında kök erişimi ele geçirilmiştir; olay ağ güvenliği ve sanal altyapılar için kritik tehdit oluşturmaktadır.

02.09.2026 16:12 The Hacker News US
Citrix NetScaler Ön-Kimlik DoğrulamaSız Komut Enjeksiyonu Sonrası Yüklenen Web Shell'lerle Süper Kullanıcı Oluşturma ve CSSBenzeri URL'lere Haritalama
malware 72

Citrix NetScaler Ön-Kimlik DoğrulamaSız Komut Enjeksiyonu Sonrası Yüklenen Web Shell'lerle Süper Kullanıcı Oluşturma ve CSSBenzeri URL'lere Haritalama

Bir güvenlik haberinde, kötü niyetli aktörlerin Citrix NetScaler ADC ve NetScaler Gateway üzerinde pre-authentication komut enjeksiyonu kullanarak web shell kurduğu ve konfigürasyon verilerini çalmayı hedeflediği belirtiliyor; olaylar birçok müşteri ortamında gözlemlendi.

01.10.2026 07:35 The Hacker News US
3BB Saldırganı MeshCentral Backdoor ile Root Erişimi Sağladı, Abone Bilgilerini Hedef Aldı
malware 72

3BB Saldırganı MeshCentral Backdoor ile Root Erişimi Sağladı, Abone Bilgilerini Hedef Aldı

Bir saldırgan, MeshCentral backdoor kullanarak 3BB ağında uzaktan erişim elde etmiş ve kullanıcı kimlik bilgilerini hedeflemiştir; olay, açık bırakılan sunucular üzerinden tespit edilmiştir.

14.09.2026 21:01 The Hacker News US
Chrome 0-gün, Yönlendirici Ele Geçirme, Kod Tedarik Zinciri Saldırısı ve Daha Fazlası – Haftalık Özette
malware 72

Chrome 0-gün, Yönlendirici Ele Geçirme, Kod Tedarik Zinciri Saldırısı ve Daha Fazlası – Haftalık Özette

Chrome 0-day açığı ve yönlendirici istismarlarıyla birlikte, yazılım tedarik zinciri saldırısı ve güvenli ağ yönetimi protokolü haberleri derlendi. Güvenlik açısından cihazlar ve ağlarda yeni zafiyetler ve savunmalar gündeme geliyor.

07.09.2026 17:36 The Hacker News US
malware 72

Çinli hackerlar çoklu teknolojileri istismar ederek hükümet verilerini çaldı

Çinli saldırganlar ZyXEL anahtarlayıcılar ve WordPress exploitleriyle devlet verilerini çalmaya çalıştı; çok sayıda kurulu cihaz ve veritabanı etkilenmiş görünüyor.

22.09.2026 23:35 BleepingComputer US
malware network-security wordpress
malware 65

Ribon Uygulamaları Hack'iyle BigCommerce Verileri Çalındı

Ribon'un ele geçirilen BigCommerce uygulama anahtarı nedeniyle müşteri verileri çalındı. Entegrasyon güvenliği ve uygulama anahtarlarının korunması kritik riskler arasında.

22.09.2026 20:58 SecurityWeek US
siber güvenlik malware network-security
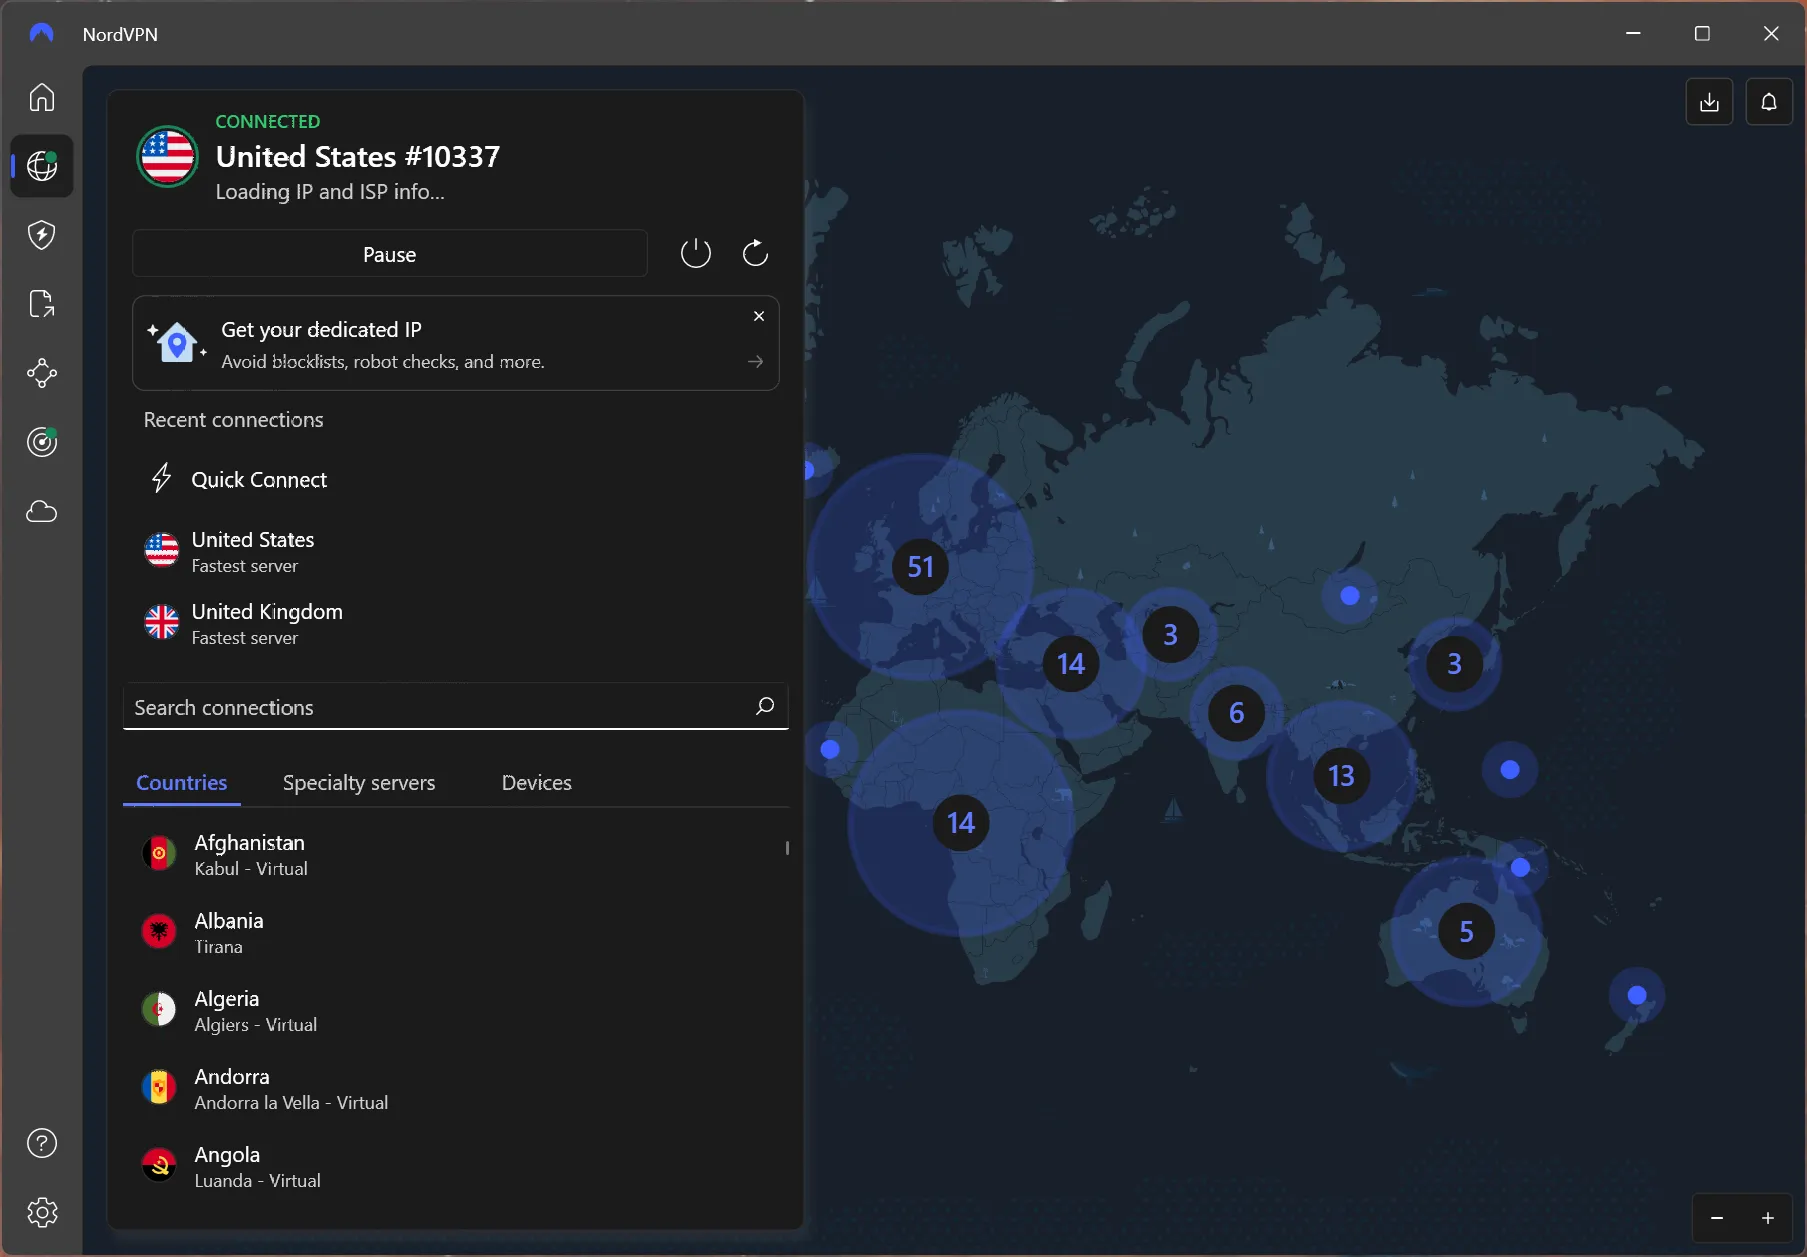
6 En İyi VPN Hizmeti (2026), Test Edildi ve İncelendi
malware 65

6 En İyi VPN Hizmeti (2026), Test Edildi ve İncelendi

VPN servislerinin güvenlik, hız ve güvenilirlik açısından 2026 sürümleri test edilip değerlendirilmiştir; bazı hizmetler diğerlerinden daha avantajlı bulunmuştur.

19.09.2026 12:00 Wired Security US
Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü

Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü

19.09.2026 11:18 92
malware 72

Uluslararası Operasyonla NightmareStresser DDoS Hizmeti Kesintiye Uğratıldı

NightmareStresser adlı DDoS hizmetinin uluslararası operasyonla devre dışı bırakıldığı bildirildi. Hizmet yaklaşık 2022’den beri faaldi ve DDoS saldırıları için kullanılabiliyordu.

18.09.2026 13:12 SecurityWeek US
DDoS malware network-security
malware 72

Fortinet Açığı Yoluyla Tayland Yayın Sağlayıcısı Hacklendi

Fortinet açığı nedeniyle bir Tayland internet sağlayıcısına yönelik siber saldırı rapor edildi; saldırganlar keşif ve yetki yükseltme araçlarıyla ağ içinde hareket etmiş.

15.09.2026 16:33 SecurityWeek US
siber-güvenlik network-security vulnerability
3BB Saldırganı MeshCentral Backdoor ile Root Erişimi Sağladı, Abone Bilgilerini Hedef Aldı

3BB Saldırganı MeshCentral Backdoor ile Root Erişimi Sağladı, Abone Bilgilerini Hedef Aldı

14.09.2026 21:01 72
malware 72

XWorm Enfeksiyonu

XWorm enfeksiyonu vakası, zararlı yazılım tespiti ve yayılım mekanizmaları bağlamında dikkat çekici bir vaka. Haberin odak noktası, enfeksiyonun analizi ve alınması gereken acil önlemlerdir.

10.09.2026 23:05 Malware Traffic Analysis US
malware network-security intrusion-detection
malware 78

AI ile güçlendirilmiş saldırı, PaperCut açıklarından yararlanarak 395 kurumu hacked yaptı

PaperCut zafiyetlerini kullanan yapay zeka destekli saldırı, çok sayıda hedefe yönelik küresel bir istismar kampanyasını gündeme getirdi; yaklaşık 395 kuruluş etkilenmiş durumda.

10.09.2026 18:55 BleepingComputer US
malware network-security threat-intelligence
malware 78

FMC açıkları fidye yazılımı ve devlet destekli siber saldırganlar tarafından istismar edildi

Cisco FMC'deki güvenlik açıklarının yamalandıktan sonra fidye yazılımı ve devlet destekli aktörler tarafından istismar edildiği bildirildi. Olaylar, güvenlik yönetim çözümlerinin saldırılara karşı öneminini bir kez daha gösteriyor.

10.09.2026 18:43 BleepingComputer US
siber güvenlik malware network-security
malware 72

Liquid Network’ten 320 Milyon Dolarlık Hırsızlık, Ardından Çoğu Geri Getirildi

Liquid Network’te 320 milyon dolarlık çökertme kaydı yaşandı; ardından çoğunu iade ettiler. Olay, kripto para tarafında güvenlik açıkları ve siber tehdit göstergelerini gösteriyor.

08.09.2026 23:35 Security Affairs IT
cybercrime blockchain cryptocurrency
malware 78

Kuzey Kore Bağlantılı Hackerlar HAProxy İçinde Backdoor Sakladı

Kuzey Kore bağlantılı aktörler, HAProxy’nin kaynak koduna backdoor sızdırarak yük dengeleyici işlevini bozmayacak şekilde C2 trafiğini gizledi ve verileri çalmayı başardı.

08.09.2026 12:11 Security Affairs IT
malware backdoor network-security
1 2 3
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-18
Son 24 saat içinde güvenlik haberlerinde kritik ve yüksek önem seviyesi iki olgu öne çıktı. IoT cihazlarına yönelik güvenlik açığı setiyle birlikte çok sayıda CVE içeren kullanıcı kimlik doğrulama bypassı ve SSRF riskleri dikkat çekti. Drupal’in RCE yamaları, npm'deki zararlı imgdecode paketi ve tedarik zinciri müdahalelerinin seviyesi de yükseldi. ICS/OT altyapısını hedefleyen uyarılar ve çoklu CVE setleri, tedarik zinciri güvenliği ile savunma optimizasyonunun önemini artırdı. Genel olarak, kimlik doğrulama güvenliği, tedarik zinciri güvenliği ve IoT/Şebeke güvenliği temasının güç kazandığı bir tablo mevcut.
Toplam Haber: 25
Yüksek Önem: 2
IOC/CVE: 8
Öne Çıkanlar
• IP kameralarını hedef alan kritik açıklar ve kalıcı kimlik doğrulama sorunları içeren CVE seti.
• ICS altyapısını hedefleyen çoklu CVE'ler ve kimlik doğrulama bypassı ile SSRF/CSRF riskleri beraber.
• Drupal'in kritik RCE yamaları ile potansiyel istismarlar yakında ortaya çıkabilir.
• MALFEX tedarik zinciri saldırısında npm paketi imgdecode ile shellcode yükleyici bulunması dikkat çekiyor.
• AOMEI güncelleme altyapısına yönelik kısa tamper pencereleriyle yeni çok aşamalı zararlı yük zinciri tespit edildi.
CVE ve Açıklamaları
CVE-2026-XXXX
kısa etki
CVE-2026-109812
kısa etki
CVE-2026-109813
kısa etki
CVE-2026-62927
kısa etki
CVE-2026-63252
kısa etki
CVE-2026-58080
kısa etki
CVE ve Açıklamaları
CVE-2026-63248
kısa etki
CVE-2026-60007
kısa etki
CVE-2026-61387
kısa etki
CVE-2026-107617
kısa etki
CVE-2026-97858
kısa etki
CVE-2026-105664
kısa etki
CVE ve Açıklamaları
CVE-2026-107336
kısa etki
CVE-2026-107333
kısa etki
CVE-2026-107362
kısa etki
CVE-2026-107361
kısa etki
CVE-2026-107337
kısa etki
CVE-2026-107335
kısa etki
CVE ve Açıklamaları
CVE-2026-107334
kısa etki
CVE-2026-110151
kısa etki