Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 2282 kayıt listeleniyor.

2282
Kayıt
12
Bu sayfa
1126
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI privacy iot cybercrime security cryptocurrency
Öne çıkan haberler
Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu
malware 85

Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu

TraderTraitor grubunun Binance'den kayda geçen 6+ milyar dolarlık hırsızlığı Kuzey Kore ile bağlantılı olarak yetkili makamlarca doğrulandı; soruşturma devam ediyor.

01.11.2026 10:03 The Hacker News US
Kuzey Koreli sahte iş görüşmesi Binance hırsızlığına yol açtı
malware 82

Kuzey Koreli sahte iş görüşmesi Binance hırsızlığına yol açtı

Kuzey Kore bağlantılı bir saldırı grubu, sahte iş görüşmesi yöntemiyle Binance'e yönelik büyük bir hırsızlık gerçekleştirdi. Olay sosyal mühendislik ve kimlik avı unsurlarını içeriyor ve dijital varlık çalınmasıyla sonuçlandı.

04.11.2026 01:04 The Register Security GB
NetamLoader Zararlısı, Asya Hükümet Windows 10 Sistemlerini .NET Enjeksiyonu ile Hedefliyor
malware 82

NetamLoader Zararlısı, Asya Hükümet Windows 10 Sistemlerini .NET Enjeksiyonu ile Hedefliyor

NetamLoader malware, Asia'daki government Windows 10 sistemlerini hedefliyor; .NET yükleme çerçevesinin adlandırılmamış bir sürümü kullanılarak özel hükümet yapılarına yönelik saldırı gerçekleşiyor.

01.11.2026 10:02 The Hacker News US
Inside KeyDrift: Analyzing historical UAT-11473 activity on Cisco SD-WAN
malware 82

Inside KeyDrift: Analyzing historical UAT-11473 activity on Cisco SD-WAN

Talos, UAT-11473 adlı gelişmiş bir APT'nin Cisco SD-WAN Catalyst Controller’larındaki kimlik doğrulama açığını istismar ederek yetkisiz erişim elde ettiğini ve KeyDrift adlı zararlı yazılımı konuşlandırdığını rapor etti.

29.10.2026 00:32 Cisco Talos Intelligence Group US
Hackers used well-known tricks to carry out a $6.34 billion heist
malware 78

Hackers used well-known tricks to carry out a $6.34 billion heist

Siber güvenlik haberinde, North Korea bağlantılı saldırganların sahte iş görüşmesi ve zararlı indirme ile Binance sistemine sızdığı ve milyar dolarlık hırsızlık yaptığı ifade ediliyor. Olay, sosyal mühendislik ve zararlı yazılım kalıplarını tekrar gündeme getiriyor.

03.11.2026 22:04 Wired Security US
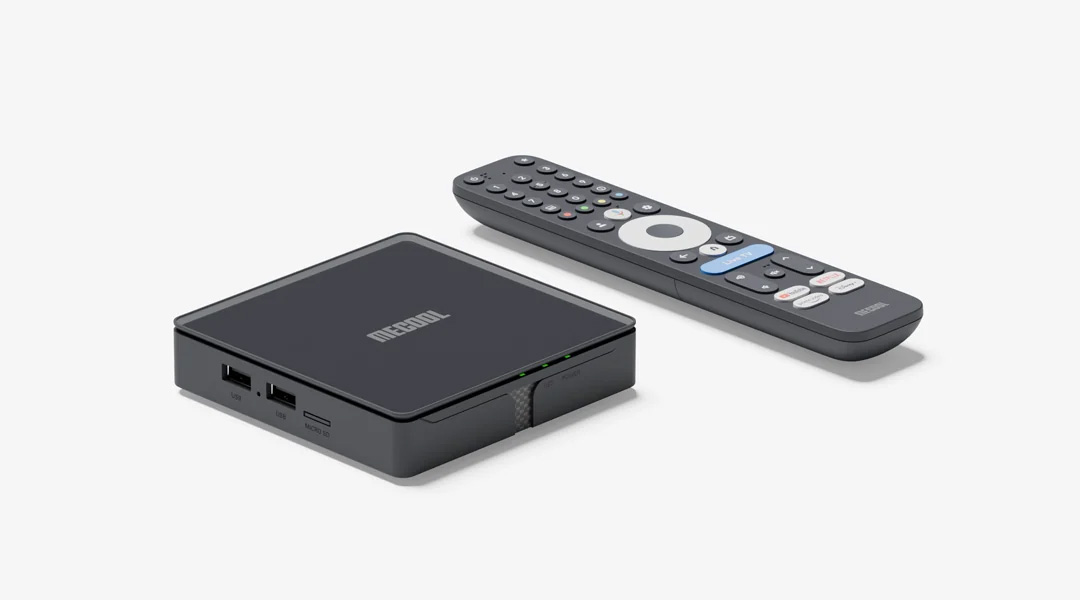
Google, 1.3 milyon Android TV kutusunda gizli olarak çalışan botnet'i feshetti
malware 78

Google, 1.3 milyon Android TV kutusunda gizli olarak çalışan botnet'i feshetti

Google, 1.3 milyon Android TV kutusu üzerinde yürütülen botnet kampanyasının sponsoru/operatörüyle bağlantısını keserek tehdit yüzeyini azaltmıştır. Olay, akıllı TV cihazlarındaki güvenlik açıklarına ve zararlı altyapıya dikkat çekmektedir.

03.11.2026 20:08 Ars Technica US
Sahte İş Görüşmeleri ve Yapay Zeka Aracı İstismarı, Binance'teki 6,43 Milyar Dolarlık Hırsızlığa Yol Açtı
malware 78

Sahte İş Görüşmeleri ve Yapay Zeka Aracı İstismarı, Binance'teki 6,43 Milyar Dolarlık Hırsızlığa Yol Açtı

The Hacker News haberine göre Binance, kayda değer bir hırsızlığın sofistike çok aşamalı bir kampanyanın sonucu olduğunu açıkladı; sahte Homebrew kurulumu ve işe alım odaklı sosyal mühendislik saldırıları bu olayın parçasıydı.

03.11.2026 19:55 The Hacker News US
cPGuard Güncelleme Kanalı Teralandı: Linux Sunucularında Backdoor ve Şifre Hash'leri Toplanıyor
malware 78

cPGuard Güncelleme Kanalı Teralandı: Linux Sunucularında Backdoor ve Şifre Hash'leri Toplanıyor

Bir güvenlik aracının güncelleme mekanizması hacklendi; zararlı betik Linux sunucularına dağıtılarak backdoor kuruldu ve kullanıcı hesap bilgilerinin karmaları ile diğer hassas dosyalar toplandı.

03.11.2026 18:16 The Hacker News US
malware 85

Infostealer'lar, AI ve %90 Ortak Payı Gentlemen grubunun Yükselişini Besliyor

Gentlemen ransomware grubu, infostealer kimlik bilgileri ve yapay zeka kullanarak 483 kurbanı hedef aldı. Grubun 2025'te ortaya çıkmasından bu yana, 2026'da 380 kurban kaydedildi.

15.06.2026 09:58 Security Affairs IT
ransomware infostealer AI
malware 85

Hackerlar Argamal Malware'ı Çalışan Hentai Oyunlarının İçine Gizliyor

Kaspersky, hentai oyun yükleyicilerinde Argamal adlı bir malware buldu. Bu malware, yetişkin siteleri ve torrentler aracılığıyla paylaşılan çalışan oyunlar içinde gizlenmiş durumda.

14.06.2026 20:46 HackRead GB
malware siber güvenlik hentai oyunlar
malware 85

İade Edilen Ukraynalı Adam, Conti Fidye Yazılımı Saldırılarına Katıldığını Kabul Etti

Ukraynalı Oleksii Lytvynenko, ABD'de Conti ransomware ile bağlantılı telgraf dolandırıcılığı komplosunu kabul etti. Bu saldırılar, birçok kurbanı etkileyerek büyük mali kayıplara yol açtı.

13.06.2026 17:31 HackRead GB
ransomware fidye yazılımı siber suç
FCC, Burner Telefonları Yasaklamak İstiyor
malware 75

FCC, Burner Telefonları Yasaklamak İstiyor

FCC, burner telefonların yasaklanmasını istiyor. Bunun yanı sıra, Microsoft'un büyük bir güncellemesi ve ShinyHunters çetesinin Oracle'a yönelik bir saldırısı gündemde.

13.06.2026 13:30 Wired Security US
malware 75

Telefon bataryası hızlı mı tükeniyor? Malware, sekiz olası faktörden biri - kesin olarak nasıl anlayabilirsiniz

Telefon bataryalarının hızlı tükenmesinin sekiz olası nedeni arasında malware bulunuyor. Kullanıcılar, batarya degradasyonunu tanımlamak ve düzeltmek için bir kontrol listesi kullanabilir.

13.06.2026 12:00 ZDNet Security US
malware batarya mobil cihaz
malware 85

Atomic Arch Kampanyası 20'den Fazla Linux AUR Paketini Ele Geçirerek Malware Dağıtıyor

Atomic Arch kampanyası, AUR sahiplik transferlerini kötüye kullanarak 20'den fazla Linux paketini ele geçirdi ve bu paketler aracılığıyla rootkit benzeri malware dağıttı.

12.06.2026 21:17 HackRead GB
malware Linux siber güvenlik
malware 85

Ukraynalı vatandaş, Conti ransomware operasyonundaki rolü nedeniyle suçunu kabul etti

Ukrayna vatandaşı, Conti ransomware operasyonuna yönelik komplo suçlamalarını kabul etti. Bu gelişme, siber suçların artışını ve uluslararası işbirliğinin önemini vurguluyor.

12.06.2026 20:54 BleepingComputer US
ransomware siber suç Conti
INTERPOL Operasyonu Sniper Dz Phishing Platformunu Kapatıyor, Yöneticiyi Tutukluyor

INTERPOL Operasyonu Sniper Dz Phishing Platformunu Kapatıyor, Yöneticiyi Tutukluyor

12.06.2026 11:52 85
Gentlemen Fidye Yazılımı 478 Kurban İddia Ediyor, Solucan Gibi Yayılabiliyor

Gentlemen Fidye Yazılımı 478 Kurban İddia Ediyor, Solucan Gibi Yayılabiliyor

11.06.2026 19:50 85
Tehditler Günü Bülteni: Solucan Kodu Sızdırıldı, AI Ajanı Phished, Claude Kodu Yamanlandı + 28 Yeni Hikaye
malware 85

Tehditler Günü Bülteni: Solucan Kodu Sızdırıldı, AI Ajanı Phished, Claude Kodu Yamanlandı + 28 Yeni Hikaye

Bu hafta siber güvenlikte dikkat çekici olaylar yaşandı. Kamuya açık bir depoda tedarik zinciri saldırı kiti ve tarayıcıları klonlayan bir RAT ortaya çıktı. Ayrıca, AI ajanlarının gerçek kimlik bilgilerini sızdırabileceği araştırmalarla kanıtlandı.

11.06.2026 16:20 The Hacker News US
siber güvenlik malware AI
malware 85

Saldırganlar, AsyncRAT Kötü Amaçlı Yazılımını Yaymak İçin Sahte Claude Kılavuzları ve AI PDF'leri Kullanıyor

Siber saldırganlar, sahte belgeler aracılığıyla AsyncRAT kötü amaçlı yazılımını yaymak için Windows sistemlerini hedef alıyor. PowerShell ve Defender dışlamaları kullanarak bu saldırıları gerçekleştiriyorlar.

11.06.2026 16:20 HackRead GB
malware siber saldırı Windows
2026'da Suçlu AI-as-a-Service: Yeraltı Pazarının Siber Suçları Operasyonelleştirmesi
malware 85

2026'da Suçlu AI-as-a-Service: Yeraltı Pazarının Siber Suçları Operasyonelleştirmesi

Yeraltı pazarında suç odaklı yapay zeka, siber suç operasyonlarında verimliliği artırmak için kullanılmakta. Bu durum, suçluların daha önce zaman alıcı olan görevleri hızlandırmasına olanak tanıyor.

11.06.2026 16:00 Rapid7 US
siber suç yapay zeka malware
1 ... 123 124 125 126 127 ... 191
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-04
Son 24 saat içinde önemli güvenlik olayları ve ihbarlar gündeme geldi. CWP (Control Web Panel) üzerinde çok sayıda CVE ile kritik güvenlik açıkları raporlandı ve bazıları root ayrıcalıklarına kadar uzanıyor. Siemens IoT2050 cihazlarındaki kritik açığın aktif olarak istismar edildiği bildirildi. Binance'deki hırsızlık olayı, sahte iş görüşmeleriyle sosyal mühendisliğin kurumsal güvenliğe etkisini ortaya koydu. Barracuda ürünlerinde yetkilendirme bypass ve komut enjeksiyonu potansiyeli de dikkat çekiyor. Olaylar, kimlik doğrulama eksikliği, uzaktan kod çalıştırma, dosya yazma ve yerel dosya dahil etme risklerini bir araya getiriyor. Bölgesel olarak ABD başı çekiyor; diğer etkili bölgeler Finlandiya, İtalya ve Birleşik Krallık olarak görünüyor. Genel olarak siber tehditler konferansı, tedarik zinciri güvenliği, kurumsal güvenlik ve IoT güvenliği eksenlerinde yoğunlaşmış durumda.
Toplam Haber: 98
Yüksek Önem: 6
IOC/CVE: 25
Öne Çıkanlar
• CWP üzerinde 9.3 CVSS puanlı çok sayıda ciddi açık yayımlandı ve root yetkili işlemler söz konusu.
• CWP CVEs CVE-2026-58115 benzeri kritik bir uzaktan komut çalıştırma gerektiren açık olarak raporlandı.
• Siemens SIMATIC IoT2050 cihazlarında kimlik doğrulama olmadan uzaktan komut/kod çalıştırma riski tespit edildi ve istismar bildirildi.
• Binance'deki hırsızlık, sahte iş görüşmeleriyle çalışanların kötü amaçlı yazılım kurmasını sağlayıp cüzdan altyapısını ele geçirdi.
• Barracuda ürünlerinde pre-authentication bypass ve komut enjeksiyonu potansiyeli bir arada kullanıldığında kök erişim sağlanabiliyor.
• Çok sayıda CVE listelenmiş durumda; SQL enjeksiyon, dosya yazma ve yerel PHP dosya include gibi riskler belirgin.
CVE ve Açıklamaları
CVE-2026-111497
kısa etki
CVE-2024-XXXXX
kısa etki
CVE-2026-116606
kısa etki
CVE-2026-98432
kısa etki
CVE-YYYY-NNNN
kısa etki
CVE-2026-XXXX
kısa etki
CVE ve Açıklamaları
CVE-2026-58115
kısa etki
CVE-2026-81648
kısa etki
CVE-2026-58988
kısa etki
CVE-2026-58868
kısa etki
CVE-2026-58857
kısa etki
CVE-2025-22424
kısa etki
CVE ve Açıklamaları
CVE-2025-22426
kısa etki
CVE-2025-22442
kısa etki
CVE-2025-26433
kısa etki
CVE-2026-28588
kısa etki
CVE-2026-28597
kısa etki
CVE-2026-28645
kısa etki
CVE ve Açıklamaları
CVE-2026-45514
kısa etki
CVE-2026-49923
kısa etki