Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 2547 kayıt listeleniyor.

2547
Kayıt
12
Bu sayfa
1095
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai cybercrime privacy network-security security phishing
Öne çıkan haberler
macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri
malware 78

macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri

macOS Mirage, Apple Silicon üzerinde çalışan yeni bir dinamik analiz sandboxı olarak duyuruldu ve Sigma kuralları ile MITRE ATT&CK eşleştirmesi sağlanıyor. Box of Apples'ın yerini alacak bu çözümler, kapsamlı telemetry, grafiksel izleme ve live analiz özellikleri sunuyor.

13.10.2026 14:53 VirusTotal Blog US
CyberXero WordPress ve E-Ticaret Sitelerine Yönelik Claude Kodlu Kampanyada 628,000'den Fazla Ukrayna Kaydı Çalındı
malware 78

CyberXero WordPress ve E-Ticaret Sitelerine Yönelik Claude Kodlu Kampanyada 628,000'den Fazla Ukrayna Kaydı Çalındı

AI destekli saldırı kampanyası, zayıf/yenilenebilir hedefler üzerinden ilk erişim sağlamayı amaçlıyor; Cobalt Strike ve Claude Code entegrasyonu kritik altyapıya yönelik tehdit oluşturuyor.

12.10.2026 10:26 The Hacker News US
P7 DarkSword iOS Exploit Kit Crypto Wallet Data Theft ve Uzaktan Komutlar Ekledi
malware 78

P7 DarkSword iOS Exploit Kit Crypto Wallet Data Theft ve Uzaktan Komutlar Ekledi

Yeni bir DarkSword varyantı olan P7 DarkSword, iOS üzerinde anahtar zinciri ve kripto cüzdanı verilerini çalma yeteneği ekliyor ve iki yönlü C2 iletişimini destekleyerek uzaktan komutları alabiliyor.

09.10.2026 19:29 The Hacker News US
FBI 7 Alan Adını Ele Geçirerek Flax Typhoon Araçlarını Ağıtladı ve Kritik Altyapı İstismarlarını Kesintiye Uğrattı
malware 78

FBI 7 Alan Adını Ele Geçirerek Flax Typhoon Araçlarını Ağıtladı ve Kritik Altyapı İstismarlarını Kesintiye Uğrattı

ABD yetkilileri, Flax Typhoon ile ilişkili kötü amaçlı araçların operasyonlarını zorlaştırmak için 7 alan adı durdurdu ve kritik altyapılara yönelik tarama/istismar faaliyetlerini engelledi.

09.10.2026 09:39 The Hacker News US
ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor
malware 78

ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor

ABD, Çinli siber araçları hedef alarak dağıtımını engelledi ve 7 hükümet Çinli casusluğa karşı uyarıda bulundu. Olay, 2021 yılından beri cihazlara bulaşan malware faaliyetlerini kapsıyor.

09.10.2026 00:59 The Register Security GB
UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor
malware 78

UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor

ASHVEIN adlı malware, HTML içinde komutlar saklayıp Ukrayna hükümetine yönelik siber saldırılar gerçekleştiriyor; UAC-0099 kümesi bu faaliyetleri yürütüyor.

08.10.2026 18:26 The Hacker News US
16 Malicious Firefox Extensions Pose as Rabby and OKX Wallets to Steal Recovery Phrases
malware 78

16 Malicious Firefox Extensions Pose as Rabby and OKX Wallets to Steal Recovery Phrases

Güvenlik araştırmacıları, kripto cüzdan kurtarma sözlerini ve özel anahtarları çalabilen 16 zararlı Mozilla Firefox uzantısı tespit etti. Uzantılar, cüzdan portalı ve tarayıcı araçları olarak kendini gösteriyor ve içlerine malware gömülü olarak kurtarma bilgilerini ele geçirmeye çalışıyor.

08.10.2026 12:46 The Hacker News US
MonsterCloud Sahibi, Verileri Şifreleyenlere Fidye Ödemeleri İçin Gizlice Ödemeler Yaparken 19M+ Dolandırmakla Suçlanıyor
malware 78

MonsterCloud Sahibi, Verileri Şifreleyenlere Fidye Ödemeleri İçin Gizlice Ödemeler Yaparken 19M+ Dolandırmakla Suçlanıyor

Bir girişimci veya operasyon sahibi olarak gösterilen kişi, mağdurları dolandırmak ve decryptor elde etmek için saldırganlara yasa dışı ödemeler yapıldığı iddiasıyla suçlandı; mali dolandırıcılık ve siber fidye vakalarıyla ilgili bir dava söz konusu.

08.10.2026 10:41 The Hacker News US
malware 72

Rus APT Star Blizzard, Son Saldırılarda ‘RedFlick’ Enfeksiyon Zinciri Kullanıyor

Star Blizzard APT’nin RedFlick enfeksiyon zinciri ve CosmicPulse arka kapısı kullanımıyla daha geniş phishing saldırıları gerçekleştirdiği bildiriliyor; tehdit söz konusu ağ güvenliği ve malware kontekstinde değerlendiriliyor.

30.09.2026 13:59 SecurityWeek US
siber tehdit APT phishing
Birleşik Krallık işletmelerinin yarısından fazlası temel siber güvenlik becerilerinde güven eksikliği yaşıyor
malware 72

Birleşik Krallık işletmelerinin yarısından fazlası temel siber güvenlik becerilerinde güven eksikliği yaşıyor

Birleşik Krallık işletmeleri, temel siber güvenlik becerileri konusunda güven eksikliği bildiriyor; malware tespiti ve temizliği başlıca zayıflıklar olarak öne çıkıyor.

30.09.2026 13:04 The Register Security GB
China-nexus UAT-11587, Antino backdoor ile Asya’daki hükümet ve politika örgütlerini hedefliyor

China-nexus UAT-11587, Antino backdoor ile Asya’daki hükümet ve politika örgütlerini hedefliyor

30.09.2026 13:00 72
malware 78

Saldırganlar ChatGPT Özel GPT’lerini Kötü Amaçlı RAT Dağıtımında Kullandı

Custom GPT'ler kullanılarak çok yönlü bir RAT dağıtımı tespit edildi. Saldırganlar sahte ChatGPT Custom GPT'leri ve ClickFix'i kullanarak çok aşamalı bir tehdit oluşturuyorlar; olay sayısı en az 40 olarak raporlandı.

30.09.2026 12:14 Security Affairs IT
malware ransomware? no discovery
malware 78

JadePuffer Kriminalleri Azure Kimliklerini Ele Geçirip Bulut Kaynaklarını Tahrip Etti

JadePuffer siber tehdidi, çalınan Azure kimlikleriyle bulut kaynaklarını tahrip etmek için kullanıldı; bu olay ajanlık ransomware kavramını doğrulayarak bulut ortamlarında yeni tehdit dinamiklerini ortaya koydu.

30.09.2026 05:00 NCSC-FI News FI
malware cloud-security azure
malware 78

Bir Yapay Zeka Ajanı İçeren Carbonato Botneti, Hack'lenmiş Docker Hostlarına Kurulum Yapıyor

Carbonato adlı botnet, güvenliği zayıf Docker daemonlarını hedefleyerek AI ajanları kuruyor ve çalınan kimlik bilgilerini saldırganlara iletiyor; dağıtık yayılan bir tehdit.

30.09.2026 05:00 NCSC-FI News FI
malware docker botnet
malware 78

Star Blizzard, RedFlick Tekniğiyle Phishing ve Kötü Amaçlı Yazılım Dağıtımını Geliştiriyor

Star Blizzard, RedFlick adlı yeni bir dağıtım tekniğiyle CosmicPulse adlı backdooru ekarte etmeden tek kullanıcı etkileşimiyle yayılmayı kolaylaştırıyor; aynı dönemde büyük ölçekli phishing saldırılarını kullanarak tespit kaçırmayı artırıyor.

30.09.2026 05:00 NCSC-FI News FI
malware phishing cyberespionage
Bir korku senaryosuna bir AI endişesi daha: kendini çoğaltan prompt enjeksiyonları

Bir korku senaryosuna bir AI endişesi daha: kendini çoğaltan prompt enjeksiyonları

30.09.2026 00:34 72
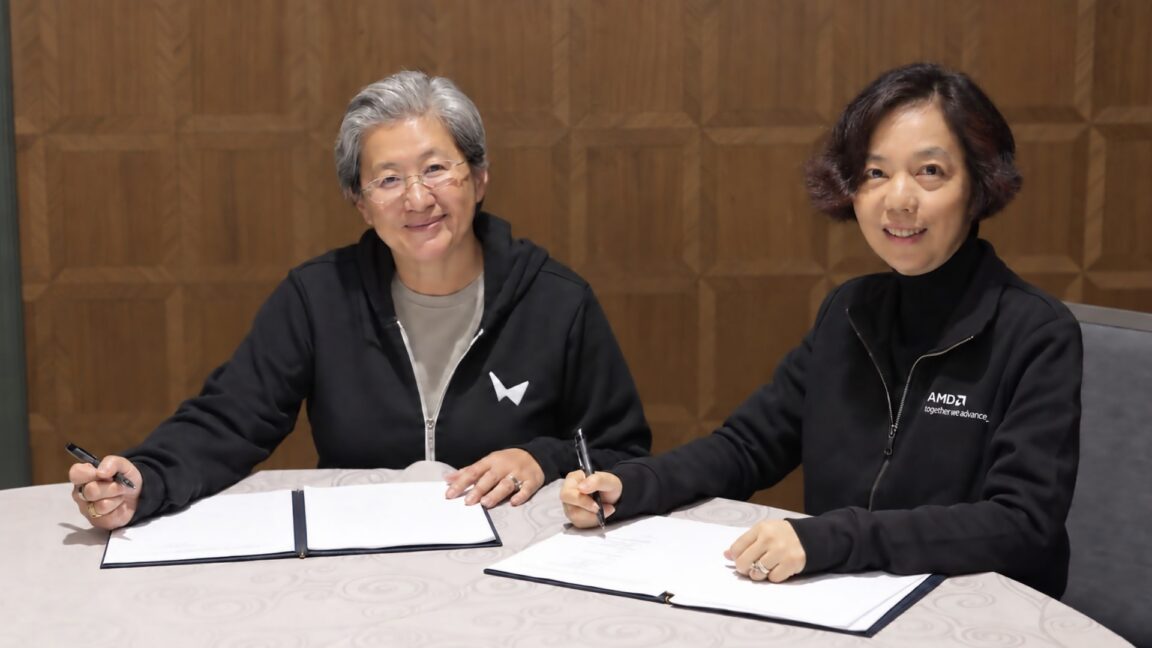
AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor
malware 78

AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor

AMD, World Labs AI startup'ını 8.2 milyar dolar karşılığında satın alıyor; bu birleşme, yapay zeka alanında Nvidia karşıtı konumları güçlendirecek ve siber güvenlik/altyapı etkileri doğurabilir.

30.09.2026 00:14 Ars Technica US
artificial intelligence merger cybersecurity
malware 72

Custom ChatGPT'ler ClickFix saldırılarıyla RAT zararlı yazılımını dağıtıyor

ChatGPT temelli sahte sürümlerin sponsorlu arama sonuçları üzerinden kullanıcıları kötü amaçlı sitelere yönlendirdiği ve ClickFix saldırılarıyla RAT malware dağıtımının gerçekleştirildiği bildirildi.

29.09.2026 23:59 BleepingComputer US
malware phishing attack-vector
malware 72

FBI, ShinyHunters üyelerinin teslim olması çağrısında bulundu; son tutuklamanın ardından

ShinyHunters grubunun liderlerinden biriyle ilgili Hollanda'daki tutuklama ve FBI'dan teslim ol çağrısı haberleştirilmiştir; ilgili kişiler siber suçlar kapsamında izlenmektedir.

29.09.2026 23:09 BleepingComputer US
cybercrime extortion fbi
LLMjacking işletme AI faturalarını hızla artırabilir – nasıl durdurulur
malware 72

LLMjacking işletme AI faturalarını hızla artırabilir – nasıl durdurulur

LLMjacking, çalınan yapay zeka kimlik bilgilerinin kötüye kullanılarak işletmelerin AI faturalarını yükseltmesiyle ilgili bir uyarı haberi. Saldırılara karşı önlemler ve izleme öneriliyor.

29.09.2026 22:09 ZDNet Security US
artificial intelligence account compromise billing abuse
1 ... 12 13 14 15 16 ... 213
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-13
Son 24 saatte özellikle ağ güvenliği açıkları, web uygulama güvenlik açıkları ve tedarik zinciri risklerine odaklanan bir dizi yüksek etkili olay raporlandı. HPE AOS-S güvenlik açıkları, WordPress Bricksforge eklentisi için aktif istismar halindeki CVE-2026-85097 ve GitLab/Regex Compiler CVE’leri öne çıktı. Ayrıca SonicWall SMA 1000 için önceden açıklanan açıklar hızla istismar edilirken, veri koruma mevzuatlarına ilişkin ciddi bir ceza haberi de gündeme geldi. Genel olarak, kimlik doğrulama atlatma, uzaktan kod yürütme ve SSRF gibi tehditler ön planda; kuruluşlar hızla yamaları uygulamalı ve savunma katmanlarını güçlendirmeli. Bu dönemde ağ güvenliği, uygulama güvenliği ve veri koruma politikaları entegrasyonu kritik olarak öne çıkıyor.
Toplam Haber: 50
Yüksek Önem: 4
IOC/CVE: 5
Öne Çıkanlar
• HPE AOS-S güvenlik açıklarının CVSS 9.8-9.3 aralığında olan çok sayıda kritik istismarı mevcut ve yönetim arayüzünden yetkisiz erişim mümkün.
• Bricksforge WordPress eklentisindeki CVE-2026-85097 için aktif istismar sürüyor ve kimlik doğrulaması olmadan uzaktan kod yürütme mümkünleşiyor.
• GitLab CI/CD Regex Compiler’da maksimum şiddette bir RCE açığı bulunuyor ve acil yamalanması gerektiği bildiriliyor.
• SonicWall SMA 1000 açığı CVE-2026-102255 için pre-auth SSRF riski taşıyor ve hızlı istismar gözlemleniyor.
• Norveç, Grindr kullanıcı verilerini yasa dışı işlediği gerekçesiyle Microsoft’a ait Xandr’a büyük bir para cezası kesti.
CVE ve Açıklamaları
CVE-2026-76742
yüksek etki, yetkisiz erişim/kimlik doğrulama atlatılması
CVE-2026-76743
yüksek etki, kimlik doğrulama bypass ve yetkisiz erişim
CVE-2026-76744
yüksek etki, buffer overflow ile uzaktan kod yürütme
CVE-2026-76745
yüksek etki, bellek bozulması ve kod yürütme
CVE-2026-76746
yüksek etki, bilgi sızdırma veya DoS
CVE-2026-76747
yüksek etki, bilgi sızdırma/DoS
CVE ve Açıklamaları
CVE-2026-102255
yüksek etki, SSRF ile uzaktan yönlendirme
CVE-2026-85097
kritik etki, uzaktan kod yürütme