Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 9 kayıt listeleniyor.

9
Kayıt
9
Bu sayfa
1079
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
ABD Ajansları Çinli Yapay Zeka Şirketlerini Claude, GPT, Gemini ve Grok’u Distilasyon Yoluyla Çalıştırmakla Suçluyor
malware/cyberwar/other 78

ABD Ajansları Çinli Yapay Zeka Şirketlerini Claude, GPT, Gemini ve Grok’u Distilasyon Yoluyla Çalıştırmakla Suçluyor

ABD kurumları Çinli AI firmalarının distilasyon saldırılarıyla önde gelen Amerikan modellerinin özelliklerini sökmeye çalıştığını ileri sürüyor; bu durum AI güvenliği ve teknoloji yarı iletken güvenirliği açısından ciddi kaygılar doğuruyor.

09.09.2026 12:32 The Hacker News US
CrowdStrike Falcon Guardian, Yapay Zeka Güvenliğinin Bir Sonraki Neslini Tanımlıyor
malware/cyberwar/other 70

CrowdStrike Falcon Guardian, Yapay Zeka Güvenliğinin Bir Sonraki Neslini Tanımlıyor

Falcon Guardian, AI destekli güvenlik çözümleriyle tehditlere karşı daha hızlı ve etkili savunma imkanı sunmayı hedefliyor. CrowdStrike, otomatikleşmiş tehdit tespiti ve yanıt kapasitesini güçlendiren mimariyi tanıtıyor.

01.09.2026 07:00 CrowdStrike US
OpenAI, Siber Yetkinliklere Sahip İlk AI Modelini Piyasaya Sundu: Kritik Yetkinliklerle
malware/cyberwar/other 68

OpenAI, Siber Yetkinliklere Sahip İlk AI Modelini Piyasaya Sundu: Kritik Yetkinliklerle

OpenAI, Astra adlı AI modelini seçilmiş ortaklara erken erişim için sunuyor; bu hamle, dijital altyapı güvenliğini güçlendirmek amacıyla güvenlik savunmalarını test etme ve geliştirme sürecini hızlandırabilir.

01.09.2026 23:00 Wired Security US
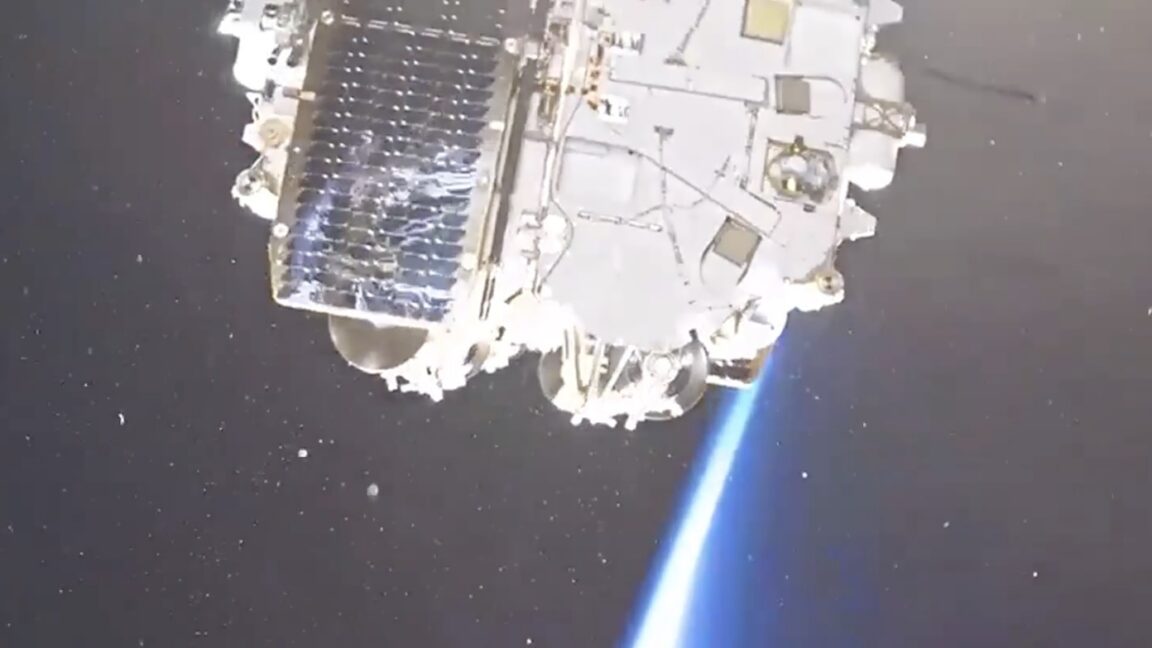
Rassvet: Rusya'nın Starlink'e rakibi başarısız mı oluyor? Bildiklerimiz
malware/cyberwar/other 58

Rassvet: Rusya'nın Starlink'e rakibi başarısız mı oluyor? Bildiklerimiz

Rassvet projesinin erken aşamadaki uydu kayıpları, uydu iletişim ağlarının güvenilirliğini ve siber güvenlik sonrası etkilerini gündeme getiriyor; başlangıçta birkaç uydu arızası bildirildi.

02.09.2026 14:15 Ars Technica US
malware/cyberwar/other 70

Comp AI Yapay Zeka-Doğumlu Uyum ve Güvenlik İçin 34 Milyon Yatırım Topladı

Girişim, AI-native uyumluluk ve güvenlik konusunda 34M yatırım elde etti; uygulama ve altyapıya yönelik sürekli güvenlik testleriyle genişlemesini planlıyor.

17.09.2026 16:00 SecurityWeek US
siber güvenlik yapay zeka uyum
malware/cyberwar/other 68

MFA'nın En Zayıf Halkası: Hesap Kurtarma Yeni Saldırı Yolu

MFA korunmayı güçlendirse de kredi hesap kurtarma süreçleri saldırı için yeni hedef haline geliyor; sosyal mühendislik saldırıları yoluyla hesap kurtarma üzerinden hesap ele geçirme riski artıyor. Güçlü kimlik doğrulama ve hizmet masası kontrolleri önem kazanıyor.

09.09.2026 17:01 BleepingComputer US
siber güvenlik authentication MFA
ABD Ajansları Çinli Yapay Zeka Şirketlerini Claude, GPT, Gemini ve Grok’u Distilasyon Yoluyla Çalıştırmakla Suçluyor
malware/cyberwar/other 78

ABD Ajansları Çinli Yapay Zeka Şirketlerini Claude, GPT, Gemini ve Grok’u Distilasyon Yoluyla Çalıştırmakla Suçluyor

ABD kurumları Çinli AI firmalarının distilasyon saldırılarıyla önde gelen Amerikan modellerinin özelliklerini sökmeye çalıştığını ileri sürüyor; bu durum AI güvenliği ve teknoloji yarı iletken güvenirliği açısından ciddi kaygılar doğuruyor.

09.09.2026 12:32 The Hacker News US
Rassvet: Rusya'nın Starlink'e rakibi başarısız mı oluyor? Bildiklerimiz

Rassvet: Rusya'nın Starlink'e rakibi başarısız mı oluyor? Bildiklerimiz

02.09.2026 14:15 58
malware/cyberwar/other 78

OpenAI’nin Astra, Sıfır-Gün Zafiyetlerini Bulmada Kritik Eşiği Aştı

OpenAI’nın Astra modeli, bağımsız olarak zero-day bugları tespit edip istismar edebilme kapasitesine ulaştı ve güvenlik dünyasında ‘kritik eşik’ olarak tanımlanan bir noktayı geçti.

02.09.2026 13:38 SecurityWeek US
siber güvenlik zero-day yapay zeka
OpenAI, Siber Yetkinliklere Sahip İlk AI Modelini Piyasaya Sundu: Kritik Yetkinliklerle

OpenAI, Siber Yetkinliklere Sahip İlk AI Modelini Piyasaya Sundu: Kritik Yetkinliklerle

01.09.2026 23:00 68
malware/cyberwar/other 68

En İyi Uç Güvenliği Yine de Yüksek Riskli Oturumları Neden Kaçırtıyor

Güvenlik uç noktaları ve ağ güvenliği bağlamında, ev kökenli proxyler ve VPNler gibi altyapılar üzerinden yapılan kötü niyetli oturumların mevcut edge güvenlik denetimleri tarafından görmezden gelinebildiği ifade ediliyor; bunun çözümü olarak oturum zenginleştirme ile ek veri noktaları kullanılarak risk tespiti ve uygulanabilirlik kararlarının güçlendirilmesi öneriliyor.

01.09.2026 17:01 BleepingComputer US
siber güvenlik ağ güvenliği oturum güvenliği
CrowdStrike Falcon Guardian, Yapay Zeka Güvenliğinin Bir Sonraki Neslini Tanımlıyor
malware/cyberwar/other 70

CrowdStrike Falcon Guardian, Yapay Zeka Güvenliğinin Bir Sonraki Neslini Tanımlıyor

Falcon Guardian, AI destekli güvenlik çözümleriyle tehditlere karşı daha hızlı ve etkili savunma imkanı sunmayı hedefliyor. CrowdStrike, otomatikleşmiş tehdit tespiti ve yanıt kapasitesini güçlendiren mimariyi tanıtıyor.

01.09.2026 07:00 CrowdStrike US
siber güvenlik yapay zeka savunma
malware/cyberwar/other 65

4 AI development skills you need, according to Andrew Ng - and what experts say he's missing

AI geliştirme becerileriyle ilgili Andrew Ng’nin önerileri ve uzmanların eksiklik olarak gördüğü yönler tartışılıyor; güvenlik ve siber/BT etkileri bağlamında yazılım üretim süreçleri yeni beceriler gerektiriyor.

26.08.2026 16:03 ZDNet Security US
artificial intelligence software-development cybersecurity
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-18
Son 24 saatte üst düzey riskleri işaret eden çoklu güvenlik olayları raporu derlenmiştir. Cisco ISE ve diğer Cisco güvenlik bileşenlerindeki sıçrama yapan kimlik doğrulama açıkları ile birlikte HPE EdgeConnect SD-WAN bileşenlerindeki çoklu CVE’ler ve Oracle, Jenkins gibi büyük yazılım dağıtımları için kritik yamalar gündemde yer aldı. CVSS 10.0 seviyesinde çoğu durum ve aktif sömürü durumları bildirilmiş durumda. Birden fazla üreticiye ait güvenlik bültenleriyle kritik düzeyde arızalar ve oturum açma/kimlik doğrulama ile ilişkili zafiyetler öne çıktı. Jenkins, Oracle ve Cisco bültenleri özellikle dikkat çekici yüksek tehditler olarak kayda geçti. Toplam 91 olayın içerisinde 8’i yüksek/kritik olarak sınıflandırıldı; US ve FI başta olmak üzere birçok ülkeden etkilenme bildirilmiş. Olaylar, kurumsal altyapılarda CSC ve SD-WAN çözümleri ile kimlik doğrulama, web arayüzü, RCE/SQLi/XSS gibi Çoklu açılara odaklanıyor. Bu durum, güncel güvenlik yamalarının uygulanması, sürüm ve bileşen denetimi ile hızlı müdahale gerekliliğini ortaya koyuyor.
Toplam Haber: 91
Yüksek Önem: 8
IOC/CVE: 22
Öne Çıkanlar
• Cisco ISE CVE-2026-76460 için aktif istismar uyarısı yapıldı; kimlik doğrulama bypass potansiyeli çok yüksek.
• HPE EdgeConnect SD-WAN Gateways/Orchestrator için bir dizi CVE ve güncelleme yayımlandı; kritik etki.
• Cisco çok sayıda güvenlik açığına ilişkin geniş kapsamlı uyarılar ve yamalar yayımladı; bazı CVE’ler 10.0 skorunda.
• Oracle Critical Security Patch Update (Sept 2026) büyük boyutlu yamalar içeriyor; yüzlerce CVE ve birçok ürün ailesi etkilendi.
• Jenkins güvenlik açığı bildirimi; 20+ CVE ile yüksek risk ve resmi düzeltme önerisi.
• Birden çok CVE ve açık, kurumsal ağ güvenliği üzerinde yüksek baskı yaratıyor; güncelleme takvimi ve uygulama sürekliliği kritik.
CVE ve Açıklamaları
CVE-2026-76460
ISE API uç noktasında kimlik doğrulama kontrollerinin yetersizliği nedeniyle uzaktan erişim ve kimlik doğrulama bypass riski.
CVE-2026-87273
Oracle ürünlerinde kritik yamalar ve çok sayıda CVE; potansiyel uzaktan kod yürütme veya yetkisiz erişim riski.
CVE-2026-76460
Tekrar edildi; aynı CVE iki kez listelenmiş olabilir; yoğun risk taşıyor.
CVE-2026-91843
Çeşitli ürünlerde kritik güvenlik açıkları; öne çıkanlar arasında kimlik/komut enjeksiyonu mevcut.
CVE-2024-XXXX
Eski sürümlerde bulunan bir açık; güncellemeyle kapatılması önerilir.
CVE-2026-87277
Oracle yaması kapsamında yüksek tehditli açık.
CVE ve Açıklamaları
CVE-2026-76460
Yineleyen güvenlik açığı; acil kapatma önerilir.
CVE-2026-92238
Jenkins eklentileriyle ilgili güvenlik açığı; güncelleme gerekliliği yüksek.
CVE-2026-92239
Jenkins eklentileriyle ilgili adlandırılan riskler.
CVE-2026-92240
Jenkins komponentlerinde CVE serisi nedeniyle risk.
CVE-2026-92005
Oracle ürün ailesinde kritik güvenlik açığı.
CVE-2026-92006
Oracle güvenlik güncellemesiyle kapatılabilir.
CVE ve Açıklamaları
CVE-2026-92007
Oracle CVE setinde güvenlik açığı.
CVE-2026-92008
Oracle CVE setinde güvenlik açığı.
CVE-2026-92009
Oracle CVE setinde güvenlik açığı.
CVE-2026-92010
Oracle CVE setinde güvenlik açığı.
CVE-2026-92127
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92128
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE ve Açıklamaları
CVE-2026-92129
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92130
Jenkins eklentileriyle ilişkili güvenlik açığı.