Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 5 kayıt listeleniyor.

5
Kayıt
5
Bu sayfa
1079
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
1.1.1.1 şimdi post-quantum DNSSEC desteğiyle 2,420 baytlık imzaları destekliyor
malware/cybersecurity/other 72

1.1.1.1 şimdi post-quantum DNSSEC desteğiyle 2,420 baytlık imzaları destekliyor

DNSSEC imzalarının post-quantum ML-DSA-44 ile doğrulanması için 1.1.1.1 üzerinde destek sunuldu. Büyük boyutlu imzaların (2,420 bayt) yönetimi ve güvenlik risklerinin azaltılması hedefleniyor.

10.09.2026 16:00 Cloudflare Security Blog US
1 Milyar Yapı Manifestosuna Ulaşmanın Aşaması
malware/cybersecurity/other 72

1 Milyar Yapı Manifestosuna Ulaşmanın Aşaması

Chainguard, konteyner build manifestelerini 1 milyar sınırına taşıdı; 3k+ görüntü ve 675k sürüm kaydı ile büyük ölçekli bir yapı/sürüm yönetimi başarısı gösterdi.

08.09.2026 14:49 The Hacker News US
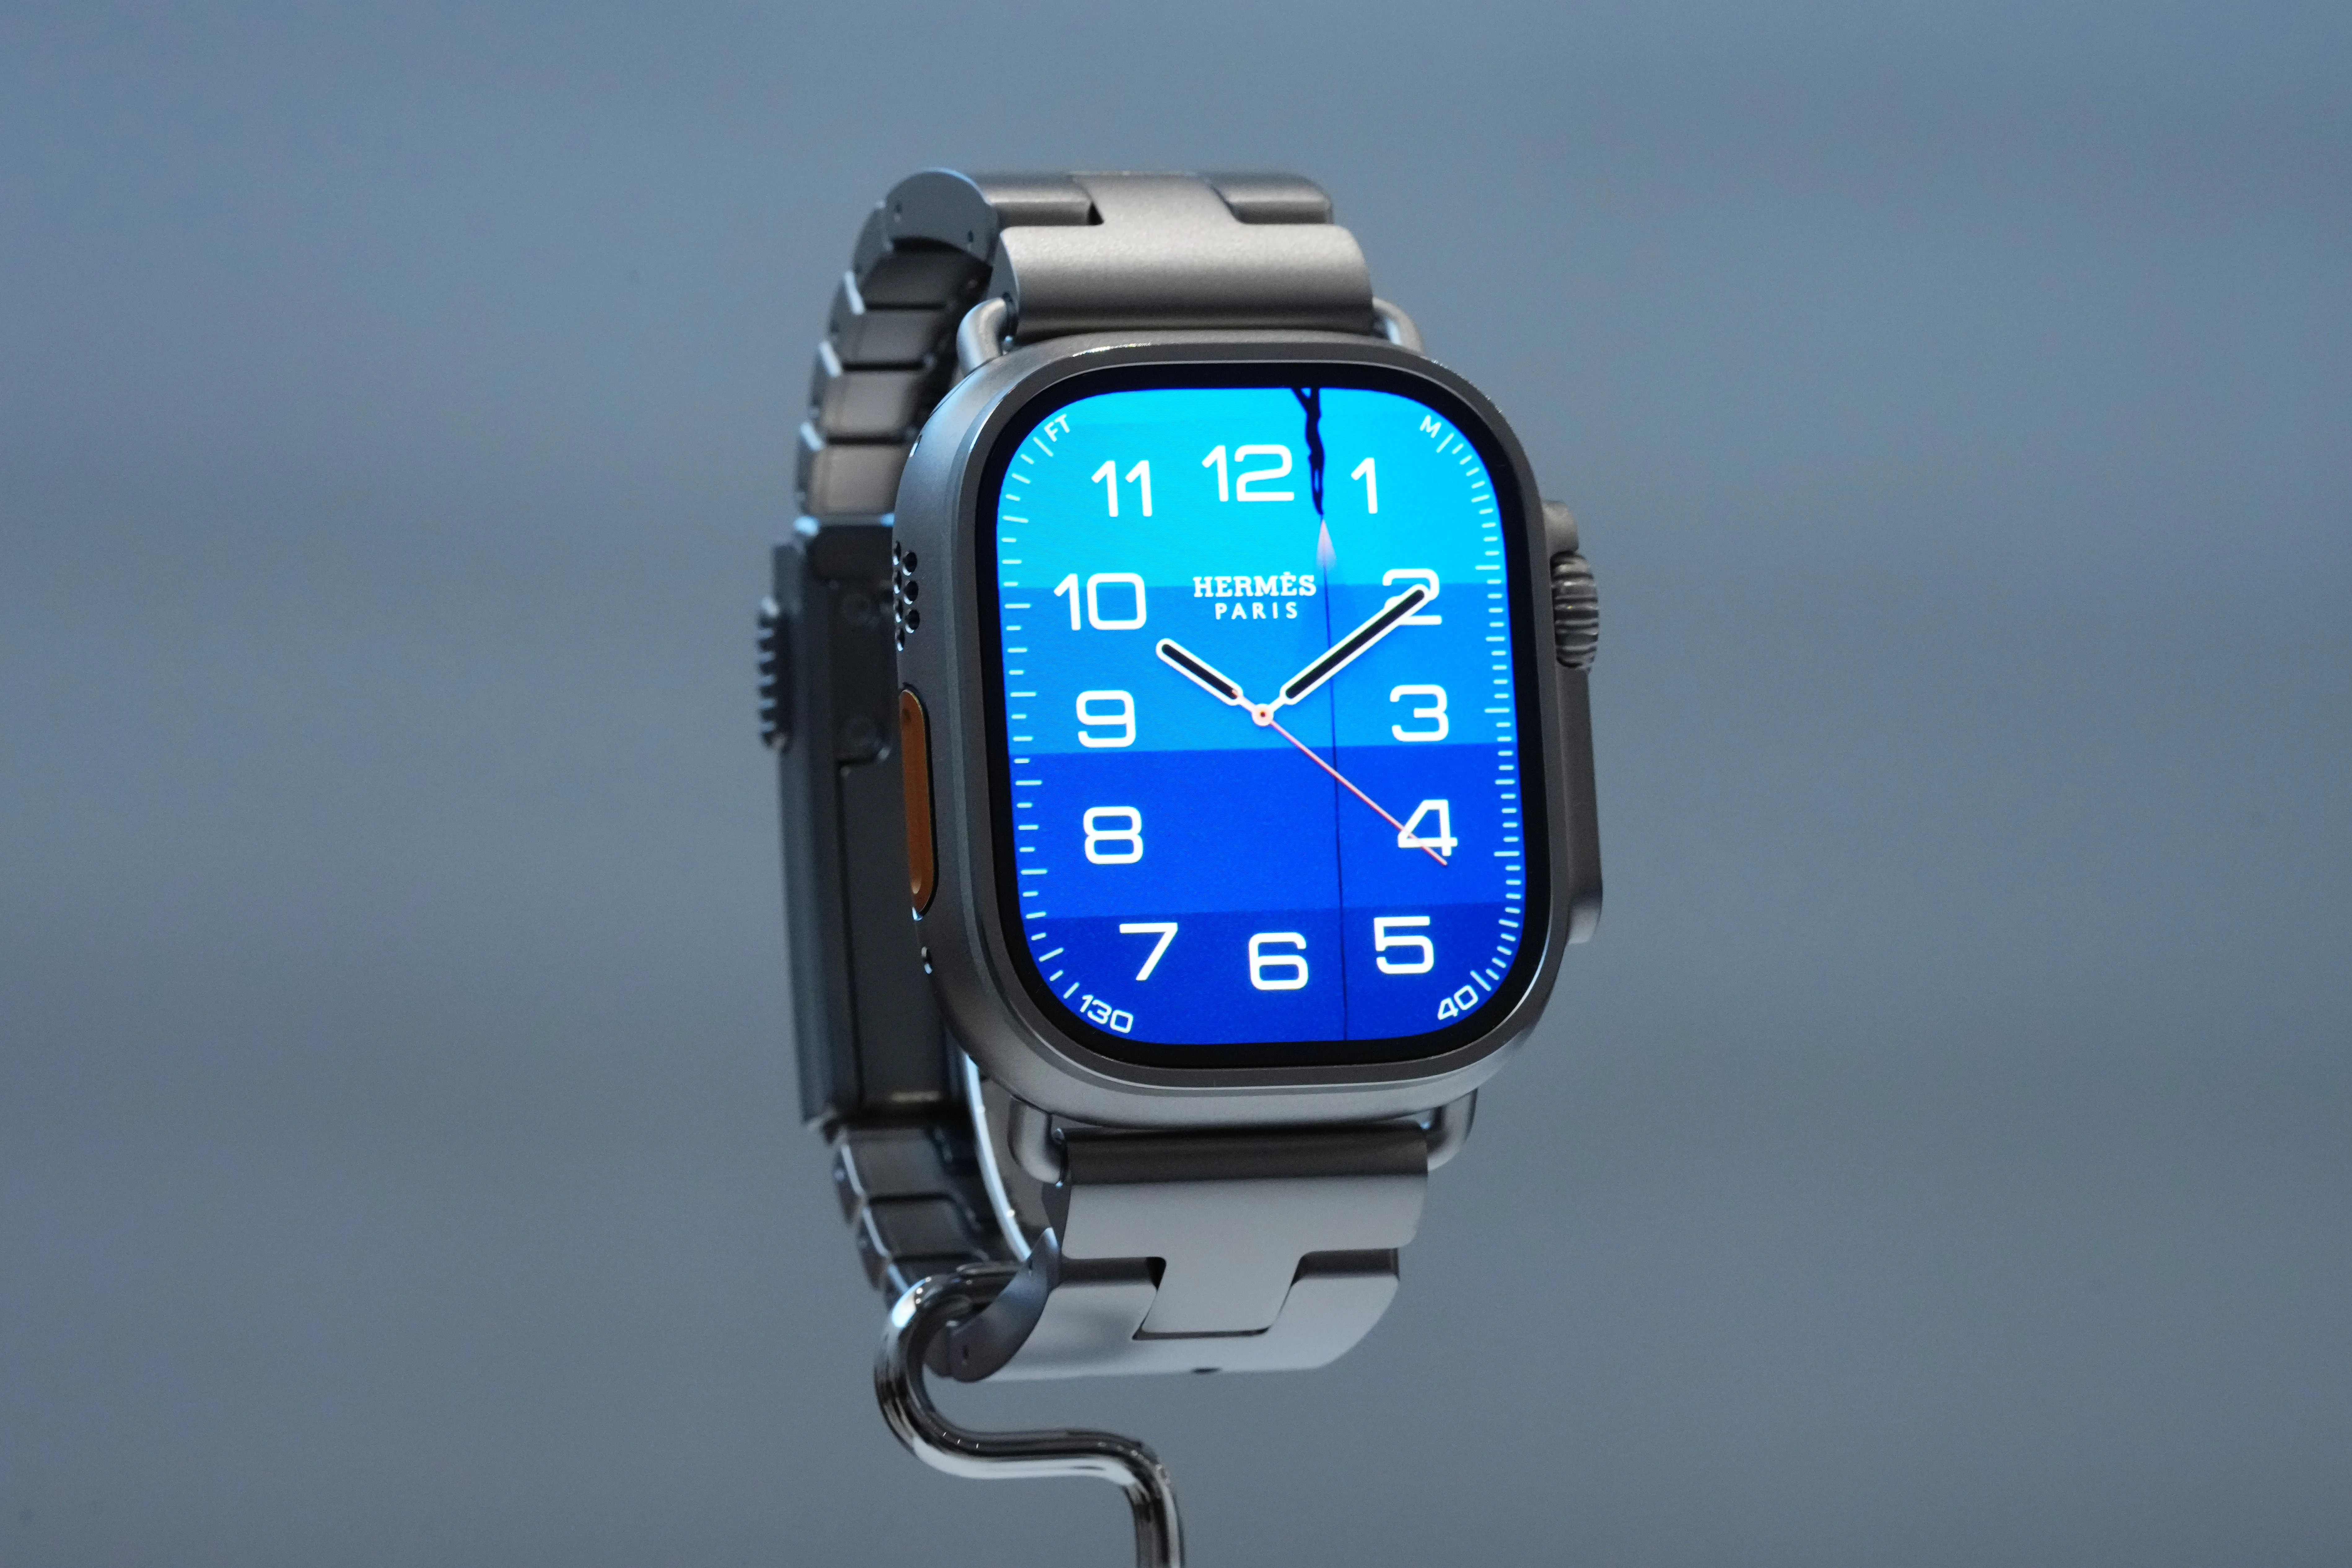
Apple Yeni Watch’un Dinleme Özellikleri Konusunda Endişe Yaratmıyor Diyor
malware/cybersecurity/other 62

Apple Yeni Watch’un Dinleme Özellikleri Konusunda Endişe Yaratmıyor Diyor

Apple'ın yeni Watch dinleme özellikleri gizlilik ve güvenlik açısından inceleniyor; mevcut korumalar olsa da araçların davranışları konusunda dikkatli olunmalı.

09.09.2026 22:14 Wired Security US
malware/cybersecurity/other 78

Gyazo Veri İhlali 23 Milyon Kullanıcı Kaydını Ortaya Çıkardı

Görüntü yükleme sunucusundaki güvenlik açığıyla 23 milyon Gyazo kullanıcısının kaydı ele geçirildi; bu olay siber güvenlik ve veri ihlali açısından önemli bir vaka.

18.09.2026 20:10 Security Affairs IT
data-breach data-leak web-security
1.1.1.1 şimdi post-quantum DNSSEC desteğiyle 2,420 baytlık imzaları destekliyor
malware/cybersecurity/other 72

1.1.1.1 şimdi post-quantum DNSSEC desteğiyle 2,420 baytlık imzaları destekliyor

DNSSEC imzalarının post-quantum ML-DSA-44 ile doğrulanması için 1.1.1.1 üzerinde destek sunuldu. Büyük boyutlu imzaların (2,420 bayt) yönetimi ve güvenlik risklerinin azaltılması hedefleniyor.

10.09.2026 16:00 Cloudflare Security Blog US
Apple Yeni Watch’un Dinleme Özellikleri Konusunda Endişe Yaratmıyor Diyor

Apple Yeni Watch’un Dinleme Özellikleri Konusunda Endişe Yaratmıyor Diyor

09.09.2026 22:14 62
malware/cybersecurity/other 72

ABD Kurumları, Çinli AI Şirketlerini Gelişmiş AI Modellerini Çıkarmakla Suçluyor

ABD makamları, Çinli yapay zeka firmalarının ABD yapay zeka modellerinden büyük ölçekli veri çıkarımı yaptığını iddia ediyor; bu durum uluslararası güvenlik ve AR-GE süreçlerini etkileyebilir.

09.09.2026 21:20 Security Affairs IT
cybersecurity ai datasecurity
1 Milyar Yapı Manifestosuna Ulaşmanın Aşaması

1 Milyar Yapı Manifestosuna Ulaşmanın Aşaması

08.09.2026 14:49 72
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-18
Son 24 saatte üst düzey riskleri işaret eden çoklu güvenlik olayları raporu derlenmiştir. Cisco ISE ve diğer Cisco güvenlik bileşenlerindeki sıçrama yapan kimlik doğrulama açıkları ile birlikte HPE EdgeConnect SD-WAN bileşenlerindeki çoklu CVE’ler ve Oracle, Jenkins gibi büyük yazılım dağıtımları için kritik yamalar gündemde yer aldı. CVSS 10.0 seviyesinde çoğu durum ve aktif sömürü durumları bildirilmiş durumda. Birden fazla üreticiye ait güvenlik bültenleriyle kritik düzeyde arızalar ve oturum açma/kimlik doğrulama ile ilişkili zafiyetler öne çıktı. Jenkins, Oracle ve Cisco bültenleri özellikle dikkat çekici yüksek tehditler olarak kayda geçti. Toplam 91 olayın içerisinde 8’i yüksek/kritik olarak sınıflandırıldı; US ve FI başta olmak üzere birçok ülkeden etkilenme bildirilmiş. Olaylar, kurumsal altyapılarda CSC ve SD-WAN çözümleri ile kimlik doğrulama, web arayüzü, RCE/SQLi/XSS gibi Çoklu açılara odaklanıyor. Bu durum, güncel güvenlik yamalarının uygulanması, sürüm ve bileşen denetimi ile hızlı müdahale gerekliliğini ortaya koyuyor.
Toplam Haber: 91
Yüksek Önem: 8
IOC/CVE: 22
Öne Çıkanlar
• Cisco ISE CVE-2026-76460 için aktif istismar uyarısı yapıldı; kimlik doğrulama bypass potansiyeli çok yüksek.
• HPE EdgeConnect SD-WAN Gateways/Orchestrator için bir dizi CVE ve güncelleme yayımlandı; kritik etki.
• Cisco çok sayıda güvenlik açığına ilişkin geniş kapsamlı uyarılar ve yamalar yayımladı; bazı CVE’ler 10.0 skorunda.
• Oracle Critical Security Patch Update (Sept 2026) büyük boyutlu yamalar içeriyor; yüzlerce CVE ve birçok ürün ailesi etkilendi.
• Jenkins güvenlik açığı bildirimi; 20+ CVE ile yüksek risk ve resmi düzeltme önerisi.
• Birden çok CVE ve açık, kurumsal ağ güvenliği üzerinde yüksek baskı yaratıyor; güncelleme takvimi ve uygulama sürekliliği kritik.
CVE ve Açıklamaları
CVE-2026-76460
ISE API uç noktasında kimlik doğrulama kontrollerinin yetersizliği nedeniyle uzaktan erişim ve kimlik doğrulama bypass riski.
CVE-2026-87273
Oracle ürünlerinde kritik yamalar ve çok sayıda CVE; potansiyel uzaktan kod yürütme veya yetkisiz erişim riski.
CVE-2026-76460
Tekrar edildi; aynı CVE iki kez listelenmiş olabilir; yoğun risk taşıyor.
CVE-2026-91843
Çeşitli ürünlerde kritik güvenlik açıkları; öne çıkanlar arasında kimlik/komut enjeksiyonu mevcut.
CVE-2024-XXXX
Eski sürümlerde bulunan bir açık; güncellemeyle kapatılması önerilir.
CVE-2026-87277
Oracle yaması kapsamında yüksek tehditli açık.
CVE ve Açıklamaları
CVE-2026-76460
Yineleyen güvenlik açığı; acil kapatma önerilir.
CVE-2026-92238
Jenkins eklentileriyle ilgili güvenlik açığı; güncelleme gerekliliği yüksek.
CVE-2026-92239
Jenkins eklentileriyle ilgili adlandırılan riskler.
CVE-2026-92240
Jenkins komponentlerinde CVE serisi nedeniyle risk.
CVE-2026-92005
Oracle ürün ailesinde kritik güvenlik açığı.
CVE-2026-92006
Oracle güvenlik güncellemesiyle kapatılabilir.
CVE ve Açıklamaları
CVE-2026-92007
Oracle CVE setinde güvenlik açığı.
CVE-2026-92008
Oracle CVE setinde güvenlik açığı.
CVE-2026-92009
Oracle CVE setinde güvenlik açığı.
CVE-2026-92010
Oracle CVE setinde güvenlik açığı.
CVE-2026-92127
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92128
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE ve Açıklamaları
CVE-2026-92129
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92130
Jenkins eklentileriyle ilişkili güvenlik açığı.