Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 528 kayıt listeleniyor.

528
Kayıt
12
Bu sayfa
1077
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım
cyberwar 78

ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım

ABD, NightmareStresser DDoS-For-Hire hizmetiyle ilişkili alan adlarını ele geçirdi ve erişimi engelledi; bu gelişme siber güvenlik ve ağ güvenliği bağlamında önemli bir yaptırım örneği olarak değerlendiriliyor.

17.09.2026 08:13 The Hacker News US
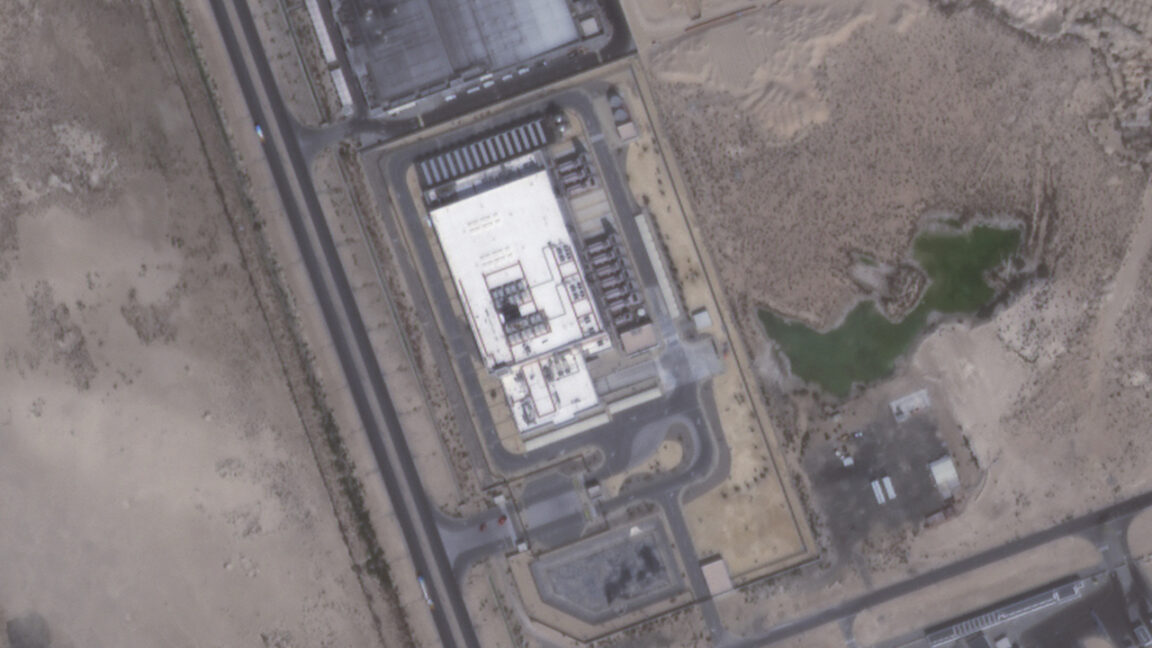
İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu
cyberwar 78

İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu

Amazon veri merkezlerine yönelik zarar bildirildi; müşteri verilerinin kalıcı kaybı yaşanmış. Olayın siber güvenlik ve bulut altyapı güvenliği açısından kritik etkileri değerlendiriliyor.

16.09.2026 19:40 Ars Technica US
Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık
cyberwar 72

Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık

Guardian tarafından incelenen bir güvenlik raporu, Microsoft bulutundaki polis verilerinin yabancı aktörler ve ABD hükümeti tarafından güvenlik riski altında olabileceğini ortaya koydu; dosyalar arasında cezai kayıtlardan iç e-postalara kadar hassas bilgiler bulunuyor.

18.09.2026 20:00 Guardian (Data & Computer Security) GB
Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi
cyberwar 72

Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi

Claude ile OpenAI çalışan hesaplarına ve hassas GitHub verilerine erişim sağlandı; yapay zeka şirketlerinin güvenlik önlemlerinin incelenmesi gerektiğini gösteren bir vaka.

18.09.2026 16:30 Ars Technica US
Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma
cyberwar 72

Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma

Çapraz ortam saldırılarına karşı savunmayı güçlendirmek için yeni bir yaklaşım öneriliyor; Unit 42 Managed XSIAM'in SOC ekiplerine entegrasyonu ve tam saldırı yolu analizinin önemi vurgulanıyor.

18.09.2026 01:00 Unit 42 US
Cisco, ajanlık yapay zekanın güvenlik kriziyle mücadele ediyor
cyberwar 72

Cisco, ajanlık yapay zekanın güvenlik kriziyle mücadele ediyor

Cisco, ajanlık yapay zekanın güvenlik sorunlarına karşı çözümler geliştirdiğini ve Duo Agentic Identity ile gölge ajan tehditlerini ele almaya odaklandığını duyurdu.

15.09.2026 20:22 ZDNet Security US
Meta’nın Telif Sistemi, Alban Protestocularına Karşı Silahlandırılıyor
cyberwar 68

Meta’nın Telif Sistemi, Alban Protestocularına Karşı Silahlandırılıyor

Meta'nın telif sistemiyle Alban protestocularına yönelik hesap susturma ve hizalama riskleri gündeme geldi; dijital altyapının baskı ve koordineli müdahale aracı olarak kullanımı konusundaki endişeler yükseliyor.

18.09.2026 16:00 Wired Security US
Gizlilik Odaklı Güvenlik Ölümden Sonra AI Darbesiyle Sonlandı
cyberwar 68

Gizlilik Odaklı Güvenlik Ölümden Sonra AI Darbesiyle Sonlandı

Güvenlik through obscurity’nin artık etkisiz olduğu ve AI’nin güvenlik alanını temel ölçüde etkilediği iddia ediliyor; bu, siber güvenlik stratejilerini yeniden düşünmeyi gerektirir.

13.09.2026 14:21 The Register Security GB
cyberwar 85

Hacktivistler, Devlet Aktörleri, Siber Suçlular Küresel Savunma Sanayisini Hedef Alıyor, Google Uyarıyor

Google, Rusya, Çin, Kuzey Kore ve İran'dan gelen hacktivistlerin, devlet aktörlerinin ve siber suçluların küresel savunma sanayisini hedef aldığını açıkladı. Bu saldırılar, siber güvenlik alanında ciddi tehditler oluşturuyor.

12.02.2026 14:12 SecurityWeek -
siber saldırı savunma sanayi tehdit aktörleri
cyberwar 75

Estonya'da Siber Güvenlik 2026

2025 yılı, beklenenden daha fazla kablo arızası, hizmet kesintisi ve hizmet reddi saldırıları ile geçti. Ancak yıl, kaydedilen dolandırıcılık sayısı ve neden olduğu zararlarla hatırlanacak.

12.02.2026 06:00 NCSC-FI News -
siber güvenlik dolandırıcılık hizmet kesintisi
Archive.today CAPTCHA sayfası DDoS saldırısı gerçekleştiriyor; Wikipedia siteyi yasaklamayı düşünüyor
cyberwar 75

Archive.today CAPTCHA sayfası DDoS saldırısı gerçekleştiriyor; Wikipedia siteyi yasaklamayı düşünüyor

Archive.today, CAPTCHA sayfasının DDoS saldırısı gerçekleştirmesi nedeniyle Wikipedia tarafından yasaklanmayı düşünüyor. Bu saldırı, 2023'te Archive.today kurucusunun kimliğini açığa çıkarmaya çalışan bir bloga yönelik yapıldı.

10.02.2026 22:29 Ars Technica -
cyberwar 85

Singapur, Çin bağlantılı casusları telekom ağlarından temizlemek için 11 ay harcadı

Singapur, telekom ağlarındaki Çin bağlantılı casusları temizlemek için 11 ay süren bir operasyon gerçekleştirdi. Bu operasyon, hükümet ve sanayi çalışanlarından oluşan 100'den fazla personel ile yürütüldü.

10.02.2026 16:43 The Register Security -
siber güvenlik casusluk telekomünikasyon
cyberwar 85

Çinli siber casuslar Singapur'un en büyük dört telekomünikasyon şirketine sızdı

Çinli siber casus UNC3886, Singapur'un en büyük dört telekomünikasyon şirketine sızdı. Bu olay, siber güvenlik alanında ciddi endişelere yol açıyor.

10.02.2026 01:47 BleepingComputer -
siber güvenlik casusluk telekomünikasyon
Çin Bağlantılı UNC3886, Singapur Telekom Sektörünü Hedef Alıyor

Çin Bağlantılı UNC3886, Singapur Telekom Sektörünü Hedef Alıyor

09.02.2026 20:01 85
İran'ın Dijital Gözetim Makinesi Neredeyse Tamamlandı

İran'ın Dijital Gözetim Makinesi Neredeyse Tamamlandı

09.02.2026 14:00 85
cyberwar 85

Avrupa Komisyonu Siber Saldırıyı Araştırıyor

Avrupa Komisyonu, mobil cihaz yönetimi sistemlerinde bir siber saldırı tespit etti. Bu durum, Avrupa'nın dijital altyapısının güvenliği açısından endişe verici bir durum oluşturuyor.

09.02.2026 11:06 SecurityWeek -
siber güvenlik saldırı Avrupa Komisyonu
cyberwar 85

Gölge Kampanyaları: Küresel Casusluğun Ortaya Çıkışı

Unit 42 tarafından takip edilen TGR-STA-1030 adlı siber casusluk grubu, Asya merkezli bir devlet destekli grup olarak tanımlanıyor. Geçtiğimiz yıl, bu grup 37 ülkede hükümet ve kritik altyapı kuruluşlarını hedef alarak önemli ihlaller gerçekleştirmiştir.

09.02.2026 06:00 NCSC-FI News -
siber güvenlik casusluk altyapı ihlali
cyberwar 75

Telekomünikasyon Şirketleri, Çin'in Salt Typhoon Saldırılarına Karşı Nasıl Direndiğini Söylemiyor

Telekomünikasyon şirketleri, Çin'in Salt Typhoon saldırılarına karşı nasıl bir yanıt verdiklerini açıklamaktan kaçınıyor. Bu durum, siber güvenlik alanında önemli bir tartışma yaratıyor.

09.02.2026 01:25 The Register Security -
siber güvenlik Çin Salt Typhoon
cyberwar 75

Güvenlik İşleri bülteni 562. tur - ULUSLARARASI BASKI

Security Affairs bülteni, haftalık olarak en iyi güvenlik makalelerini sunuyor. Bu hafta, La Sapienza Üniversitesi'nin siber saldırı sonrası çevrimdışı kalması ve CISA'nın federal ajanslara yönelik önerileri öne çıkıyor.

08.02.2026 16:26 Security Affairs -
siber güvenlik saldırı CISA
cyberwar 85

Devlet aktörü, 'Shadow Campaigns' casusluk operasyonunda 155 ülkeyi hedef alıyor

TGR-STA-1030/UNC6619 olarak izlenen yeni bir siber casusluk grubu, 'Shadow Campaigns' adı verilen operasyonla 155 ülkenin hükümet altyapılarını hedef aldı. Bu operasyon, devlet destekli siber tehditlerin yaygınlığını göstermektedir.

07.02.2026 18:09 BleepingComputer -
siber güvenlik casusluk devlet destekli
1 ... 39 40 41 42 43 44
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-19
Son 24 saatte küresel siber tehditler, özellikle ICS güvenlik açıkları, kök erişim için kritik hatlar ve tedarik zinciri saldırıları öne çıktı. ICS danışmanlıkları ve Patch hafifletici önlemler, güvenlik topluluğunu uyarırken, Azure AI Foundry’deki sıfır günlük ölçekli üstünlük sorunları ve WordPress tedarik zinciri saldırıları da dikkat çekti. Birleşik tehdit eğilimleri arasında yerel ayrıcalık yükseltme, açık kaynak güvenlik zafiyetleri ve kurumsal ağlarda hedefli saldırı kalıpları bulunuyor. Olaylar yüksek CVSS skoru ile kendini gösterirken, USA ve AB merkezli güvenlik operasyon merkezleri yoğun uyarılar yayımladı. Ayrıca Brevo’nun tedarik zinciri saldırısı, yüz binlerce sitenin etkilenmesiyle geniş çaplı bir tehdit olarak raporlandı. Genel olarak, savunma hattında tespit, hızlı yamalama ve çok katmanlı güvenlik kontrollerinin güçlendirilmesi gerekiyor.
Toplam Haber: 79
Yüksek Önem: 6
IOC/CVE: 19
Öne Çıkanlar
• CISA’nin sekiz ICS danışmanlığı kritik tehditler ve çok sayıda CVE ile yüksek önem arz etti.
• Check Point CVE-2026-91843 ile kök kullanıcı yetkisi elde edilmesini önleyen yamayı yayımladı.
• Brevo tedarik zinciri saldırısı 100k’dan fazla kurumu etkiledi; WordPress backdoor ve Clickfix kaplama kullanıldı.
• Microsoft Azure AI Foundry’de CVSS 10.0’luk kritik hata CVE-2026-85889 ile yetkisiz ayrıcalık artışına yol açabilir.
• TeamPCP tedarik zinciri saldırılarında içerden bir mole raporlanıyor; birçok şirkete zarar veriyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN-A
kısa etki
CVE-YYYY-NNNN-B
kısa etki
CVE-YYYY-NNNN-C
kısa etki
CVE-YYYY-NNNN-D
kısa etki
CVE-2023-5778
kullanıcı hesaplarına yetkisiz erişim potansiyeli
CVE-2026-28326
kısa etki
CVE ve Açıklamaları
CVE-2026-15579
kısa etki
CVE-2024-XXXX
kısa etki
CVE-2026-85889
tam yetkisiz ayrıcalık artışı
<PLACEHOLDER>
bilinmiyor
CVE-2026-58138
kısa etki
CVE-2026-91843
kök kullanıcı yetkisi elde etmeye olanak sağlayan kritik açığa yönelik CVE
CVE ve Açıklamaları
CVE-2026-XXXX
bilinmiyor
CVE-2026-13348
kısa etki
CVE-2026-31431
kısa etki
CVE-2026-13336
kısa etki
CVE-2026-13337
kısa etki
CVE-2025-6625
kısa etki
CVE ve Açıklamaları
CVE-2024-4872
kısa etki
CVE-2024-3980
kısa etki