Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 529 kayıt listeleniyor.

529
Kayıt
12
Bu sayfa
1078
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime cybercrime vulnerability/malware breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network-security network security cve
Öne çıkan haberler
ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım
cyberwar 78

ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım

ABD, NightmareStresser DDoS-For-Hire hizmetiyle ilişkili alan adlarını ele geçirdi ve erişimi engelledi; bu gelişme siber güvenlik ve ağ güvenliği bağlamında önemli bir yaptırım örneği olarak değerlendiriliyor.

17.09.2026 08:13 The Hacker News US
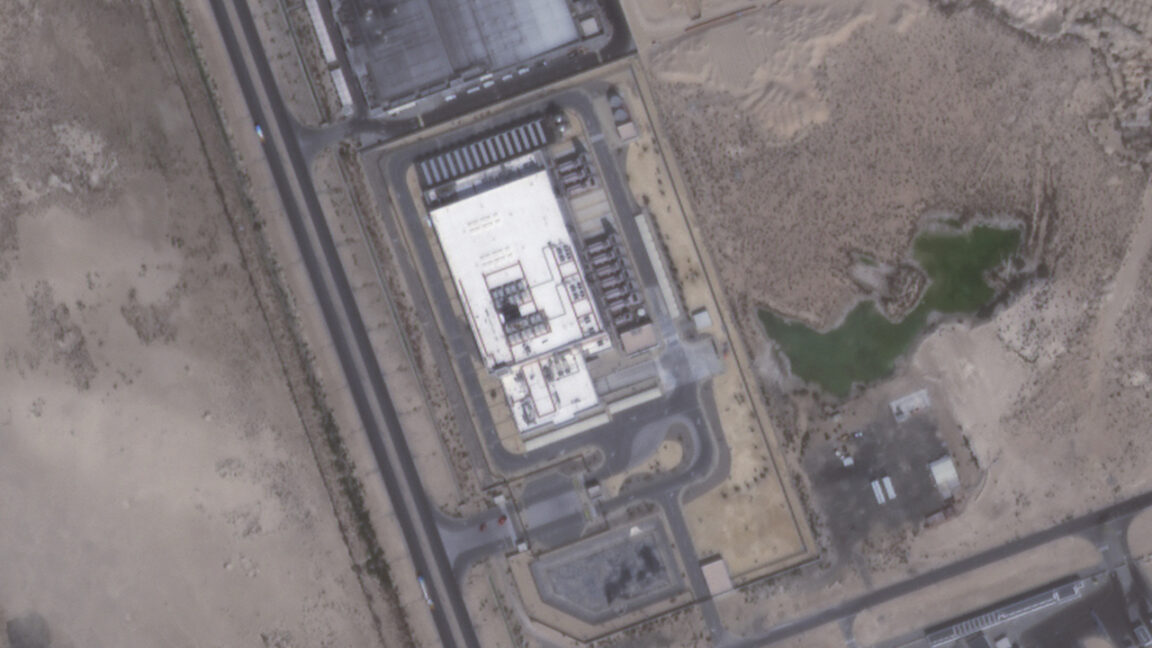
İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu
cyberwar 78

İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu

Amazon veri merkezlerine yönelik zarar bildirildi; müşteri verilerinin kalıcı kaybı yaşanmış. Olayın siber güvenlik ve bulut altyapı güvenliği açısından kritik etkileri değerlendiriliyor.

16.09.2026 19:40 Ars Technica US
Çin'in nükleer bileşenlerine dair AI halüsinasyonu neredeyse ABD askeri saldırısını tetikliyordu
cyberwar 72

Çin'in nükleer bileşenlerine dair AI halüsinasyonu neredeyse ABD askeri saldırısını tetikliyordu

Çin yapay zeka destekli silah bileşenleriyle ilgili hatalı bir çıktı nedeniyle ABD askeri operasyon kararları riske girdi; olay, yapay zekanın savunma karar süreçlerindeki güvenilirlik sorunlarını gösterdi.

18.09.2026 23:26 Ars Technica US
Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık
cyberwar 72

Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık

Guardian tarafından incelenen bir güvenlik raporu, Microsoft bulutundaki polis verilerinin yabancı aktörler ve ABD hükümeti tarafından güvenlik riski altında olabileceğini ortaya koydu; dosyalar arasında cezai kayıtlardan iç e-postalara kadar hassas bilgiler bulunuyor.

18.09.2026 20:00 Guardian (Data & Computer Security) GB
Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi
cyberwar 72

Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi

Claude ile OpenAI çalışan hesaplarına ve hassas GitHub verilerine erişim sağlandı; yapay zeka şirketlerinin güvenlik önlemlerinin incelenmesi gerektiğini gösteren bir vaka.

18.09.2026 16:30 Ars Technica US
Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma
cyberwar 72

Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma

Çapraz ortam saldırılarına karşı savunmayı güçlendirmek için yeni bir yaklaşım öneriliyor; Unit 42 Managed XSIAM'in SOC ekiplerine entegrasyonu ve tam saldırı yolu analizinin önemi vurgulanıyor.

18.09.2026 01:00 Unit 42 US
Cisco, ajanlık yapay zekanın güvenlik kriziyle mücadele ediyor
cyberwar 72

Cisco, ajanlık yapay zekanın güvenlik kriziyle mücadele ediyor

Cisco, ajanlık yapay zekanın güvenlik sorunlarına karşı çözümler geliştirdiğini ve Duo Agentic Identity ile gölge ajan tehditlerini ele almaya odaklandığını duyurdu.

15.09.2026 20:22 ZDNet Security US
Meta’nın Telif Sistemi, Alban Protestocularına Karşı Silahlandırılıyor
cyberwar 68

Meta’nın Telif Sistemi, Alban Protestocularına Karşı Silahlandırılıyor

Meta'nın telif sistemiyle Alban protestocularına yönelik hesap susturma ve hizalama riskleri gündeme geldi; dijital altyapının baskı ve koordineli müdahale aracı olarak kullanımı konusundaki endişeler yükseliyor.

18.09.2026 16:00 Wired Security US
cyberwar 85

Triad Nexus Yaptırımlardan Kaçarak Siber Suçları Destekliyor

Triad Nexus, yaptırımlardan kaçmak için büyük hizmet sağlayıcılarını kullanarak siber suç faaliyetlerini sürdürüyor. Bu durum, siber güvenlik alanında ciddi tehditler oluşturuyor.

14.04.2026 13:53 SecurityWeek US
siber suç yaptırımlar siber güvenlik
cyberwar 85

ABD Kamu Sektörü Saldırı Altında: 2026'nın 1. Çeyreği için Tehdit İstihbaratı

2026'nın ilk çeyreğinde, ABD hükümet ajansları ve eğitim kurumları, en tehlikeli siber tehdit ortamında faaliyet göstermekte. Bu dönemde, Çin ile bağlantılı aktörler ve AI destekli ransomware saldırıları dikkat çekiyor.

11.04.2026 05:00 NCSC-FI News FI
siber güvenlik tehdit istihbaratı ransomware
cyberwar 85

FCC neden yabancı yapım tüketici yönlendiricilerini yasakladı?

ABD hükümeti, yabancı yapım tüketici yönlendiricilerini yasaklayarak siber güvenlik açıklarını kapatmayı amaçlıyor. Bu yasak, siber saldırılara karşı alınan önlemler çerçevesinde gerçekleştirildi.

11.04.2026 05:00 NCSC-FI News FI
siber güvenlik yönlendirici yasa
cyberwar 85

Neredeyse 4,000 ABD endüstriyel cihazı İran siber saldırılarına maruz kaldı

İran bağlantılı hackerlar, ABD'nin kritik altyapı ağlarına yönelik siber saldırılarında yaklaşık 4,000 internet bağlantılı programlanabilir mantık denetleyicisini (PLC) hedef aldı. Bu durum, siber güvenlik açıklarını ve endüstriyel sistemlerin savunmasızlığını gözler önüne seriyor.

10.04.2026 18:52 BleepingComputer US
siber saldırı kritik altyapı endüstriyel güvenlik
cyberwar 85

Kritik Altyapılarda İran'ın ICS'ye Yönelik Siber Saldırılarına Endüstri Tepkileri: Geri Bildirim Cuması

İran bağlantılı hackerların kritik altyapılardaki kontrol sistemlerini hedef alması, siber güvenlik tehditlerini artırıyor. Uzmanlar, bu tür saldırıların önlenmesi için daha fazla önlem alınması gerektiğini vurguluyor.

10.04.2026 15:41 SecurityWeek US
siber güvenlik İran kritik altyapı
cyberwar 75

Ateşkesler Siber Saldırıları Yavaşlatır mı? Tarih Öneriyor ki Hayır

ABD ve İran arasındaki ateşkesin siber saldırılara etkisi merak ediliyor. Geçmişteki örnekler, ateşkeslerin siber saldırıları durdurmadığını gösteriyor.

10.04.2026 05:00 NCSC-FI News FI
siber güvenlik siber savaş ateşkes
cyberwar 75

Britanya, Rusya'nın deniz altı operasyonunu engellediğini açıkladı, üç denizaltıyı izledi

Britanya, Rusya'nın deniz altındaki üç denizaltısını takip ettiğini ve bu operasyonun önemli deniz altyapılarına yönelik bir tehdit oluşturabileceğini bildirdi. Operasyon, Norveç ve diğer müttefik ülkelerin katılımıyla gerçekleştirildi.

10.04.2026 05:00 NCSC-FI News FI
siber güvenlik deniz altyapısı Rusya
cyberwar 85

Suçlu wannabe'ler, profesyonellerden daha tehlikeli, diyor eski FBI siber şefi

Cynthia Kaiser, siber suçluların tehlikesinin arttığını ve deneyimsizlerin daha büyük tehditler oluşturabileceğini belirtti. Ransomware konusunda daha fazla odaklanmanın önemine dikkat çekti.

09.04.2026 00:09 The Register Security GB
siber güvenlik fidye yazılımı siber suç
cyberwar 85

Rus hacker grubu ev ve küçük ofis yönlendiricilerini hedef alıyor

FBI, NCSC ve Microsoft, Rusya'nın ev ve küçük ofis yönlendiricilerini hedef alarak kullanıcıları gözetlemek için DNS ayarlarını ele geçiren bir kampanya yürüttüğünü açıkladı.

08.04.2026 16:31 Malwarebytes Labs US
siber güvenlik casusluk yönlendirici
İran Bağlantılı Hackerlar, ABD Kritik Altyapısını Hedef Alarak Kesintilere Neden Oluyor
cyberwar 85

İran Bağlantılı Hackerlar, ABD Kritik Altyapısını Hedef Alarak Kesintilere Neden Oluyor

Iran'a bağlı siber aktörler, ABD'deki kritik altyapılardaki internet bağlantılı operasyonel teknoloji cihazlarını hedef alarak siber saldırılar düzenliyor. Bu saldırılar, PLC'lerin işlevselliğini azaltmakta ve bazı durumlarda operasyonel kesintilere yol açmaktadır.

08.04.2026 07:23 The Hacker News US
cyberwar 85

İran Bağlantılı Hackerlar, PLC Saldırılarıyla ABD Kritik Altyapısını Kesintiye Uğratıyor

Federal ajanslar, saldırganların çeşitli sektörlerde PLC ve SCADA sistemlerini manipüle ettiğini ve bunun operasyonel kesintilere neden olduğunu bildirdi. Bu durum, siber güvenlik açısından ciddi bir tehdit oluşturuyor.

08.04.2026 05:57 SecurityWeek US
siber saldırı kritik altyapı PLC
cyberwar 85

İngiltere, Rus siber biriminin internet trafiğini ele geçirmek için ev router'larını hacklediğini açıkladı

Birleşik Krallık güvenlik yetkilileri, Rus askeri istihbaratına bağlı hackerların zayıf güvenlik ayarlarına sahip internet router'larını kullanarak web trafiğini ele geçirdiğini bildirdi. TP-Link router modellerinin hedef alındığı belirtiliyor.

08.04.2026 05:00 NCSC-FI News FI
siber güvenlik casusluk router
1 ... 26 27 28 29 30 ... 45
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-19
Son 24 saat içinde önemli güvenlik olayları, çekirdek güvenlik açıkları ve kendi platformlarının zafiyetlerini kapsayan geniş bir yamalama ihtiyacını işaret ediyor. Linux çekirdeğindeki çok sayıda kritik CVE ve Google Chrome ile IBM MQ gibi yazılım bileşenlerinde yüksek risk taşıyan güncellemelerin yayımlandığı görülüyor. Özellikle CVSS 9.8–10.0 aralığındaki açıklar, uzaktan kod yürütme ve hak yetkisi yükseltme risklerini artırıyor. Kısıtlamalı mitigasyonlar, çekirdek güncellemeleri ve uç nokta güvenliği önlemleri ön plana çıkıyor. Saldırı yüzeyi, ağ güvenliği ve bulut/AIFoundry gibi hizmetlere yönelik tehditlerle genişliyor. Bölgesel olarak ABD önde olmak üzere bazı ülkelerde yüksek tehdit aktivitesi gözlemleniyor. Bu dönemde tarama ve otomatik güncelleme politikalarının güçlendirilmesi kritik öneme sahip.
Toplam Haber: 74
Yüksek Önem: 7
IOC/CVE: 19
Öne Çıkanlar
• Linux çekirdeğinde 20'den fazla CVE içeren geniş bir güvenlik açığı seti yayımlandı; bazıları CVSS 9.8 ile çok yüksek risk taşıyor.
• IBM MQ için birden çok CVE kapsayan güvenlik güncellemeleri yayımlandı; özellikle CVE-2026-10747 için uzaktan kod yürütme riski vurgulanıyor.
• Check Point CVE-2026-91843 ile kök erişim potansiyeli sunan kritik açıkları kapattı.
• Google Chrome 153 sürümüyle 16 güvenlik açığı giderildi; bazıları kritik seviyede ve WebGL/Dawn ile ilişkili.
• Microsoft Azure AI Foundry için CVSS 10.0 değerinde kritik bir güvenlik açığı tespit edildi; yetkisiz ayrıcalık artışı riski mevcut.
• Ağ güvenliği izleme ve outbound trafik denetimi, güvenlik politikalarının güçlendirilmesi öneriliyor.
CVE ve Açıklamaları
CVE-2026-80844
yüksek
CVE-2026-81000
orta-yüksek
CVE-2026-68121
orta
CVE-2026-74469
orta
CVE-2026-15579
orta-yüksek
CVE-2026-93203
yüksek
CVE ve Açıklamaları
CVE-2026-93201
yüksek
CVE-2026-93196
yüksek
CVE-2026-93192
yüksek
CVE-2026-93190
yüksek
CVE-2026-93189
orta-yüksek
CVE-2026-93178
orta
CVE ve Açıklamaları
CVE-2026-93177
orta
CVE-2026-93176
orta
CVE-2026-93175
orta
CVE-2026-93170
orta
CVE-2026-93165
orta
CVE-2026-93154
orta
CVE ve Açıklamaları
CVE-2026-93151
orta
CVE-2026-93148
orta
CVE-2026-93374
kritik
CVE-2026-93372
kritik
CVE-2026-93375
kritik
CVE-2026-93382
kritik
CVE ve Açıklamaları
CVE-2026-93387
kritik
CVE-2026-93373
kritik
CVE-2026-93381
kritik
CVE-2026-93379
kritik
CVE-2026-93377
kritik
CVE-2026-93380
kritik
CVE ve Açıklamaları
CVE-2026-93384
kritik
CVE-2026-93383
kritik
CVE-2026-93376
kritik
CVE-2026-93378
kritik
CVE-2026-93385
kritik
CVE-2026-93386
kritik
CVE ve Açıklamaları
CVE-2026-85889
kritik
CVE-2026-10747
kritik
CVE-2026-91843
kritik